PE文件格式Review
PE文件格式还是内容很多的,再来整体的复习一遍^^
PE文件
PE 文件是 Windows 操作系统下使用的可执行文件格式。它是微软在 UNIX 平台的 COFF(Common Object File Format,通用对象文件格式)基础上制作而成的。最初(正如 Portable 这个单词所代表的那样)设计用来提高程序在不同操作系统上的移植性,但实际上这种文件格式仅用在 Windows 系列的操作系统下。
PE 文件是指 32 位的可执行文件,也称为 PE32。64 位的可执行文件称为 PE + 或 PE32+,是 PE(PE32)文件的一种扩展形式(请注意不是 PE64)。
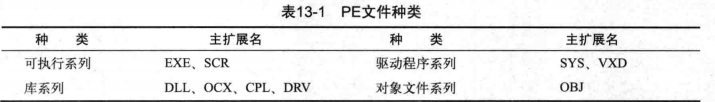
PE文件种类
基本结构
DOS头
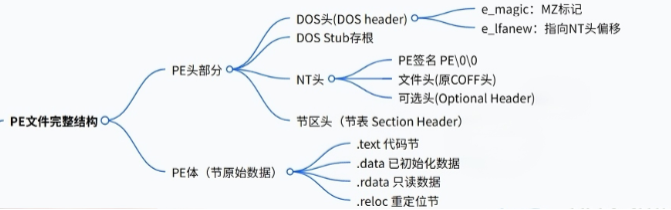
微软创建 PE 文件格式时,人们正广泛使用 DOS 文件,所以微软充分考虑了 PE 文件对 DOS 文件的兼容性。其结果是在 PE 头的最前面添加了一个 IMAGE_DOS_HEADER 结构体,用来扩展已有的 DOS EXE 头。
1 | typedef struct _IMAGE_DOS_HEADER { |
需知道两个重要成员
- e_magic:DOS 签名(signature,4D5A=>ASCII 值 “MZ”)。
- e_lfanew:指示 NT 头的偏移(根据不同文件拥有可变值)。
DOS存根
DOS 存根(stub)在 DOS 头下方,是个可选项,且大小不固定(即使没有 DOS 存根,文件也能正常运行)。
NT头
NT 头 IMAGE_NT_HEADERS
1 | typedef struct _IMAGE_NT_HEADERS { |
由 3 个成员组成
第一个成员为签名(Signature)结构体,其值为 50450000h (“PE” 00)
另外两个成员分别为文件头(File Header)与可选头(Optional Header)结构体。
文件头
文件头是表现文件大致属性的 IMAGE_FILE_HEADER 结构体。
1 | typedef struct _IMAGE_FILE_HEADER { |
结构体中有如下 4 种重要成员
#1. Machine
每个 CPU 都拥有唯一的 Machine 码,例如兼容 32 位 Intel x86 芯片的 Machine 码为 14C。
#2. NumberOfSections
PE 文件把代码、数据、资源等依据属性分类到各节区中存储。
NumberOfSections 用来指出文件中存在的节区数量。该值一定要大于 0,且当定义的节区数量与实际节区不同时,将发生运行错误。
#3. SizeOfOptionalHeader
IMAGE_NT_HEADER 结构体(即NT头)的最后一个成员为 IMAGE_OPTIONAL_HEADER32 结构体。SizeOfOptionalHeader 成员用来指出 IMAGE_OPTIONAL_HEADER32 结构体的长度。
#4. Characteristics
该字段用于标识文件的属性,文件是否是可运行的形态、是否为 DLL 文件等信息,以 bit OR 形式组合起来。
可选头
IMAGE_OPTIONAL_HEADER32 是 PE 头结构体中最大的。
1 | typedef struct _IMAGE_DATA_DIRECTORY { |
需要关注下列成员
#1. Magic
为 IMAGE_OPTIONAL_HEADER32 结构体时,Magic 码为 10B;
为 IMAGE_OPTIONAL_HEADER64 结构体时,Magic 码为 20B。
#2. AddressOfEntryPoint
AddressOfEntryPoint 持有 EP 的 RVA 值。该值指出程序最先执行的代码起始地址,相当重要。
#3. ImageBase
进程虚拟内存的范围是 0~0xFFFFFFFF(32 位系统)。PE 文件被加载到如此大的内存中时,ImageBase 指出文件的优先装入地址。
执行 PE 文件时,PE 装载器先创建进程,再将文件载入内存,然后把 EIP 寄存器的值设置为 ImageBase+AddressOfEntryPoint。
#4. SectionAlignment,FileAlignment
PE 文件的 Body 部分划分为若干节区,这些节存储着不同类别的数据。
FileAlignment 指定了节区在磁盘文件中的最小单位,而 SectionAlignment 则指定了节区在内存中的最小单位(一个文件中,FileAlignment 与 SectionAlignment 的值可能相同,也可能不同)。
磁盘文件或内存的节区大小必定为 FileAlignment 或 SectionAlignment 值的整数倍。
#5. SizeOfImage
加载 PE 文件到内存时,SizeOfImage 指定了 PE Image 在虚拟内存中所占空间的大小。一般而言,文件的大小与加载到内存中的大小是不同的
#6. SizeOfHeaders
SizeOfHeader 用来指出整个 PE 头的大小。该值也必须是 FileAlignment 的整数倍。第一节区所在位置与 SizeOfHeader 距文件开始偏移的量相同。
#7. Subsystem
Subsystem 值用来区分系统驱动文件 (.sys) 与普通的可执行文件 (.exe,*.dll)。
#8. NumberOfRvaAndSizes
NumberOfRvaAndSizes 用来指定 DataDirectory (IMAGE_OPTIONAL_HEADER32 结构体的最后一个成员) 数组的个数。虽然结构体定义中明确指出了数组个数为 IMAGE_NUMBEROF_DIRECTORY_ENTRIES (16),但是 PE 装载器通过查看 NumberOfRvaAndSizes 值来识别数组大小,换言之,数组大小也可能不是 16。
#9. DataDirectory
DataDirectory 是由 IMAGE_DATA_DIRECTORY 结构体组成的数组,数组的每项都有被定义的值。
1 | DataDirectory[0] = EXPORT Directory |
特别需要注意的是 IMPORT 与 EXPORT Directory,它们是 PE 头中非常重要的部分
节区头
节区头中定义了各节区属性。
PE 文件中的 code(代码)、data(数据)、resource(资源)等按照属性分类存储在不同节区。
节区头是由 IMAGE_SECTION_HEADER 结构体组成的数组,每个结构体对应一个节区。
1 |
|
需要了解的重要成员有
#1 .VirtualSize
内存中节区所占大小
#2 .VirtualAddress
不要被名字误导,这个是内存中节区起始地址(RVA)!!!
#3. SizeOfRawData
磁盘文件中节区所占大小
#4. PointerToRawData
磁盘文件中节区起始位置
#5. Characteristics
节区属性(bit OR)
VirtualAddress 与 PointerToRawData 不带有任何值,分别由(定义在 IMAGE_OPTIONAL_HEADER32 中的)SectionAlignment 与 FileAlignment 确定。
VirtualSize 与 SizeOfRawData 一般具有不同的值,即磁盘文件中节区的大小与加载到内存中的节区大小是不同的。
提示
讲解 PE 文件时经常出现 “映像”(Image)这一术语,希望各位牢记。PE 文件加载到内存时,文件不会原封不动地加载,而要根据节区头中定义的节区起始地址、节区大小等加载。因此,磁盘文件中的 PE 与内存中的 PE 具有不同形态。将装载到内存中的形态称为 “映像” 以示区别,使用这一术语能够很好地区分二者。
RVA to RAW(File Offset)
PE 文件加载到内存时,每个节区都要能准确完成内存地址与文件偏移间的映射。这种映射一般称为 RVA to RAW,方法如下。
(1) 查找 RVA 所在节区。
(2) 使用简单的公式计算文件偏移(RAW)。
1 | RAW - PointerToRawData = RVA - VirtualAddress |
这里的PointerToRawData(磁盘文件中节区起始位置)由定义在节区头 IMAGE_SECTION_HEADER 中的FileAlignment确定
其次这里的VirtualAddress是内存中节区起始地址
RVA - VirtualAddress就是目标RVA-该节区的起始RVA,就是目标位置相对于这个节开头的偏移
然后把这个偏移加到文件里的节起点上
RAW=PointerToRawData+offset
这里我们可以和VA=ImageBase+RVA对比着来看,都是偏移加上起始地址
这里不懂可以直接去看PE文件格式了,那里会详细一点
VA&RVA
首先这个概念肯定是只存在内存中的
VA(Virtual Address,虚拟地址)
程序跑起来之后,内存里真实完整地址。
整个进程虚拟地址空间中的绝对地址。
ImageBase(加载基址)
程序被加载到内存的起始虚拟地址。
RVA(Relative Virtual Address,相对虚拟地址)
换算公式如下
先理解两个名词
ImageBase:加载基址
编译 DLL/EXE 的时候,编译器给程序设想一个理想内存起始地址。
比如 DLL 希望自己加载到 0x10000000。
重定位 Relocation(基址重定位)
现实情况:一个进程里会同时加载很多 DLL。
如果理想的 ImageBase 地址已经被别的 DLL 占掉了,Windows 加载器就不能放到预想地址,只能把这个 DLL 挪到另一个空闲内存地址。
其中PE头内部信息大多以RVA形式存在,原因如下
PE文件(主要是DLL)加载到进程虚拟内存的特定位置时,该位置可能已经加载了其他PE文件(DLL)。
此时必须通过重定位(Relocation)将其加载到其他空白的位置,若PE头信息使用的是VA,则无法正常访问。
因此使用RVA来定位信息,即使发生了重定位,只要相对于基准位置的相对地址没有变化,就能正常访问到指定信息,不会出现任何问题。
IAT
IAT(Import Address Table,导入地址表),IAT 是一种表格,用来记录程序正在使用哪些库中的哪些函数。
DLL
DLL 就是 Windows 下的“动态链接库”,里面放了很多可以被多个程序共同使用的函数。
比如 printf()、CreateFileW() 这类函数,很多都不是程序自己实现的,而是调用系统 DLL 里的代码。
这样做的好处是:代码可以复用、多个进程可以共享同一份 DLL 代码、DLL 更新后程序可以继续使用而不用重新编译。
程序使用 DLL主要有两种方式:
一种是显式链接,程序运行时自己加载 DLL、查找函数;
另一种是隐式链接,也就是最常见的方式,程序在编译时就声明自己要用哪些 DLL 和函数,Windows 加载程序时帮它们处理好。
IMAGE_IMPORT_DESCRIPTOR
1 | typedef struct _IMAGE_IMPORT_DESCRIPTOR { |
可以看作这个结构体描述的就是一个DLL
若程序导入kernel32.dll,user32.dll,gdi32.dll
那么就会有多个IMAGE_IMPORT_DESCRIPTOR
1 | IMAGE_IMPORT_DESCRIPTOR[0] → kernel32.dll |
所以它是一个数组,最后以全 0 结构结束。
关注三个字段
OriginalFirstThunk
指向 INT(Import Name Table,导入名称表),可以简单理解为我想从DLL里导入哪些函数
例如
1 | kernel32.dll |
其中INT 里面通常并不是直接存字符串,而是存一个RVA指向IMAGE_IMPORT_BY_NAME
其结构如下
1 | typedef struct _IMAGE_IMPORT_BY_NAME { |
Name
指向DLL名字,如kernel32.dll
FirstThunk
指向IAT(Import Address Table),即函数地址表
封面来自あんこま