PEB
本章将学习有关 PEB(Process Environment Block,进程环境块)的知识。
PEB 是存放进程信息的结构体,尺寸非常大,其大部分内容都已被文档化。本章只讲解它的几个重要成员,调试中会经常接触。
PEB访问方法
先了解访问 PEB 结构体的方法。
在前面 TEB 结构体的学习中我们已经知道,TEB.ProcessEnvironmentBlock 成员就是 PEB 结构体的地址。TEB 结构体位于 FS 段选择符所指的段内存的起始地址上,且 ProcessEnvironmentBlock 成员位于距 TEB 结构体 Offset 30 的位置。所以有如下等式成立:
1
| FS:[30] = TEB.ProcessEnvironmentBlock = address of PEB
|
用如下汇编代码表示上述等式:
方法 #1:直接获取 PEB 地址
1
| MOV EAX, DWORD PTR FS:[30] ; FS[30] = address of PEB
|
方法 #2:先获取 TEB 地址,再通过 ProcessEnvironmentBlock 成员(+30 偏移)获取 PEB 地址
1
2
| MOV EAX, DWORD PTR FS:[18] ; FS[18] = address of TEB
MOV EAX, DWORD PTR DS:[EAX+30] ; DS[EAX+30] = address of PEB
|
方法 2 是方法 1 的展开形式,它们都引用了 TEB.ProcessEnvironmentBlock 成员的值。
提示
请注意:下面示例中出现的地址会随用户环境的不同而不同。
接下来使用Dbg 工具查看 PEB 结构体。打开 Notepad.exe 程序后,在 EP 代码处输入汇编指令(快捷键:Space 空格键),如图所示。

再来看eax
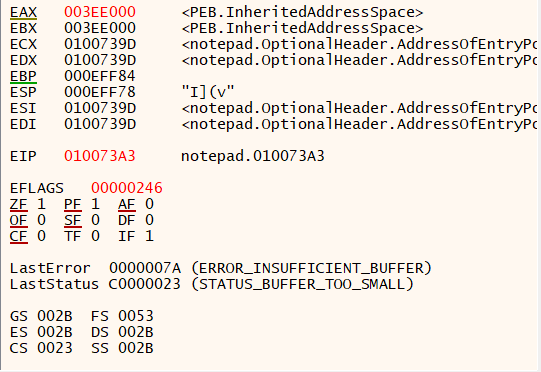
EAX 寄存器中存入 FS:[30] 的值,即 PEB 结构体的地址,如图所示’003EE000’。
在内存窗口查看
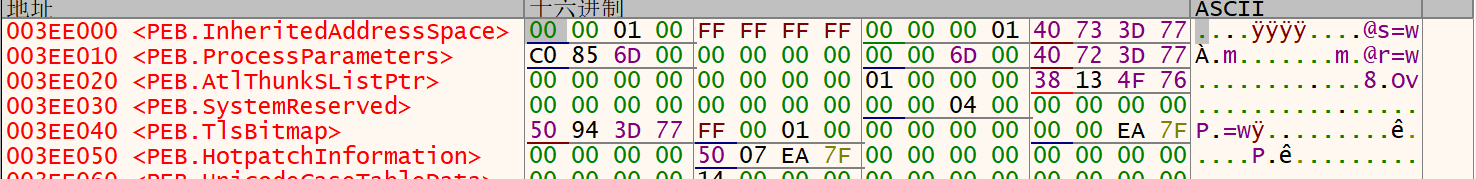
下面来了解PEB结构体各成员
PEB结构体的定义
不同 OS 下 PEB 结构体成员略有不同,许多成员都已被文档化。MSDN 中关于 PEB 的定义如下:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
| typedef struct _PEB {
BYTE Reserved1[2];
BYTE BeingDebugged;
BYTE Reserved2[1];
PVOID Reserved3[2];
PPEB_LDR_DATA Ldr;
PRTL_USER_PROCESS_PARAMETERS ProcessParameters;
BYTE Reserved4[104];
PVOID Reserved5[52];
PPS_POST_PROCESS_INIT_ROUTINE PostProcessInitRoutine;
BYTE Reserved6[128];
PVOID Reserved7[1];
ULONG SessionId;
} PEB, *PPEB;
|
借助 WinDbg 调试器可以详细查看 PEB 结构体成员。
PEB结构体成员
Windows XP SP3 下
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
| +000 InheritedAddressSpace : UChar
+001 ReadImageFileExecOptions : UChar
+002 BeingDebugged : UChar
+003 SpareBool : UChar
+004 Mutant : Ptr32 Void
+008 ImageBaseAddress : Ptr32 Void
+00c Ldr : Ptr32 _PEB_LDR_DATA
+010 ProcessParameters : Ptr32 _RTL_USER_PROCESS_PARAMETERS
+014 SubSystemData : Ptr32 Void
+018 ProcessHeap : Ptr32 Void
+01c FastPebLock : Ptr32 _RTL_CRITICAL_SECTION
+020 FastPebLockRoutine : Ptr32 Void
+024 FastPebUnlockRoutine : Ptr32 Void
+028 EnvironmentUpdateCount : Uint4B
+02c KernelCallbackTable : Ptr32 Void
+030 SystemReserved : [1] Uint4B
+034 AtlThunkSListPtr32 : Uint4B
+038 FreeList : Ptr32 _PEB_FREE_BLOCK
+03c TlsExpansionCounter : Uint4B
+040 TlsBitmap : Ptr32 Void
+044 TlsBitmapBits : [2] Uint4B
+04c ReadOnlySharedMemoryBase : Ptr32 Void
+050 ReadOnlySharedMemoryHeap : Ptr32 Void
+054 ReadOnlyStaticServerData : Ptr32 Ptr32 Void
+058 AnsiCodePageData : Ptr32 Void
+05c OemCodePageData : Ptr32 Void
+060 UnicodeCaseTableData : Ptr32 Void
+064 NumberOfProcessors : Uint4B
+068 NtGlobalFlag : Uint4B
+070 CriticalSectionTimeout : _LARGE_INTEGER
+078 HeapSegmentReserve : Uint4B
+07c HeapSegmentCommit : Uint4B
+080 HeapDeCommitTotalFreeThreshold : Uint4B
+084 HeapDeCommitFreeBlockThreshold : Uint4B
+088 NumberOfHeaps : Uint4B
+08c MaximumNumberOfHeaps : Uint4B
+090 ProcessHeaps : Ptr32 Ptr32 Void
+094 GdiSharedHandleTable : Ptr32 Void
+098 ProcessStarterHelper : Ptr32 Void
+09c GdiDCAttributeList : Uint4B
+0a0 LoaderLock : Ptr32 Void
+0a4 OSMajorVersion : Uint4B
+0a8 OSMinorVersion : Uint4B
+0ac OSBuildNumber : Uint2B
+0ae OSCSDVersion : Uint2B
+0b0 OSPlatformId : Uint4B
+0b4 ImageSubsystem : Uint4B
+0b8 ImageSubsystemMajorVersion : Uint4B
+0bc ImageSubsystemMinorVersion : Uint4B
+0c0 ImageProcessAffinityMask : Uint4B
+0c4 GdiHandleBuffer : [34] Uint4B
+14c PostProcessInitRoutine : Ptr32 void
+150 TlsExpansionBitmap : Ptr32 Void
+154 TlsExpansionBitmapBits : [32] Uint4B
+1d4 SessionId : Uint4B
+1d8 AppCompatFlags : _ULARGE_INTEGER
+1e0 AppCompatFlagsUser : _ULARGE_INTEGER
+1e8 pShimData : Ptr32 Void
+1ec AppCompatInfo : Ptr32 Void
+1f0 CSDVersion : _Unicode_String
+1f8 ActivationContextData : Ptr32 Void
+1fc ProcessAssemblyStorageMap : Ptr32 Void
+200 SystemDefaultActivationContextData : Ptr32 Void
+204 SystemAssemblyStorageMap : Ptr32 Void
+208 MinimumStackCommit : Uint4B
|
Windows 7 下
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
| +000 InheritedAddressSpace : UChar
+001 ReadImageFileExecOptions : UChar
+002 BeingDebugged : UChar
+003 BitField : UChar
+003 ImageUsesLargePages : Pos 0, 1 Bit
+003 IsProtectedProcess : Pos 1, 1 Bit
+003 IsLegacyProcess : Pos 2, 1 Bit
+003 IsImageDynamicallyRelocated : Pos 3, 1 Bit
+003 SkipPatchingUser32Forwarders : Pos 4, 1 Bit
+003 SpareBits : Pos 5, 3 Bits
+004 Mutant : Ptr32 Void
+008 ImageBaseAddress : Ptr32 Void
+00c Ldr : Ptr32 _PEB_LDR_DATA
+010 ProcessParameters : Ptr32 _RTL_USER_PROCESS_PARAMETERS
+014 SubSystemData : Ptr32 Void
+018 ProcessHeap : Ptr32 Void
+01c FastPebLock : Ptr32 _RTL_CRITICAL_SECTION
+020 AtlThunkSListPtr : Ptr32 Void
+024 IFEOKey : Ptr32 Void
+028 CrossProcessFlags : Uint4B
+028 ProcessInJob : Pos 0, 1 Bit
+028 ProcessInitializing : Pos 1, 1 Bit
+028 ProcessUsingVEH : Pos 2, 1 Bit
+028 ProcessUsingVCH : Pos 3, 1 Bit
+028 ProcessUsingFTH : Pos 4, 1 Bit
+028 ReservedBits0 : Pos 5, 27 Bits
+02c KernelCallbackTable : Ptr32 Void
+030 UserSharedInfoPtr : Ptr32 Void
+030 SystemReserved : [1] Uint4B
+034 AtlThunkSListPtr32 : Uint4B
+038 ApiSetMap : Ptr32 Void
+03c TlsExpansionCounter : Uint4B
+040 TlsBitmap : Ptr32 Void
+044 TlsBitmapBits : [2] Uint4B
+04c ReadOnlySharedMemoryBase : Ptr32 Void
+050 HotpatchInformation : Ptr32 Void
+054 ReadOnlyStaticServerData : Ptr32 Ptr32 Void
+058 AnsiCodePageData : Ptr32 Void
+05c OemCodePageData : Ptr32 Void
+060 UnicodeCaseTableData : Ptr32 Void
+064 NumberOfProcessors : Uint4B
+068 NtGlobalFlag : Uint4B
+070 CriticalSectionTimeout : _LARGE_INTEGER
+078 HeapSegmentReserve : Uint4B
+07c HeapSegmentCommit : Uint4B
+080 HeapDeCommitTotalFreeThreshold : Uint4B
+084 HeapDeCommitFreeBlockThreshold : Uint4B
+088 NumberOfHeaps : Uint4B
+08c MaximumNumberOfHeaps : Uint4B
+090 ProcessHeaps : Ptr32 Ptr32 Void
+094 GdiSharedHandleTable : Ptr32 Void
+098 ProcessStarterHelper : Ptr32 Void
+09c GdiDCAttributeList : Uint4B
+0a0 LoaderLock : Ptr32 _RTL_CRITICAL_SECTION
+0a4 OSMajorVersion : Uint4B
+0a8 OSMinorVersion : Uint4B
+0ac OSBuildNumber : Uint2B
+0ae OSCSDVersion : Uint2B
+0b0 OSPlatformId : Uint4B
+0b4 ImageSubsystem : Uint4B
+0b8 ImageSubsystemMajorVersion : Uint4B
+0bc ImageSubsystemMinorVersion : Uint4B
+0c0 ActiveProcessAffinityMask : Uint4B
+0c4 GdiHandleBuffer : [34] Uint4B
+14c PostProcessInitRoutine : Ptr32 void
+150 TlsExpansionBitmap : Ptr32 Void
+154 TlsExpansionBitmapBits : [32] Uint4B
+1d4 SessionId : Uint4B
+1d8 AppCompatFlags : _ULARGE_INTEGER
+1e0 AppCompatFlagsUser : _ULARGE_INTEGER
+1e8 pShimData : Ptr32 Void
+1ec AppCompatInfo : Ptr32 Void
+1f0 CSDVersion : _Unicode_String
+1f8 ActivationContextData : Ptr32 _ACTIVATION_CONTEXT_DATA
+1fc ProcessAssemblyStorageMap : Ptr32 _ASSEMBLY_STORAGE_MAP
+200 SystemDefaultActivationContextData : Ptr32 _ACTIVATION_CONTEXT_DATA
+204 SystemAssemblyStorageMap : Ptr32 _ASSEMBLY_STORAGE_MAP
+208 MinimumStackCommit : Uint4B
+20c FlsCallback : Ptr32 _FLS_CALLBACK_INFO
+210 FlsListHead : _LIST_ENTRY
+218 FlsBitmap : Ptr32 Void
+21c FlsBitmapBits : [4] Uint4B
+22c FlsHighIndex : Uint4B
+230 WerRegistrationData : Ptr32 Void
+234 WerShipAssertPtr : Ptr32 Void
+238 pContextData : Ptr32 Void
+23c pImageHeaderHash : Ptr32 Void
+240 TracingFlags : Uint4B
+240 HeapTracingEnabled : Pos 0, 1 Bit
+240 CritSecTracingEnabled : Pos 1, 1 Bit
+240 SpareTracingBits : Pos 2, 30 Bits
|
相比之下,Windows 7 下的 PEB 结构体更大。
PEB的重要成员
PEB 结构体非常庞大,且结构复杂,我们只简单讲解其中几个与代码逆向分析相关的重要成员。
1
2
3
4
5
| +002 BeingDebugged : UChar
+008 ImageBaseAddress : Ptr32 Void
+00c Ldr : Ptr32 _PEB_LDR_DATA
+018 ProcessHeap : Ptr32 Void
+068 NtGlobalFlag : Uint4B
|
PEB.BeingDebugged
Kernel32.dll 中有个名为 Kernel32!IsDebuggerPresent() 的 API,但普通的应用程序开发中并不常用。
1
| BOOL WINAPI IsDebuggerPresent(void);
|
顾名思义,该 API 函数用于判断当前进程是否处于调试状态,并返回判断结果。
该 API 通过检测 PEB.BeingDebugged 成员来确定是否正在调试进程(是,则返回 1;否,则返回 0)。
下图中显示IsDebuggerPresent()API的代码

第一条指令获取当前进程的PEB地址,存到eax,再把eax+2的值(PEB+2)存到eax并返回
我们又知道PEB+2=PEB.BeingDebugged
所以 IsDebuggerPresent() 本质就是:return PEB->BeingDebugged
提示
Windows 7 中,IsDebuggerPresent() API 是在 Kernelbase.dll 中实现的。而在 Windows XP 及以前版本的操作系统中,它是在 kernel32.dll 中实现的。
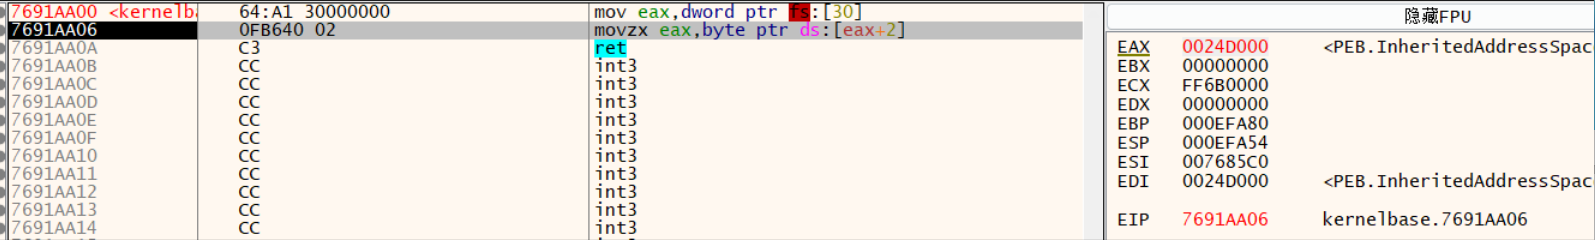
在我的电脑环境中,PEB 结构体的地址为 0024D000,所以 PEB.BeingDebugged 成员的地址为 0024D002
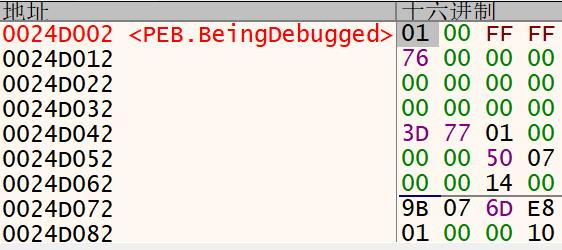

看返回值,其值为 1(TRUE),如上图所示,表示当前进程处于调试状态。
该值在代码逆向分析领域主要用于反调试技术。检测该值,若进程处于调试中,则终止进程。知名例所见,这是一种非常简单的基础反调试技术。
PEB.ImageBaseAddress
PEB.ImageBaseAddress 成员用来表示进程的 ImageBase,此处对应的地址是0024D008
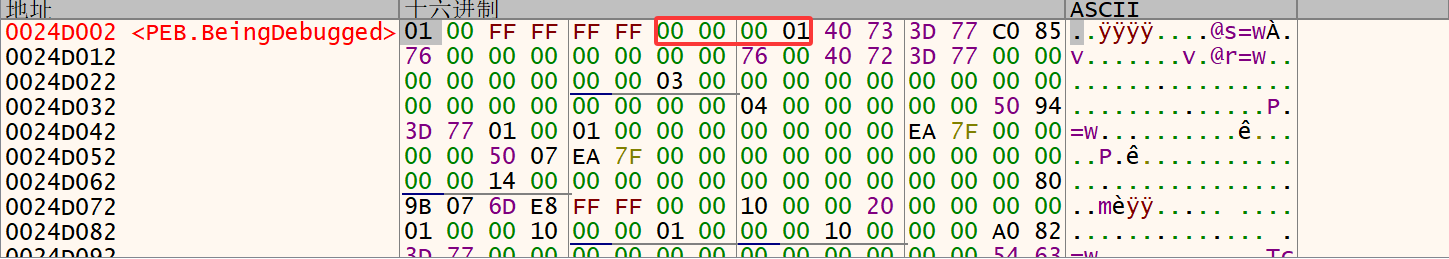
对应的就是01000000也就是说,当前 notepad.exe 的 ImageBase 是:01000000
GetModuleHandle() API 用来获取 ImageBase。
1
2
3
| HMODULE WINAPI GetModuleHandle(
__in_opt LPCTSTR lpModuleName
);
|
向 lpModuleName 参数赋值为 NULL,调用 GetModuleHandle() 函数将返回进程被加载的 ImageBase。下图显示了 GetModuleHandle() API 的部分代码。
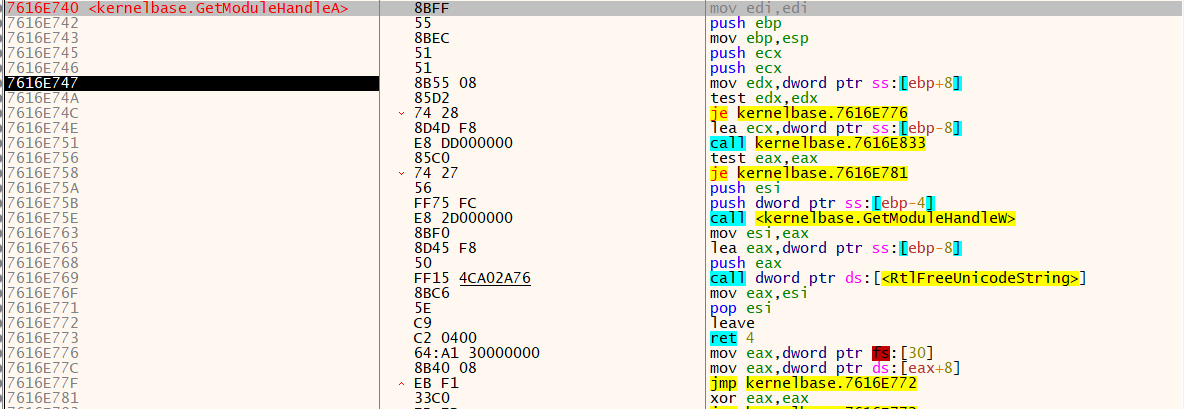
在地址7616E747处,[EBP+8]即为GetModuleHandleA 的第一个参数( lpModuleName)
再看这个参数是否为0,若为0,则跳转到7616776
获取当前进程的 PEB 地址存到eax,通过eax+8(PEB+8)访问得到PEB.ImageBaseAddress
最后跳到772返回退出
向 lpModuleName 参数嵌入 NULL 值后,调用 GetModuleHandle() 函数时将执行上图中的代码。从中可以看到,PEB.ImageBaseAddress 成员的值被设置到 EAX 寄存器(函数的返回值)。
PEB.Ldr
PEB.Ldr 成员是指向 _PEB_LDR_DATA 结构体的指针。借助 WinDbg 调试器查看 _PEB_LDR_DATA 结构体成员,如下所示。
PEB_LDR_DATA结构体
1
2
3
4
5
6
7
8
9
| +000 Length : Uint4B
+004 Initialized : UChar
+008 SsHandle : Ptr32 Void
+00c InLoadOrderModuleList : _LIST_ENTRY
+014 InMemoryOrderModuleList : _LIST_ENTRY
+01c InInitializationOrderModuleList : _LIST_ENTRY
+024 EntryInProgress : Ptr32 Void
+028 ShutdownInProgress : UChar
+02c ShutdownThreadId : Ptr32 Void
|
当前模块(DLL)加载到进程后,通过 PEB.Ldr 成员可以直接获取该模块的加载基地址,所以 PEB.Ldr 是非常重要的成员。
_PEB_LDR_DATA 结构体成员中有 3 个 _LIST_ENTRY 类型的成员:
1
2
3
| InLoadOrderModuleList
InMemoryOrderModuleList
InInitializationOrderModuleList
|
LIST_ENTRY结构体
1
2
3
4
| typedef struct _LIST_ENTRY {
struct _LIST_ENTRY *Flink;
struct _LIST_ENTRY *Blink;
} LIST_ENTRY, *PLIST_ENTRY;
|
从上述结构体的定义可以看到,_LIST_ENTRY 结构体提供了双向链表机制。
那么链表中保存着哪些信息呢?是 _LDR_DATA_TABLE_ENTRY 结构体的信息。该结构体的定义如下所示。
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
| typedef struct _LDR_DATA_TABLE_ENTRY {
PVOID Reserved1[2];
LIST_ENTRY InMemoryOrderLinks;
PVOID Reserved2[2];
PVOID DllBase;
PVOID EntryPoint;
PVOID Reserved3;
UNICODE_STRING FullDllName;
BYTE Reserved4[8];
PVOID Reserved5[3];
union {
ULONG CheckSum;
PVOID Reserved6;
};
ULONG TimeDateStamp;
} LDR_DATA_TABLE_ENTRY, *PLDR_DATA_TABLE_ENTRY;
|
每个加载到进程中的 DLL 模块都有与之对应的 _LDR_DATA_TABLE_ENTRY 结构体,这些结构体相互链接,最终形成 _LIST_ENTRY 双向链表。
需要注意的是,_PEB_LDR_DATA 结构体中存在 3 种链表。也就是说,存在多个 _LDR_DATA_TABLE_ENTRY 结构体,并且有 3 种链接方法可以将它们链接起来。
简单来说
PEB.Ldr 就是进程的“模块列表入口”,里面通过双向链表记录了当前进程加载的 EXE 和 DLL。
PEB.ProcessHeap & PEB.NtGlobalFlag
PEB.ProcessHeap 与 PEB.NtGlobalFlag 成员(像 PEB.BeingDebugged 成员一样)应用于反调试技术。
若进程处于调试状态,则 ProcessHeap 与 NtGlobalFlag 成员就持有特定值。由于它们具有这一特征,所以常常应用于反调试技术。
封面来自XilmO@夕末