SEH
SEH
SEH是Windows操作系统默认的异常机制处理机制。
逆向分析中,SEH除了基本的异常处理功能外,还大量应用于反调试程序。
基本说明
SEH 是 Windows 操作系统提供的异常处理机制,在程序源代码中使用__try、__except、__finally关键字来具体实现。本章我们将从代码逆向分析角度来介绍 SEH,并通过练习示例详细了解 SEH 的基本工作原理及其在反调试中的具体使用方法。
SEH 与 C++ 中的 try、catch 异常处理具有不同结构,请各位不要混淆。
从时间上看,与 C++ 的 try、catch 异常处理相比,微软先创建出了 SEH 机制,然后才将它搭载到 VC++ 中。所以 SEH 是一种从属于 VC++ 开发工具和 Windows 操作系统的异常处理机制。
SEH练习示例1
先简单介绍练习示例程序 seh.exe,该程序故意触发了内存非法访问(Memory Access Violation)异常,然后通过 SEH 机制来处理该异常。并且使用 PEB 信息向程序添加简单的反调试代码,使程序在正常运行与调试运行时表现出不同的行为动作。
正常运行
seh.exe 程序非常简单,双击运行,弹出一个消息框,显示 “Hello:)” 字符串,如图所示。
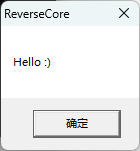
表面上程序正常运行,其实进程内部已经发生了异常,但由于使用 SEH 机制进行了处理,所以程序运行正常。
调试运行
使用 Dbg 调试器打开 seh.exe 示例程序,如图所示。
发生异常导致调试暂停
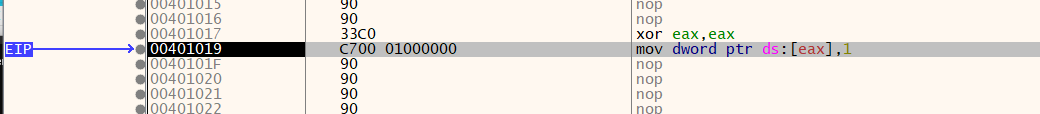

401019 地址处添加的MOV DWORD PTR DS:[EAX],1指令用来触发异常,当前 EAX 寄存器的值为 0,所以该指令的实际含义是向内存地址 0 处写入值 1。但试图向未分配的内存地址 0 处写入某个值时,就会触发内存非法访问异常。
内存地址 0 虽然属于 seh.exe 进程的用户内存区域,但由于是未分配的空间,所以无法随意访问。
如上所述,访问未分配的内存区域时,就会触发非法访问异常。
那么,为什么被调试进程发生异常时会暂停呢?这只是意味着运行的时候很正常,下面仔细分析原因。
发生异常时调试器运行
原著中写到OllyDbg的状态窗口可以看见如下警告语句
1 | Access violation when writing to [00000000] - use Shift+F7/F8/F9 to pass exception to program |
其中,”将异常抛给程序”是什么意思呢?暂且放下疑问。根据调试器给出的提示按Shift+F9继续运行程序。
调试运行开始后弹出窗口
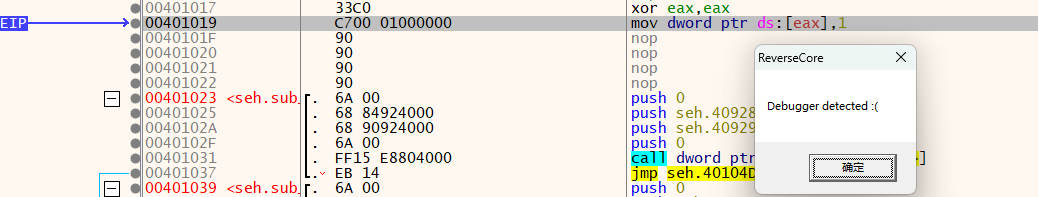
从上图中弹出的消息框可以看到,它与程序正常运行时弹出的对话框是不同的,消息内容为 “检测到调试器”(程序中已插入了一段简单的调试器检测代码)。
以上练习示例的目的就在于,观察程序在正常运行与调试运行时表现出的不同行为。其实,程序在这 2 种形式运行下使用的异常处理处理方式是不同的。
接下来详细讲解OS的异常与异常处理机制,还要仔细了解SEH具体的实现方法,以及在调试器中处理异常的方法。
OS的异常处理方法
通过前面的实验知道,同一程序在正常运行与调试运行时表现出的行为动作是不同的。这是由Windows OS异常处理方法的不同造成的。
正常运行时的异常处理方法
进程运行过程中若发生异常,OS会委托进程处理。
若进程代码中存在具体的异常处理(如SEH异常处理器)代码,则能顺利处理相关异常,程序继续运行。
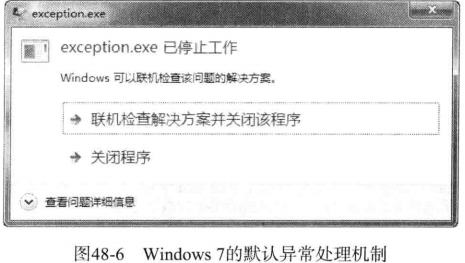
但如果进程内部没有具体实现SEH,那么相关异常就无法处理,OS就会启动默认的异常处理机制,终止进程运行。如下图
调试运行时的异常处理方法
调试运行中发生异常时,处理方法与上面有些不同。
若被调试进程内部发生异常,OS会首先把异常抛给调试进程处理。调试器几乎拥有被调试者的所有权限,它不仅可以运行、终止被调试者,还拥有被调试进程的虚拟内存、寄存器的读写权限。需要特别指出的是,被调试者内部发生的所有异常(错误)都由调试器处理。所以调试过程中发生的所有异常(错误)都要先交由调试器管理(被调试者的SEH依据优先顺序推给调试器)。
像这样,被调试者发生异常时,调试器就会暂停运行,必须采取某种措施来处理异常,完成后继续调试。遇到异常时经常采用的几种处理方法如下所示。
(1) 直接修改异常:代码、寄存器、内存
被调试者发生异常时,调试器会在发生异常的代码处暂停,此时可以通过调试器直接修改有问题的代码、内存、寄存器等,排除异常后,调试器继续运行程序。
遇到图中的异常时,采用直接修改异常的方法进行如下处理。
由于EAX寄存器所指的地址值错误,所以只要把EAX寄存器的值修改为有效的内存地址即可。
由于401019地址处的代码触发了异常,使用Dbg的汇编(Space)或编辑(Ctrl+E)功能将相关代码修改为NOP指令,运行后也可排除异常。
也可以使用OllyDbg的New Origin here(Ctrl+Gray *)功能改变程序的运行路径(因为无法直接修改EIP寄存器,所以需要借助该功能修改)。
请不要随意使用这些修改方法,必须在明确知道程序错误的情形下才能使用。

(2) 将异常抛给被调试者处理
如果被调试者内部存在SEH(异常处理函数)能够处理异常,那么异常通知会发送给被调试者,由被调试者自行处理。
这与程序正常运行时的异常处理方式是一样的。前面的seh.exe练习示例中,使用Dbg中的Shift+F7/F8/F9命令(StepInto/StepOver/Run)可以直接将当前异常抛还给被调试者。
(3) OS默认的异常处理机制
若调试器与被调试者都无法处理(或故意不处理)当前发生的异常,则OS的默认异常处理机制会处理它,终止被调试进程,同时结束调试。
异常
学习异常处理前,有必要了解操作系统中定义的异常。
Windows OS中的异常
1 | EXCEPTION_DATATYPE_MISALIGNMENT (0x80000002) |
以上异常列表中,我们调试时会经常接触5种最具代表性的异常,接下来分别介绍(其他异常请参考MSDN)。
EXCEPTION_ACCESS_VIOLATION
试图访问不存在或不具访问权限的内存区域时,就会发生EXCEPTION_ACCESS_VIOLATION(非法访问异常,该异常最常见)。
EXCEPTION_ACCESS_VIOLATION举例
1 | MOV DWORD PTR DS:[0], 1 |
EXCEPTION_BREAKPOINT
在运行代码中设置断点后,CPU尝试执行该地址处的指令时,将发生EXCEPTION_BREAKPOINT异常。调试器就是利用该异常实现断点功能的。下面仔细了解实现方法。
INT3
设置断点命令对应的汇编指令为INT3,对应的机器指令(IA-32指令)为0xCC。CPU运行代码的过程中若遇到汇编指令INT3,则会触发EXCEPTION_BREAKPOINT异常。
EXCEPTION_ILLEGAL_INSTRUCTION
CPU遇到无法解析的指令时引发该异常。比如“0FFF”指令在x86 CPU中未定义,CPU遇到该指令将引发EXCEPTION_ILLEGAL_INSTRUCTION异常。


EXCEPTION_INT_DIVIDE_BY_ZERO
INTEGER(整数)除法运算中,若分母为0(即被0除),则引发EXCEPTION_INT_DIVIDE_BY_ZERO异常。
编写应用程序时偶尔会发生该异常,分母为变量时,该变量在某个瞬间变为0,执行除法运算就会引发EXCEPTION_INT_DIVIDE_BY_ZERO异常。
下面进行简单测试,首先在Dbg调试器中打开seh.exe,使用汇编指令(Space)修改代码,如图所示,然后运行程序。


DIV ECX指令执行EAX/ECX运算,然后将商保存到EAX寄存器。但由于此时ECX寄存器的值为0,即除法的分母为0,所以引发EXCEPTION_INT_DIVIDE_BY_ZERO异常,调试器暂停运行。
EXCEPTION_SINGLE_STEP
Single Step(单步)的含义是执行1条指令,然后暂停。CPU进入单步模式后,每执行一条指令就会引发EXCEPTION_SINGLE_STEP异常,暂停运行。将EFLAGS寄存器的TF(Trap Flag,陷阱标志)位设置为1后,CPU就会进入单步工作模式。
SEH详细说明
SEH链
SEH以链的形式存在。第一个异常处理器中若未处理相关异常,它就会被传递到下一个异常处理器,直到得到处理。从技术层面看,SEH是由_EXCEPTION_REGISTRATION_RECORD结构体组成的链表。
_EXCEPTION_REGISTRATION_RECORD结构体
1 | typedef struct _EXCEPTION_REGISTRATION_RECORD |
Next成员是指向下一个_EXCEPTION_REGISTRATION_RECORD结构体的指针,Handler成员是异常处理函数(异常处理器)。若Next成员的值为FFFFFFFF,则表示它是链表的最后一个结点。
下图直观形象地描述了进程SEH链的结构。
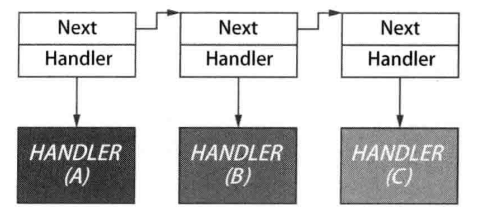
图共存在3个SEH(异常处理器),发生异常时,该异常会按照(A)→(B)→(C)的顺序依次传递,直到有异常处理器处理。
异常处理函数的定义
SEH异常处理函数(SEH函数)定义如下:
异常处理器函数定义
1 | EXCEPTION_DISPOSITION _except_handler |
异常处理函数(异常处理器)接收4个参数输入,返回名为EXCEPTION_DISPOSITION的枚举类型(enum)。
该异常处理函数由系统调用,是一个回调函数,系统调用它时会给出上代码中的4个参数,这4个参数中保存着与异常相关的信息。首先,第一个参数是指向EXCEPTION_RECORD结构体的指针,EXCEPTION_RECORD结构体的定义如下:
EXCEPTION_RECORD结构体的定义
1 | typedef struct _EXCEPTION_RECORD { |
请注意该结构体中ExceptionCode与ExceptionAddress这2个成员,ExceptionCode成员用来指出异常类型,ExceptionAddress成员表示发生异常的代码地址。
CONTEXT结构体的定义
异常处理函数的第三个参数是指向CONTEXT结构体的指针,CONTEXT结构体的定义如下(供IA-32使用):
1 | // CONTEXT_IA32 |
CONTEXT结构体用来备份CPU寄存器的值,因为多线程环境下需要这样做。
每个线程内部都拥有1个CONTEXT结构体。CPU暂时离开当前线程去运行其他线程时,CPU寄存器的值就会保存到当前线程的CONTEXT结构体;CPU再次运行该线程时,会使用保存在CONTEXT结构体的值来覆盖CPU寄存器的值,然后从之前暂停的代码处继续执行。通过这种方式,OS可以在多线程环境下安全运行各线程。
众所周知,多线程的实现基于CPU的时间片切分机制(Time-Slicing)。这种机制下,CPU会用一定时间(时间片)依次运行各线程,时间片极短,使多个线程看上去就像在同时运行一样(根据线程的优先级,各线程在获取CPU控制权的次数上有差异)。
异常发生时,执行异常代码的线程就会中断运行,转而运行SEH(异常处理器/异常处理函数),此时OS会把线程的CONTEXT结构体的指针传递给异常处理函数(异常处理器)的相应参数。
CONTEXT结构体成员中有1个Eip成员(偏移量:B8)。
在异常处理函数中将参数传递过来的CONTEXT.Eip设置为其他地址,然后返回异常处理函数。这样,之前暂停的线程会执行新设置的EIP地址处的代码。
异常处理函数的返回值为EXCEPTION_DISPOSITION枚举类型,下面了解一下该类型。
EXCEPTION_DISPOSITION枚举类型
1 | typedef enum _EXCEPTION_DISPOSITION |
异常处理器处理异常后会返回ExceptionContinueExecution(0),从发生异常的代码处继续运行。
若当前异常处理器无法处理异常,则返回ExceptionContinueSearch(1),将异常派送到SEH链的下一个异常处理器。
TEB.NtTib.ExceptionList
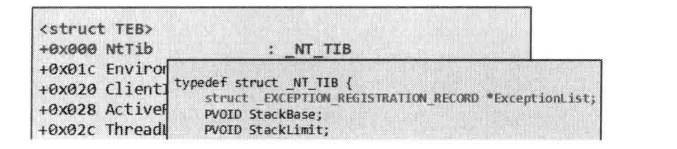
通过TEB结构体的NtTib成员可以很容易地访问进程的SEH链,方法非常简单。
TEB.NtTib.ExceptionList成员是TEB结构体的第一个成员。FS段寄存器指向段内存的起始地址,TEB结构体即位于此,所以通过下列公式可以轻松获取TEB.NtTib.ExceptionList的地址。
SEH安装方法
在C语言中使用__try、__except、__finally关键字就可以很容易地向代码添加SEH。在汇编语言中添加SEH的方法更加简单,如下代码所示。
1 | PUSH @MyHandler ; 异常处理器 |
在程序代码中安装SEH”就是指,将自身的异常处理器添加到已有的SEH链。
从技术层面讲,就是将自身的EXCEPTION_REGISTRATION_RECORD结构体链接到EXCEPTION_REGISTRATION_RECORD结构体链表。
前面出现的seh.exe程序就是采用上述汇编代码添加的SEH,下面再次调试seh.exe程序以进一步了解添加SEH的方法及其工作原理。
SEH练习示例2
首先使用Dbg调试器打开seh.exe程序,运行到401000地址处(此处为seh.exe程序的main()函数)。全部代码如图所示。
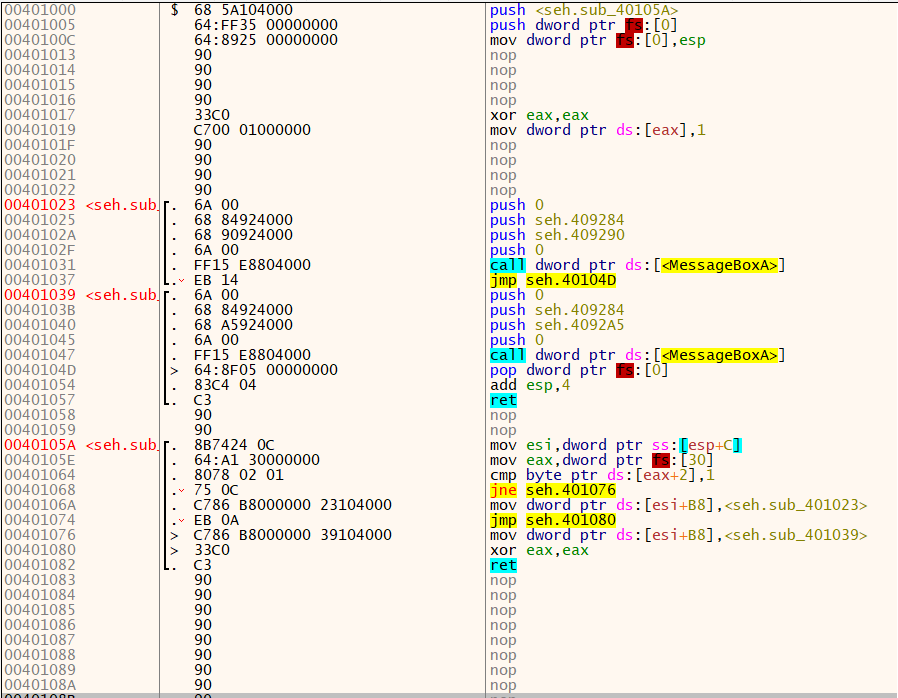
位于401000、401005、40100C地址处的3条指令与“SEH安装方法”中讲的指令是一样的。从上图中可以看到,新添加的异常处理器就是位于40105A地址处的异常处理函数。
添加查看SEH链
继续运行代码到401005地址处,查看FS:[0]的值,其值就是SEH链的起始地址,如图所示。

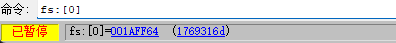
我们这里直接命令查看FS[0]值,FS:[0]=1AFF64
其中1AFF64就是SEH链的起始地址(即EXCEPTION_REGISTRATION_RECORD结构体链表的起始地址)。
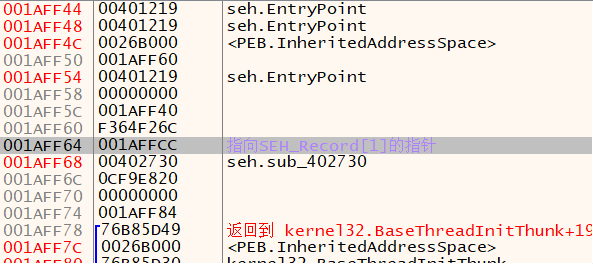
在上图的栈窗口中查看地址1AFF64
可以发现第一个EXCEPTION_REGISTRATION_RECORD结构体(Next=1AFFCC,Handler=402730)。
异常处理器地址402730存在于seh.exe进程的代码节区(该异常处理器是VC++生成PE文件时默认添加到其启动函数的,请各位自行查看位于402730地址处的异常处理器代码)。
然后转到1AFFCC地址处,查看链表中的第二个EXCEPTION_REGISTRATION_RECORD结构体。
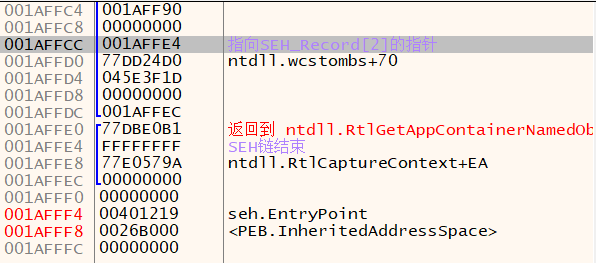
此为第二个EXCEPTION_REGISTRATION_RECORD结构体(Next=1AFFE4,Handler=77DD24D0)。
第三个我们在上图中也能看到了,它的NEXT成员值为FFFFFFFF,所以第三个EXCEPTION_REGISTRATION_RECORD结构体也是SEH链表的最后一个结构体。
异常处理器地址为77E0579A,它位于ntdll.dll模块的代码区域,是OS的默认异常处理器(创造进程时,OS会自动产生默认的SEH)
发生异常
如果执行401019地址处的MOV DWORD PTR DS:[EAX],1指令,就会引发EXCEPTION_ACCESS_VIOLATION异常。

此时程序处在调试之中,根据异常处理的顺序,OS会把控制权交给调试器(异常处理器(40105A)未运行)。
在40105A地址处设置断点,然后按Shift+F9组合键,再将异常派送给被调试进程(seh.exe),调试器暂停在设置的断点处(40105A)。
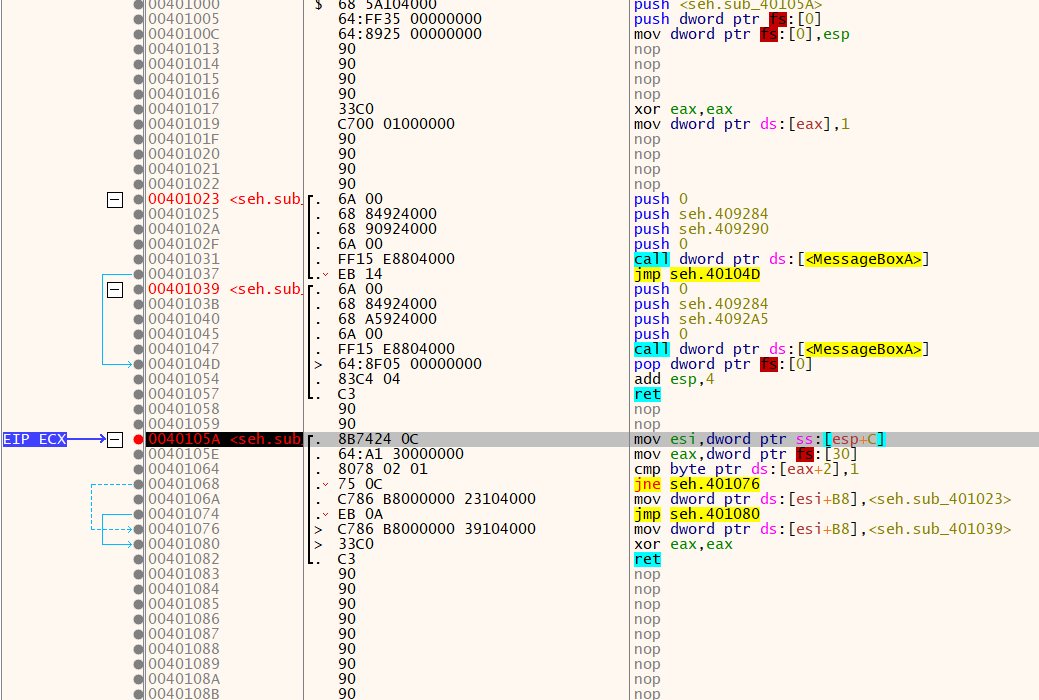
如图所示,被调试者会调用注册在自身SEH链中的异常处理器来处理异常。设置好断点后,接下来即可调试异常处理器。
查看异常处理器参数
调试SEH时,栈中存储的参数如下图所示。
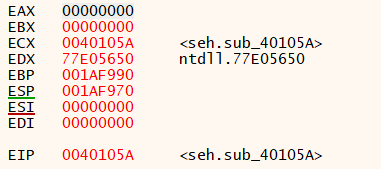
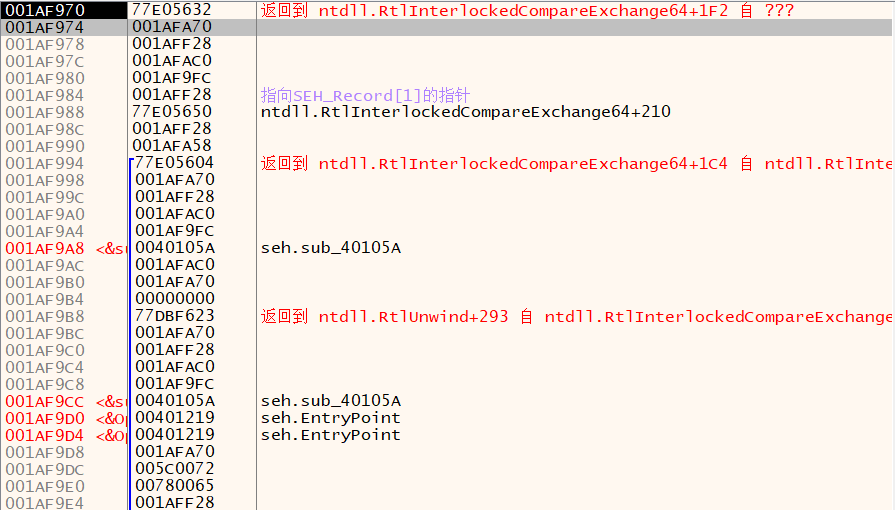
2
3
4
5
6
7
(
EXCEPTION_RECORD *pRecord,
EXCEPTION_REGISTRATION_RECORD *pFrame,
CONTEXT *pContext,
PVOID pValue
);
第一个参数(ESP+4)是指向EXCEPTION_RECORD结构体的指针pRecord(1AFA70),查看结构体中的数据,如下图所示。
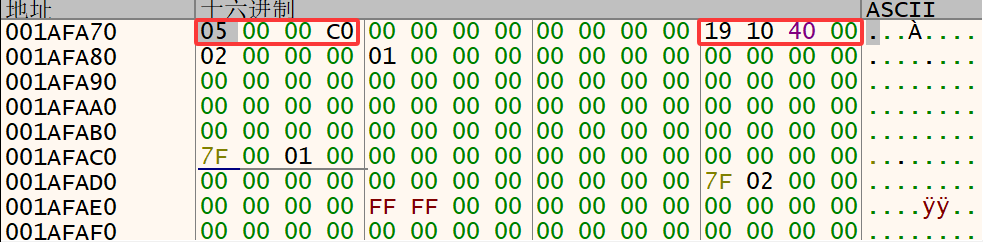
ExceptionCode(pRecord+0)为C0000005(EXCEPTION_ACCESS_VIOLATION)
发生异常的代码地址ExceptionAddress为401019,可知发生异常的代码地址是准确的
第二个参数(ESP+8)是指向EXCEPTION_REGISTRATION_RECORD结构体的指针(pFrame),其值为1AFF28,它是SEH链的起始地址。
第三个参数(ESP+C)是指向CONTEXT结构体的指针pContext(1AFAC0),查看指针pContext所指的地址空间。
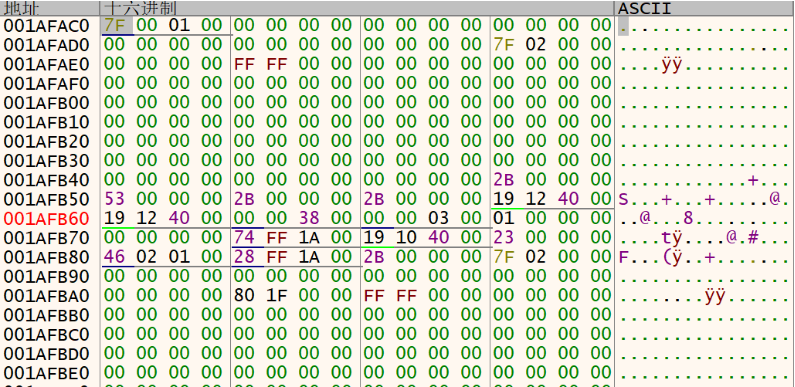
如图所示,CONTEXT是一个非常大的结构体(大部分成员的值为NULL)。其中需要特别注意的是Eip成员,它位于从结构体偏移B8的位置,存储着发生异常的代码地址。
001AFAC0 + B8 = 001AFB78
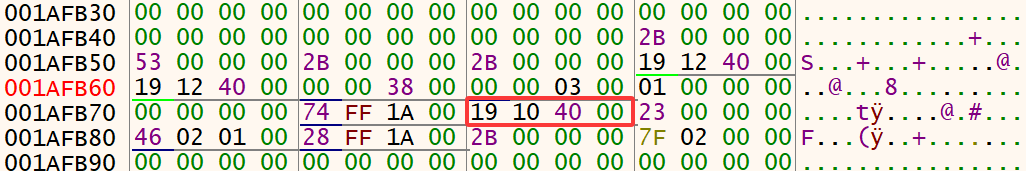
最后一个参数pValue(ESP+10)供系统内部使用,可以忽略。
调试异常处理器
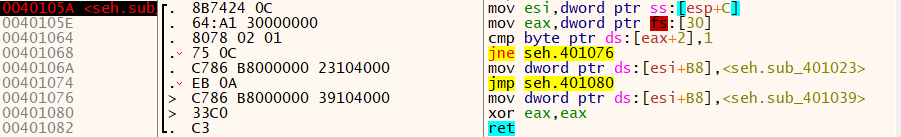
40105A地址处的异常处理器中存在着调试器检测代码。虽然简单,却是非常具有代表性的反调试代码。下面仔细分析一下。
1 | 0040105A MOV ESI,DWORD PTR SS:[ESP+C] ; ESI = pContext |
[ESP+C]是异常处理器第三个参数pContext的值。以上命令用来将pContext地址(1AFAC0)传送到ESI寄存器。
1 | 0040105E MOV EAX,DWORD PTR FS:[30] ; EAX = address of PEB |
上述指令用于将FS:[30]的值传送给EAX寄存器,FS:[30]就是PEB结构体的起始地址。
1 | 00401064 CMP BYTE PTR DS:[EAX+2],1 |
上述指令用于读取[EAX+2]地址中的1个字节值,然后与1比较。由于EAX当前保存着PEB(380000)的起始地址,所以[EAX+2]指的是PEB.BeingDebugged成员。
PEB结构体部分成员
2
3
4
5
6
7
8
9
+0x001 ReadImageFileExecOptions : UChar
+0x002 BeingDebugged : UChar
+0x003 SpareBool : UChar
+0x004 Mutant : Ptr32 Void
+0x008 ImageBaseAddress : Ptr32 Void
+0x00c Ldr : Ptr32 _PEB_LDR_DATA
+0x010 ProcessParameters : Ptr32 _RTL_USER_PROCESS_PARAMETERS
⋮
从下图可以看到,[EAX+2]=380002]=PEB.BeingDebugged的值被设置为1,表示进程处于调试状态。

1 | 00401068 JNE SEH.00401076 |
若上一条CMP命令中的2个比较对象不同,则执行JNE(Jump if Not Equal)命令跳转。由于PEB.BeingDebugged的值也为1,所以不跳转,即不执行该JNE指令。
当程序非调试运行时,执行此处会跳转到401076地址处。
若程序处在调试运行状态,则跳过该JNZ指令,直接执行40106A地址处的指令。
1 | 0040106A mov dword ptr ds:[esi+B8], <SEH.00401023> |
由于当前进程处于调试之中,所以会执行上述指令。当前ESI寄存器中保存着CONTEXT结构体的起始地址(pContext=1AFAC0)。从图可知,[ESI+B8]=[1AFB78]=pContext→Eip(当前值为401019)。
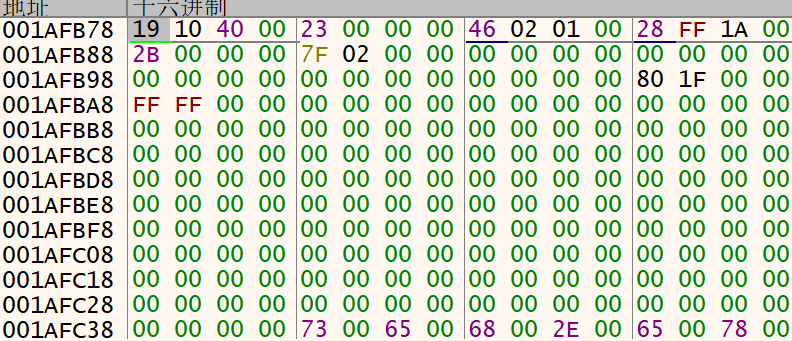
也就是说,上述指令用来将pContext→Eip值更改为401023。异常处理器终止时,发生异常的线程会运行401023地址处的代码。如下图所示,401023地址处的代码用来弹出一个消息框,显示“Debugger Detected:(”消息文本。
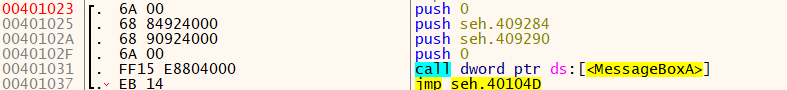
为了方便调试,先在401023地址处设置断点
1 | 00401074 jmp seh.401080 |
由于pContext→Eip值已经发生改变,所以执行流跳转到异常处理器的终止代码处(401080)。
1 | 00401076 MOV DWORD PTR DS:[ESI+B8],<SEH.00401039> |
最后两条指令中先将返回值(EAX)设置为0,然后异常处理器返回。
返回值0代表EXCEPTION_CONTINUE_EXECUTION,表示异常得到处理,相关线程可以继续运行
运行到401082地址处的RETN指令时,控制权被返回至ntdll.dll模块中的代码区域,它属于系统区域,所以在OllyDbg中按F9运行键后,调试会在401023地址处(设置有断点)暂停。
使用StepOver(F8)指令使调试运行到401031地址处的CALL指令,弹出一个消息框。按“确定”按钮关闭消息框后,执行401037地址处的JMP SHORT 0040104D指令,跳转到删除SEH的代码处(40104D)。
删除SEH
在程序终止前删除已注册的SHE,如图所示。

调试运行到40104D地址处查看栈,EXCEPTION_REGISTRATION_RECORD结构体存储在其中(1AFF64),
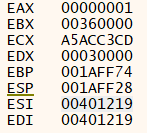

该结构体是SEH链中最初运行的异常处理器。
40104D处的POP DWORD PTR FS:[0]指令用来读取栈值(1AFF64),并将其放入FS:[0]。FS:[0]是TEB.NtTib.ExceptionList,1AFF64就是下一个SEH的起始地址。
执行该命令后,前面注册的SEH(1AFF28)被从SEH链中删除。
然后执行401054地址处的ADD ESP,4指令,将栈中的异常处理器地址(40105A)也删除。
封面来自ゲン助