TEB 本章将学习有关 TEB(Thread Environment Block,线程环境块)的知识。
TEB TEB 指线程环境块,该结构体包含进程中运行线程的各种信息,进程中的每个线程都对应一个 TEB 结构体。
不同 OS 中 TEB 结构体的形态略有不同,有关 TEB 结构体的详细说明都已被文档化,各位可以直接查看并参考。
TEB 结构体的定义 首先看看 MSDN 中关于 TEB 结构体的说明。
1
2
3
4
5
6
7
8
9
10
typedef struct _TEB { BYTE Reserved1[1952 ]; PVOID Reserved2[412 ]; PVOID TlsSlots[64 ]; BYTE Reserved3[8 ]; PVOID Reserved4[26 ]; PVOID ReservedForOle; PVOID Reserved5[4 ]; PVOID TlsExpansionSlots; } TEB, *PTEB;
正如大家所见,MSDN 对 TEB 结构体的说明太过简单。要想查看关于 TEB 结构体的更多细节,必须借助类似于 WinDbg 的内核调试器(Kernel Debugger)才行。
Install WinDbg - Windows drivers | Microsoft Learn
TEB结构成员 使用 WinDbg 调试器获取 TEB 结构体的组成成员,如下所示。
Windows XP SP3 中
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
+0x000 NtTib : _NT_TIB+0x01c EnvironmentPointer : Ptr32 Void+0x020 ClientId : _CLIENT_ID+0x028 ActiveRpcHandle : Ptr32 Void+0x02c ThreadLocalStoragePointer : Ptr32 Void+0x030 ProcessEnvironmentBlock : Ptr32 _PEB+0x034 LastErrorValue : Uint4B+0x038 CountOfOwnedCriticalSections : Uint4B+0x03c CsrClientThread : Ptr32 Void+0x040 Win32ThreadInfo : Ptr32 Void+0x044 User32Reserved : [26 ] Uint4B+0x0ac UserReserved : [5 ] Uint4B+0x0c0 WOW32Reserved : Ptr32 Void+0x0c4 CurrentLocale : Uint4B+0x0c8 FpSoftwareStatusRegister : Uint4B+0x0cc SystemReserved1 : [54 ] Ptr32 Void+0x1a4 ExceptionCode : Int4B+0x1a8 ActivationContextStack : _ACTIVATION_CONTEXT_STACK+0x1bc SpareBytes1 : [24 ] UChar+0x1d4 GdiTebBatch : _GDI_TEB_BATCH+0x6b4 RealClientId : _CLIENT_ID+0x6bc GdiCachedProcessHandle : Ptr32 Void+0x6c0 GdiClientPID : Uint4B+0x6c4 GdiClientTID : Uint4B+0x6c8 GdiThreadLocalInfo : Ptr32 Void+0x6cc Win32ClientInfo : [62 ] Uint4B+0x7c4 glDispatchTable : [233 ] Ptr32 Void+0xb68 glReserved1 : [29 ] Uint4B+0xbdc glReserved2 : Ptr32 Void+0xbe0 glSectionInfo : Ptr32 Void+0xbe4 glSection : Ptr32 Void+0xbe8 glTable : Ptr32 Void+0xbec glCurrentRC : Ptr32 Void+0xbf0 glContext : Ptr32 Void+0xbf4 LastStatusValue : Uint4B+0xbf8 StaticUnicodeString : _Unicode_STRING+0xc00 StaticUnicodeBuffer : [261 ] Uint2B+0xe0c DeallocationStack : Ptr32 Void+0xe10 TlsSlots : [64 ] Ptr32 Void+0xf10 TlsLinks : _LIST_ENTRY+0xf18 Vdm : Ptr32 Void+0xf1c ReservedForNtRpc : Ptr32 Void+0xf20 DbgSsReserved : [2 ] Ptr32 Void+0xf28 HardErrorsAreDisabled : Uint4B+0xf2c Instrumentation : [16 ] Ptr32 Void+0xf6c WinSockData : Ptr32 Void+0xf70 GdiBatchCount : Uint4B+0xf74 InDbgPrint : UChar+0xf75 FreeStackOnTermination : UChar+0xf76 HasFiberData : UChar+0xf77 IdealProcessor : UChar+0xf78 Spare3 : Uint4B+0xf7c ReservedForPerf : Ptr32 Void+0xf80 ReservedForOle : Ptr32 Void+0xf84 WaitingOnLoaderLock : Uint4B+0xf88 Wx86Thread : _Wx86ThreadState+0xf94 TlsExpansionSlots : Ptr32 Ptr32 Void+0xf98 ImpersonationLocale : Uint4B+0xf9c IsImpersonating : Uint4B+0xfa0 NlsCache : Ptr32 Void+0xfa4 pShimData : Ptr32 Void+0xfa8 HeapVirtualAffinity : Uint4B+0xfac CurrentTransactionHandle : Ptr32 Void+0xfb0 ActiveFrame : Ptr32 _TEB_ACTIVE_FRAME+0xfb4 SafeThunkCall : UChar+0xfb5 BooleanSpare : [3 ] UChar
Windows 7 中
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
99
+0x000 NtTib : _NT_TIB+0x01c EnvironmentPointer : Ptr32 Void+0x020 ClientId : _CLIENT_ID+0x028 ActiveRpcHandle : Ptr32 Void+0x02c ThreadLocalStoragePointer : Ptr32 Void+0x030 ProcessEnvironmentBlock : Ptr32 _PEB+0x034 LastErrorValue : Uint4B+0x038 CountOfOwnedCriticalSections : Uint4B+0x03c CsrClientThread : Ptr32 Void+0x040 Win32ThreadInfo : Ptr32 Void+0x044 User32Reserved : [26 ] Uint4B+0x0ac UserReserved : [5 ] Uint4B+0x0c0 WOW32Reserved : Ptr32 Void+0x0c4 CurrentLocale : Uint4B+0x0c8 FpSoftwareStatusRegister : Uint4B+0x0cc SystemReserved1 : [54 ] Ptr32 Void+0x1a4 ExceptionCode : Int4B+0x1a8 ActivationContextStackPointer : Ptr32 _ACTIVATION_CONTEXT_STACK+0x1ac SpareBytes : [36 ] UChar+0x1d0 TxFsContext : Uint4B+0x1d4 GdiTebBatch : _GDI_TEB_BATCH+0x6b4 RealClientId : _CLIENT_ID+0x6bc GdiCachedProcessHandle : Ptr32 Void+0x6c0 GdiClientPID : Uint4B+0x6c4 GdiClientTID : Uint4B+0x6c8 GdiThreadLocalInfo : Ptr32 Void+0x6cc Win32ClientInfo : [62 ] Uint4B+0x7c4 glDispatchTable : [233 ] Ptr32 Void+0xb68 glReserved1 : [29 ] Uint4B+0xbdc glReserved2 : Ptr32 Void+0xbe0 glSectionInfo : Ptr32 Void+0xbe4 glSection : Ptr32 Void+0xbe8 glTable : Ptr32 Void+0xbec glCurrentRC : Ptr32 Void+0xbf0 glContext : Ptr32 Void+0xbf4 LastStatusValue : Uint4B+0xbf8 StaticUnicodeString : _Unicode_STRING+0xc00 StaticUnicodeBuffer : [261 ] Wchar+0xe0c DeallocationStack : Ptr32 Void+0xe10 TlsSlots : [64 ] Ptr32 Void+0xf10 TlsLinks : _LIST_ENTRY+0xf18 Vdm : Ptr32 Void+0xf1c ReservedForNtRpc : Ptr32 Void+0xf20 DbgSsReserved : [2 ] Ptr32 Void+0xf28 HardErrorMode : Uint4B+0xf2c Instrumentation : [9 ] Ptr32 Void+0xf50 ActivityId : _GUID+0xf60 SubProcessTag : Ptr32 Void+0xf64 EtwLocalData : Ptr32 Void+0xf68 EtwTraceData : Ptr32 Void+0xf6c WinSockData : Ptr32 Void+0xf70 GdiBatchCount : Uint4B+0xf74 CurrentIdealProcessor : _PROCESSOR_NUMBER+0xf74 IdealProcessorValue : Uint4B+0xf74 ReservedPad0 : UChar+0xf75 ReservedPad1 : UChar+0xf76 ReservedPad2 : UChar+0xf77 IdealProcessor : UChar+0xf78 GuaranteedStackBytes : Uint4B+0xf7c ReservedForPerf : Ptr32 Void+0xf80 ReservedForOle : Ptr32 Void+0xf84 WaitingOnLoaderLock : Uint4B+0xf88 SavedPriorityState : Ptr32 Void+0xf8c SoftPatchPtr1 : Uint4B+0xf90 ThreadPoolData : Ptr32 Void+0xf94 TlsExpansionSlots : Ptr32 Ptr32 Void+0xf98 MuiGeneration : Uint4B+0xf9c IsImpersonating : Uint4B+0xfa0 NlsCache : Ptr32 Void+0xfa4 pShimData : Ptr32 Void+0xfa8 HeapVirtualAffinity : Uint4B+0xfac CurrentTransactionHandle : Ptr32 Void+0xfb0 ActiveFrame : Ptr32 _TEB_ACTIVE_FRAME+0xfb4 FlsData : Ptr32 Void+0xfb8 PreferredLanguages : Ptr32 Void+0xfbc UserPrefLanguages : Ptr32 Void+0xfc0 MergedPrefLanguages : Ptr32 Void+0xfc4 MuiImpersonation : Uint4B+0xfc8 CrossTebFlags : Uint2B+0xfca SpareCrossTebBits : Pos 0 , 16 Bits+0xfca SameTebFlags : Uint2B+0xfca SafeThunkCall : Pos 0 , 1 Bit+0xfca InDebugPrint : Pos 1 , 1 Bit+0xfca HasFiberData : Pos 2 , 1 Bit+0xfca SkipThreadAttach : Pos 3 , 1 Bit+0xfca WerInShipAssertCode : Pos 4 , 1 Bit+0xfca RanProcessInit : Pos 5 , 1 Bit+0xfca ClonedThread : Pos 6 , 1 Bit+0xfca SuppressDebugMsg : Pos 7 , 1 Bit+0xfca DisableUserStackWalk : Pos 8 , 1 Bit+0xfca RtlExceptionAttached : Pos 9 , 1 Bit+0xfca InitialThread : Pos 10 , 1 Bit+0xfca SpareSameTebBits : Pos 11 , 5 Bits+0xfcc TxnScopeEnterCallback : Ptr32 Void+0xfd0 TxnScopeExitCallback : Ptr32 Void+0xfd4 TxnScopeContext : Ptr32 Void+0xfd8 LockCount : Uint4B+0xfdc SpareUlong0 : Uint4B+0xfe0 ResourceRetValue : Ptr32 Void
如上所示,借助 WinDbg 的符号文件,我们查看了 TEB 结构体的所有成员。仔细比较代码可以发现,Windows 7 下的 TEB 结构体比 Windows XP 下的 TEB 结构体大。
重要成员 如上所示,TEB 结构体的成员多而复杂,在用户模式调试中起着重要作用的成员有 2 个,如下所示。
1
2
3
+0x000 NtTib : _NT_TIB +0x030 ProcessEnvironmentBlock : Ptr32 _PEB
NtTib 成员
TEB 结构体的第一个成员为 _NT_TIB 结构体(TIB 是 Thread Information Block 的简称,意为“线程信息块”),NT_TIB 结构体的定义如下所示:
1
2
3
4
5
6
7
8
9
10
11
12
13
typedef struct _NT_TIB { struct _EXCEPTION_REGISTRATION_RECORD *ExceptionList; PVOID StackBase; PVOID StackLimit; PVOID SubSystemTib; union { PVOID FiberData; DWORD Version; }; PVOID ArbitraryUserPointer; struct _NT_TIB *Self; } NT_TIB; typedef NT_TIB *PNT_TIB;
ExceptionList 成员指向 _EXCEPTION_REGISTRATION_RECORD 结构体组成的链表,它用于 Windows OS 的 SEH。
Self 成员是 _NT_TIB 结构体的自引用指针,也是 TEB 结构体的指针(因为 TEB 结构体的第一个成员就是 NT_TIB 结构体)。
ProcessEnvironmentBlock 成员
ProcessEnvironmentBlock 成员,它是指向 PEB(Process Environment Block,进程环境块)结构体的指针。PEB 是进程环境块,每个进程对应 1 个 PEB 结构体。
TEB访问方法 前面讲解过,借助 WinDbg 内核调试器可以很容易地访问 TEB 结构体。那么,该如何在用户模式下访问它呢?答案就是,通过 OS 提供的相关 API 访问。
提示
请注意:下面示例中出现的地址会随用户计算机环境的不同而不同。
Ntdll.NtCurrentTeb() Ntdll.NtCurrentTeb() API 用来返回当前线程的 TEB 结构体的地址。
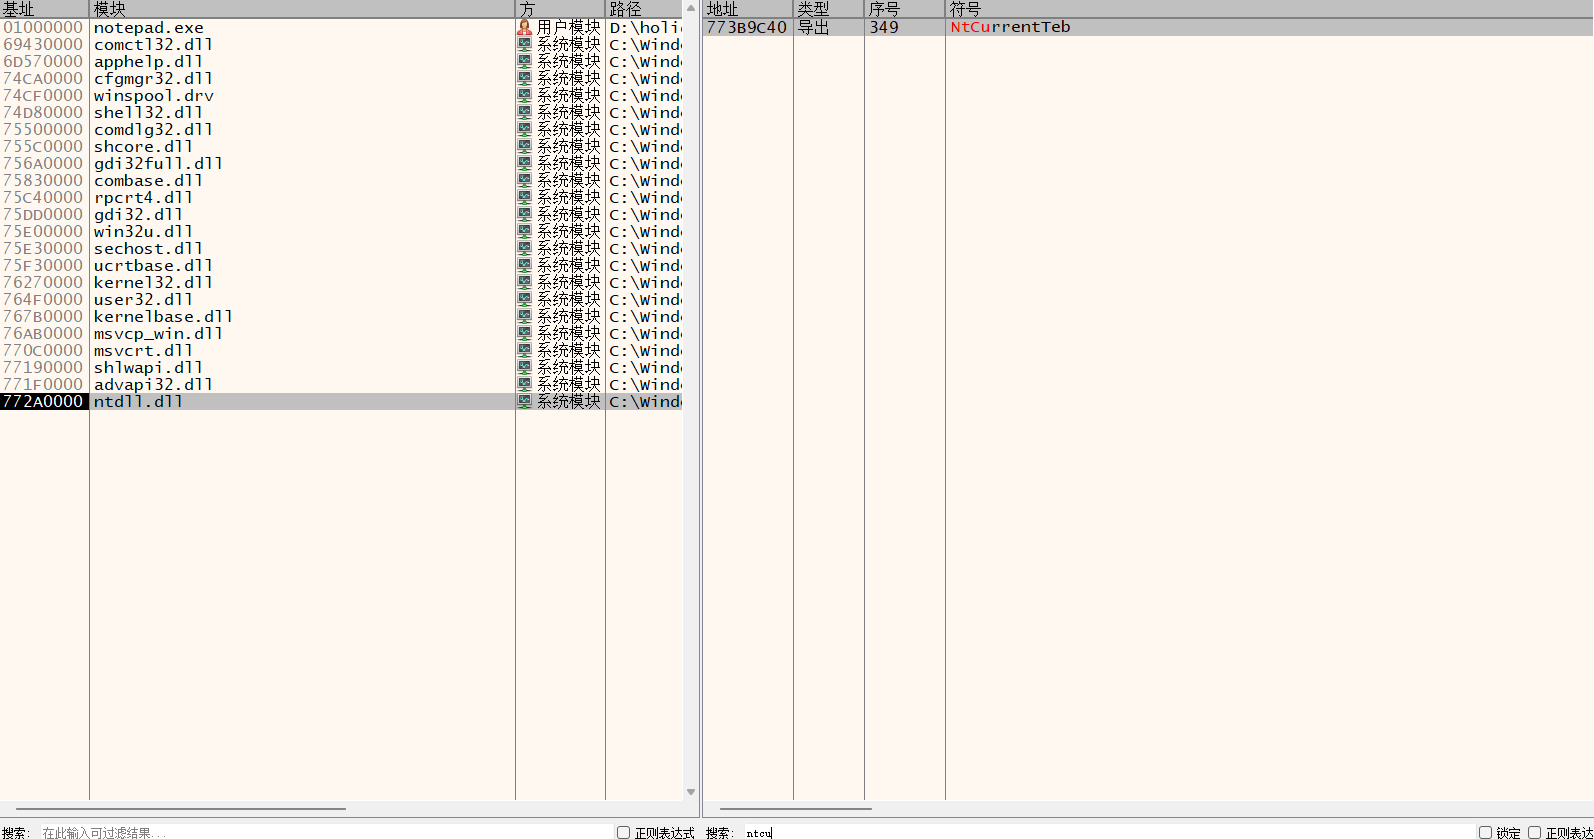
该函数内部是如何实现的呢?下面使用 Dbg 工具查看。首先在Dbg 中打开 Notepad.exe 程序(也可以打开其他任一程序),然后在鼠标右键菜单中选择 Search for Name in all modules 菜单,在 Name in all modules 对话框中查找 ntdll.NtCurrentTeb() API,如图所示
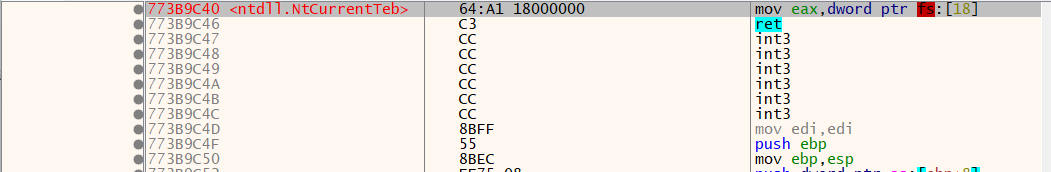
查找到 NtCurrentTeb 函数后,使用鼠标双击即可跳转到该 API 的代码处,如图所示。
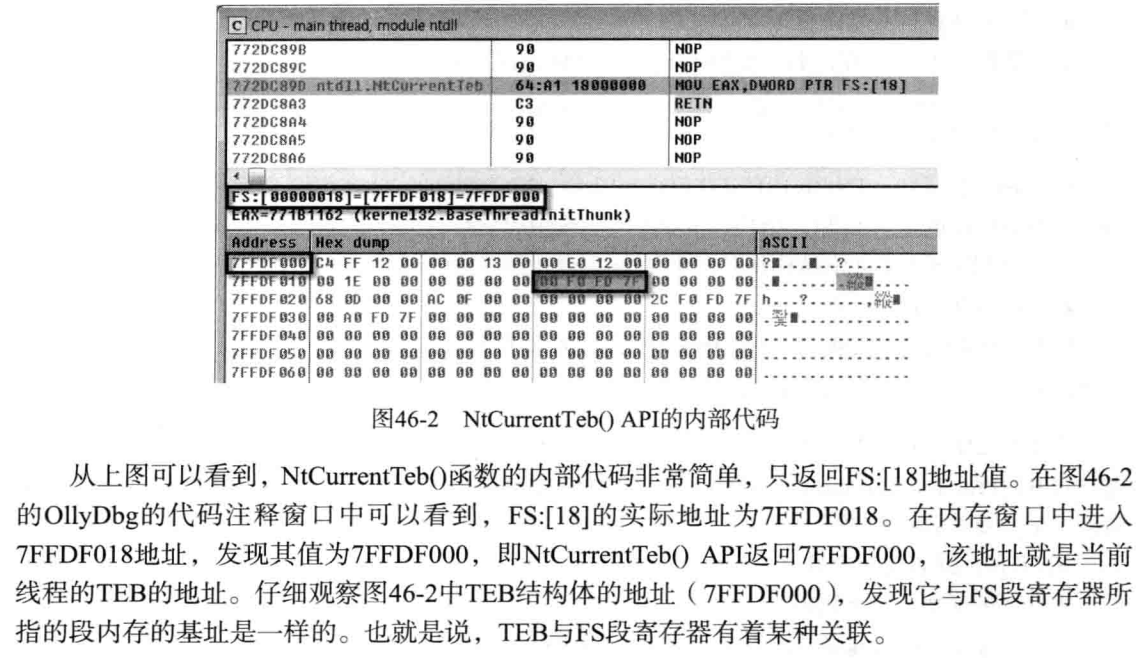
我用的是Dbg,和原著不一样,也没注释显示地址啊
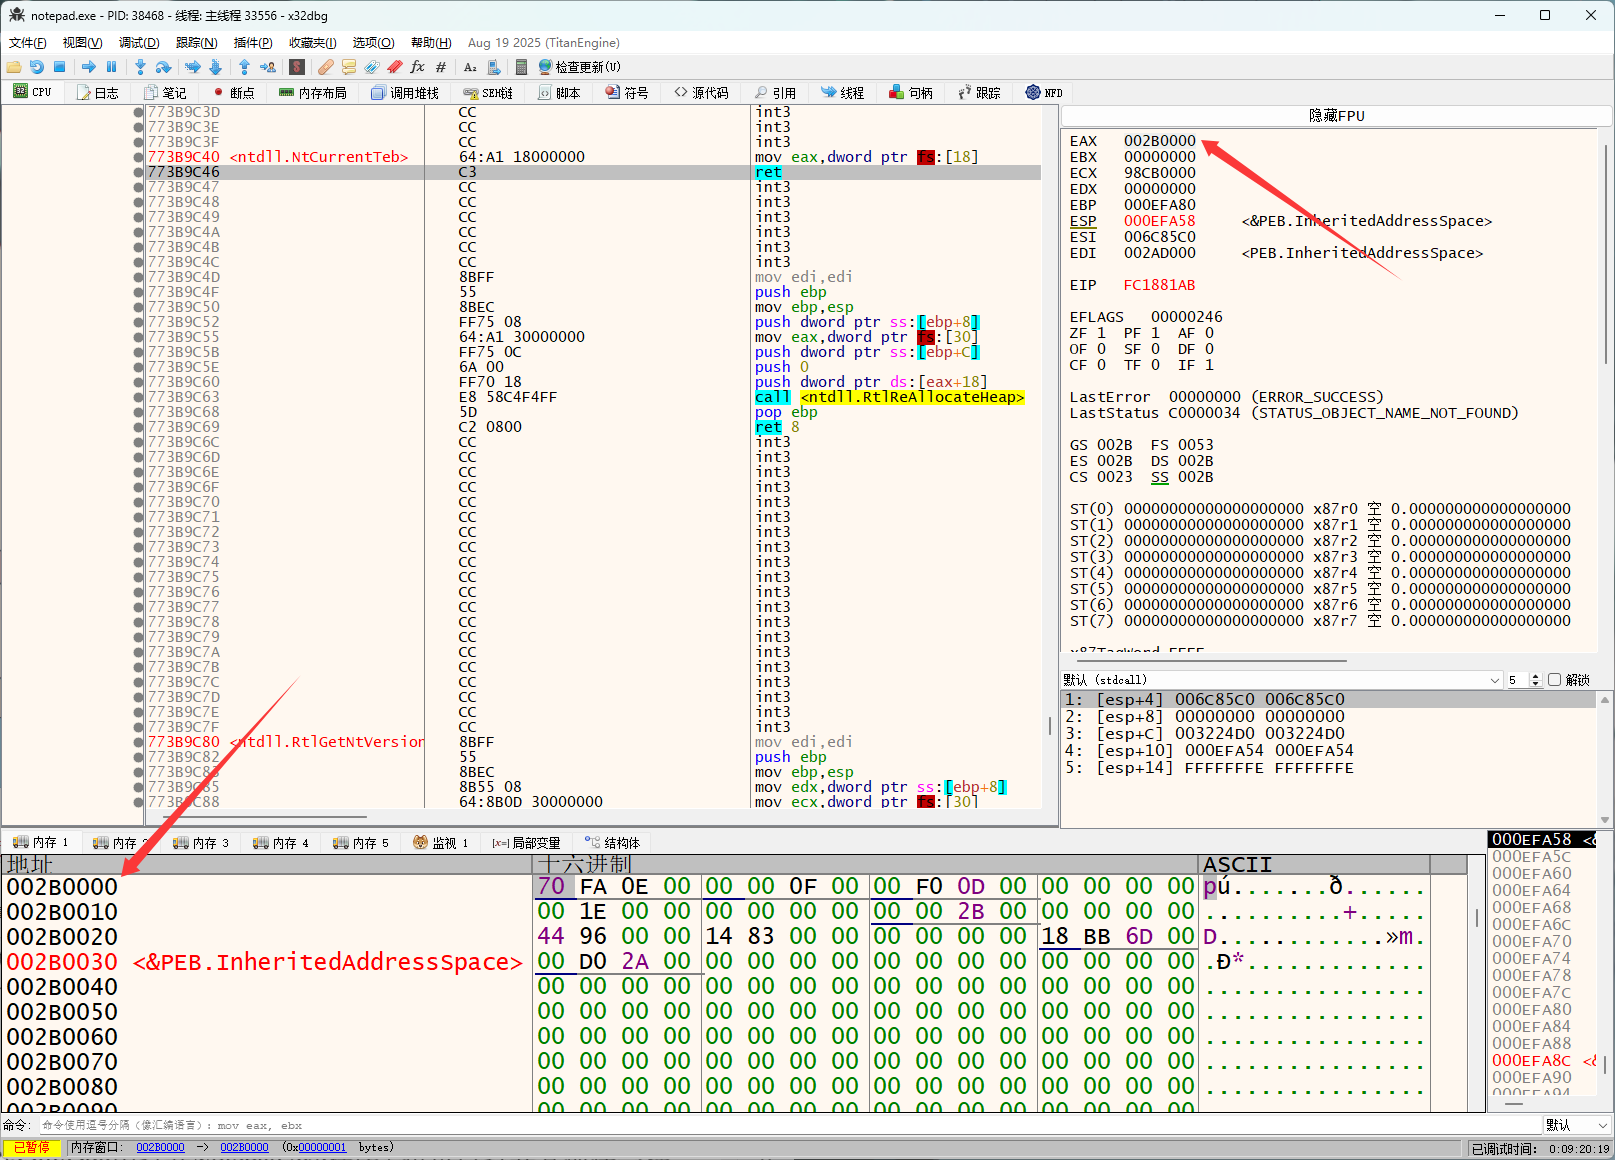
但是其实这里执行完mov,ret后看eax就是TEB地址了
那我当前线程的 TEB 起始地址就是:002B0000
这里拿书上的结论来验证(TEB结构体的地址和FS段寄存器所指的段内存基址相等),即
1
2
FS:[0x18] = address of TEB 其中FS:[18]指的是从 FS 段基址 + 0x18 的位置读取 4 字节数据
那么我的环境中,FS:[18]应该是
1
2
FS:[18] 实际访问的内存地址 = 002B0000 + 18 = 002B0018
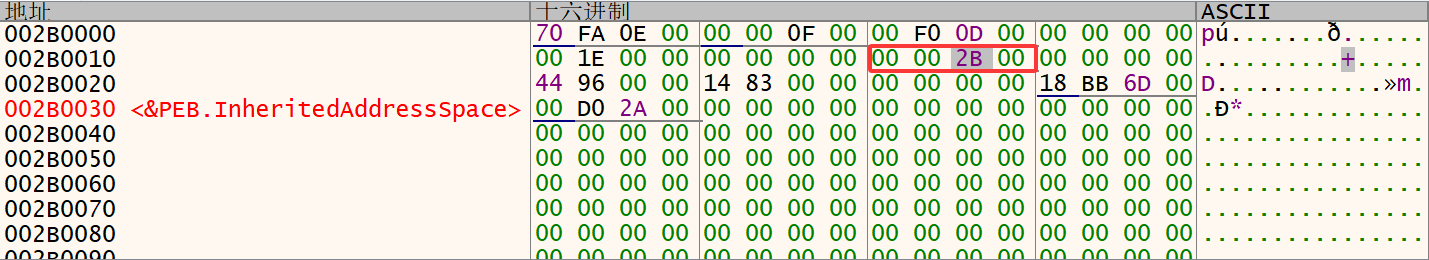
我们再去内存中看看002B0018保存的四字节内容
也确实如此,也验证了FS:[18] 保存的是当前 TEB 自己的地址
FS段寄存器 SDT
其实,FS 段寄存器用来指示当前线程的 TEB 结构体。
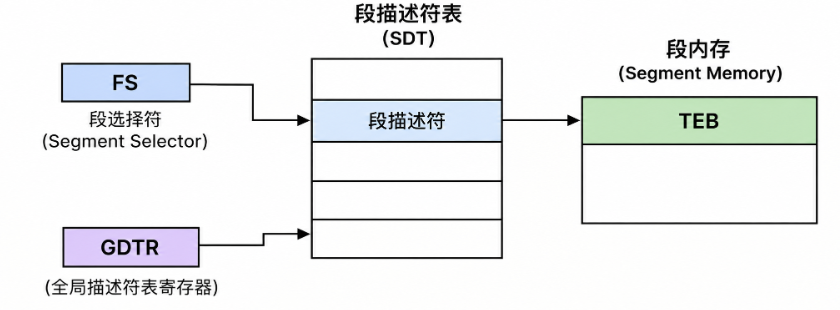
IA-32 系统中进程的虚拟内存大小为 4GB,因而需要 32 位的指针才能访问整个内存空间。但是 FS 寄存器的大小只有 16 位,那么它如何表示进程内存空间中的 TEB 结构体的地址呢?实际上,FS 寄存器并非直接指向 TEB 结构体的地址,它持有 SDT 的索引,而该索引持有实际 TEB 地址。
提示
SDT 位于内核内存区域,其地址存储在特殊的寄存器 GDTR(Global Descriptor Table Register,全局描述符表寄存器)中。
由于段寄存器实际存储的是 SDT 的索引,所以它也被称为“段选择符”(Segment Selector)。从上图中可以看到,TEB 结构体位于 FS 段选择符所指的段内存的起始地址(base address)处。
FS:[0x18]=TEB 起始地址
如果掌握了上述内容,那么就很容易理解下面公式的含义。
1 FS:[0x18] = TEB.NtTib.Self = address of TIB = address of TEB = FS:0 = 002B0000
*FS:0 是段内存的起始地址,FS 寄存器指向(Indexing)一个段描述符,而该描述符又指向段内存的起始地址。
从上图可知,FS:[0x18] 与 [002B0018](→ 002B0000)具有相同含义。由 _NT_TIB 结构体的定义得知,结构体的最后一个 Self 成员恰好位于从 TEB 结构体偏移 018 的位置。Self 指针变量指向 _NT_TIB 结构体的起始地址,也就是 TEB 的起始地址。
FS:[0x30]=PEB 起始地址
通过对Windows XP SP3 和Windows 7 的结构体成员比较,FS:[0x30] 可表示为如下等式:
1 FS:[0x30] = TEB.ProcessEnvironmentBlock = address of PEB
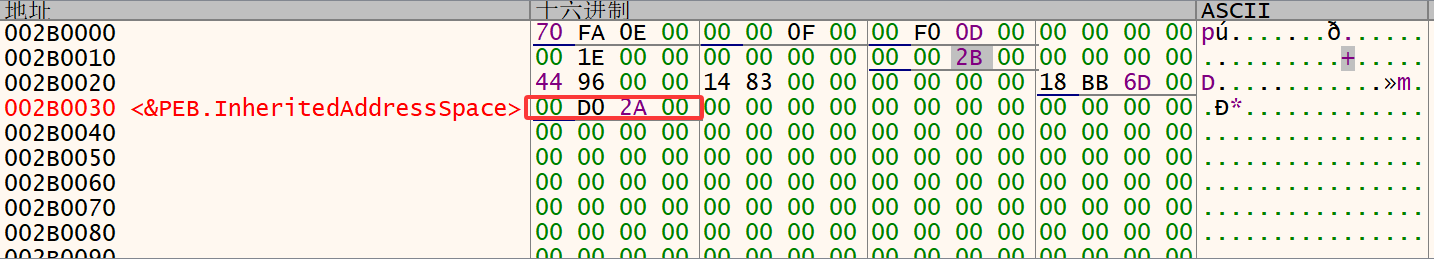
从图中可以知道,FS:[0x30] 与 [002B0030](→ 002AD000)具有相同含义。也就是说,通过 TEB 的 ProcessEnvironmentBlock 成员可以获取 PEB 结构体的起始地址。PEB 结构体多用于反调试。
FS:[0]=SEH 起始地址
此外还要了解一下 FS:[0]。
1 FS:[0] = TEB.NtTib.ExceptionList = address of SEH
从图46-2中可以知道,FS:[0] 与 [002B0000](→ 000EFA70)具有相同含义。
SEH 是 Windows 操作系统中的结构化异常处理机制,常用于反调试技术。
封面来自XilmO@夕末