TLS回调函数
TLS回调函数
代码逆向分析领域中,TLS(Thread Local Storage,线程局部存储)回调函数(Callback Function)常用于反调试,本章将学习TLS回调函数的相关知识。TLS回调函数的调用运行要先于EP代码的执行,该特征使它可以作为一种反调试技术使用。下面通过练习示例来了解有关TLS回调函数的内容。
练习 #1
运行练习程序文件(HelloTls.exe),弹出一个消息框,单击“确定”按钮后,程序终止运行,如图所示
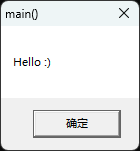
下面再用Xdbg来调试示例程序,打开并运行HelloTls.exe文件,弹出如下图所示的消息对话框
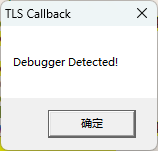
消息对话框中显示的内容与程序正常运行时显示的内容不同。单击“确定”按钮,HelloTls.exe进程随即终止
正常运行与调试运行中出现不同行为的原因在于,程序运行EP代码前先调用了TLS回调函数,而该回调函数中含有反调试代码,使程序在被调试时弹出“Debugger Detected!”消息对话框。
如果不理解这一原理,调试将无法继续。以上练习示例虽然简单,但却很好地描述了TLS回调函数的行为特征。接下来讲TLS与TLS回调函数的相关知识,学习其工作原理。
TLS
讲解TLS回调函数前,先简单了解一下有关TLS的知识。
TLS是各线程的独立的数据存储空间,使用TLS技术可在线程内部独立使用或修改进程的全局数据或静态数据,就像对待自身的局部变量一样(编程中这种功能非常有用)。
提示:关于TLS更详细的介绍请参考以下网址:
http://msdn.microsoft.com/en-us/library/ms686749(VS.85).aspx
IMAGE_DATA_DIRECTORY[9]
若在编程中启用了TLS功能,PE头文件中就会设置TLS表(TLS Table)项目,如下图所示(IMAGE_NT_HEADERS-IMAGE_OPTIONAL_HEADER-IMAGE_DATA_DIRECTORY[9])。
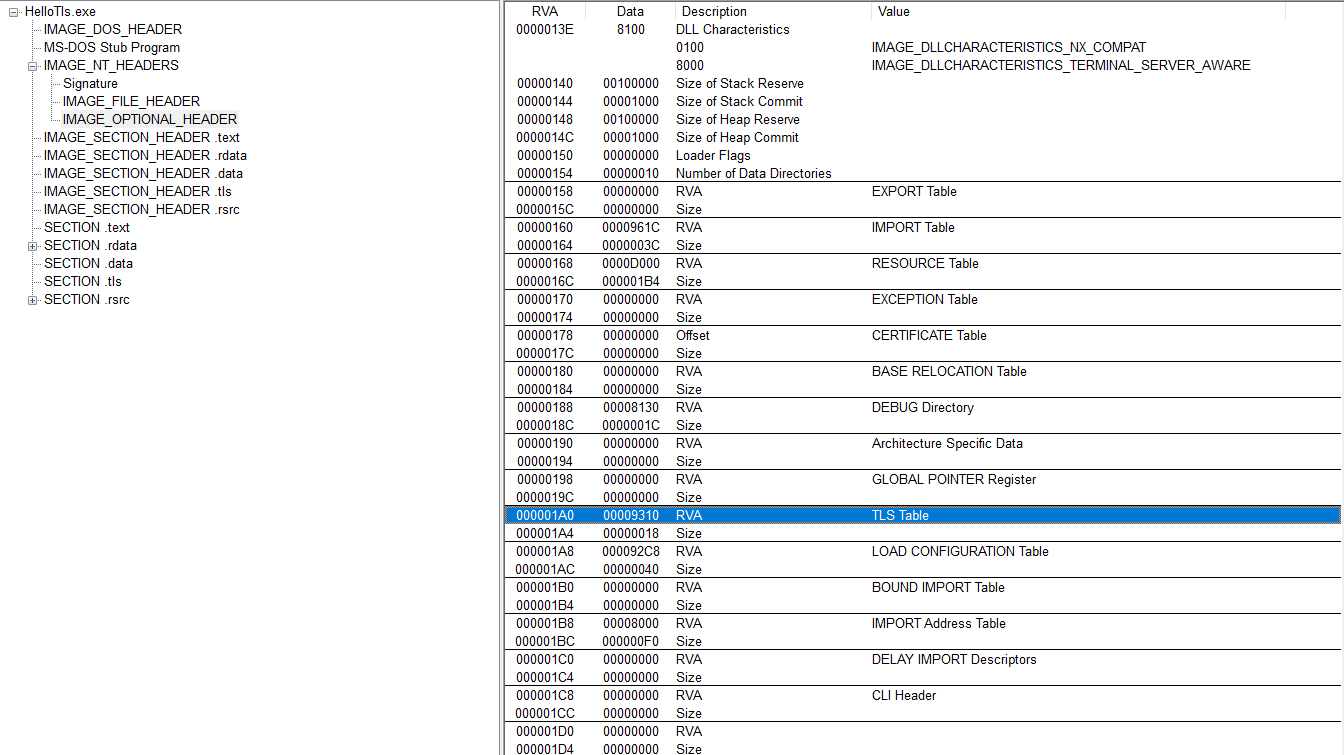
如图上所示,IMAGE_TLS_DIRECTORY结构体位于RVA 9310地址处。
IMAGE_TLS_DIRECTORY
1 | typedef struct _IMAGE_TLS_DIRECTORY64 { |
MAGE_TLS_DIRECTORY结构体有2种版本,分别为32位版本与64位版本,以上练习示例中使用的是32位版本的结构体(大小为18h)。
使用PEView工具查看IMAGE_TLS_DIRECTORY结构体(RVA:9310),其各成员如下图所示。
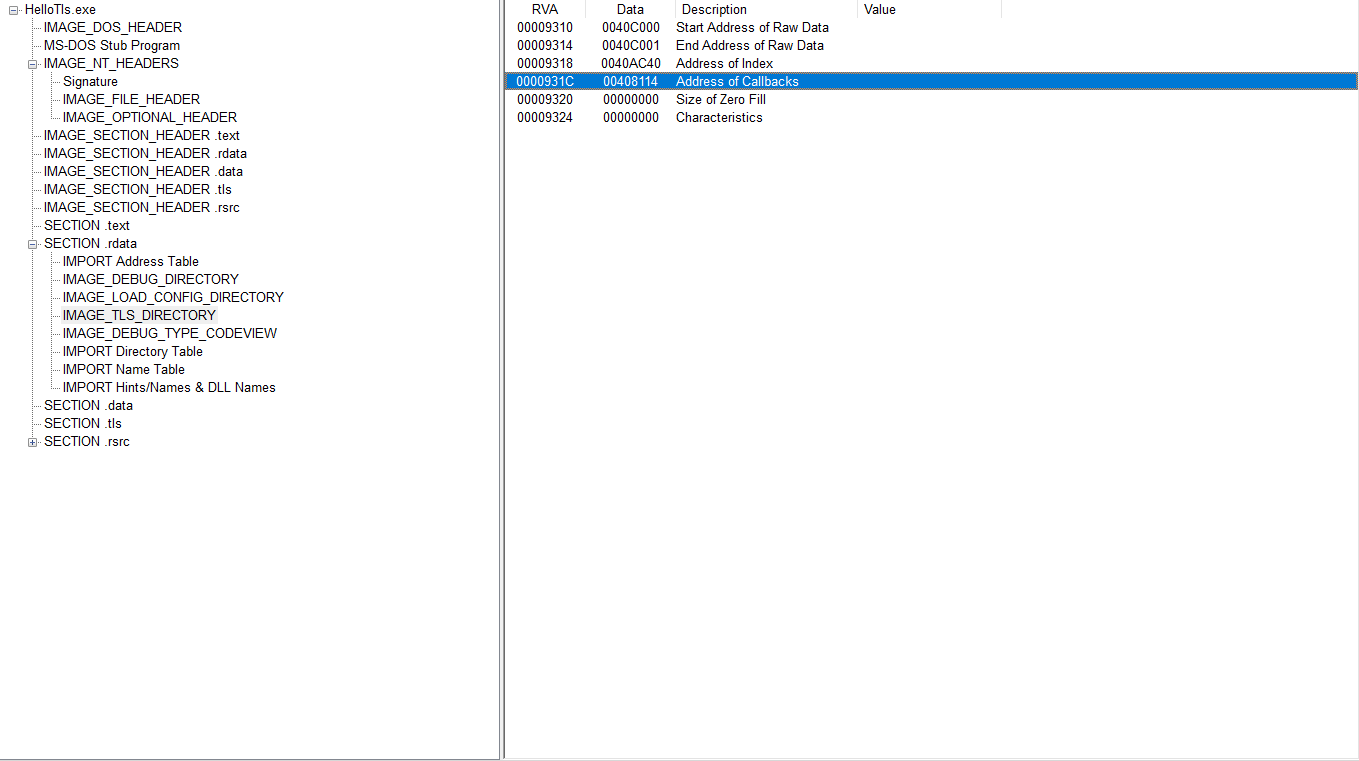
代码逆向分析中涉及的比较重要的成员为AddressOfCallbacks,该值指向含有TLS回调函数地址(VA)的数组。这意味着可以向同一程序注册多个TLS回调函数(数组以NULL值结束)
回调函数地址数组
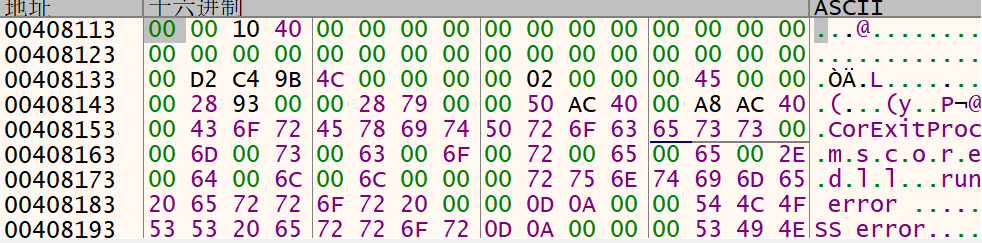
该数组中实际存储的就是TLS回调函数的地址。
进程启动运行时,(执行EP代码前)系统会逐一调用存储在该数组中的函数。请注意,虽然以上练习示例中仅注册了1个TLS函数(地址为401000),但其实我们可以通过修改程序注册多个TLS函数。
TLS回调函数
接下来从技术层面简单整理之前介绍的TLS回调函数相关内容。
所谓TLS回调函数就是指,每当创建/终止进程的线程时会自动调用执行的函数。有意思的是,创建进程的主线程时也会自动调用回调函数,且其调用执行先于EP代码。反调试技术利用的就是TLS回调函数的这一特征。
请注意,创建或终止某线程时,TLS回调函数都会自动调用执行,前后共2次(原意即为此)。执行进程的主线程(运行进程的EP代码)前,TLS回调函数会先被调用执行,许多逆向分析人员将该特征应用于程序的反调试技术。
IMAGE_TLS_CALLBACK
TLS回调函数的定义如下所示。
1 | typedef VOID |
仔细观察TLS回调函数的定义可以发现,它与DllMain()函数的定义类似。DllMain()函数的定义如下。
1 | BOOL WINAPI DllMain( |
观察以上2个函数可以发现,它们的参数顺序与含义都是一样的。其中,参数DllHandle为模块句柄(即加载地址),参数Reason表示调用TLS回调函数的原因,具体原因有4种,如下所示。
1 | #define DLL_PROCESS_ATTACH 1 |
要想准确理解TLS回调函数的工作原理(在哪个时间点调用哪个回调函数),最好的方法就是亲自创建。接下来做第二个练习示例,以进一步学习TLS回调函数的工作原理。
练习 #2
TlsTest.exe程序是使用Visual C++编写的,它向各位充分展现了注册TLS回调函数的方法。
如下是TlsTest.exe程序的源代码。
1 |
|
TlsTest.cpp 源代码中注册了 2 个 TLS 回调函数(TLS_CALLBACK1、TLS_CALLBACK2)。
它们也非常简单,只是将 DllHandle 与 Reason 这 2 个参数的值输出到控制台,然后终止退出。
main() 函数也非常简单,创建用户线程(ThreadProc)后终止,main() 与 ThreadProc() 内部分别将函数开始/终止日志输出到控制台。
运行一下看看
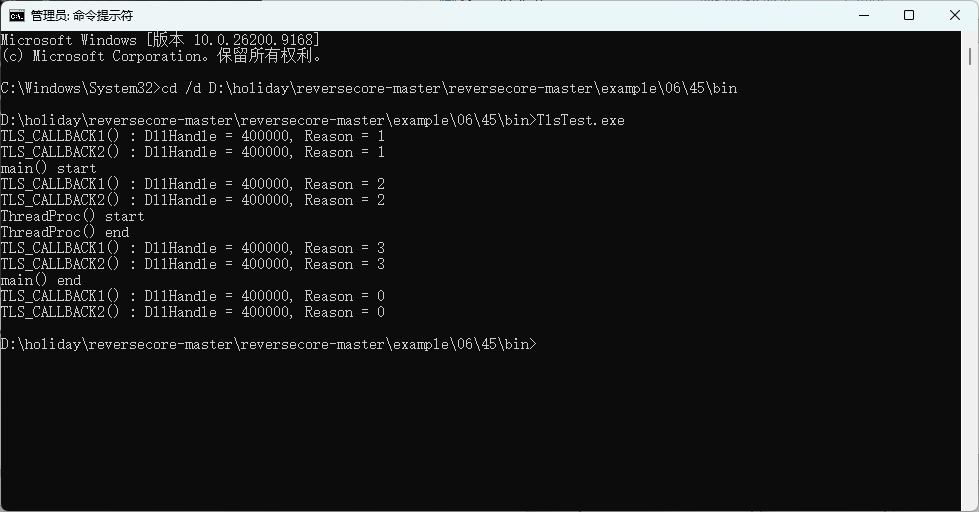
下面讲解各函数的调用顺序
DLL_PROCESS_ATTACH
进程的主线程调用 main() 函数前,已经注册的 TLS 回调函数(TLS_CALLBACK1、TLS_CALLBACK2)会先被调用执行,此时 Reason 的值为 1(DLL_PROCESS_ATTACH)。
DLL_THREAD_ATTACH
所有 TLS 回调函数完成调用后,main() 函数开始调用执行,创建用户线程(ThreadProc)前,TLS 回调函数会被再次调用执行,此时 Reason=2(DLL_THREAD_ATTACH)。
DLL_THREAD_DETACH
TLS 回调函数全部执行完毕后
ThreadProc() 线程函数开始调用执行。其执行完毕后 Reason=3(DLL_THREAD_DETACH),TLS 回调函数被调用执行。
DLL_PROCESS_DETACH
ThreadProc() 线程函数执行完毕后,一直在等待线程终止的 main() 函数(主线程)也会终止。
此时 Reason=0(DLL_PROCESS_DETACH),TLS 回调函数最后一次被调用执行。
以上 TlsTest.exe 练习示例中,2 个 TLS 回调函数分别被调用执行了 4 次,总共为 8 次。现在我们已经对 TLS 回调函数的注册及工作原理有了深入了解。接下来学习其调试方法。
提示
TlsTest.cpp 源文件中并未使用 printf() 函数,因为开启特定编译选项(/MT)编译源程序时,先于主线程调用执行的 TLS 回调函数中可能发生 Run-Time Error(运行时错误)。此时可以直接调用 WriteConsole() API 来以防万一。
调试 TLS 回调函数
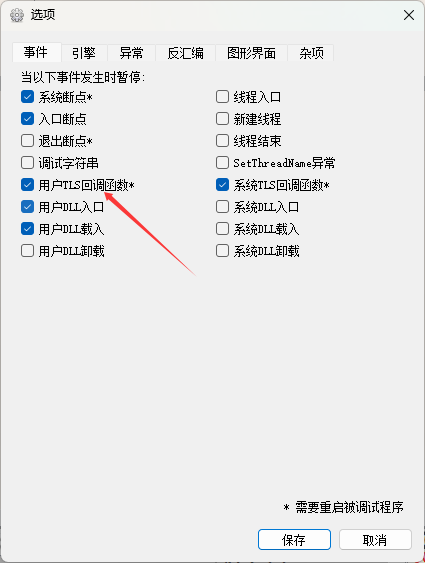
若直接使用调试器打开带有 TLS 回调函数的程序,则无法调试 TLS 回调函数,因为 TLS 回调函数在 EP 代码之前就被调用执行了。练习示例文件(HelloTls.exe)中,TLS 回调函数内部还含有反调试代码,这使程序调试无法继续。如下图所示,此时修改 Dbg 选项就可以调试 TLS 回调函数。
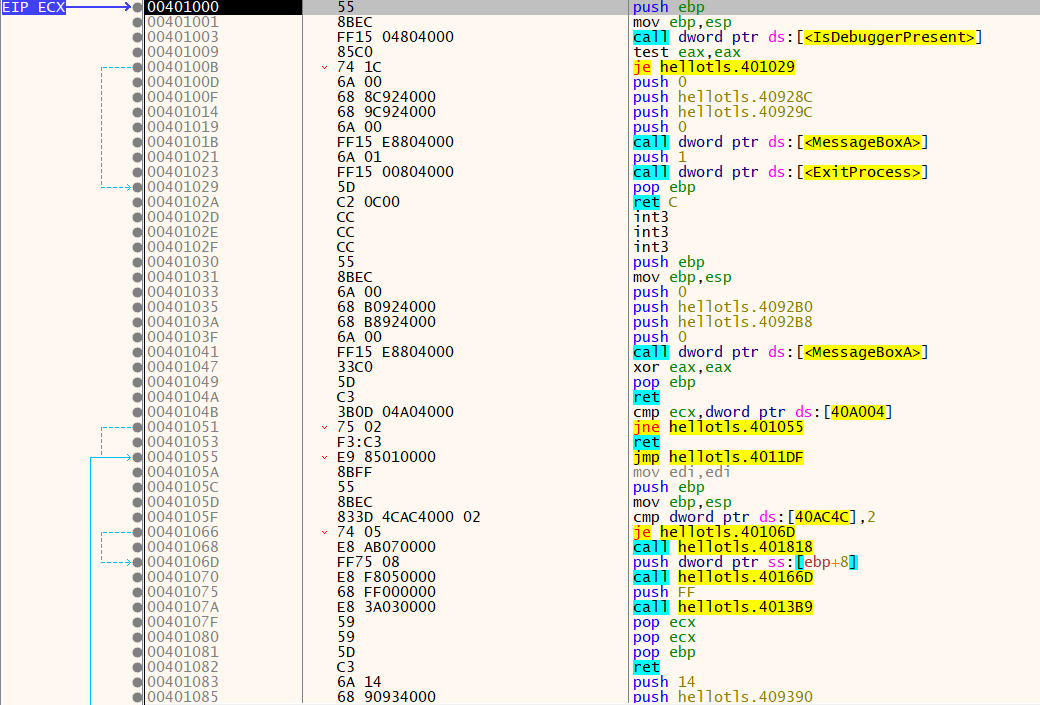
此处就是TLS回调函数得EP
手工添加TLS回调函数
本节的目标是直接修改 Hello.exe 文件(PE 文件),为其添加 TLS 回调函数,使之与前面介绍的 HelloTls.exe 练习文件具有类似的行为功能。
修改前的原程序
修改前的原程序为 Hello.exe,它非常简单,运行时弹出一个消息框,然后终止退出,如下图所示
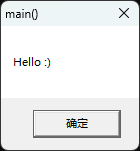
我们目标是手工修改原程序文件,添加 TLS 回调函数,使之与 HelloTls.exe 具有类似行为。
设计规则
首先要确定 IMAGE_TLS_DIRECTORY 结构体与 TLS 回调函数放到文件的哪个位置。向某个 PE 文件添加代码或数据时,有如下 3 种方法来查找合适位置:
第一,添加到节区末尾的空白区域。
第二,增加最后一个节区的大小。
第三,在最后添加新节区。
这里采用第二种方法,即增加最后一个节区的大小。
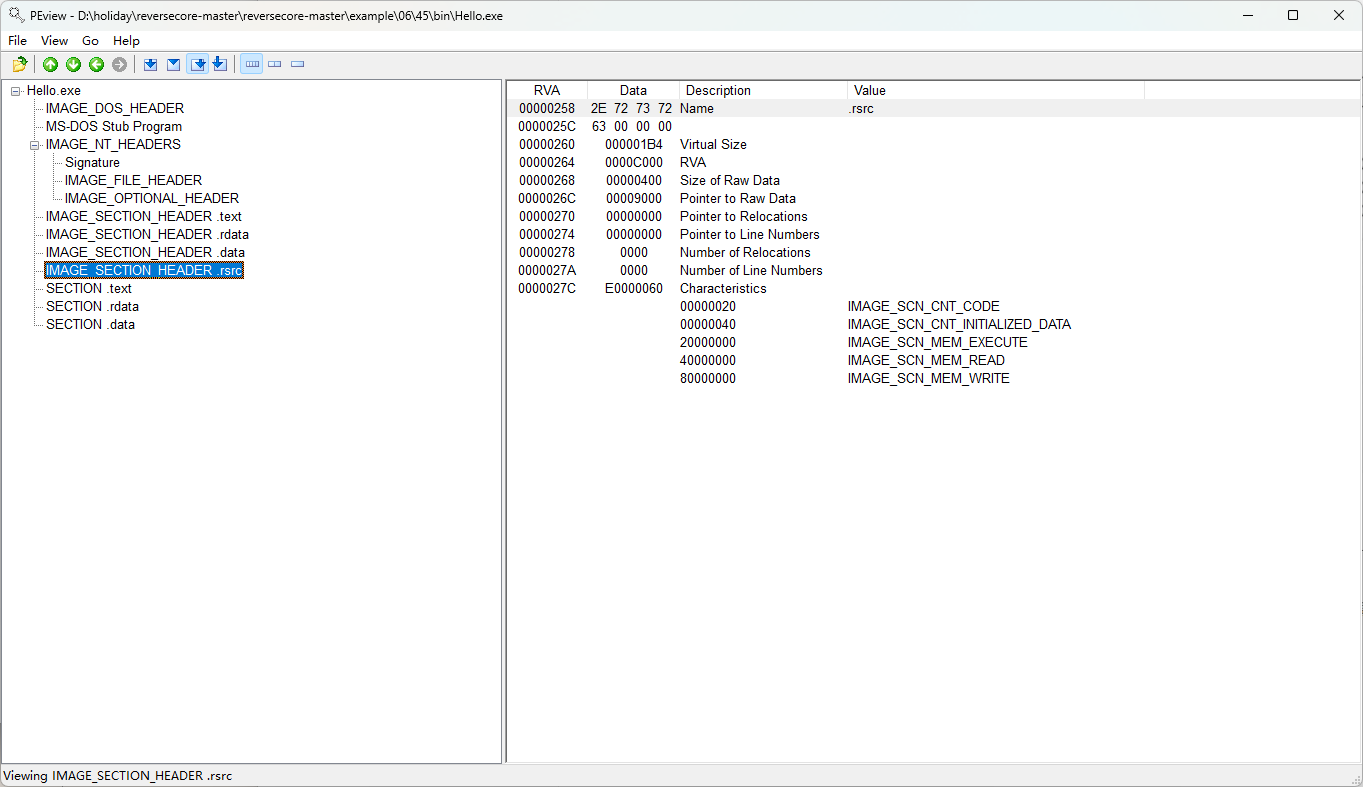
使用 PEView 查看 Hello.exe 文件最后一个节区(.rsrc)的节区头,如下图
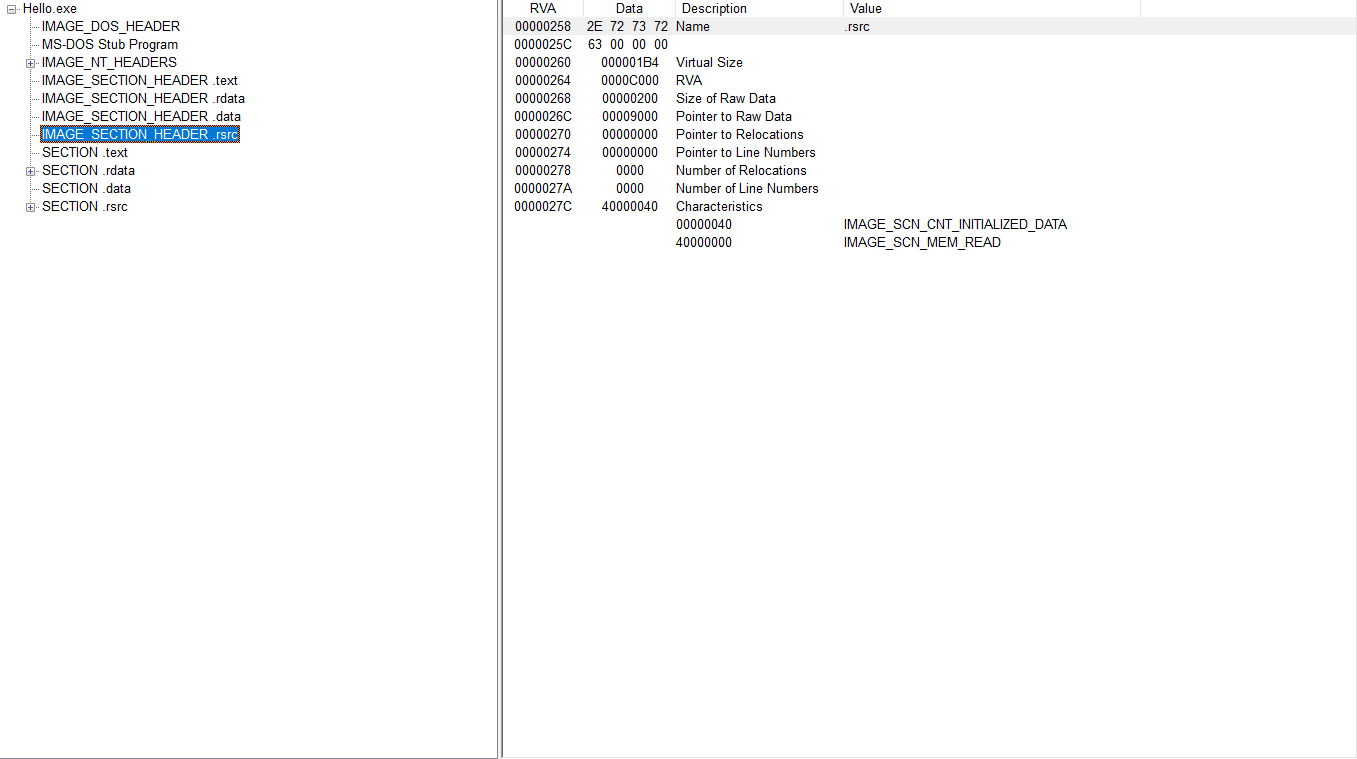
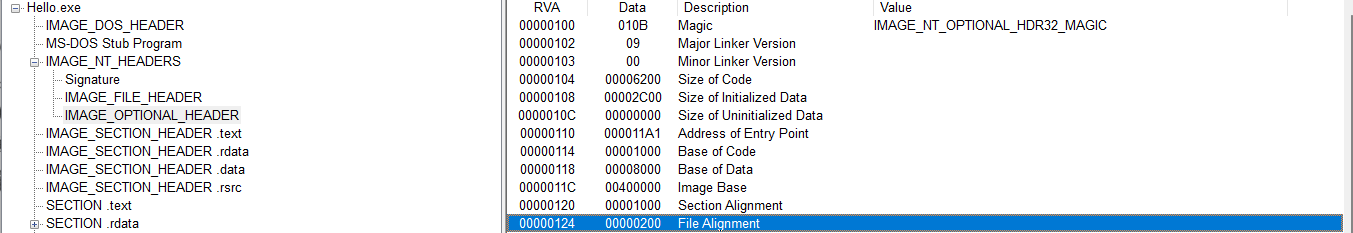
请注意,Hello.exe 的 Section Alignment=1000,File Alignment=200,如上图所示。
可以看到,最后一个节区(.rsrc)的 Pointer to Raw Data=9000,Size of Raw Data=200。
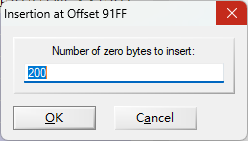
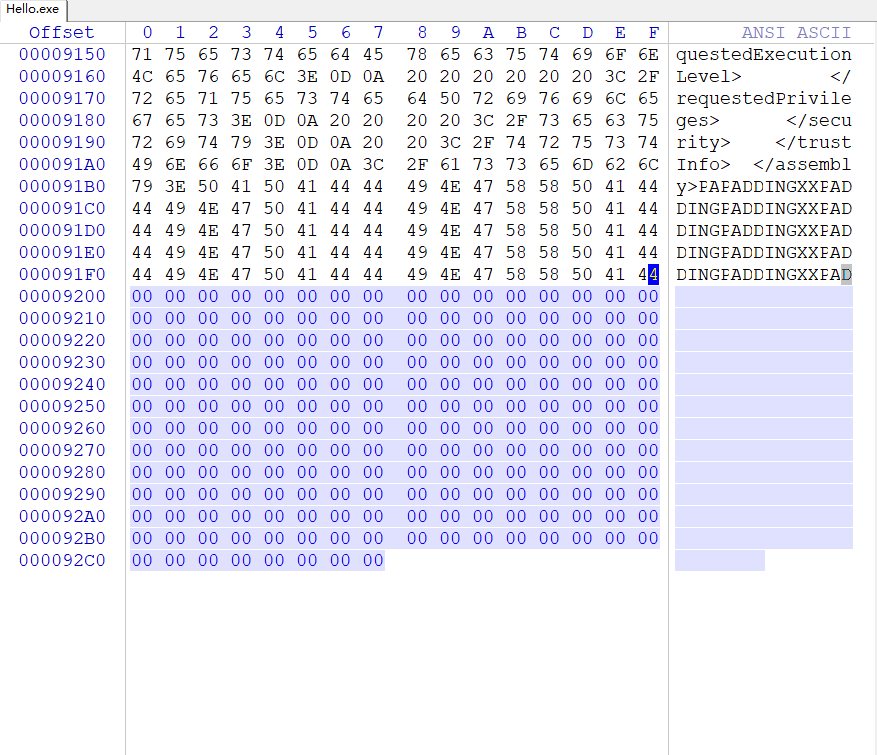
所以 PE 头中定义的文件整体大小为 9200。考虑到要添加的代码与数据的大小,我们将最后一个节区的大小增加 200(文件的大小增加到 9400)。使用WinHex工具打开 Hello.exe 文件,移动光标至最后位置,在菜单栏中选择 Edit-Paste Zero Bytes 菜单。
提示
.rsrc中 Virtual Size 为 1B4,PE 装载器会按照 Section Alignment 值对齐该值,即加载到内存中的大小为 1000(一定要理解好这个关系)。所以将节区的文件大小增加 200 后,实际 Virtual Size 值变为 3B4,它比加载到内存中的尺寸 1000 要小,所以不需要再单独增大 Virtual Size 的值。
编辑PE文件头
分别修改 .rsrc 节区头中 Size of Raw Data 与 Characteristics 的值,即 Size of Raw Data=400,Characteristics=E0000060
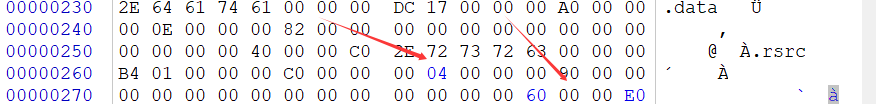
Characteristics=E0000060 的含义如下图所示
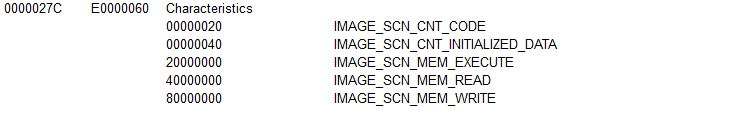
在原有属性的基础上新增了 IMAGE_SCN_CNT_CODE | IMAGE_SCN_MEM_EXECUTE | IMAGE_SCN_MEM_WRITE 属性。
提示
由于要在扩展区域内创建 IMAGE_TLS_DIRECTORY 结构体与 TLS 回调函数,所以需要向该节区添加 IMAGE_SCN_CNT_CODE | IMAGE_SCN_MEM_EXECUTE 属性。此外,还必须向包含 IMAGE_TLS_DIRECTORY 结构体的节区添加 IMAGE_SCN_MEM_WRITE 属性,才能保证正常运行。
IMAGE_DATA_DIRECTORY[9]
接下来要设置 TLS 表(IMAGE_NT_HEADERS->IMAGE_OPTIONAL_HEADER->IMAGE_DATA_DIRECTORY[9])的值。扩展区域的起始地址为 9200(文件偏移)。在 PEView 中查看该地址为 C200(RVA 地址),我们将从该地址处创建 IMAGE_TLS_DIRECTORY 结构体。因此修改 PE 文件头中的 IMAGE_DATA_DIRECTORY[9],如图所示(RVA=C200,Size=18)。


修改后再查看

设置 IMAGE_TLS_DIRECTORY 结构体
接下来设置 IMAGE_TLS_DIRECTORY 结构体,只要把 TLS 回调函数注册到其中即可。编辑设置 IMAGE_TLS_DIRECTORY 结构体,如图所示。
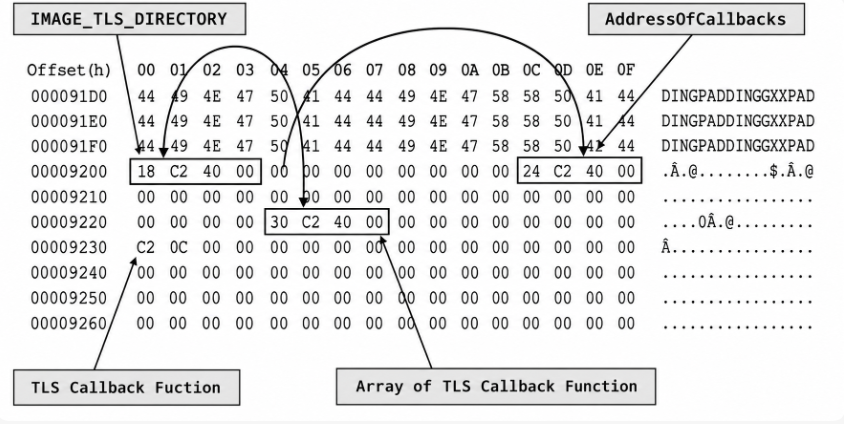
我们在文件偏移 9200(RVA C200)地址处创建了 IMAGE_TLS_DIRECTORY 结构体。
AddressOfCallbacks 成员的值为 40C224(文件偏移 9224),它是 Array of TLS Callback Function(TLS 回调函数数组)的起始地址。
只要把 TLS 回调函数的地址(40C230)放入该数组(VA:40C224,Offset:9224),即可成功注册 TLS 回调函数。使用 PEView 工具查看设置后的 IMAGE_TLS_DIRECTORY 结构体,如图所示。
这里我就遇到了一个问题
可以看见我的和原著相比,我并没有TLS得结构体,理想的应该是这样的
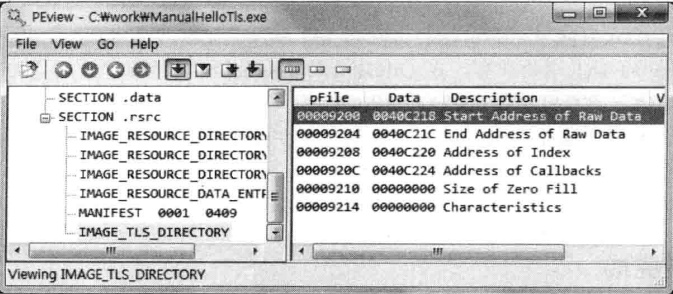
是啊,我的rsrc节区呢,最后发现原来是我的TLS 位于 .rsrc.VirtualSize 之外了
导致这个原因是
我的文件实际长度是0X92C8,但是.rsrc节区头声明的是0X9400
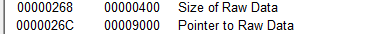
也就是说文件还缺字节Size of Raw Data是没问题的,那就是最后的00填充少了
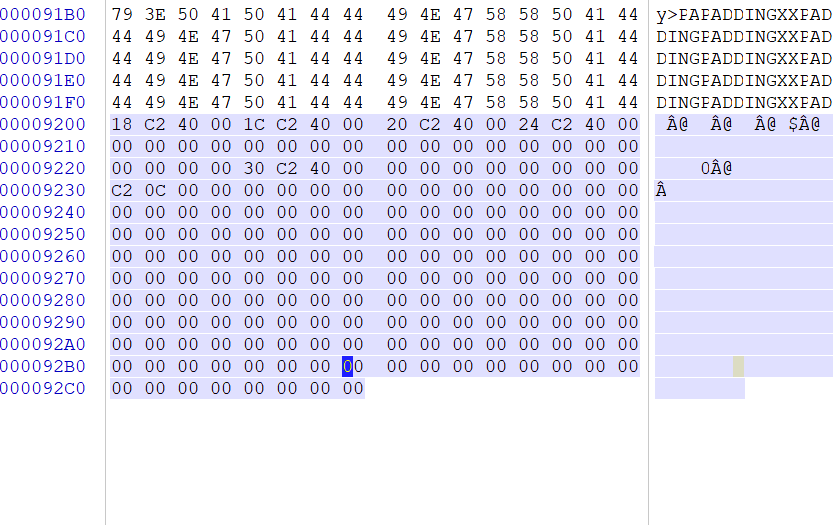
本应该从9200到9400,实则只到了92C7
这么一看好像是我输入的200是十进制,对应的就是C8h,但是原著的200是十六进制,那就再补点
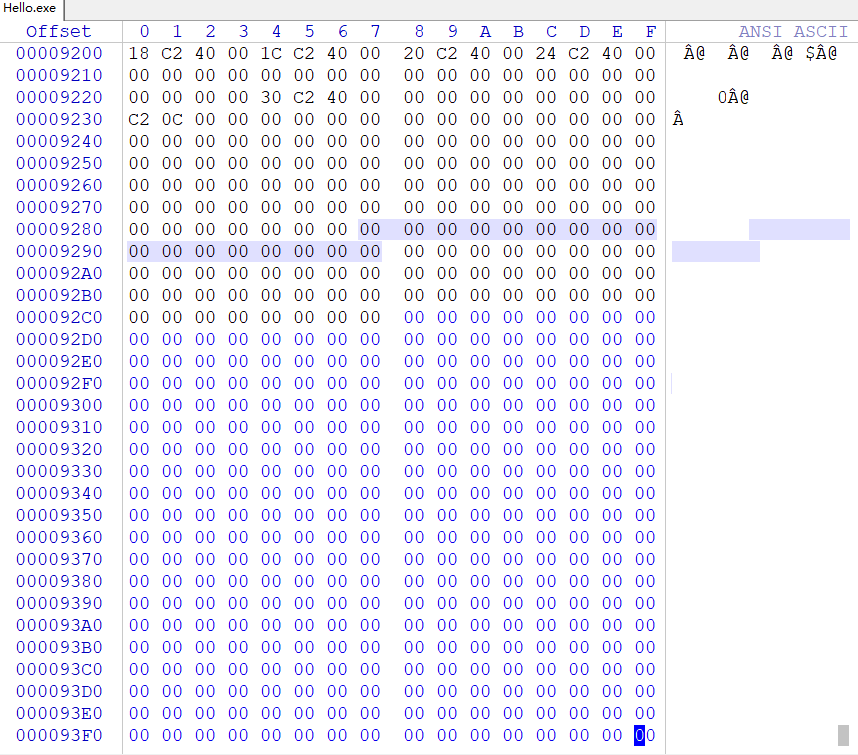
再进去看看
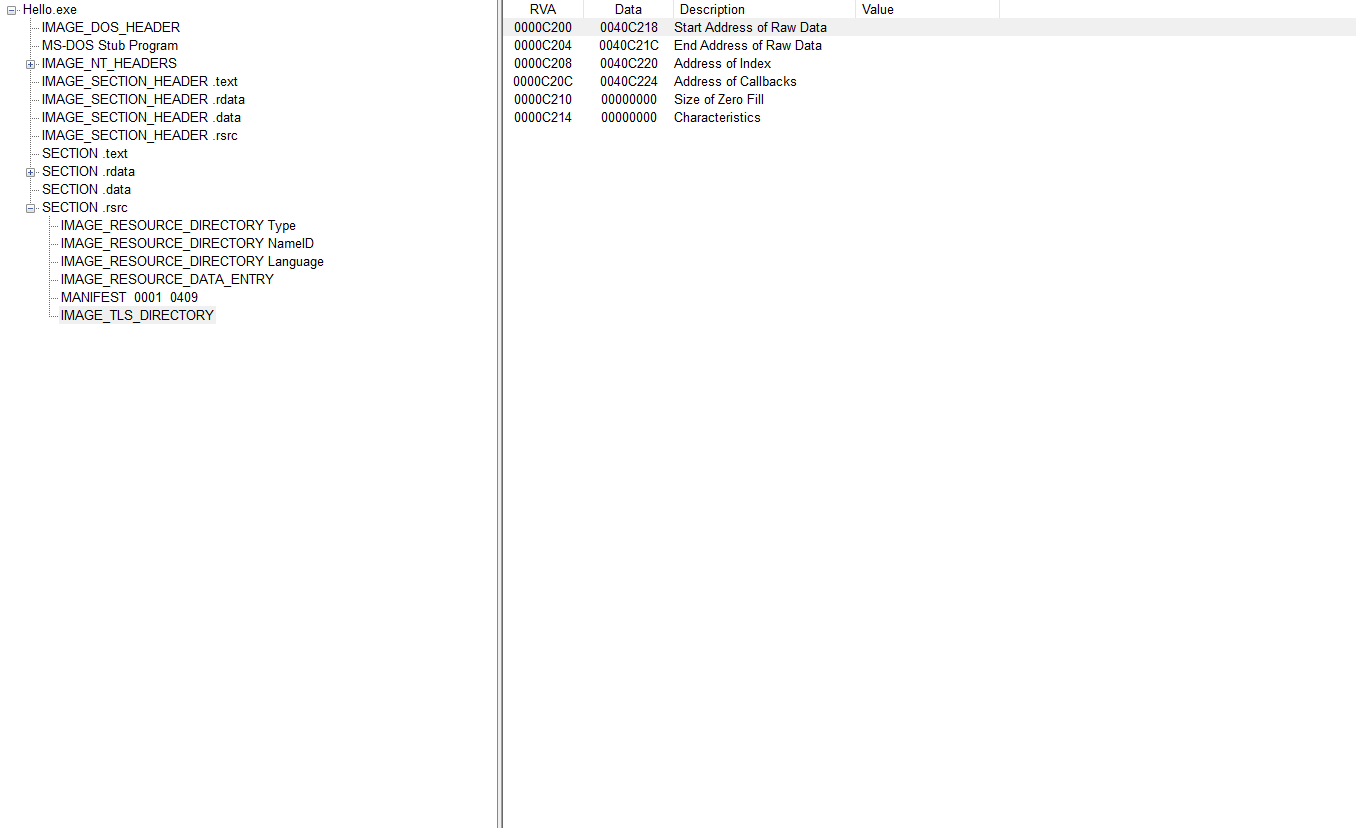
此时我们还要向 TLS 回调函数写入 "C2 0C00 - RETN 0C" 命令,即在 TLS 回调函数中不执行任何操作,直接返回。
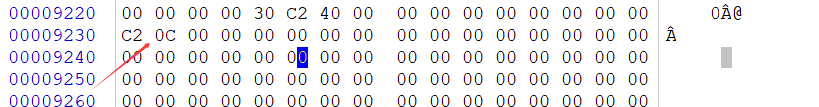
提示
因为我们已经把 TLS 回调函数地址设置成了 0040C230,那我们就必须在 0040C230 这个位置放一段合法代码,
否则 Loader 调用 TLS 回调时跳到 0040C230,那里如果全是 00 00 00...,程序就会崩。
TLS 回调函数的返回指令不是 RETN,而是 RETN 0C 指令,因为函数有 3 个参数(大小为 0C),所以需要修正栈,修正大小为 0C。
现在运行修改后的 Hello.exe 文件,若修改没有问题,则能正常运行。
编写TLS回调函数
上述准备工作全部完成后,接下来编写 TLS 回调函数。利用 Dbg 的汇编功能,从 40C230 地址处开始编写反调试代码,如下图所示。
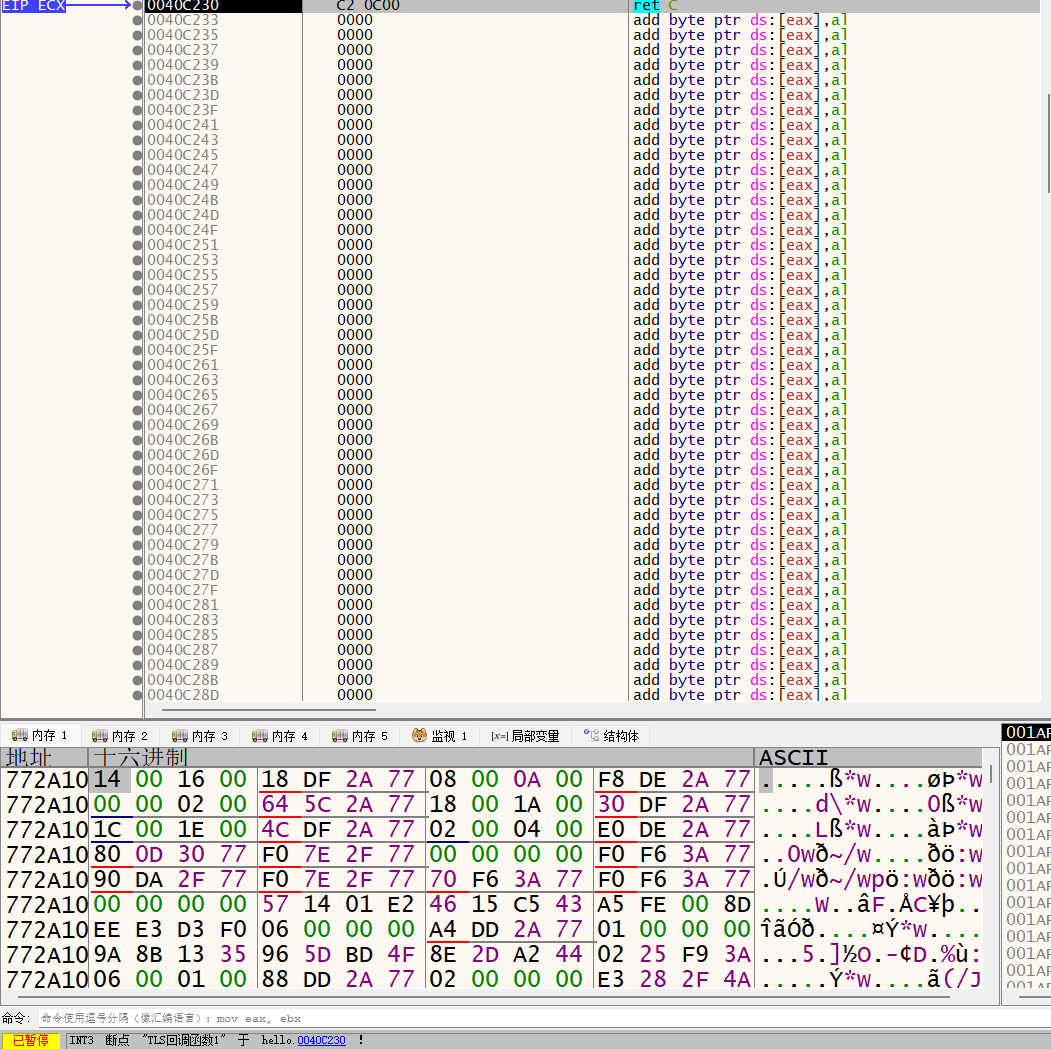
内存地址中的字符串也别忘记修改了,修改得到
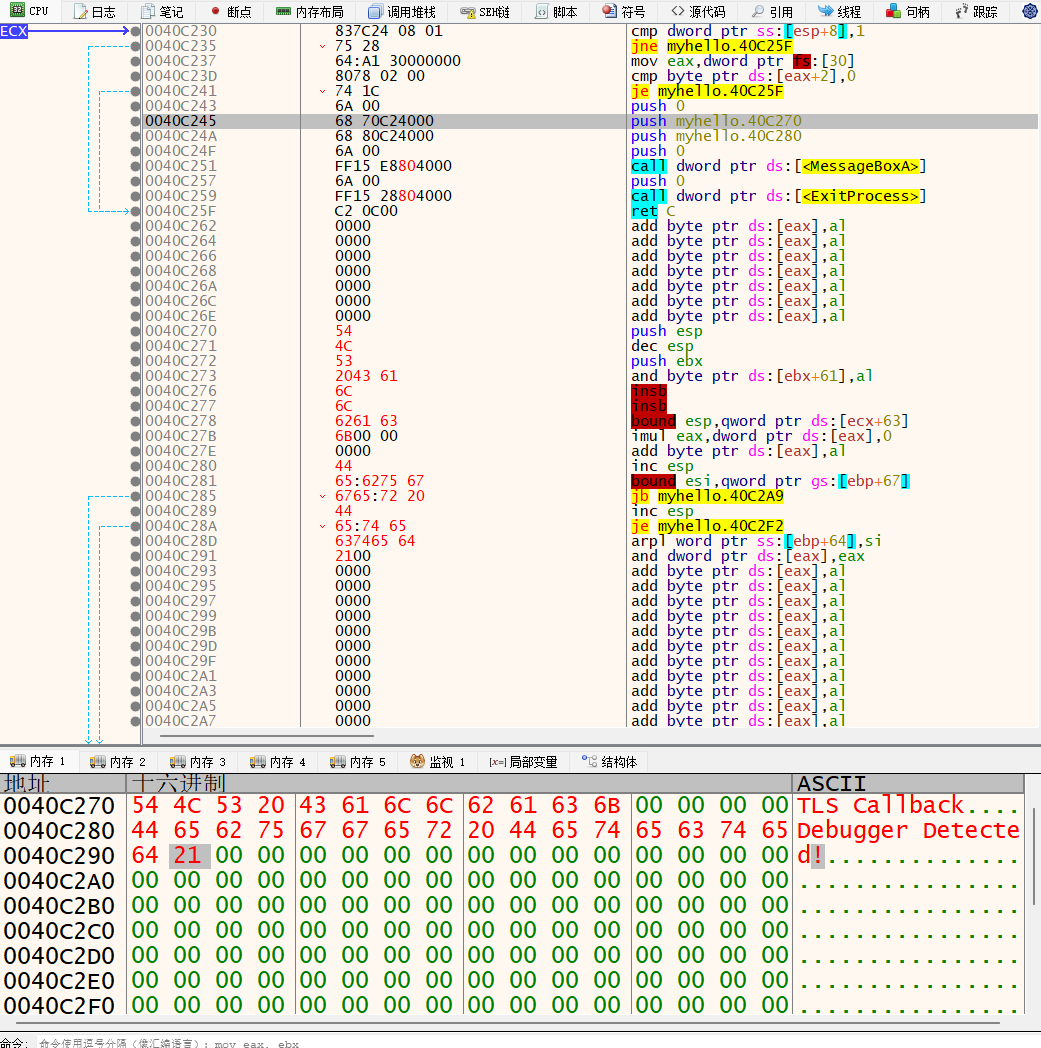
再文件,补丁,修补文件即可
下面简单讲解 TLS 回调函数的代码。Reason 参数值为 1(DLL_PROCESS_ATTACH)时,检查 PEB.BeingDebugged 成员,若处于调试状态,则弹出消息框(MessageBoxA)后终止并退出进程(ExitProcess)。
阅读代码时,参数代码注释能很容易地理顺代码结构。此处还要注意,传递给 MessageBoxA() 函数的 2 个字符串参数分别存储在 40C270 与 40C280 地址处。
提示
MessageBoxA() 与 ExitProcess() API 的 IAT 地址(分别为 4008E8 与 400828)使用原 Hello.exe 的 IAT 中的即可。在 OllyDbg 的 Assemble 对话框中,以 "CALL user32.MessageBoxA"、"CALL Kernel32.ExitProcess" 形式输入就可以了。OllyDbg 调试器会自动求得 API 的地址并输入结果。如果要调用的 API 不在 IAT 中,那么给写代码时要复杂得多。
最终完成
在Dbg 中打开并运行上面编写的 ManualHelloTls.exe 文件时,弹出 "Debugger Detected!" 消息框,如图所示,单击“确定”后,程序终止运行,这表明手工添加 TLS 回调函数成功。
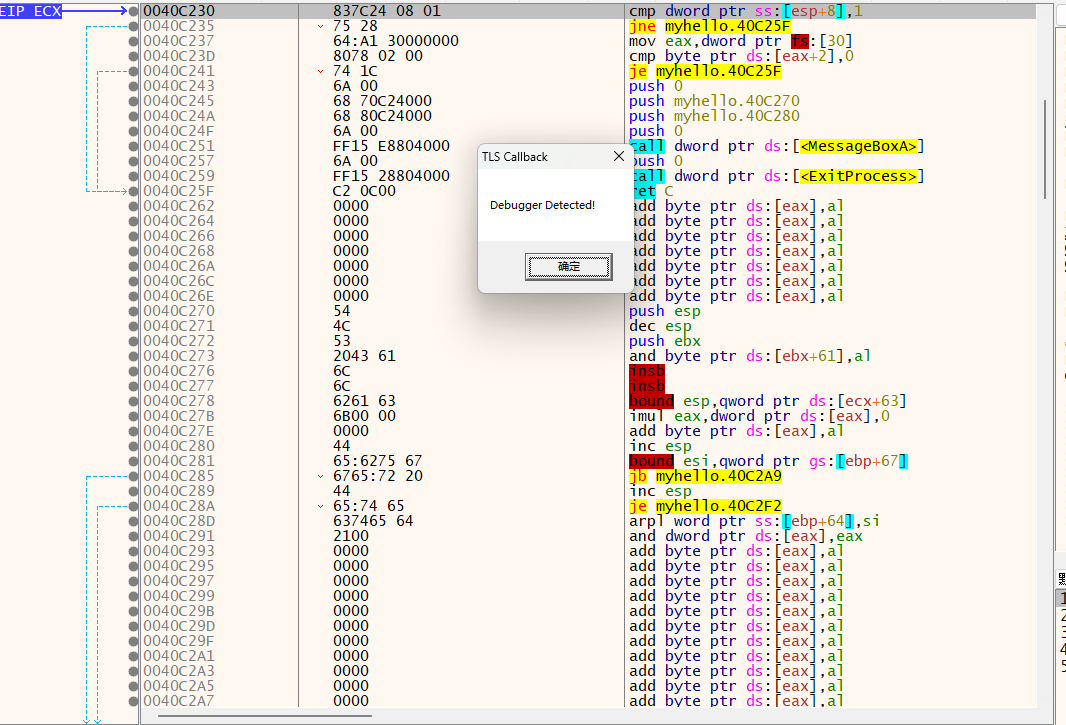
通过手动方式向 PE 文件添加 TLS 回调函数的练习到此结束。
封面来自XilmO@夕末