DLL注入Review
这篇快速回顾 Windows 消息钩取、DLL 注入与卸载,以及通过修改 PE 导入表加载 DLL 的方法。
DLL注入
DLL 注入就是把指定 DLL 强制加载到其他进程的地址空间中。
运行时注入的核心可以概括为:
1 | 让目标进程调用 LoadLibrary("指定 DLL 路径") |
DLL 被加载后,Windows 装载器会调用它的 DllMain()。当 dwReason 为 DLL_PROCESS_ATTACH 时,便可以执行初始化代码。
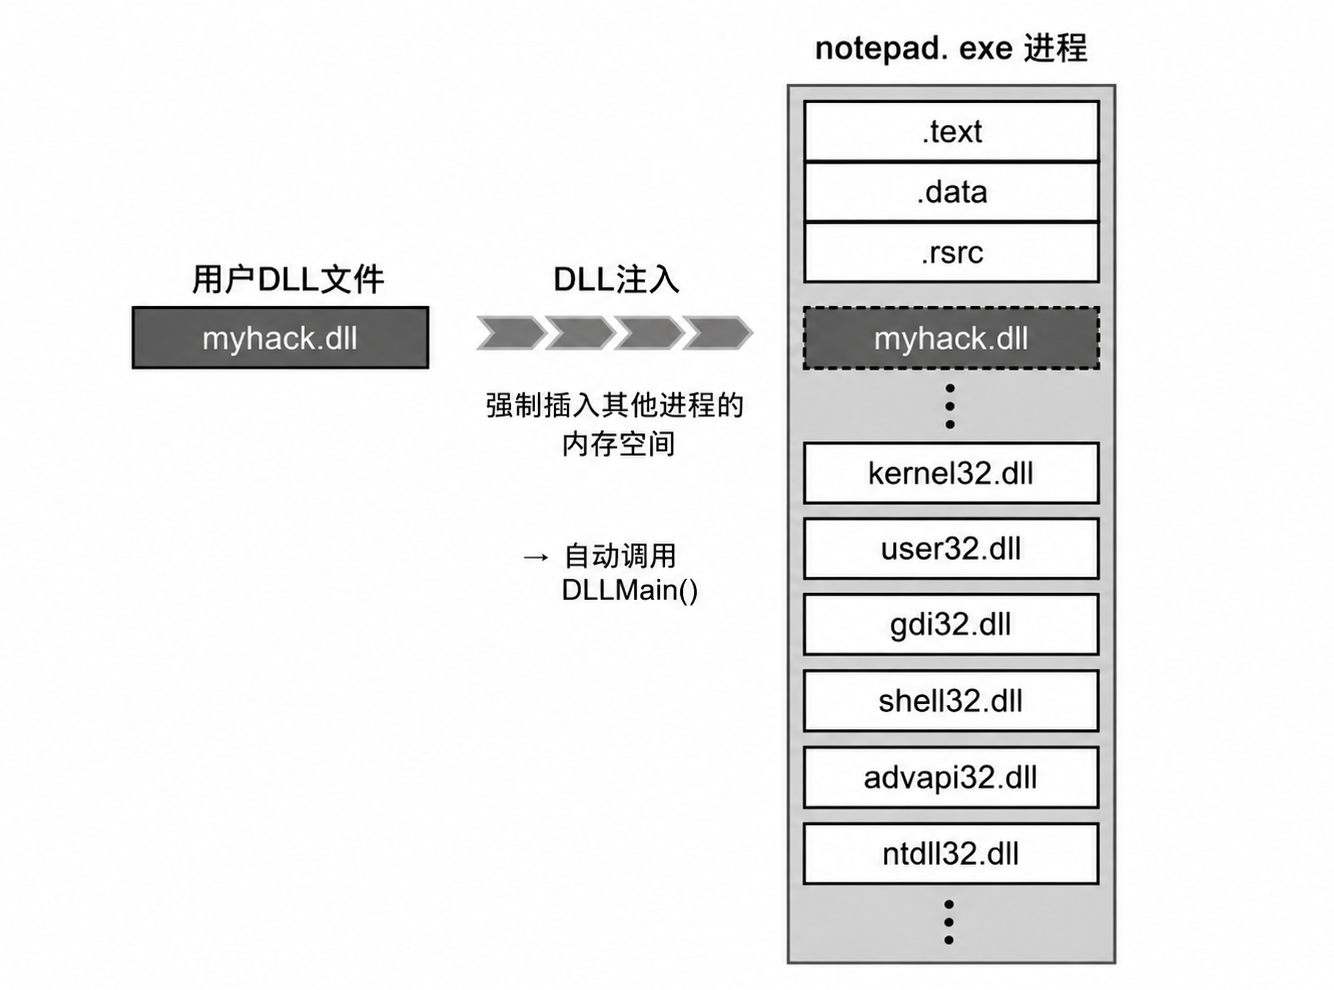
本篇涉及 4 种加载思路:
| 方法 | 谁负责加载 DLL | 特点 |
|---|---|---|
CreateRemoteThread() |
自己控制目标进程调用 LoadLibrary() |
目标明确,步骤最完整 |
AppInit_DLLs |
user32.dll 根据注册表加载 |
影响范围大,依赖系统配置 |
SetWindowsHookEx() |
Windows 在触发消息钩子时加载 | 适合消息钩取,也是一种 DLL 注入 |
| 修改 PE 导入表 | PE 装载器根据 IDT 加载 | 修改一次,以后启动时自动加载 |
Windows消息钩取
Windows GUI 使用消息驱动。键盘事件产生后,消息会从 OS 消息队列进入应用程序消息队列,应用程序再取出并处理消息。
消息钩子位于两者之间,因此可以先于应用程序查看、修改或拦截消息。多个同类钩子按顺序组成 Hook Chain。
SetWindowsHookEx
1 | HHOOK SetWindowsHookEx( |
重点关注 4 个参数:
idHook:钩子类型,本例为WH_KEYBOARD;lpfn:钩子回调函数,本例为KeyboardProc;hMod:回调函数所在 DLL 的模块句柄;dwThreadId:目标线程 ID,设为0表示全局钩子。
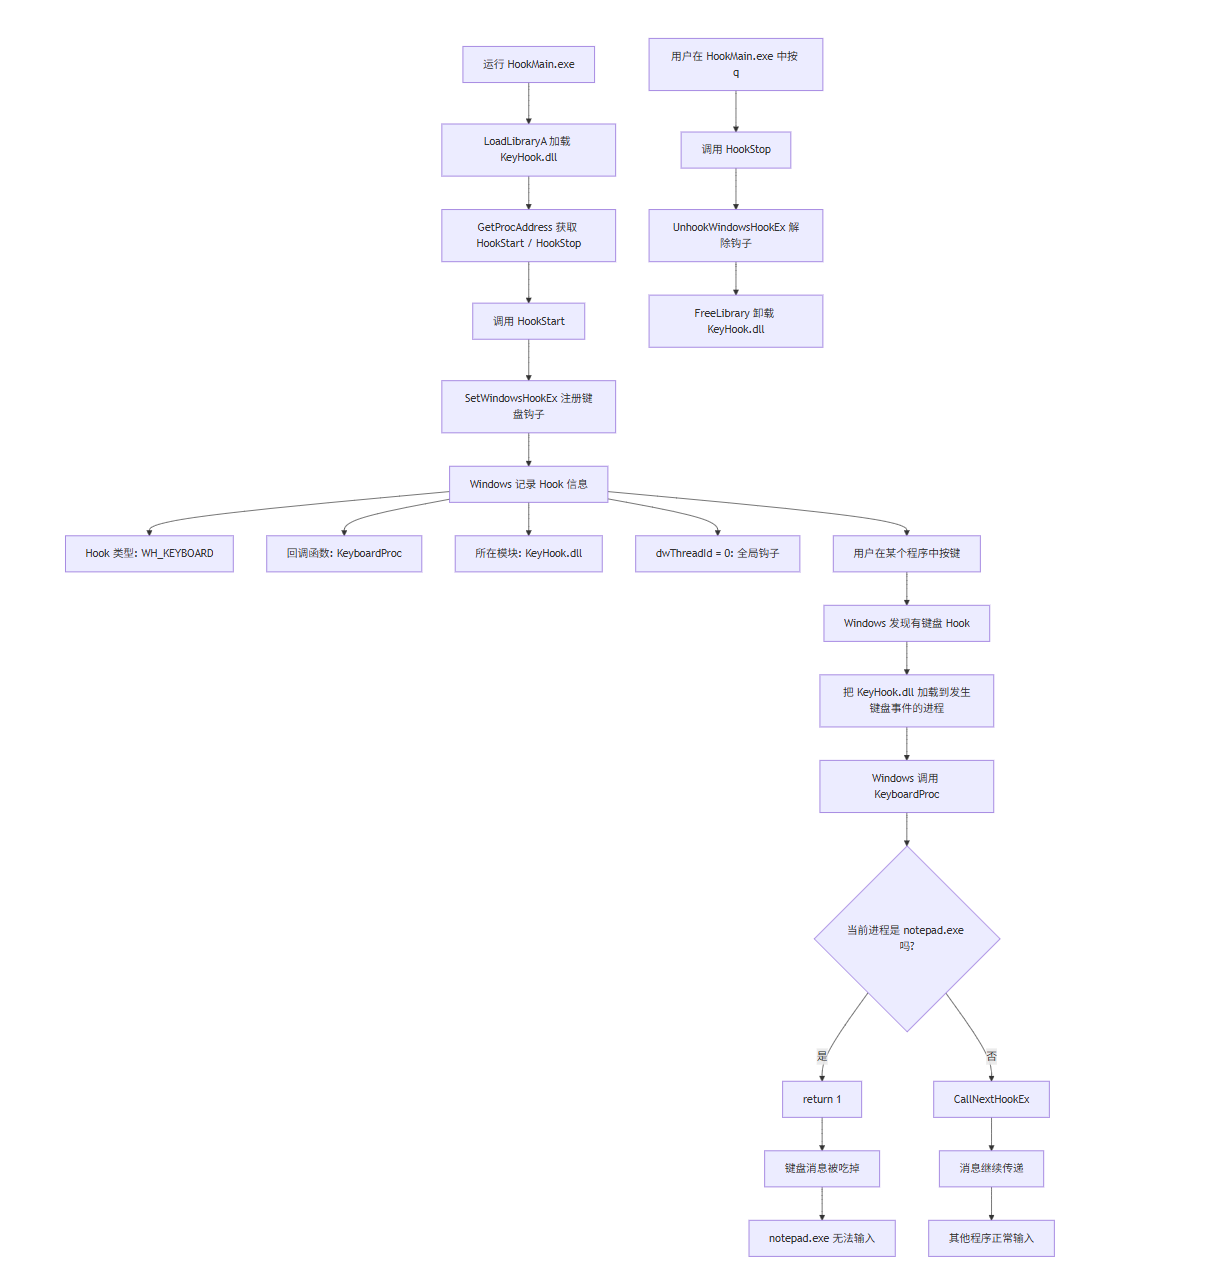
全局钩子的回调函数需要放在 DLL 中。目标进程发生对应消息时,Windows 会把该 DLL 加载到目标进程,再调用钩子过程。
KeyHook.dll流程
1 | LoadLibrary("KeyHook.dll") |
钩子安装后,发生键盘消息的进程会加载 KeyHook.dll,然后由 Windows 调用 KeyboardProc()。
1 | if( !_stricmp(p + 1, "notepad.exe") ) |
- 返回
1:截断消息,记事本无法收到键盘输入; - 调用
CallNextHookEx():把消息继续交给下一个钩子或目标程序。
停止时调用 UnhookWindowsHookEx() 拆除钩子,再由 FreeLibrary() 卸载 KeyHook.dll。
CreateRemoteThread注入
目标是让远程线程执行:
1 | LoadLibraryW(L"C:\\work\\myhack.dll"); |
DLL 路径必须写进目标进程的地址空间,远程线程也必须在目标进程中创建。
获取目标进程句柄
1 | hProcess = OpenProcess(PROCESS_ALL_ACCESS, FALSE, dwPID); |
后面的内存分配、内存写入和远程线程创建都通过该句柄操作目标进程。
写入DLL路径
1 | pRemoteBuf = VirtualAllocEx( |
pRemoteBuf 是目标进程中的地址,不是注入程序自身的地址。
获取LoadLibraryW地址
1 | hMod = GetModuleHandle(L"kernel32.dll"); |
示例直接使用本进程中取得的 LoadLibraryW() 地址作为远程线程入口。这个地址最终必须在目标进程中有效,实际使用时还要确认系统环境、进程位数和目标模块的加载情况。
创建远程线程
1 | hThread = CreateRemoteThread( |
CreateRemoteThread() 的线程函数与 LoadLibraryW() 都接收一个指针参数,所以可以把 LoadLibraryW 当作线程入口,把远程 DLL 路径当作线程参数。
完整调用链如下:
1 | OpenProcess |
使用 Process Explorer 查看目标进程的模块列表,可以确认 myhack.dll 是否成功加载。
AppInit_DLLs
该方法使用下面的注册表位置:
1 | HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows |
主要修改两项:
1 | AppInit_DLLs = 要加载的 DLL 路径 |
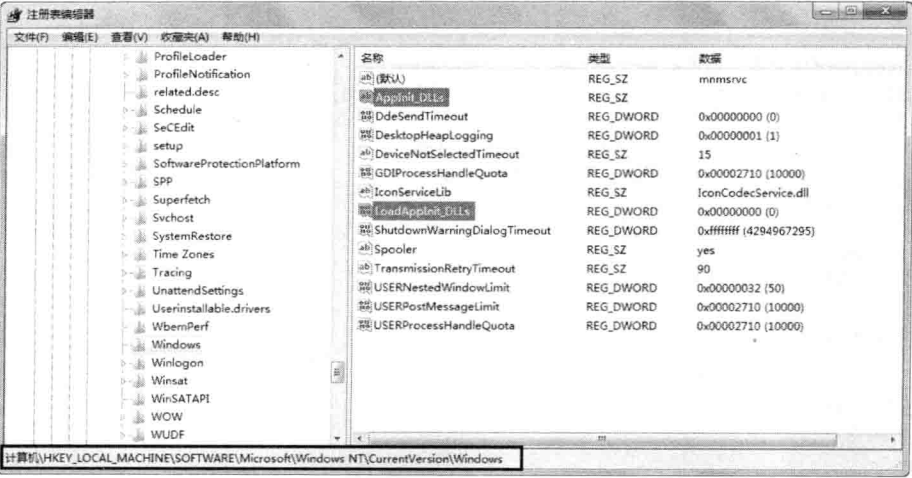
其原理是:进程加载 user32.dll 时,系统读取 AppInit_DLLs,再调用 LoadLibrary() 加载其中指定的 DLL。
所以它并不是注入所有进程,而是注入加载了 user32.dll 的进程。该机制受 Windows 版本和安全配置影响,而且影响范围很大;DLL 一旦存在问题,可能导致大量程序甚至系统启动异常。
修改PE导入表加载DLL
前面的方法都在程序运行时完成注入。另一种思路是直接修改磁盘上的 PE 文件,在导入表中注册新的 DLL。
本例修改 TextView.exe,得到 TextView_Patch.exe。以后每次运行修改后的文件,Windows 装载器都会根据 IDT 自动加载 myhack3.dll。
整个过程如下:
1 | 寻找可用空间 |
IMAGE_IMPORT_DESCRIPTOR
IDT(Import Directory Table)本质上是 IMAGE_IMPORT_DESCRIPTOR 数组,每个 DLL 对应一个结构体,数组最后以全 0 结构结束。
1 | typedef struct _IMAGE_IMPORT_DESCRIPTOR { |
重点关注 3 个成员:
OriginalFirstThunk:指向 INT,记录要导入哪些函数;Name:指向 DLL 名称字符串;FirstThunk:指向 IAT,程序运行后由装载器写入函数的实际地址。
本例让 myhack3.dll 导出一个没有实际功能的 dummy(),再由 TextView_Patch.exe 导入它。这样装载器就会加载 myhack3.dll,真正的代码则在 DLL_PROCESS_ATTACH 时开始执行。
移动原IDT
TextView.exe 原本导入 4 个 DLL,加上结尾的 NULL IID,共有 5 个结构体。
每个 IID 大小为 14h:
1 | 14h × 5 = 64h |
原 IDT 的位置为:
1 | RVA : 84CC |
由于原 IDT 后面还有其他数据,不能直接添加新的 IID,需要先把它移到更大的空白区域。
.rdata 节区的信息如下:
| 项目 | 值 |
|---|---|
| VirtualAddress | 6000 |
| VirtualSize | 2C56 |
| PointerToRawData | 5200 |
| SizeOfRawData | 2E00 |
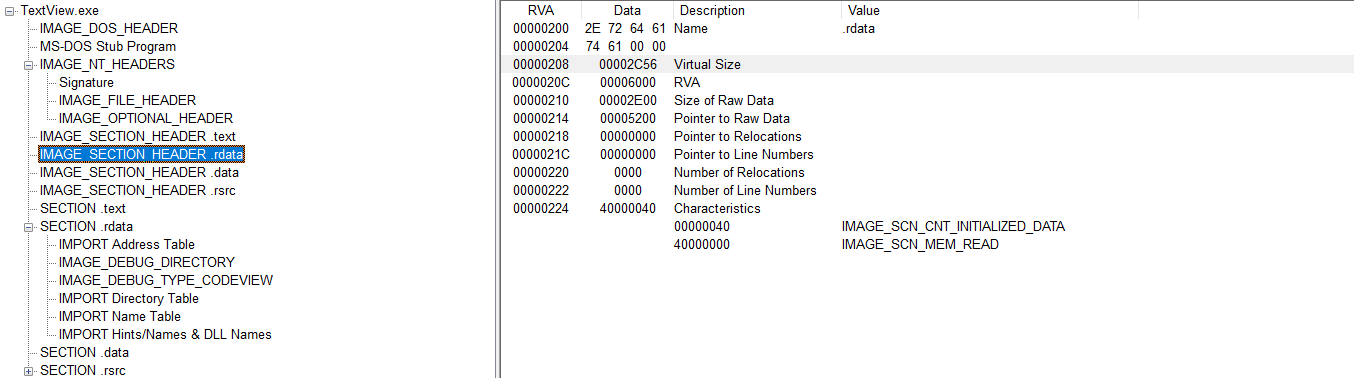
该节区的 RVA 与 RAW 相差 E00h:
1 | RAW = RVA - 6000 + 5200 |
SizeOfRawData 比 VirtualSize 大 1AAh,尾部存在可用的 Null-Padding。本例选择:
1 | 新 IDT RVA : 8C80 |
看到连续的 00 并不代表一定可以使用,必须先根据节区头确认该区域位于节区范围内。
修改Import Directory
在 IMAGE_OPTIONAL_HEADER 的 Data Directory 中修改:
1 | VirtualAddress: 84CC → 8C80 |
新增一个 DLL 后共有 6 个 IID:原来的 4 个、myhack3.dll 的 1 个以及结尾的 NULL IID。
1 | 14h × 6 = 78h |
如果文件存在绑定导入表,还要同步更新其中的信息。最简单的方法是将 Bound Import Directory 的 RVA 与 Size 清零;本例原本就是 0。
创建新IDT
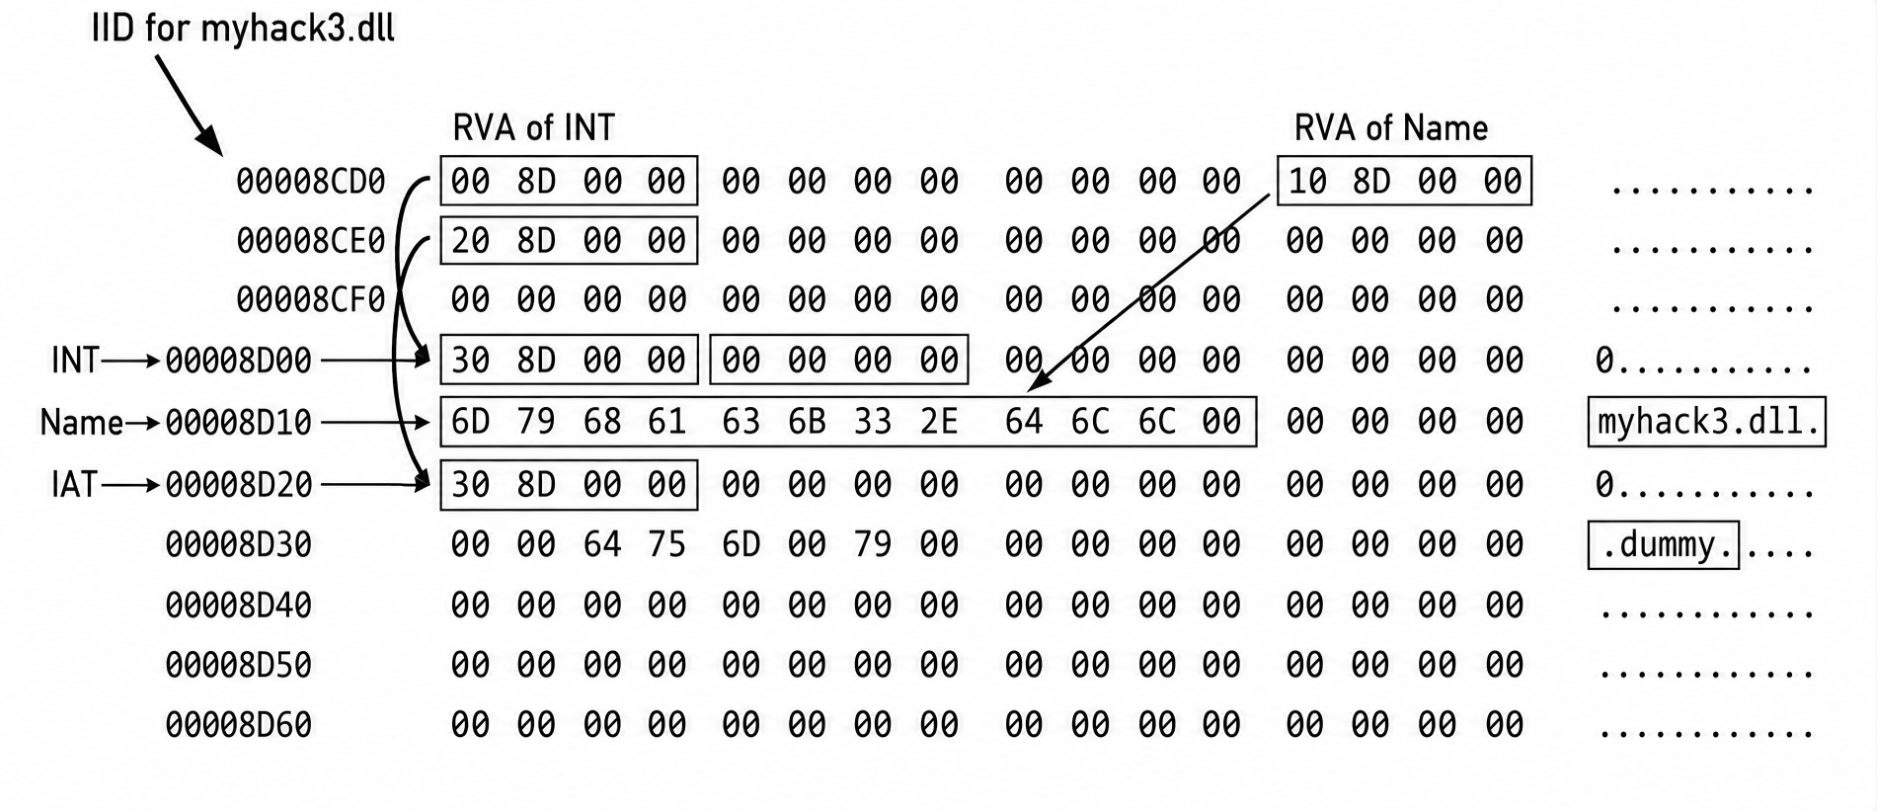
先把原 IDT 的 RAW: 76CC~772F 复制到 RAW: 7E80,再用新的 IID 覆盖复制过来的 NULL IID:
1 | 新 IID RVA : 8CD0 |
新 IID 的关键成员如下:
1 | OriginalFirstThunk = 8D00 // INT |
接着设置其余数据:
| 数据 | RVA | RAW | 内容 |
|---|---|---|---|
| INT | 8D00 |
7F00 |
8D30, 0 |
| DLL Name | 8D10 |
7F10 |
myhack3.dll\0 |
| IAT | 8D20 |
7F20 |
8D30, 0 |
| IMAGE_IMPORT_BY_NAME | 8D30 |
7F30 |
Hint(0) + dummy\0 |
INT[0] 与修改前的 IAT[0] 都指向 RVA: 8D30 的 IMAGE_IMPORT_BY_NAME。程序加载后,IAT 中的 8D30 会被 dummy() 的实际地址覆盖。
设置IAT写权限
装载器需要向 IAT 写入真实函数地址。本例的新 IAT 位于 .rdata 节区的 RVA: 8D20,所以给该节区增加 IMAGE_SCN_MEM_WRITE 属性:
1 | 40000040 | 80000000 = C0000040 |
另一种做法是把新 IAT 放在原 IAT Directory 后面,并相应扩大 IAT Directory 的 Size,这样可以不修改整个 .rdata 节区的写权限。
完成后使用 PEView 检查 IDT、INT、IAT 与 dummy(),再运行程序并使用 Process Explorer 确认 myhack3.dll 已被加载。
DLL调试
调试被注入的 DLL 时,可以按下面的顺序操作:
- 使用调试器运行或 Attach 到目标进程;
- 开启 DLL Load 或用户 DLL 入口断点;
- 执行注入、安装消息钩子或运行修改后的 PE;
- DLL 被加载时调试器暂停;
- 转到 DLL 的 EP、
DllMain()或钩子回调函数继续分析。
这里需要调试的是目标进程,因为 DLL 最终运行在目标进程的地址空间中。
DLL卸载
注入与卸载的核心正好相反:
1 | DLL注入:让目标进程调用 LoadLibrary(DLL路径) |
具体步骤如下:
- 使用
CreateToolhelp32Snapshot(TH32CS_SNAPMODULE, PID)获取目标进程的模块快照; - 使用
Module32First()、Module32Next()找到目标 DLL; - 保存其
modBaseAddr,该值可作为 DLL 模块句柄; - 获取
FreeLibrary()地址; - 创建远程线程执行
FreeLibrary(modBaseAddr)。
核心调用为:
1 | CreateRemoteThread( |
还要注意 DLL 的引用计数:
1 | LoadLibrary() → 引用计数 +1 |
最后只需记住:运行时注入的本质是让目标进程执行 LoadLibrary();卸载的本质是执行 FreeLibrary();修改 PE 则是提前把 DLL 写入导入关系,让装载器在程序启动时自动加载。
封面来自げみ