
PKWCTF-Re
gogogo!出发咯
描述:黑咖啡品味有多濃~😍😍😍😍我只要汽水的輕鬆😎😎😎😎😜😜😜大熱天做個白日夢☀️😎😎😎⛱️夢見我變成了彩虹🌈🌈🌈🌈🌈🌈🌈
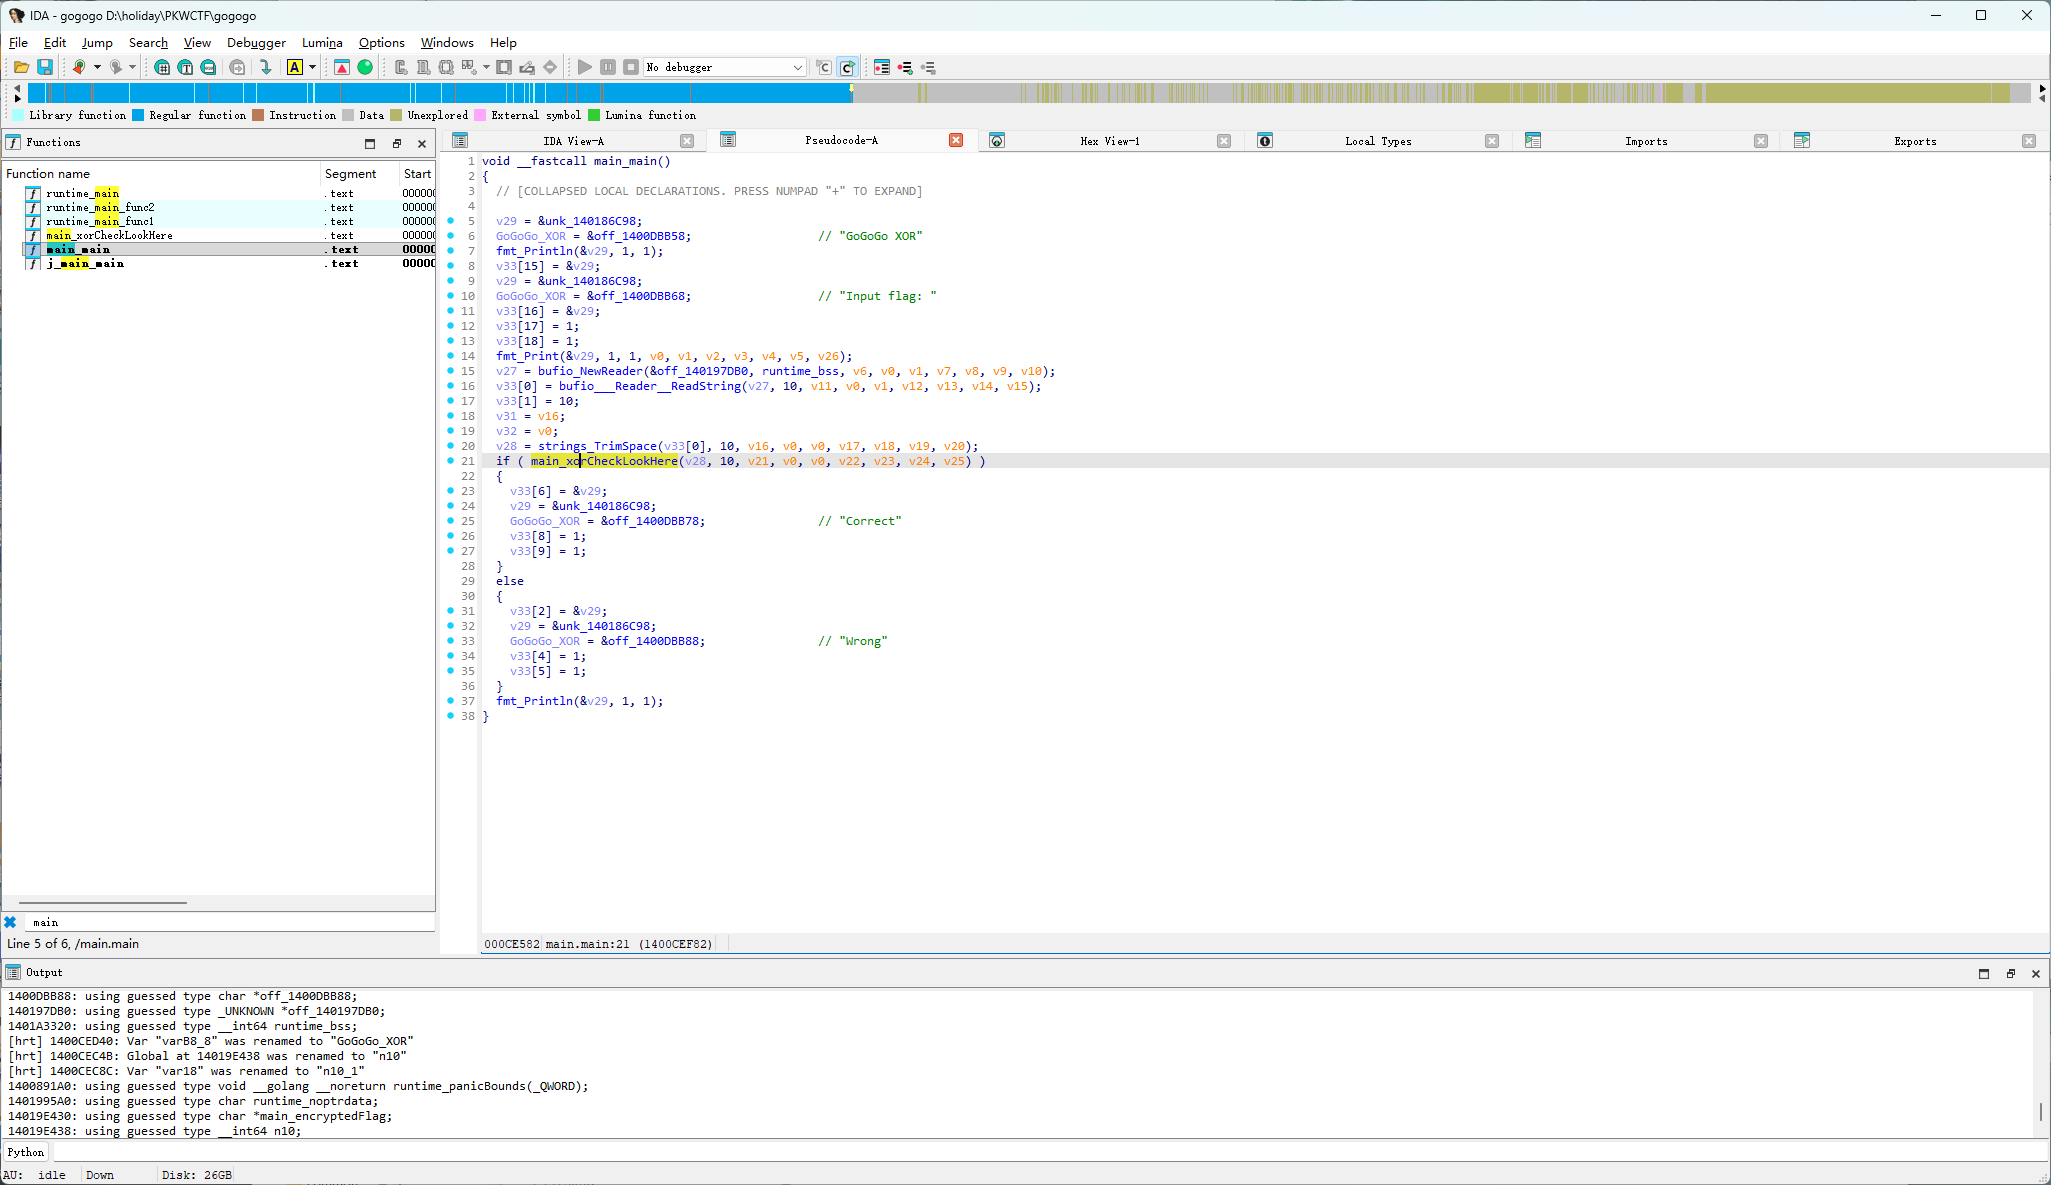
关键逻辑在这个函数,len=8
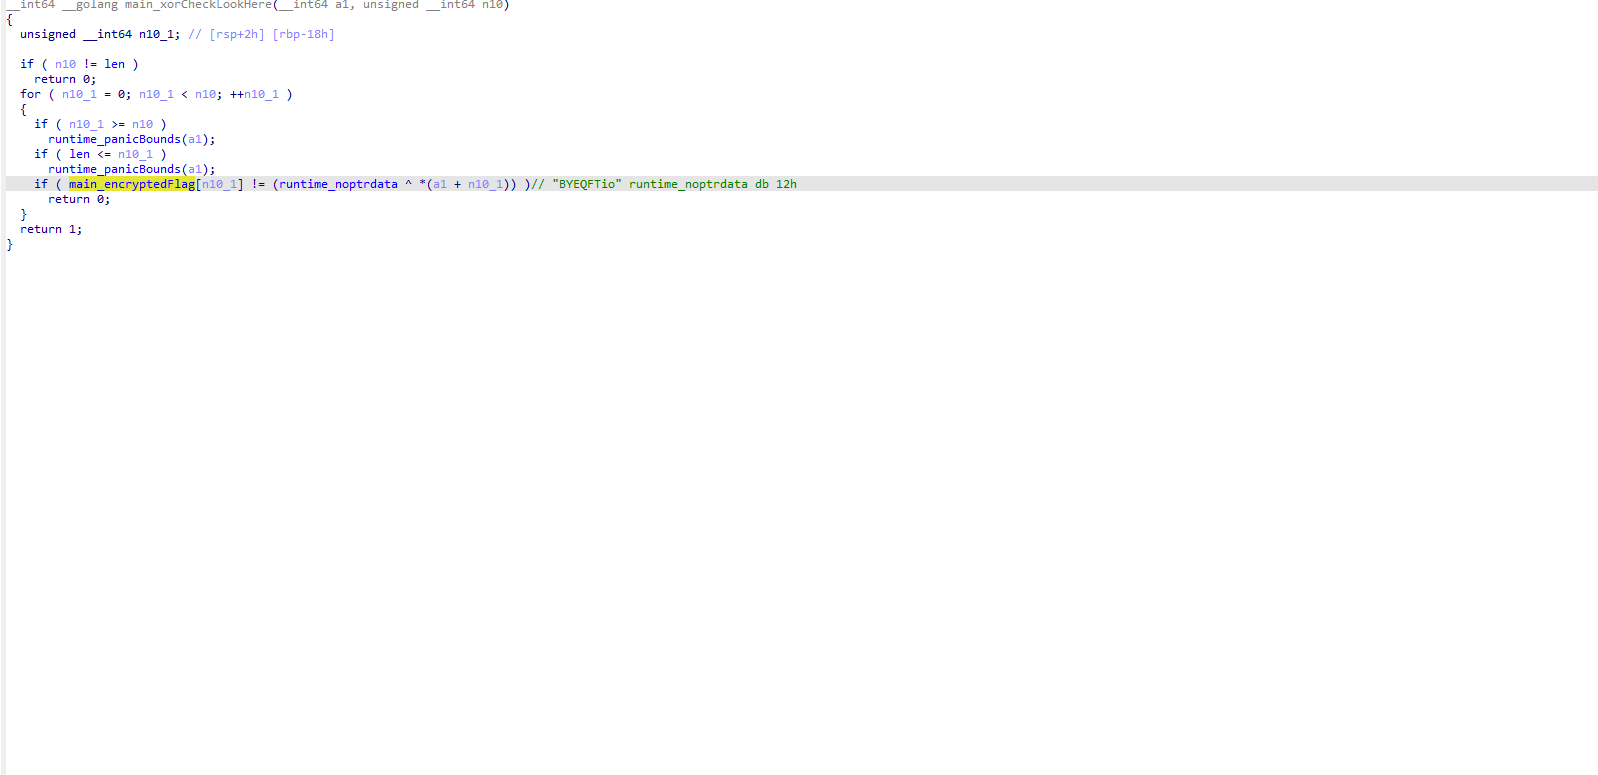
逐位的异或,异或回来看看
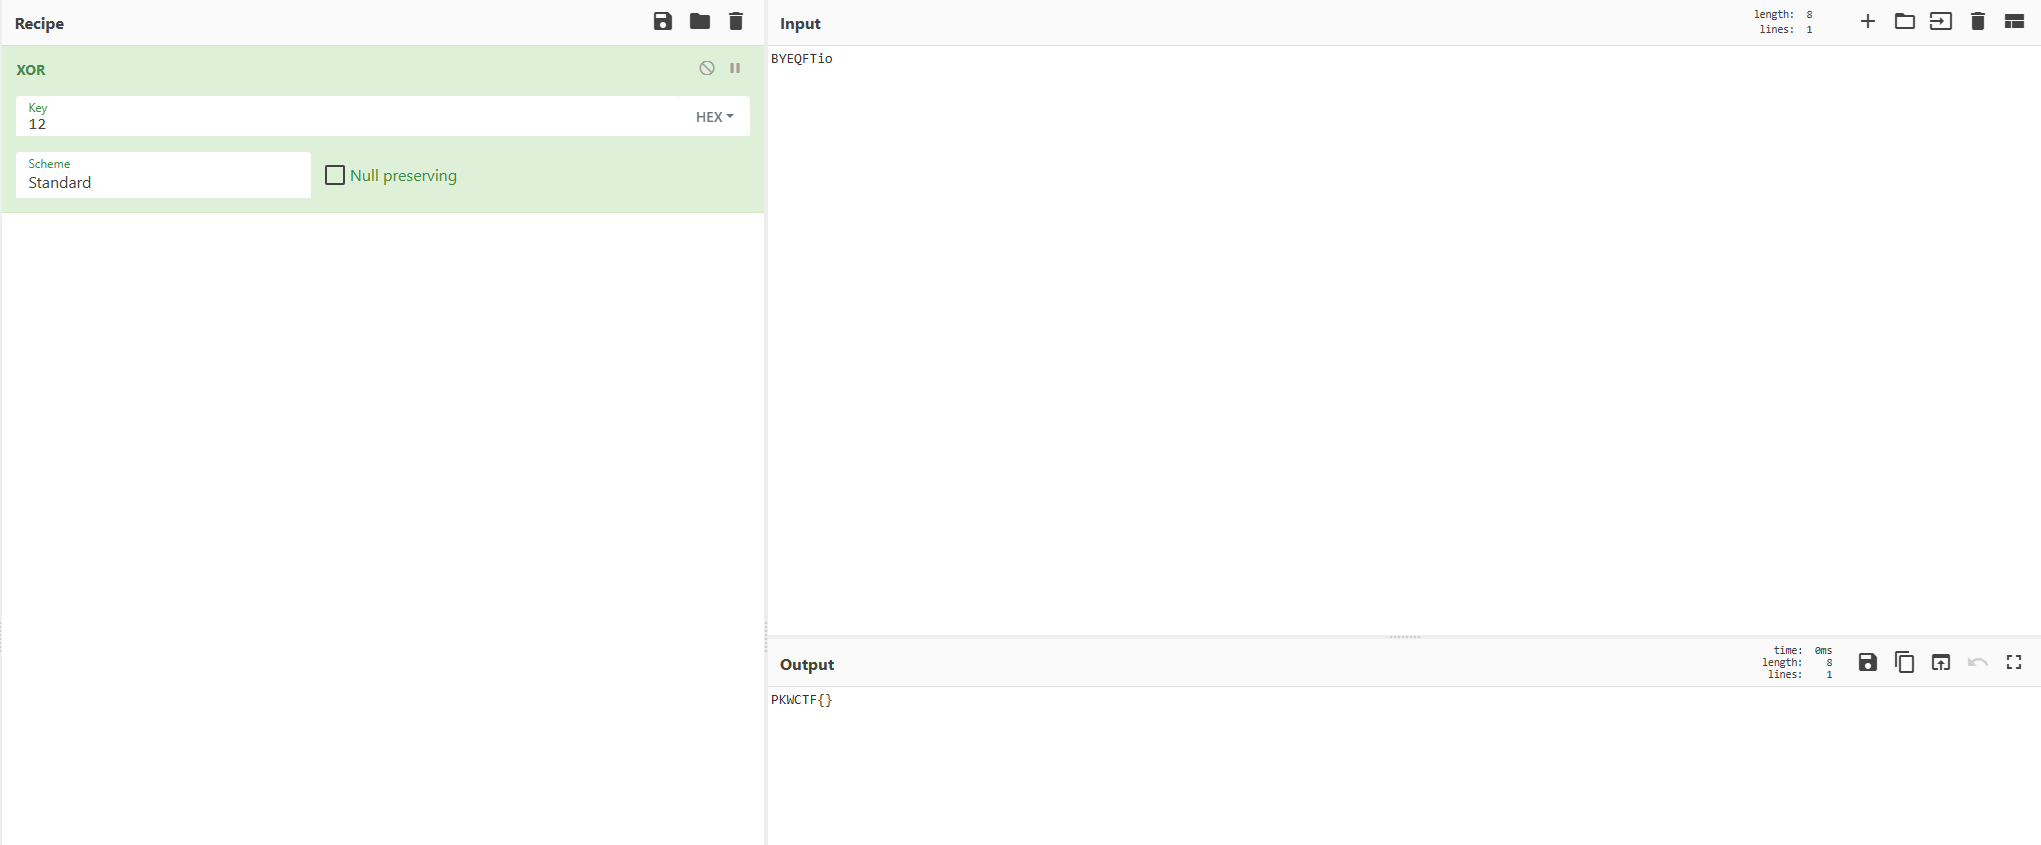
直接提交就行了
澳门新葡京
描述: 呆呆鸟学长被盗版软件的澳门小广告迷了心智,背着小栗子学姐带着全部家当飞向寸土寸金的澳门…………
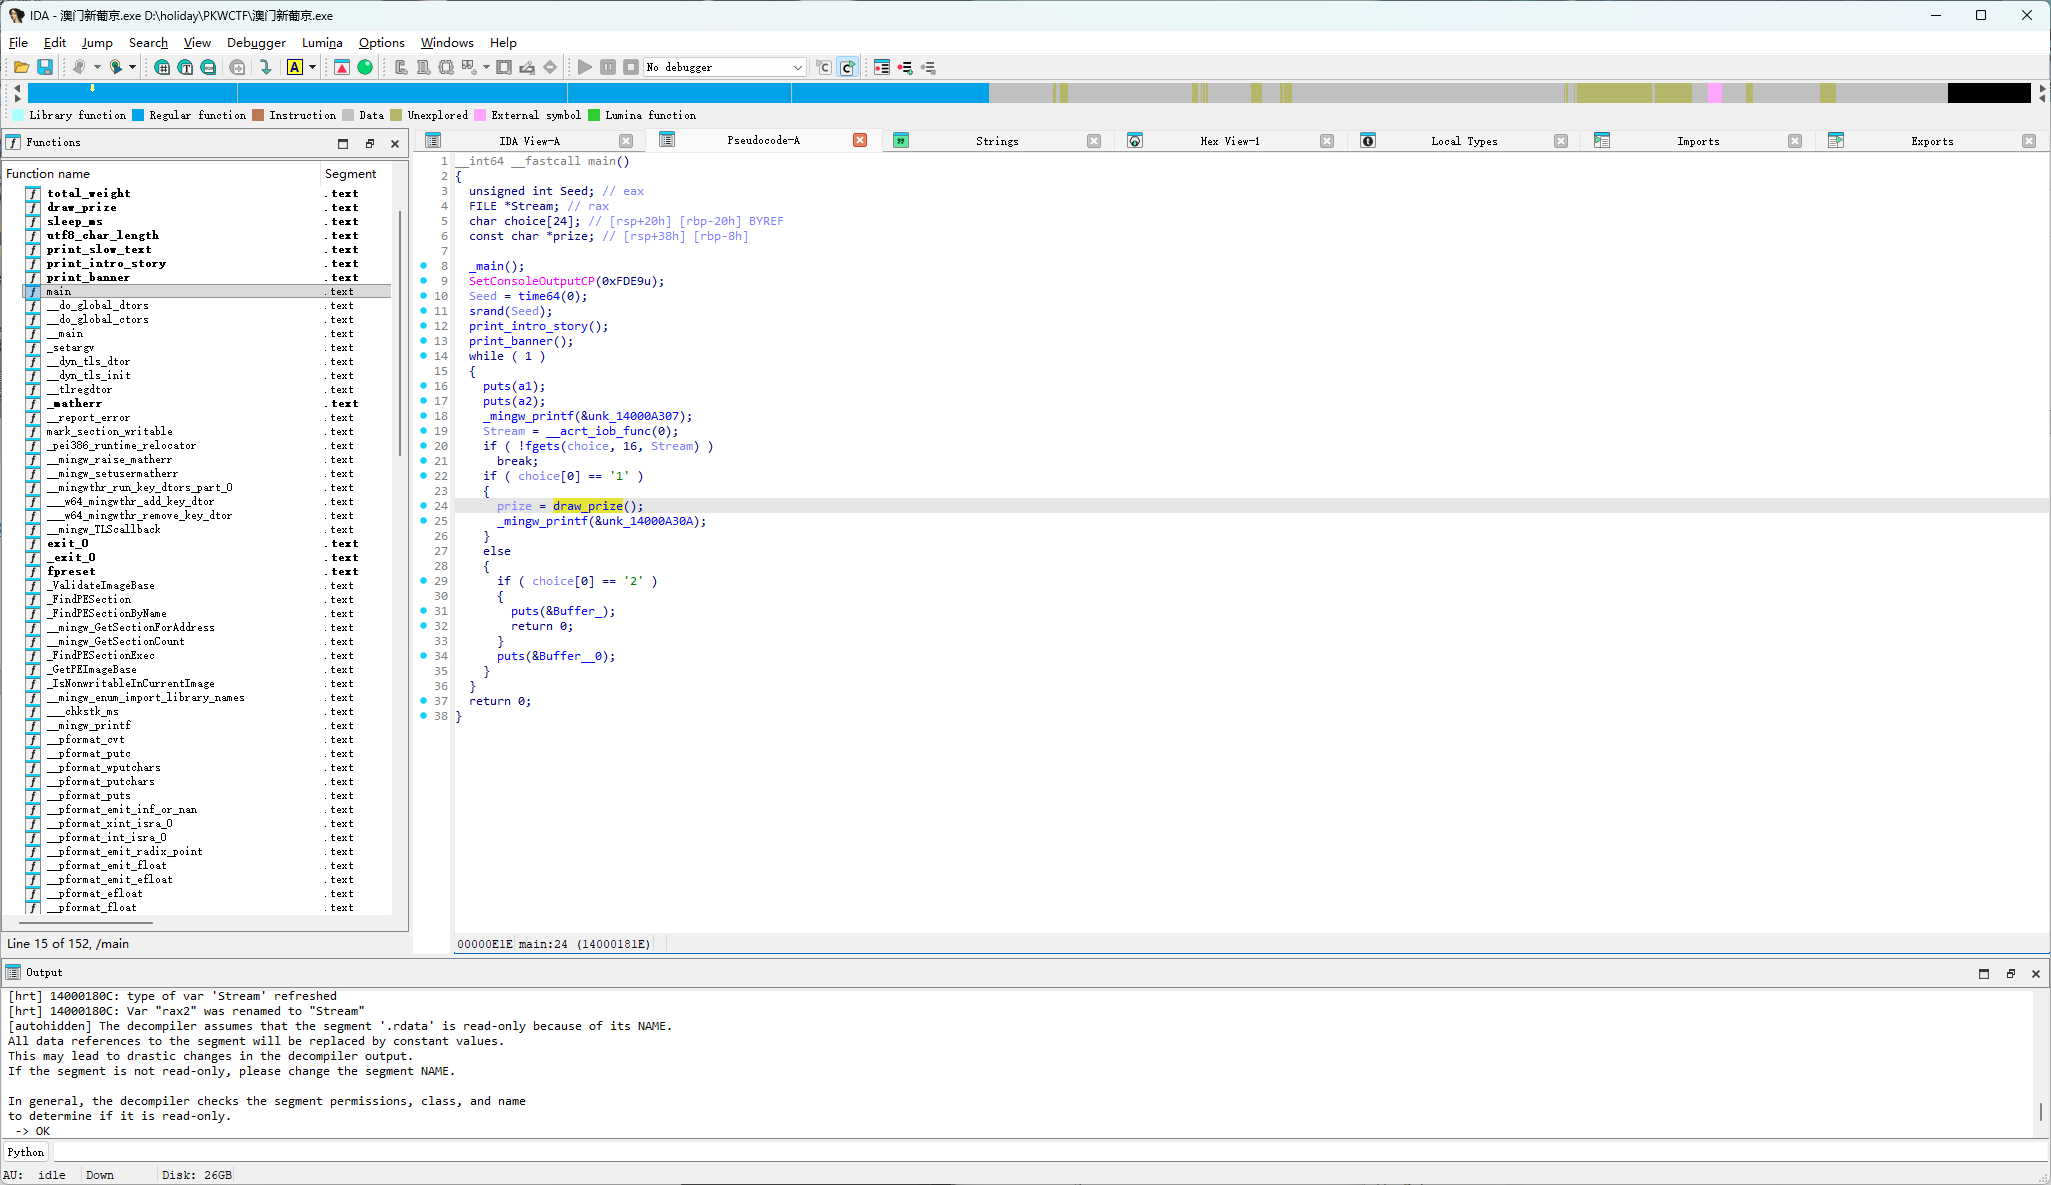
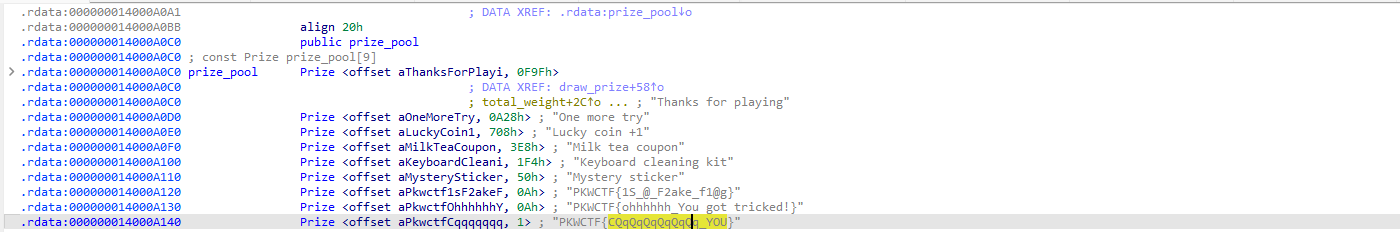
关键逻辑在draw_prize,跟抽奖一样
flag就在奖池里
糖衣炮弹
描述:套了层…..壳
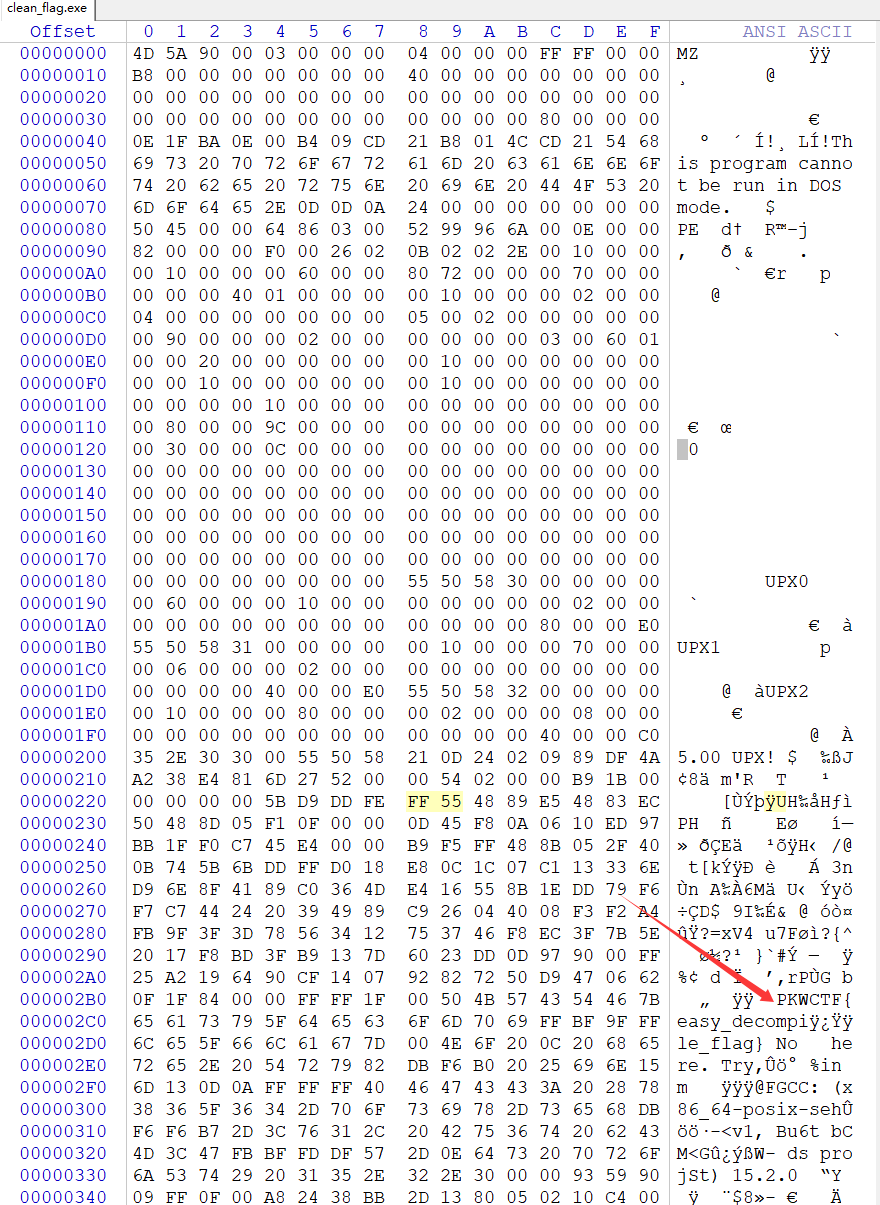
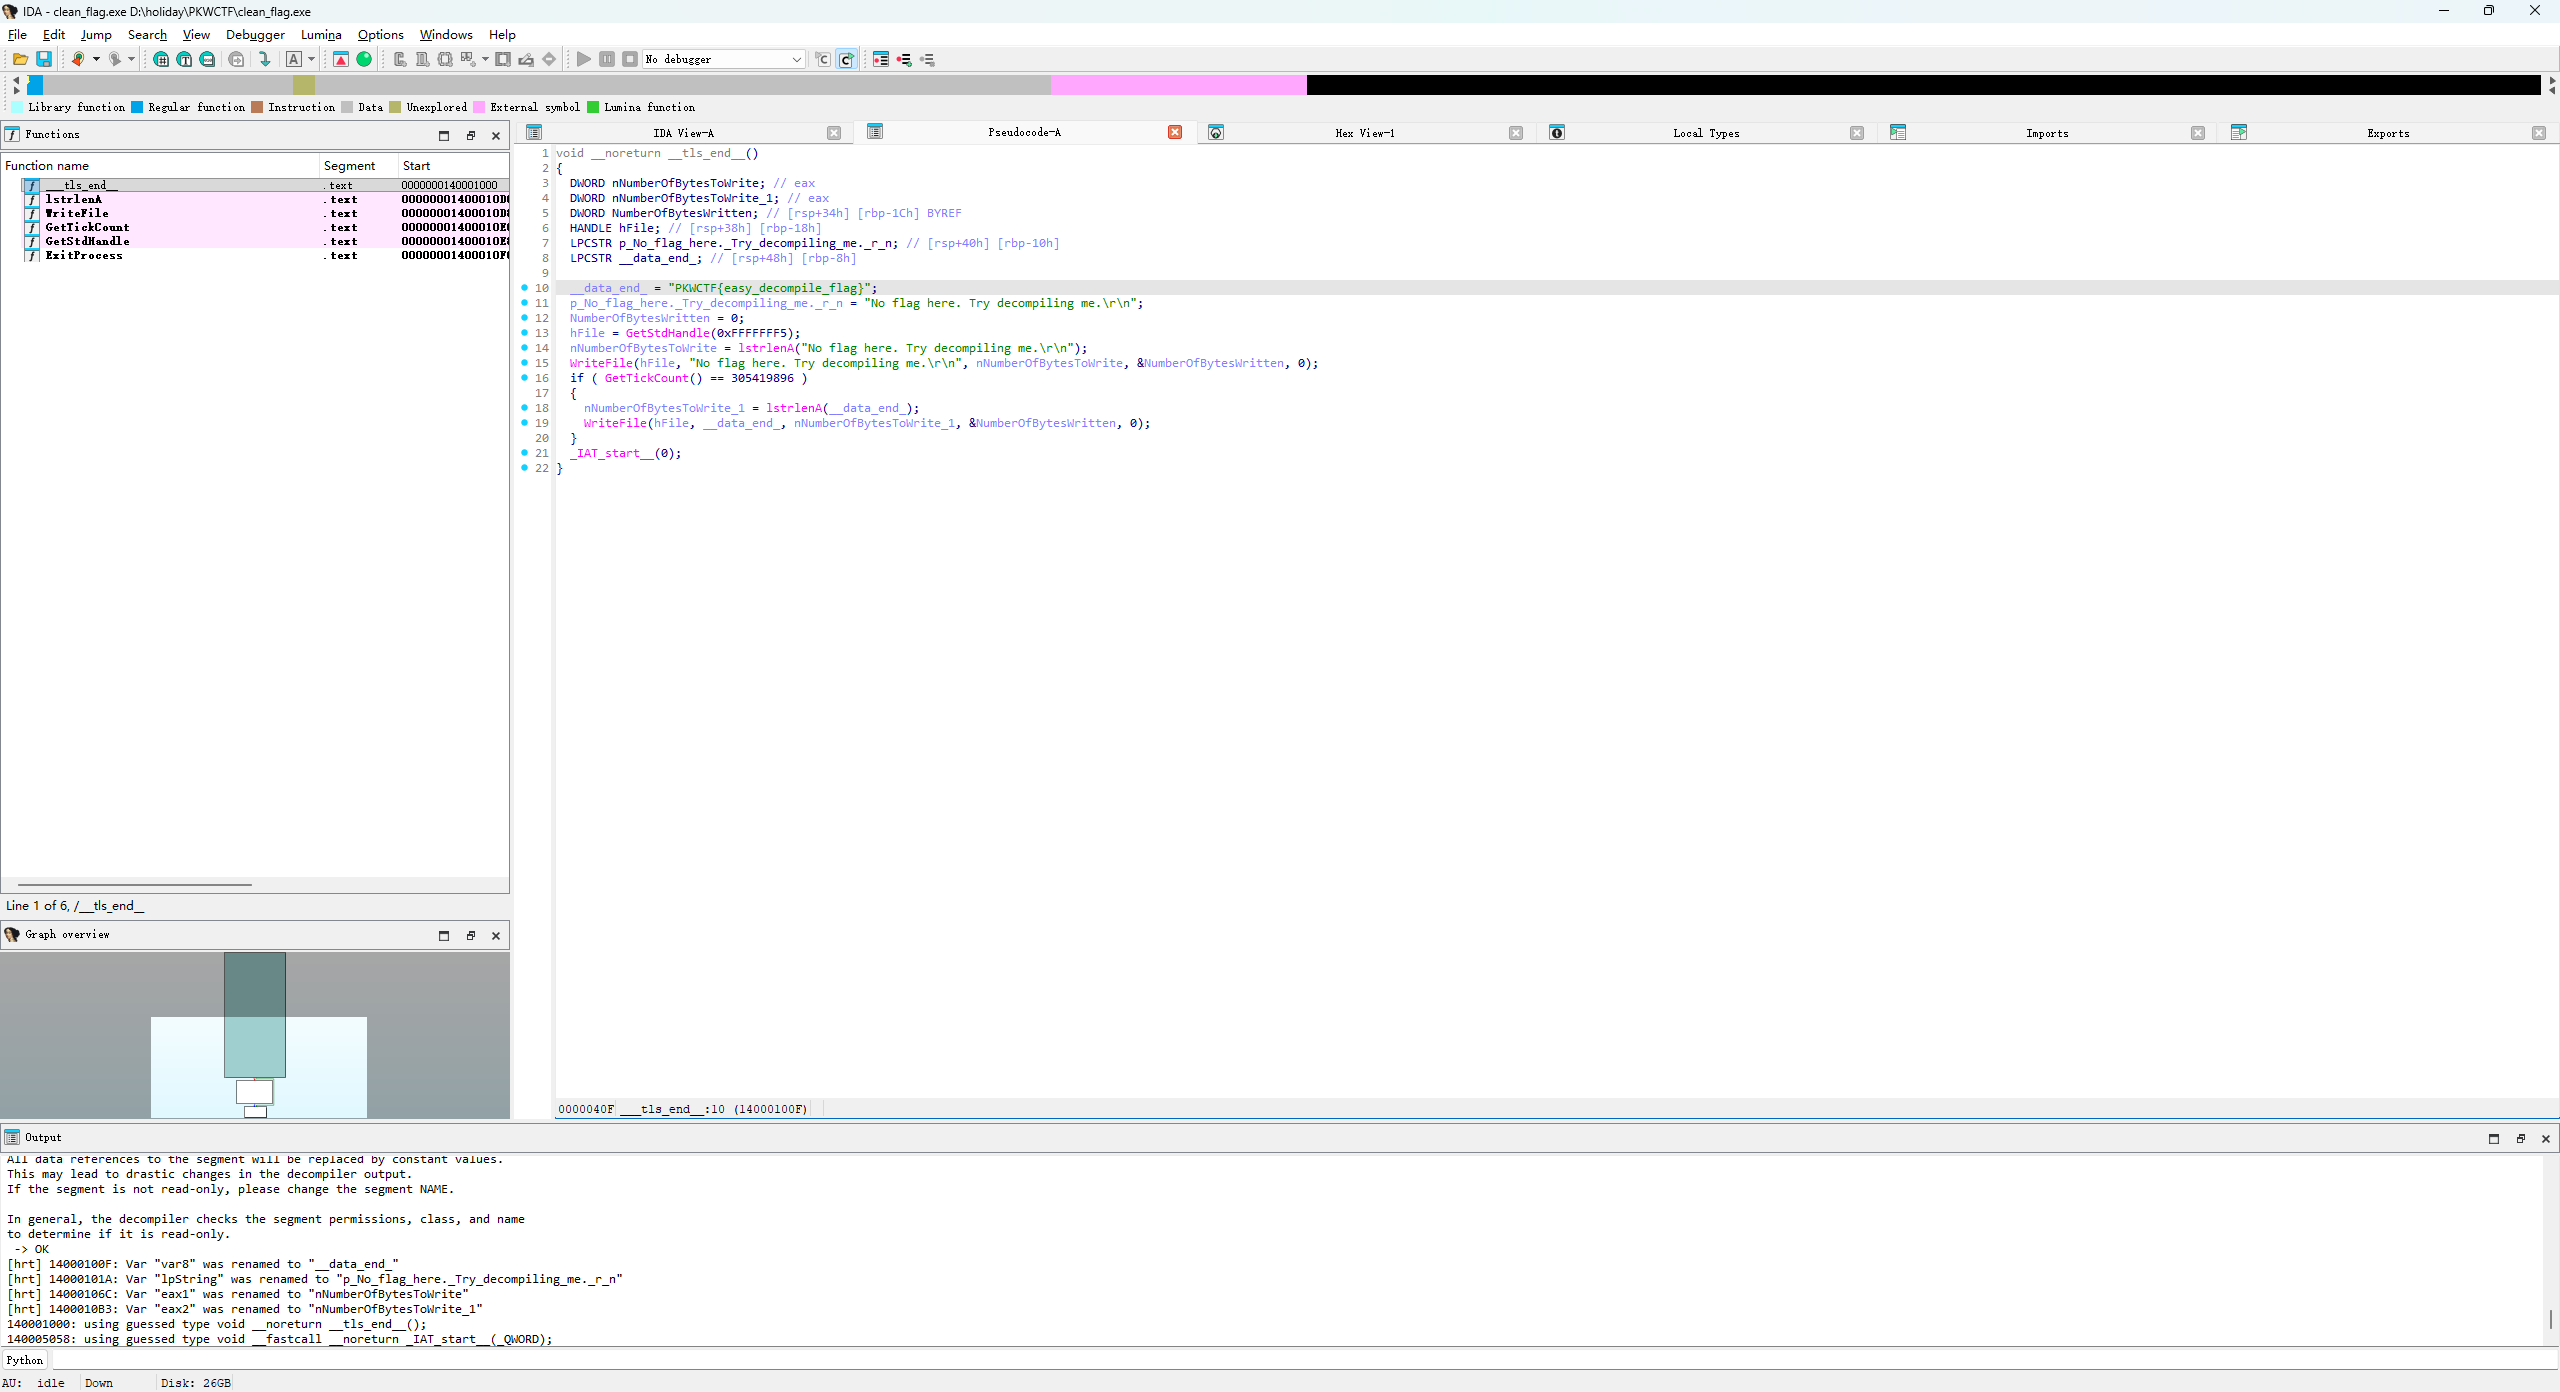
upx壳,这里也能看见flag了
脱壳
糖衣炮弹2
描述: 又是….一层??
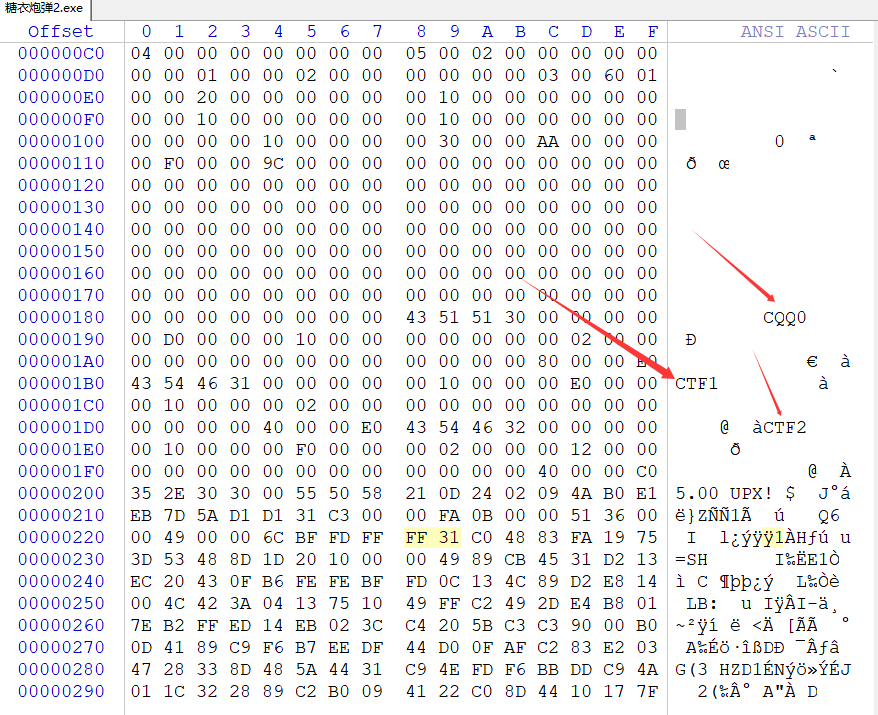
修改特征码脱壳
输入经过某种加密与目标数组比对
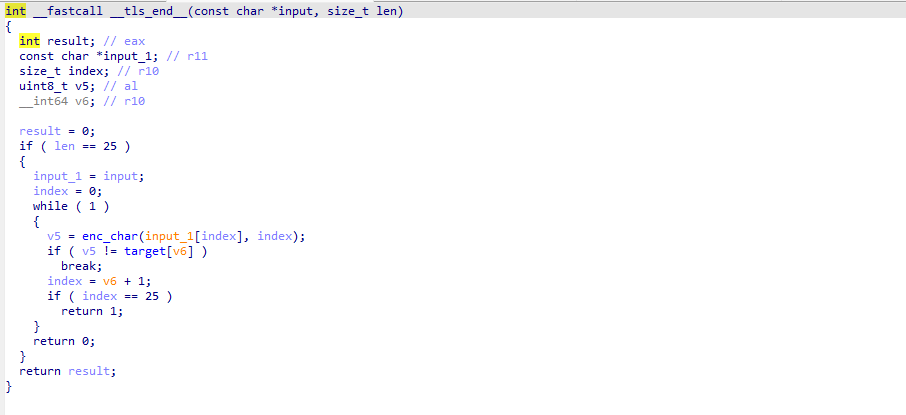
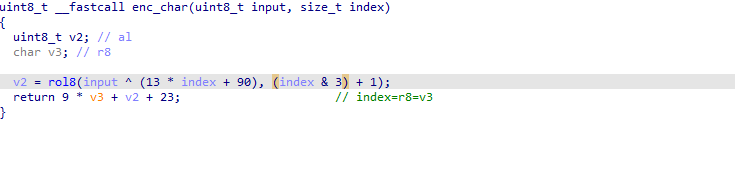
1 | def rol8(x, n): |
sm…………………..c??
描述=程序好像会在运行时改掉一段字节。后面的 key 到底从哪来的?
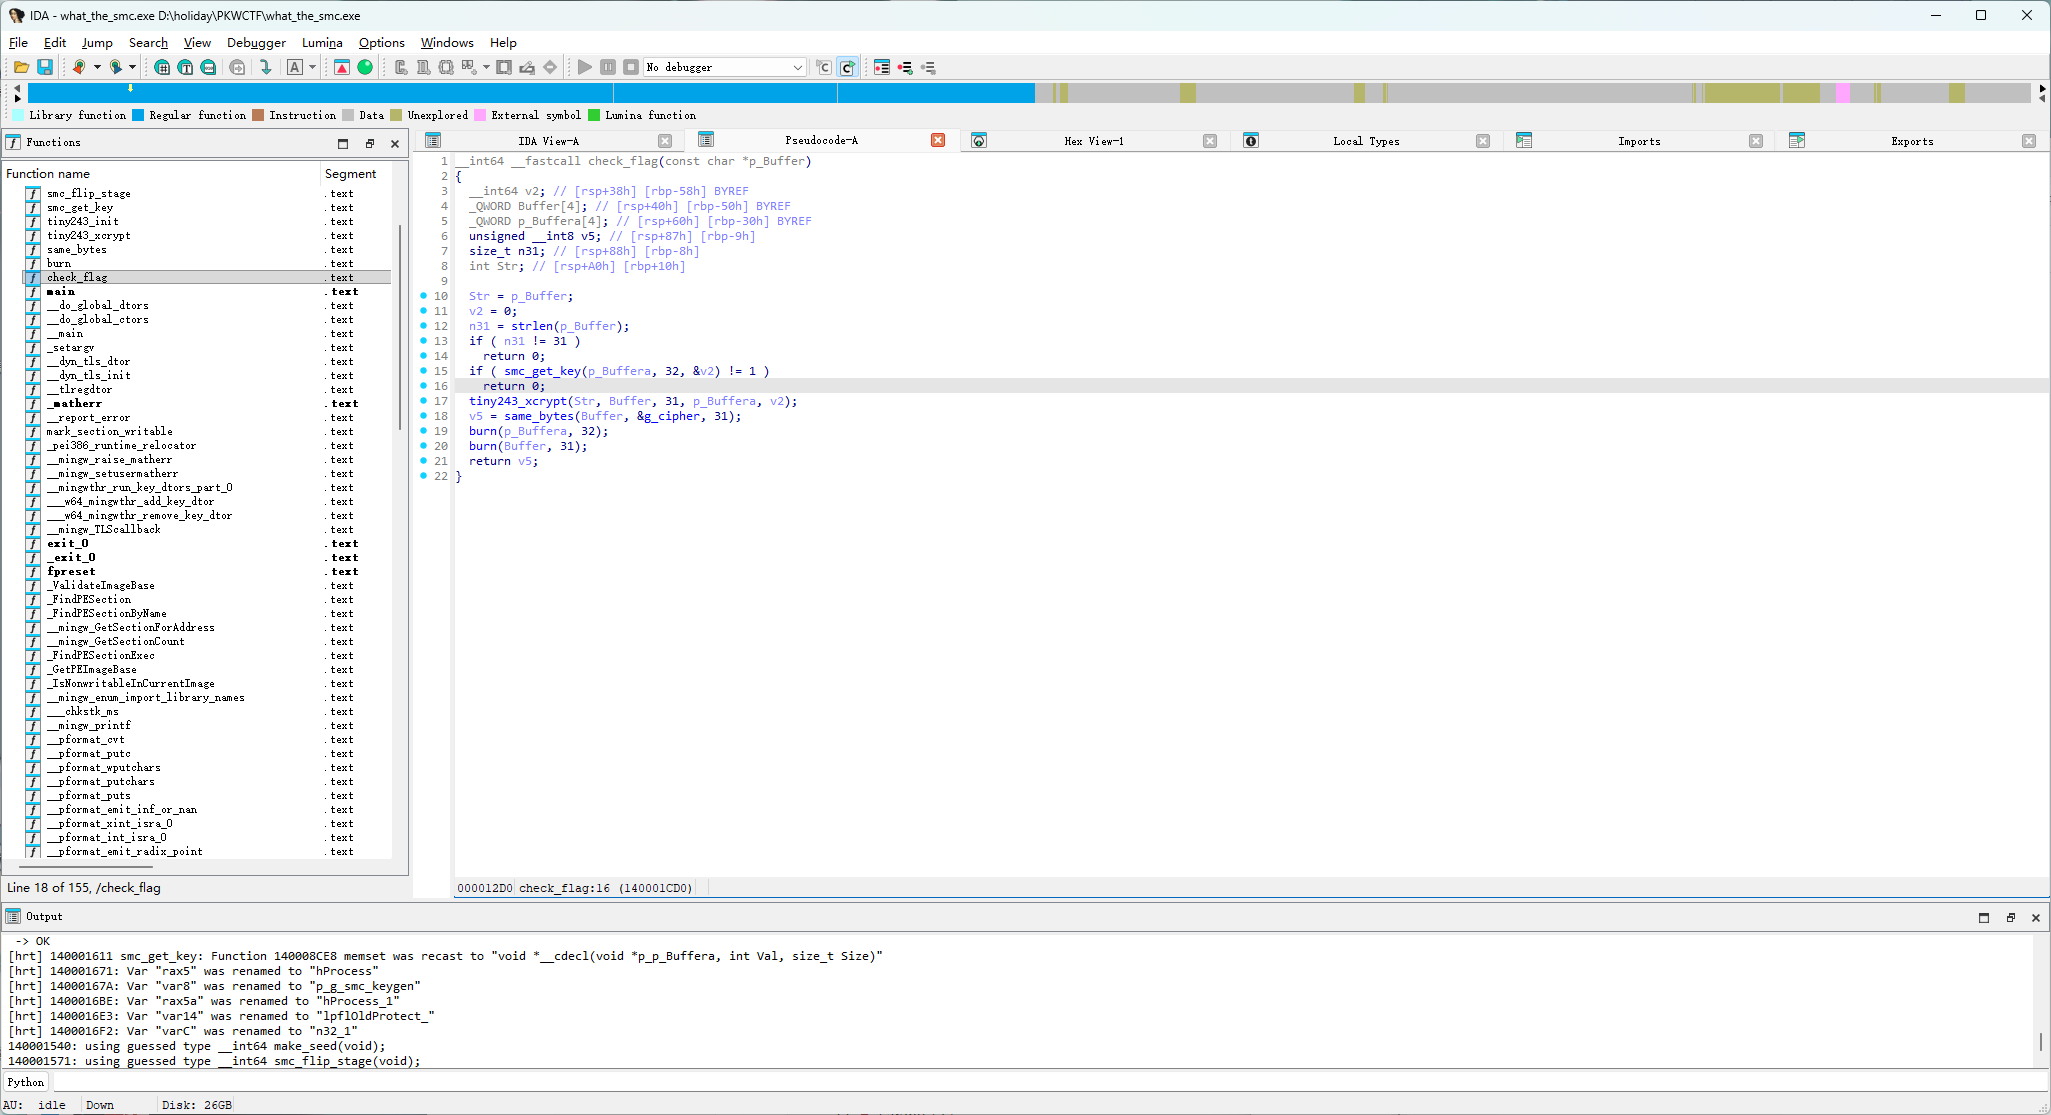
smc让程序跑起来就行了,tiny243和RC4还挺像呢,魔改了些
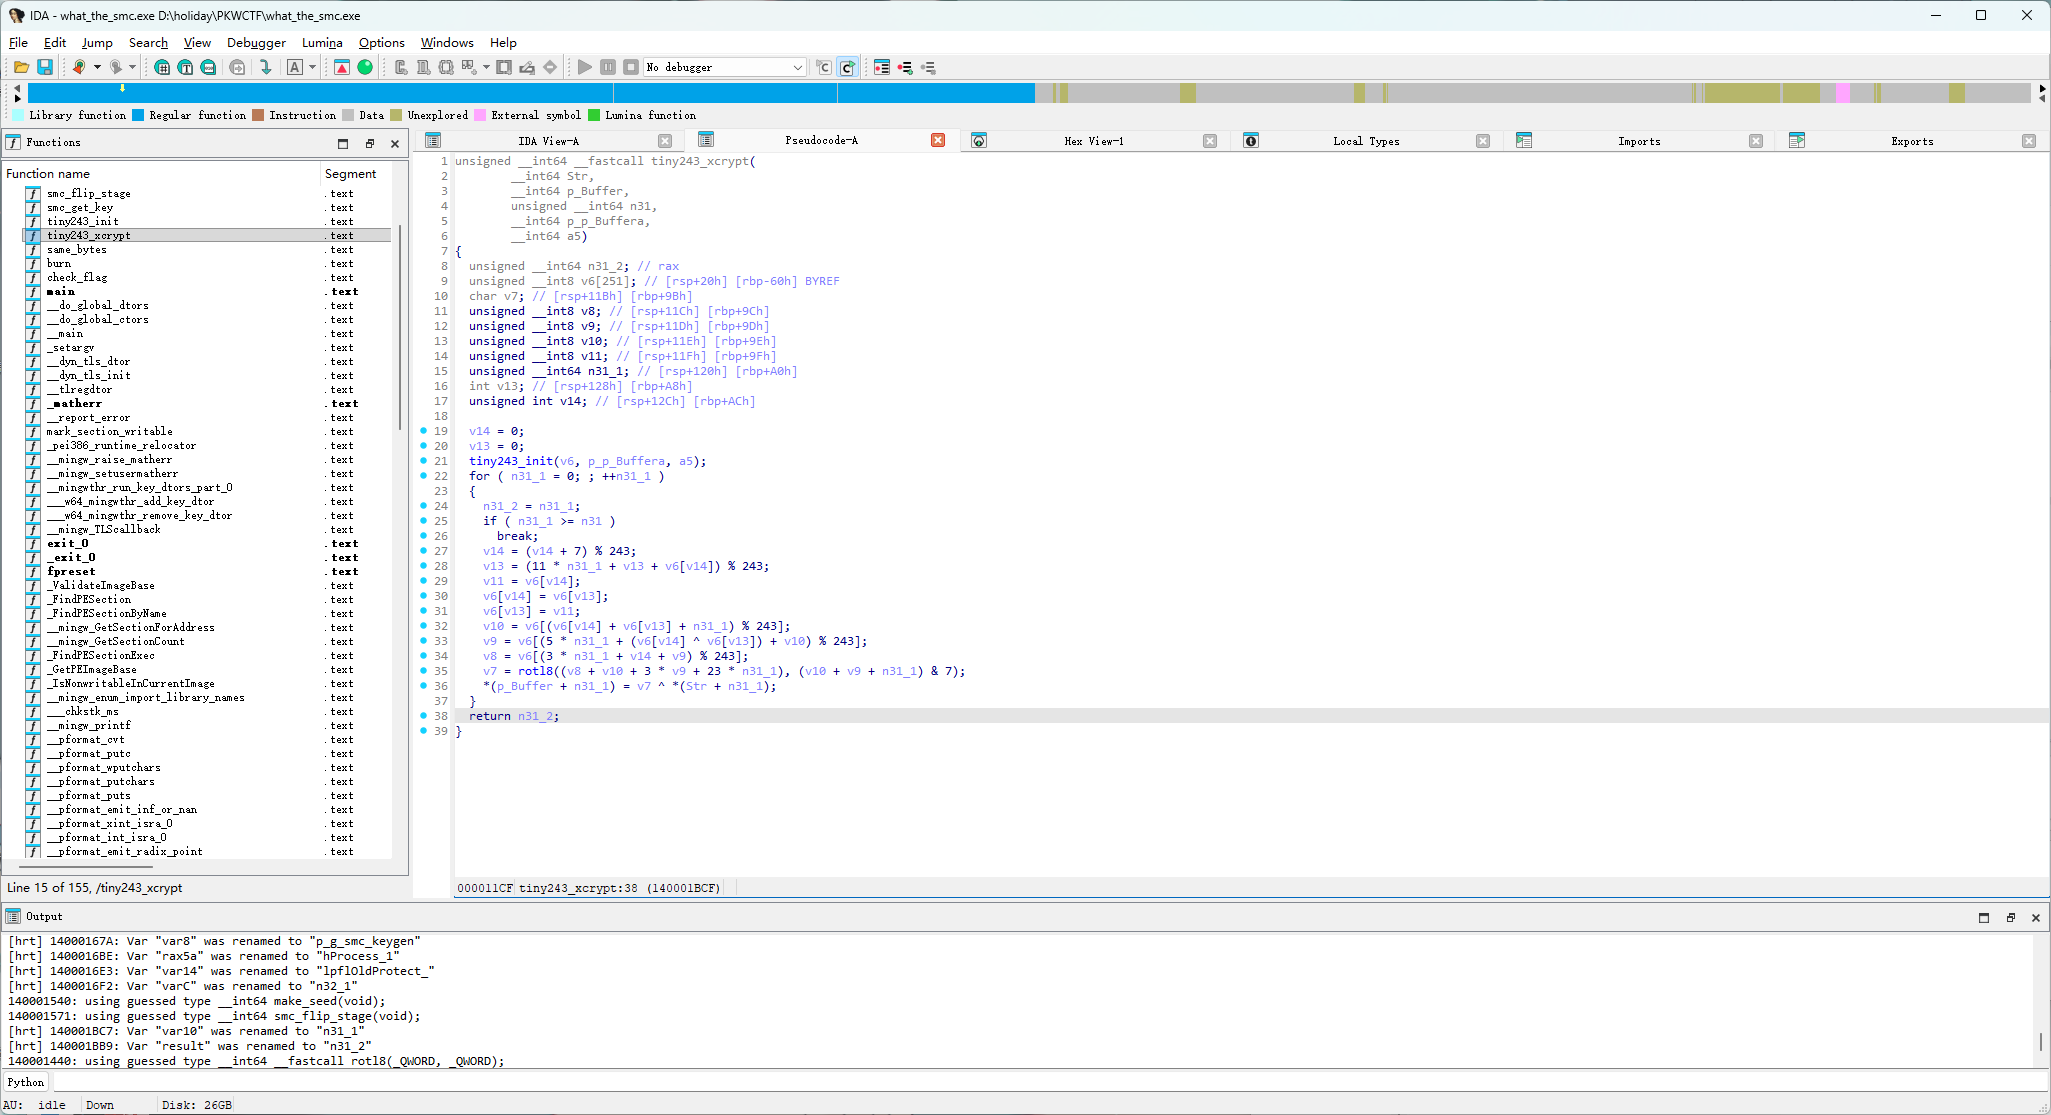
下断点调试 ,在生成key的后一条指令或在调用tiny243前一条,毕竟是要传参的
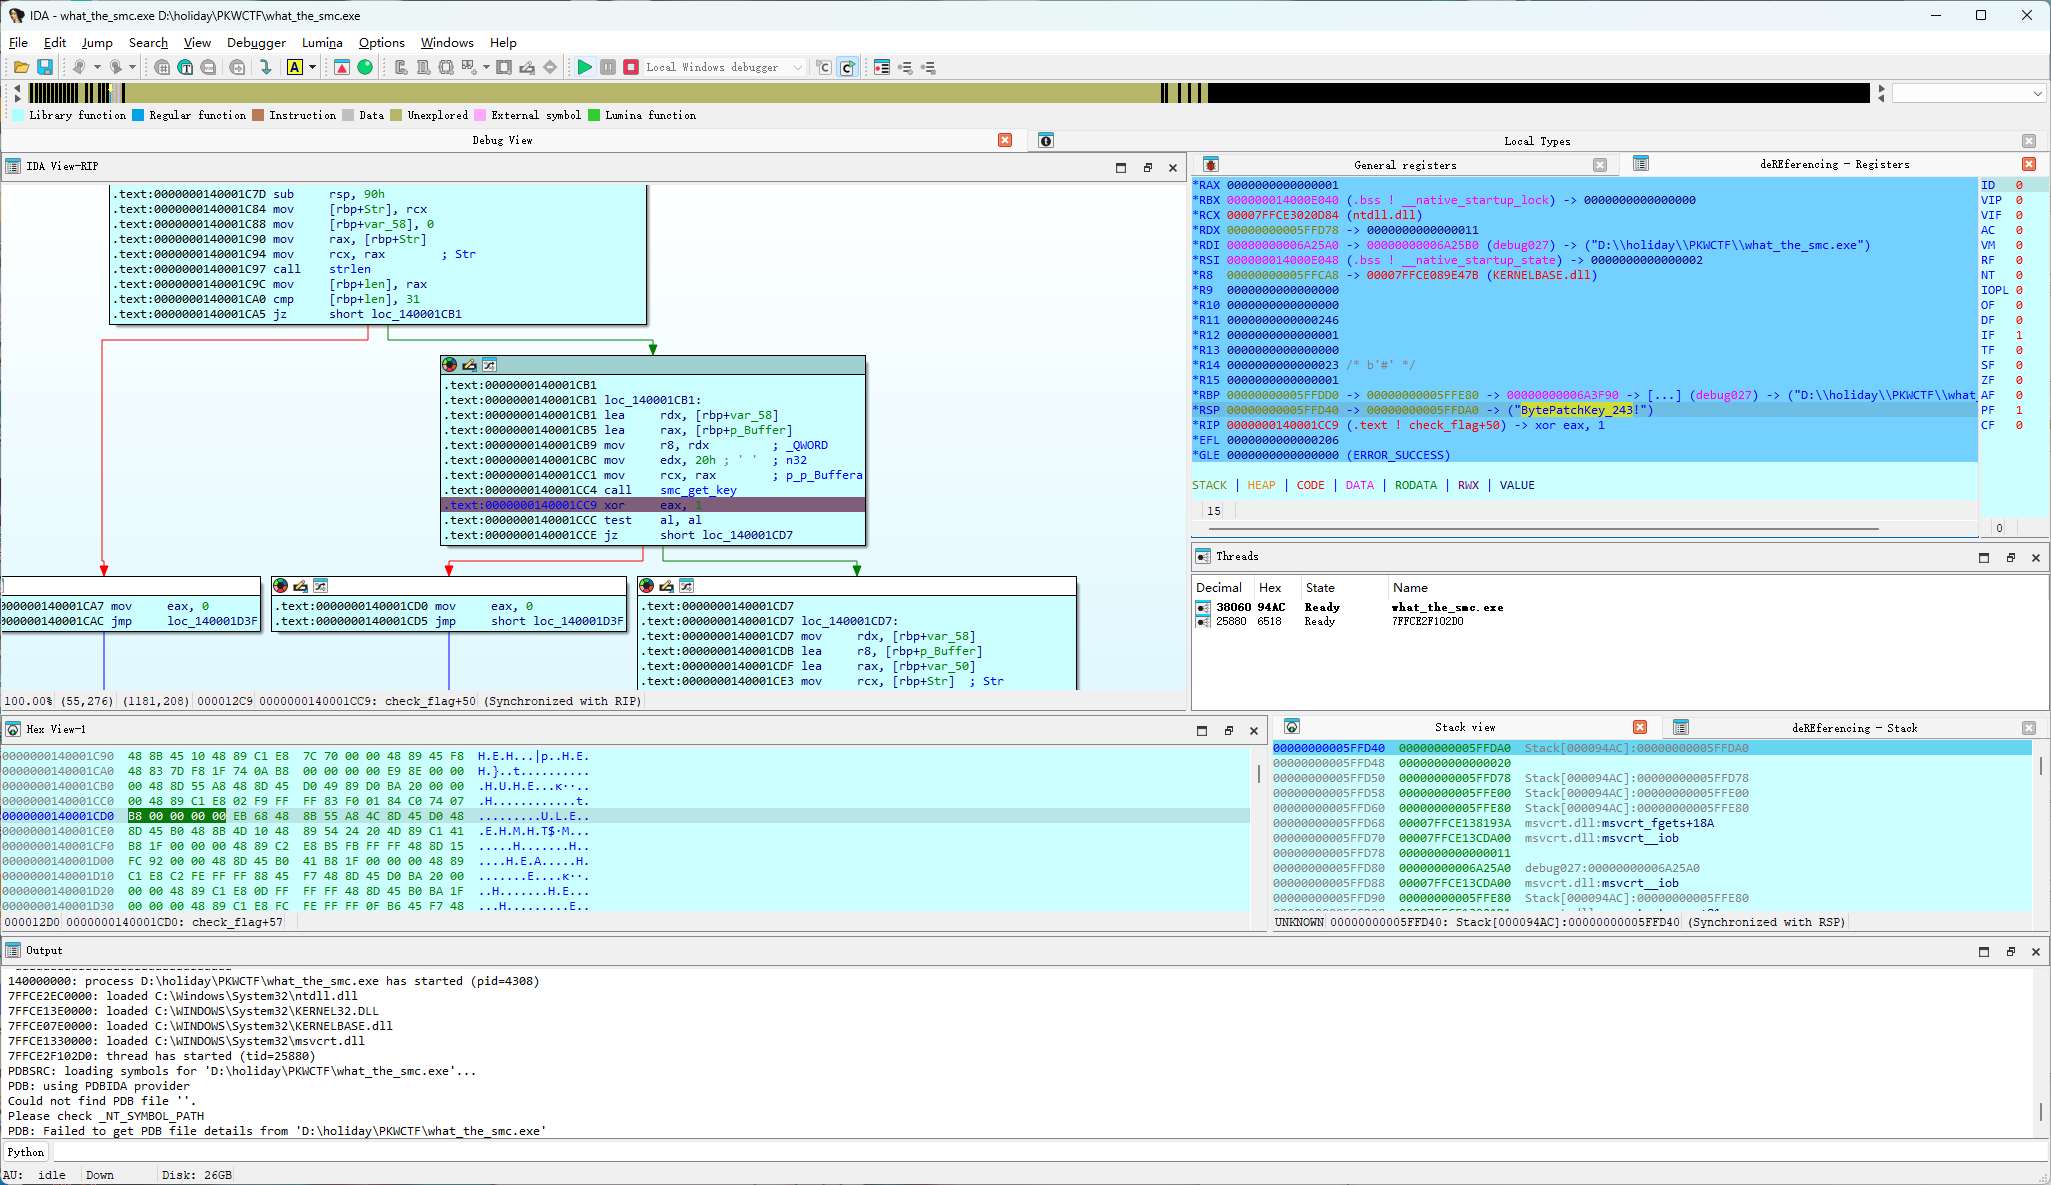
得到了key=BytePatchKey_243!,有密文,魔改下逆
1 | def rotl8(x, n): |
MioCrypt
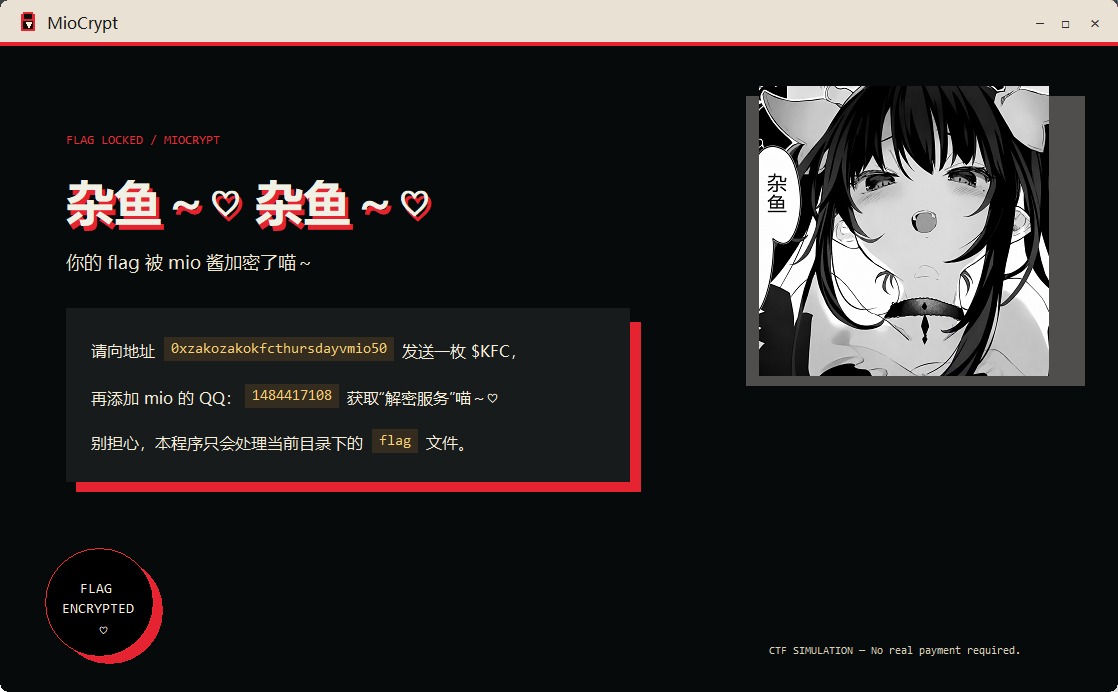
描述:Ooops, your flag has been encrypted!
发生什么事了喵?
你的 flag 被 Mio 酱暂时收走啦~♡
她说这是一次绝对安全、绝对可靠、绝对不会出错的加密。
那我该怎么办?
当然是亲自检查 MioCrypt 啦。
毕竟,杂鱼也许偶尔能发现天才留下的小破绽?
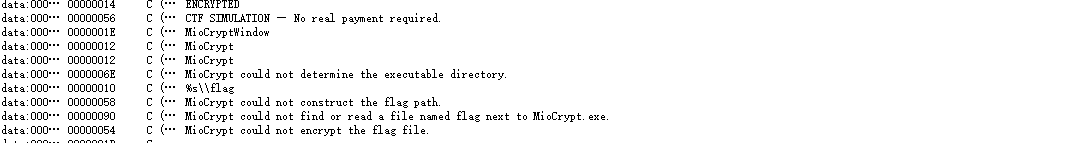
寻找特征字符串,有读取文件对文件进行加密的行为
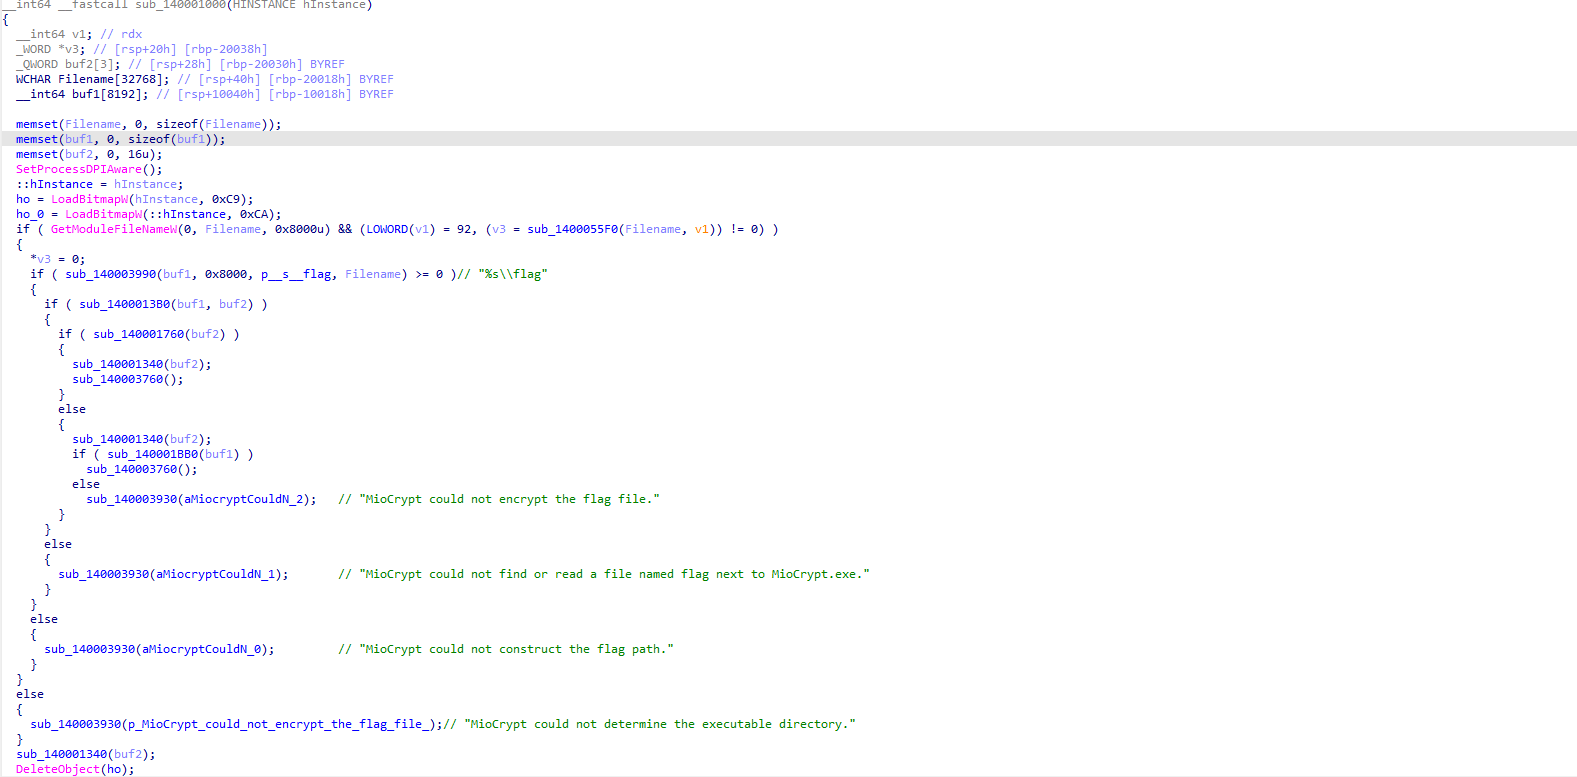
跟踪到sub_140001000
1 | DWORD GetModuleFileNameW( |
第一个参数若为 NULL,GetModuleFileName 检索当前进程的可执行文件的路径。
第二个参数指向接收模块完全限定路径的缓冲区的指针。
调用成功后,Filename等于自身exe路径
给v1赋值成’\‘,并返回值指向反斜杠的指针
这里就像char *p = strrchr(path, ‘\‘),找字符串某个字符最后一次出现的位置
sub_140003990截取了exe路径,替换为同一目录下flag路径
再来看sub_1400013B0,传入buf1和buf2
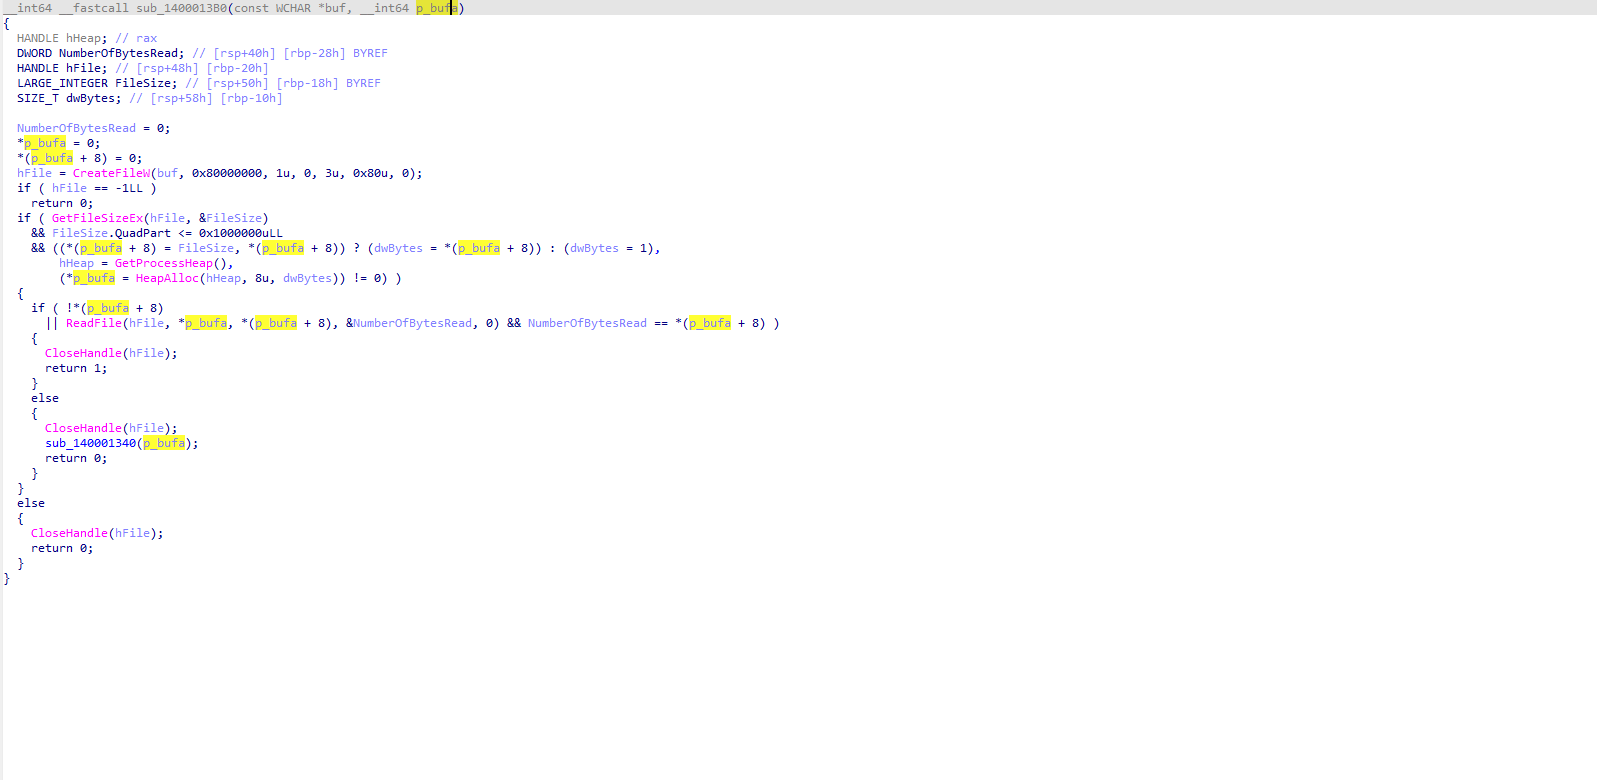
之前可能不知道buf2是什么,看readfile
1 | BOOL ReadFile( |
那么buf2的结构就应该是文件内容指针和文件长度
sub_140001760检验文件文件头
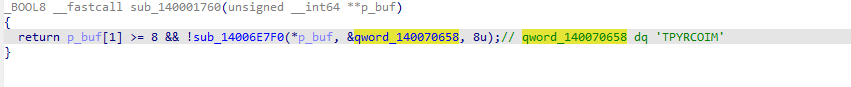
再就是内存和窗口相关函数,不用在意
看sub_140001BB0
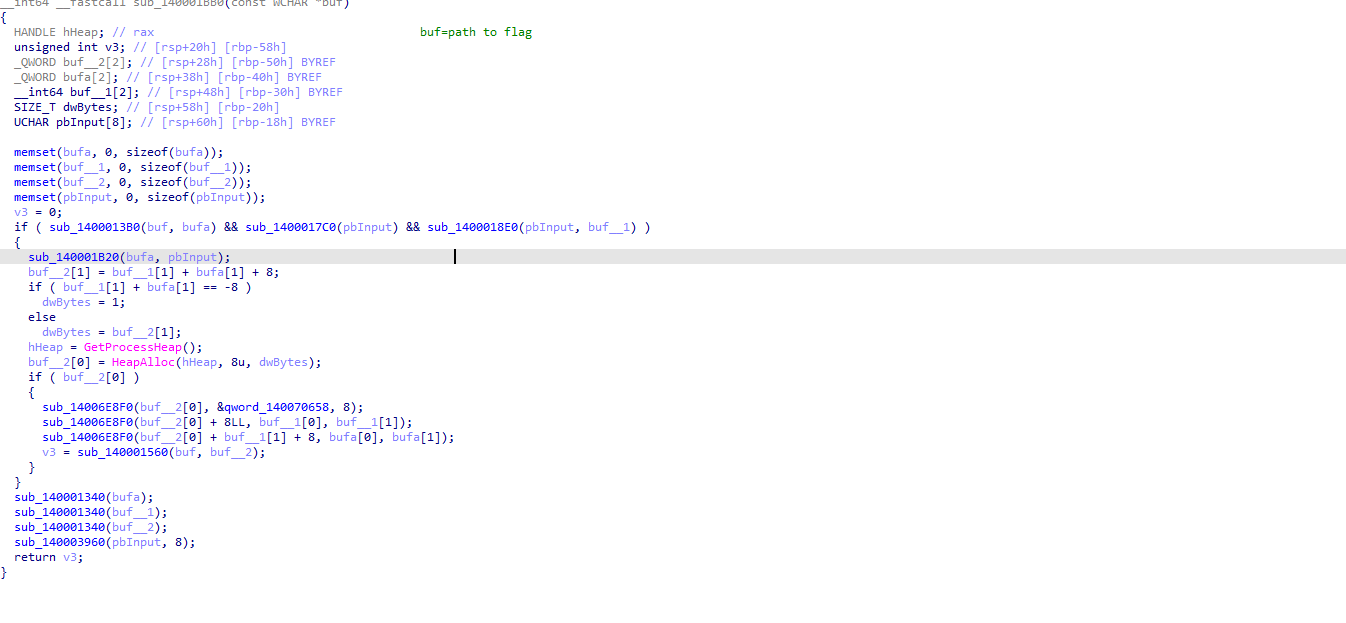
sub_1400013B0打开读取文件,bufa和上面分析的buf2功能一样
sub_1400017C0接收一个八字节数组
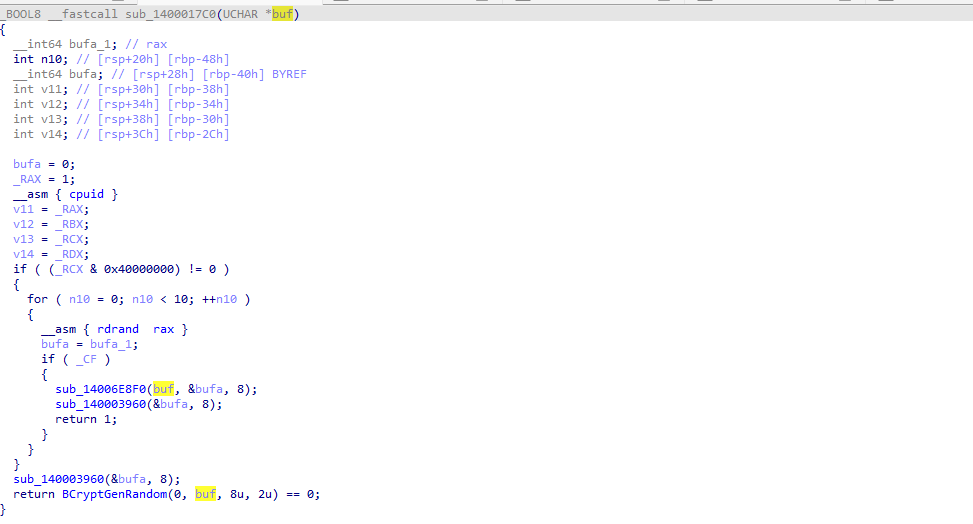
生成八字节随机密钥并写入传入的缓冲区:优先使用 CPU 的 RDRAND,最多尝试 10 次;失败时使用 BCryptGenRandom
sub_1400018E0接收上一步生成的八字节随机密钥,和用来记录加密后的密文指针,长度
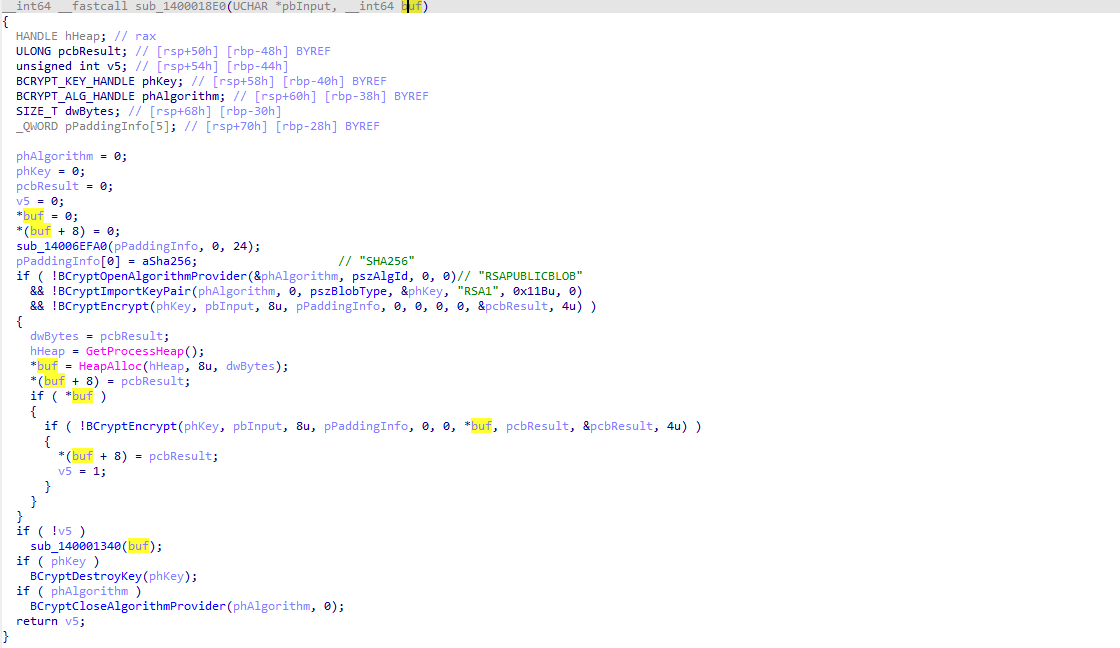
用内置的 RSA-2048 公钥,采用 OAEP / SHA-256 填充,输出 256 字节密文,并保存其指针和长度(存在buf里),
这一步只是加密了传入的八字节随机密钥,还没对flag文件进行加密
回到外函数,看sub_140001B20,传入文件内存指针,密钥
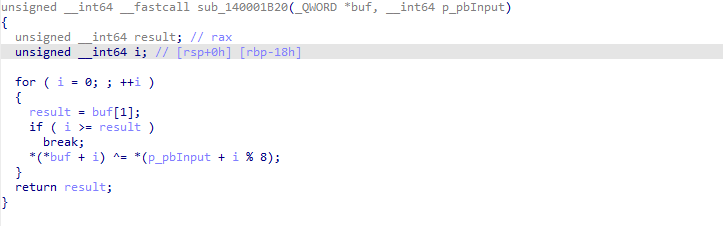
对文件每一字节循环异或
后面便是拼接和生成文件了,重新注释了一下,sub_14006E8F0可以看作类似memcpy
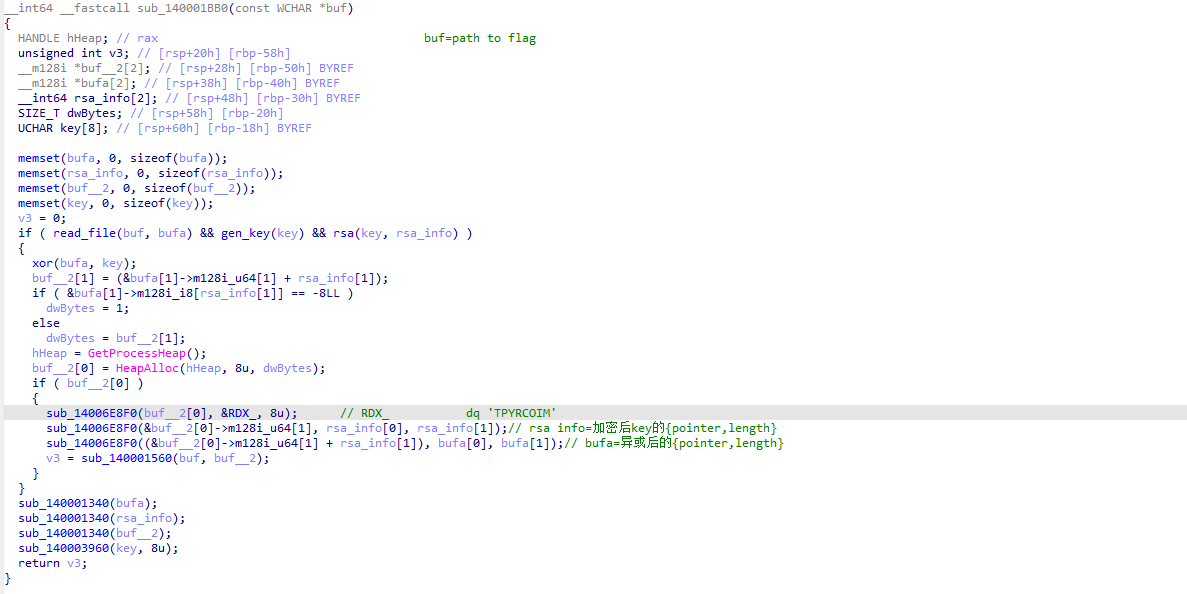
最后再是保存拼接后的文件,即加密后的flag文件
对应的格式是
| 内容 | 占用字节数 | 文件偏移 |
|---|---|---|
MIOCRYPT 文件头 |
8 | 0~7 |
| RSA 加密后的密钥 | 256 | 8~263 |
| 异或后的正文 | 35 | 264~298 |
按题目逻辑来,我们应该先解这个RSA得到原始八字节密钥,再去异或加密后的正文得到flag
但我们其中知道flag头,即PKWCTF{,这就已经有七位了
那我们直接拿这七位去异或加密后的正文,不就能得到7位的key,剩下一位直接爆破找合理
1 | from pathlib import Path |
暗号断点
描述: 静态看起来像普通校验逻辑
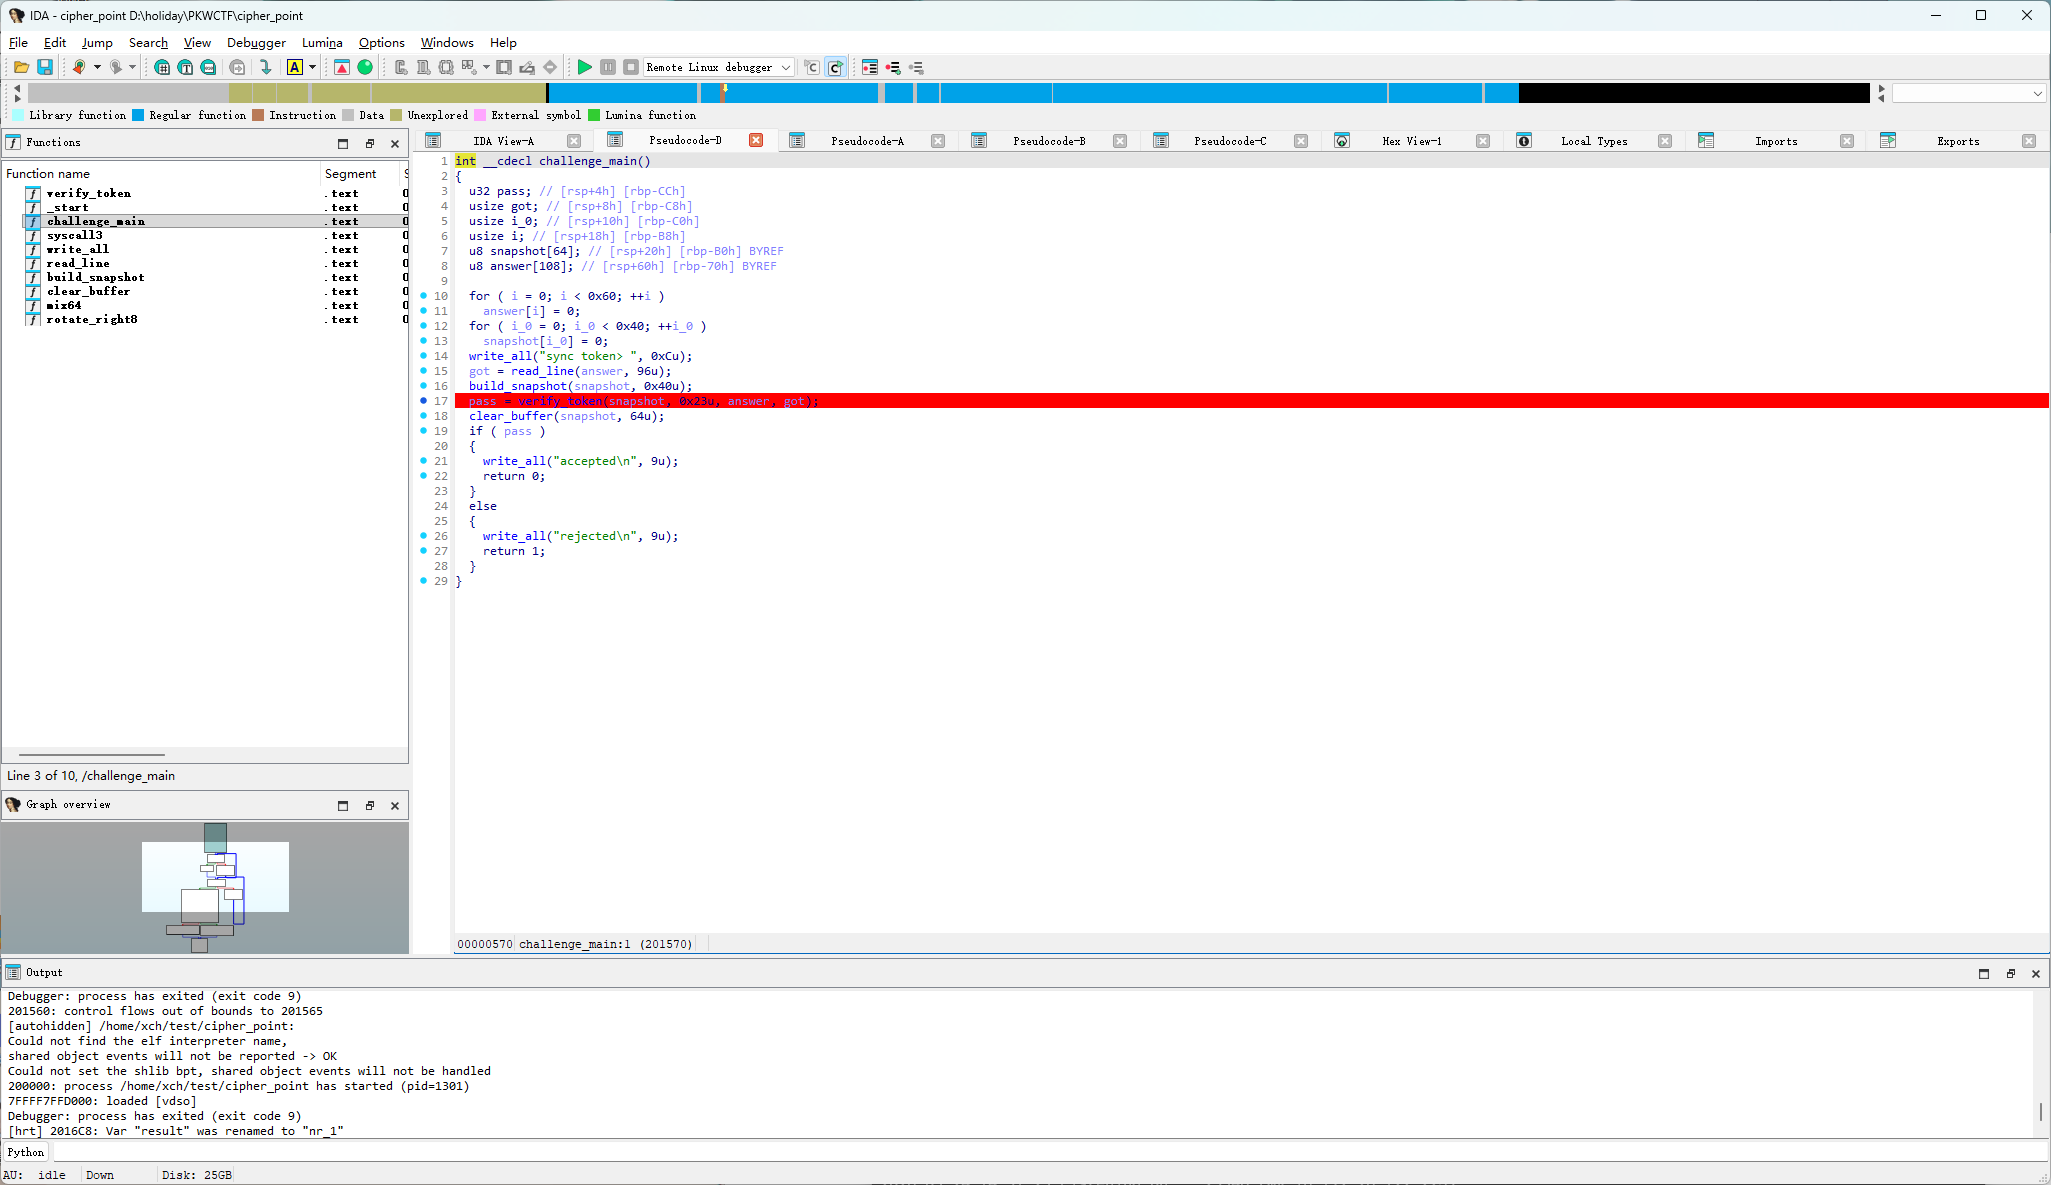
加密似乎有点复杂,先下断点远程调试看看,输入64个字符
snapshot处有flag
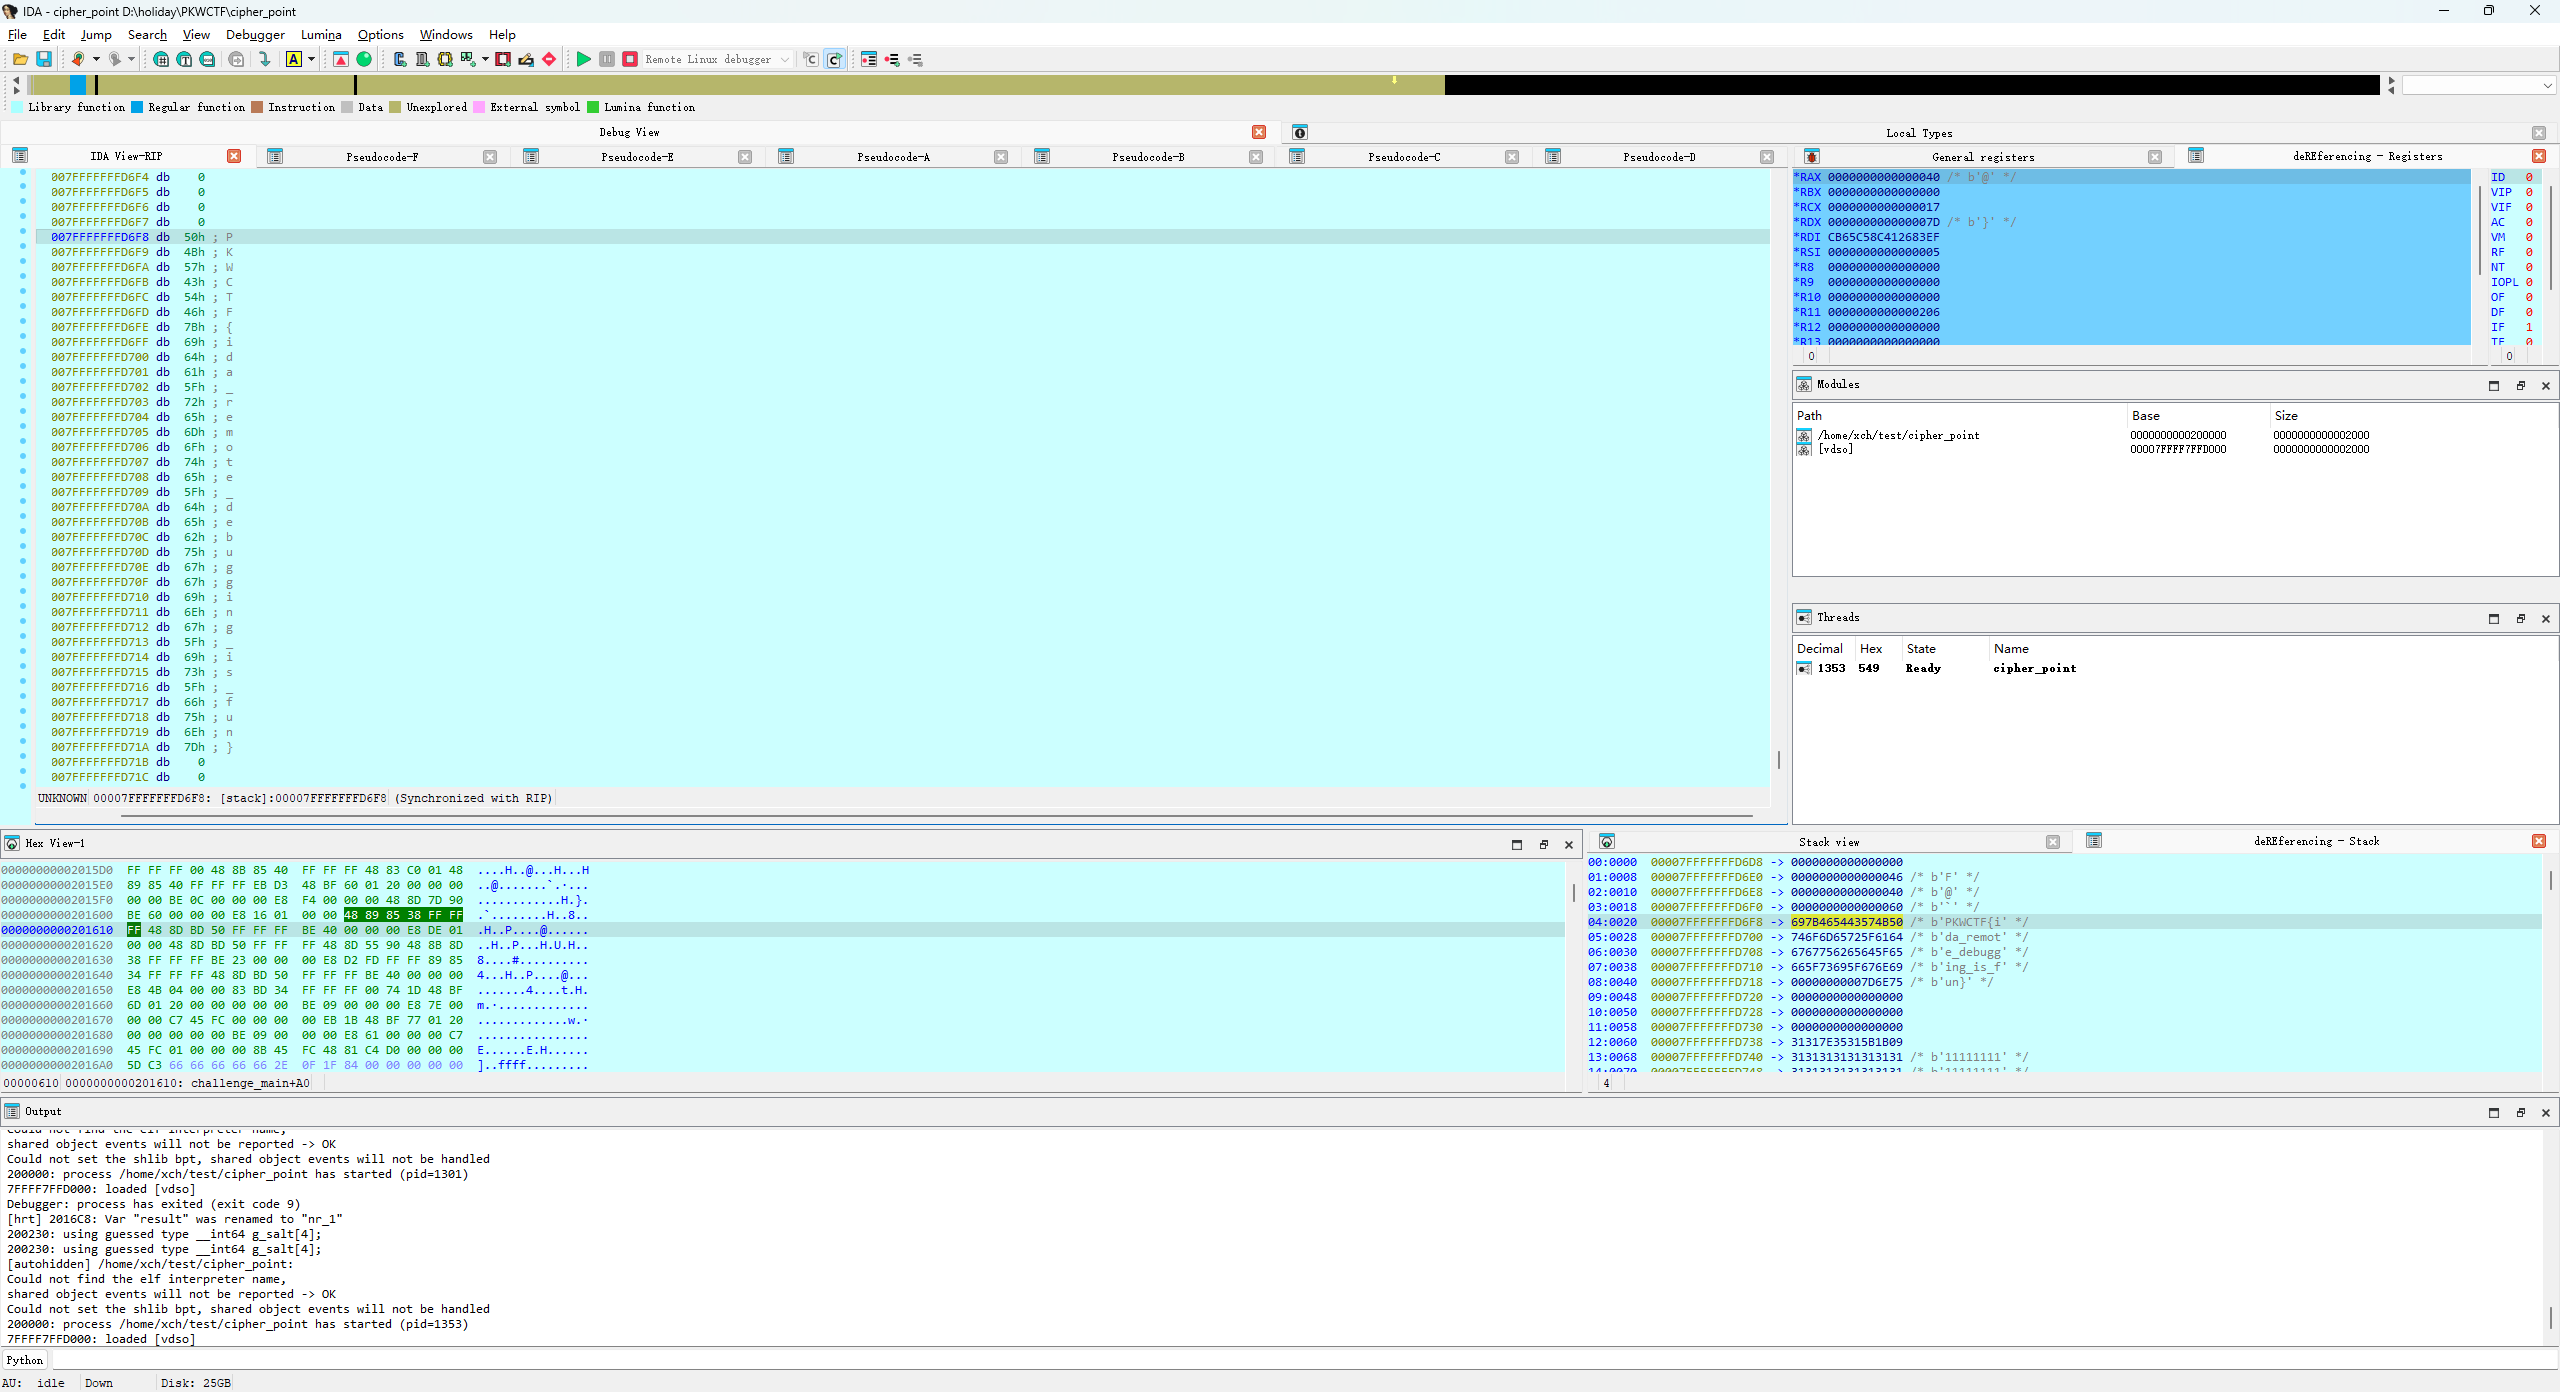
大鱼吃小鱼
描述: 摸鱼神器
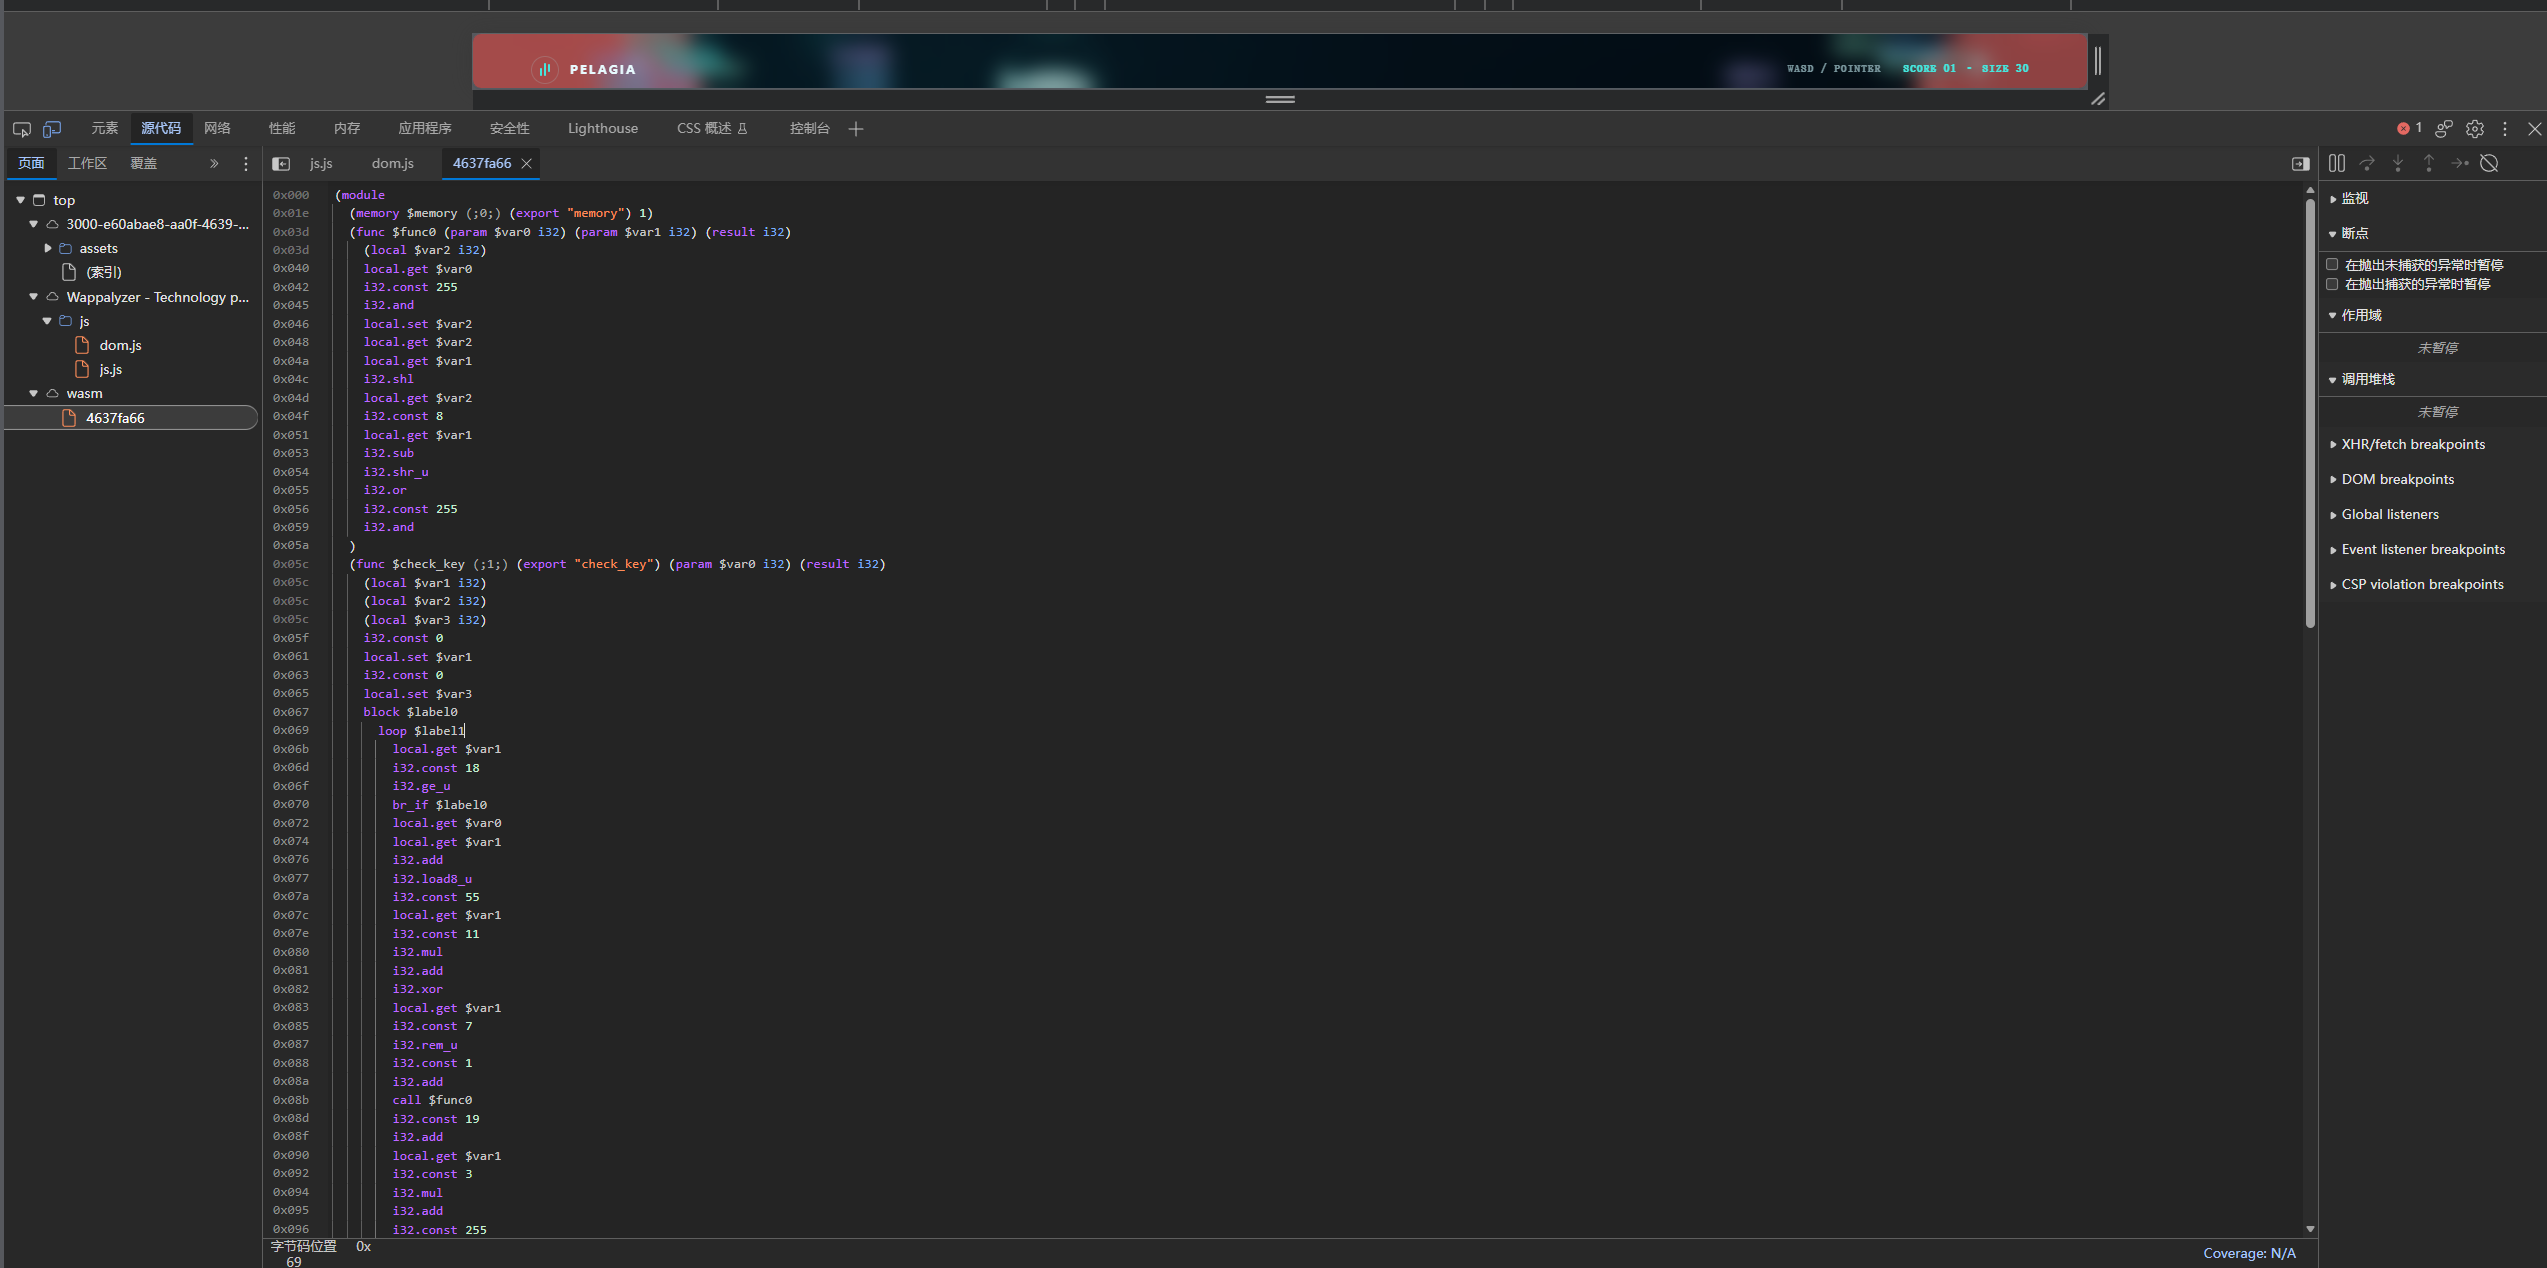
1 | (module |
这有一段wat,看不懂交给ai了
翻译成c
1 | unsigned char rotl(unsigned char x, int n) { |
1 | (data (i32.const 240) "AQUAKEY!\00\00\00\00\00\00\00\001\da\f4\de)l\c3\b3\82\9c\fd\b0+\85>\fa\e7\cf") |
从内存地址 240 开始放数据,前 16 字节是 "AQUAKEY!"(8 个字符)+ 8 个 \0,这只是占位,让校验表恰好落在地址 256,从 256 开始的 18 个字节 B5 6A 7A 1C ... 就是上面 C 代码里的 mem[256+i],也就是target
1 | TABLE = bytes([ |
小栗子的保险箱
描述:“深夜的 C3-103 实验室里,呆呆鸟学长发现了传说中的“栗子保险箱”。
据说里面藏着小栗子的秘密发财基金。”
这是什么驱动写的呢?
GODOT写的
GDRETools/gdsdecomp: Godot reverse engineering tools
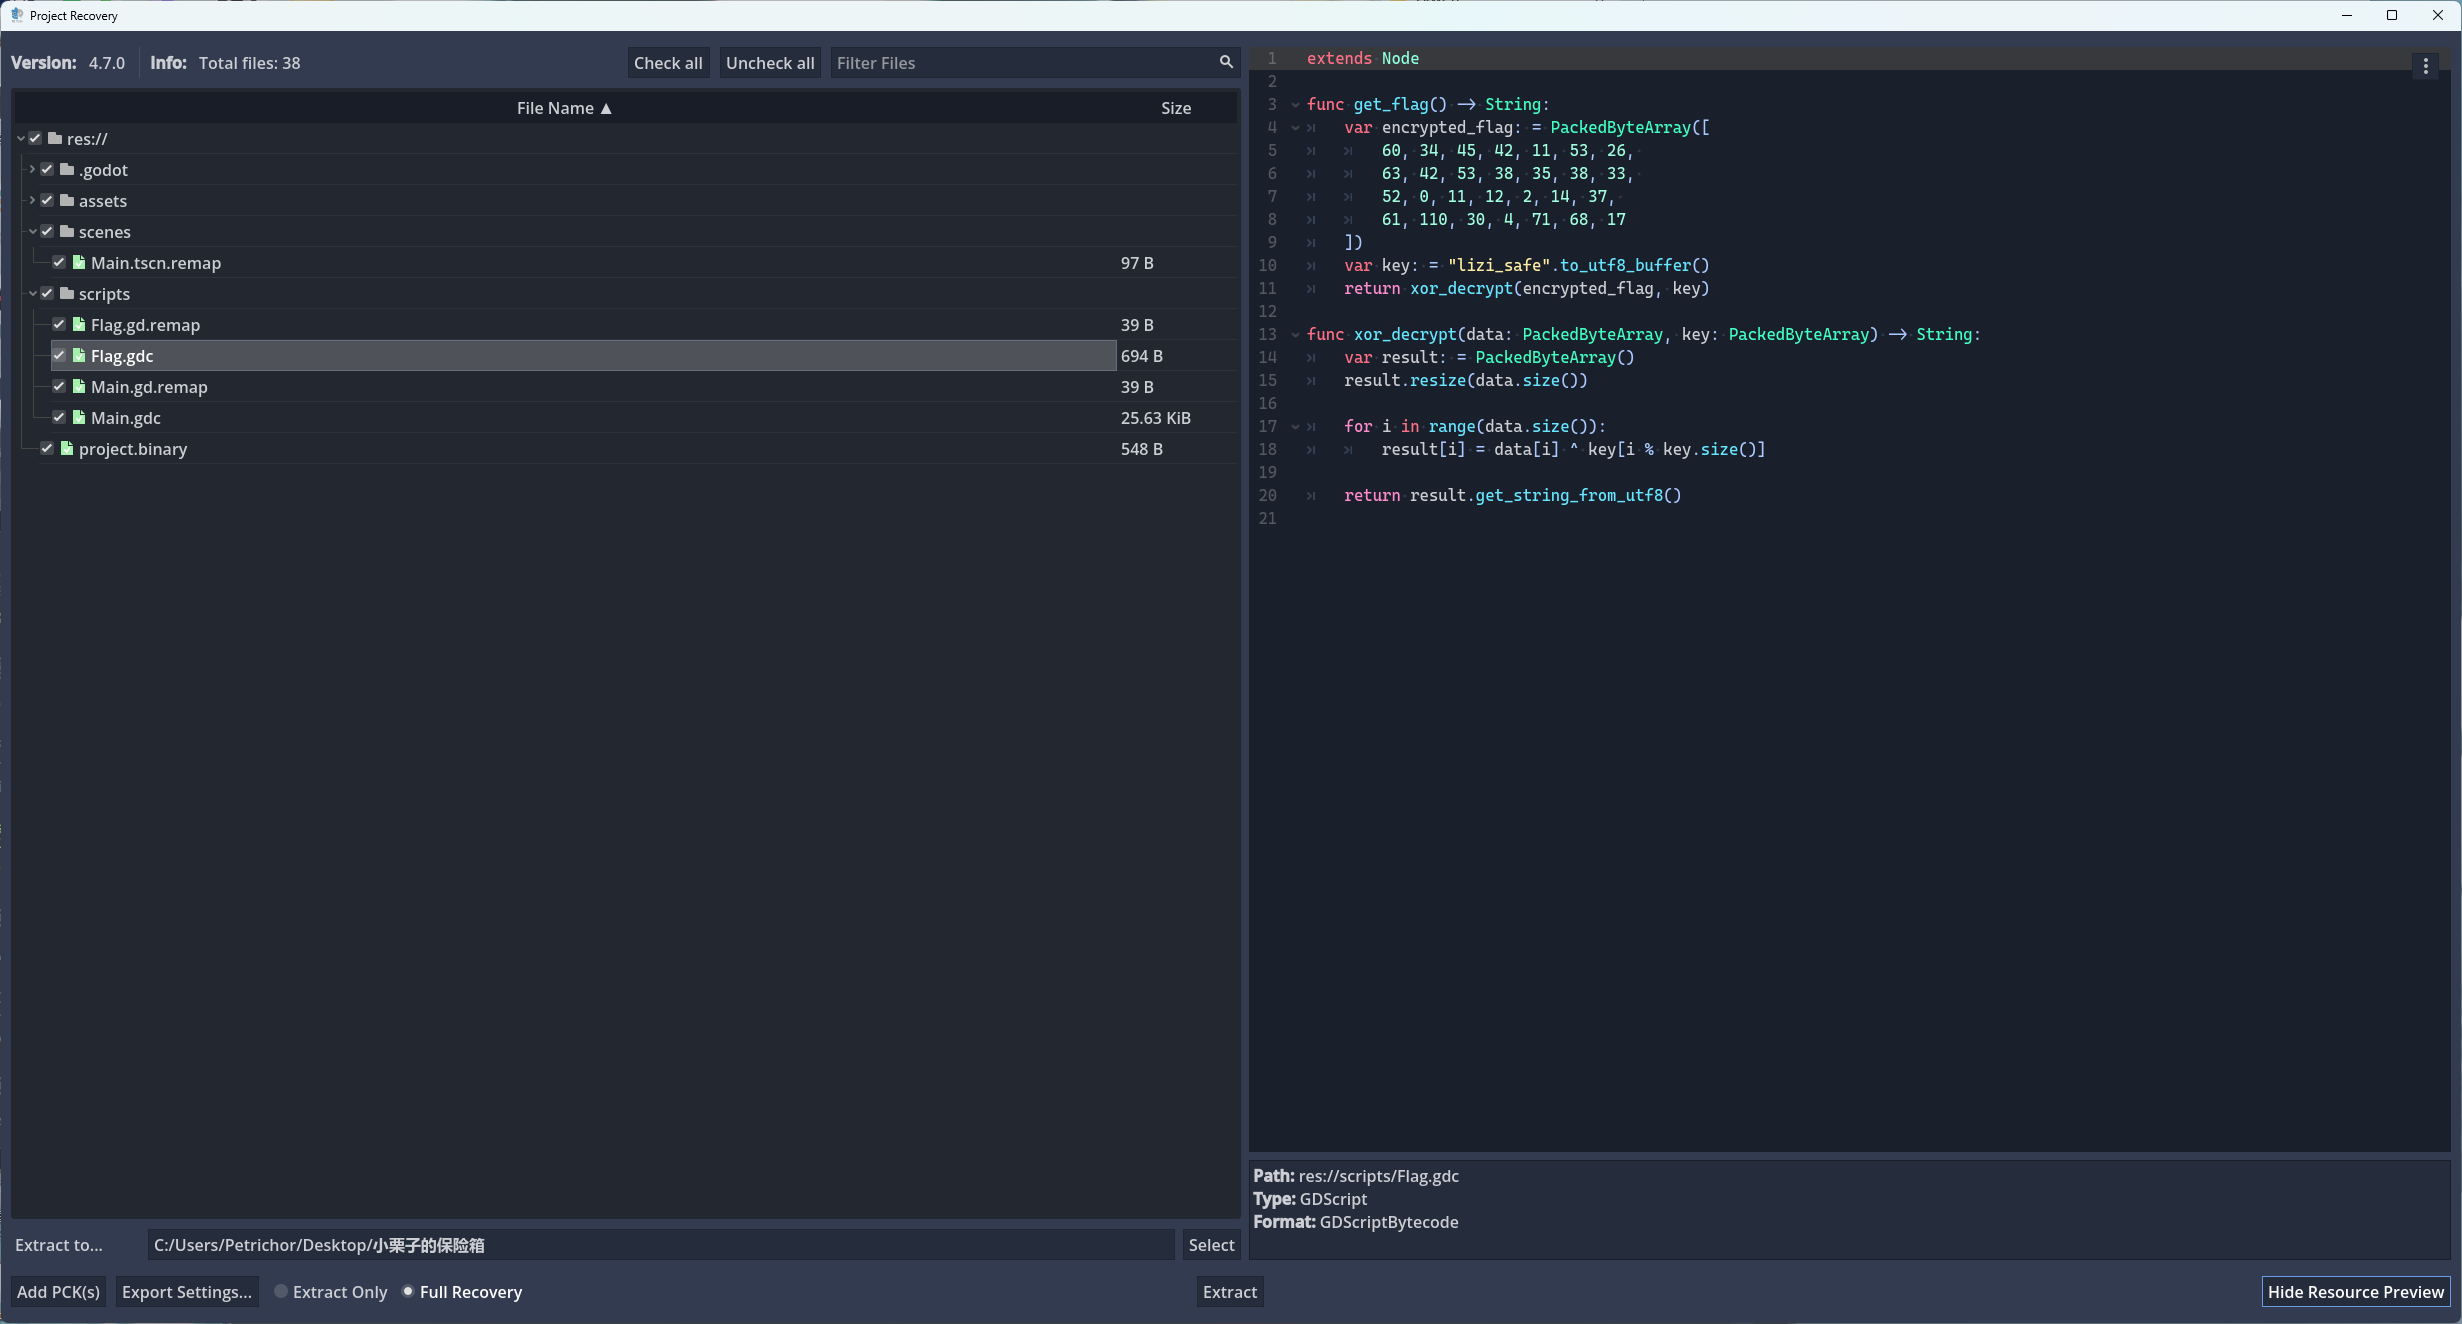
1 | encrypted_flag = [60, 34, 45, 42, 11, 53, 26, 63, 42, 53, 38, 35, 38, 33, 52, 0, 11, 12, 2, 14, 37, 61, 110, 30, 4, 71, 68, 17] |
S级任务!追击!呆呆鸟!
描述:呆呆鸟梦到自己成了John Wick!!!打醒他(自杀是用来干嘛的呢)
C#写的,dnspy看看
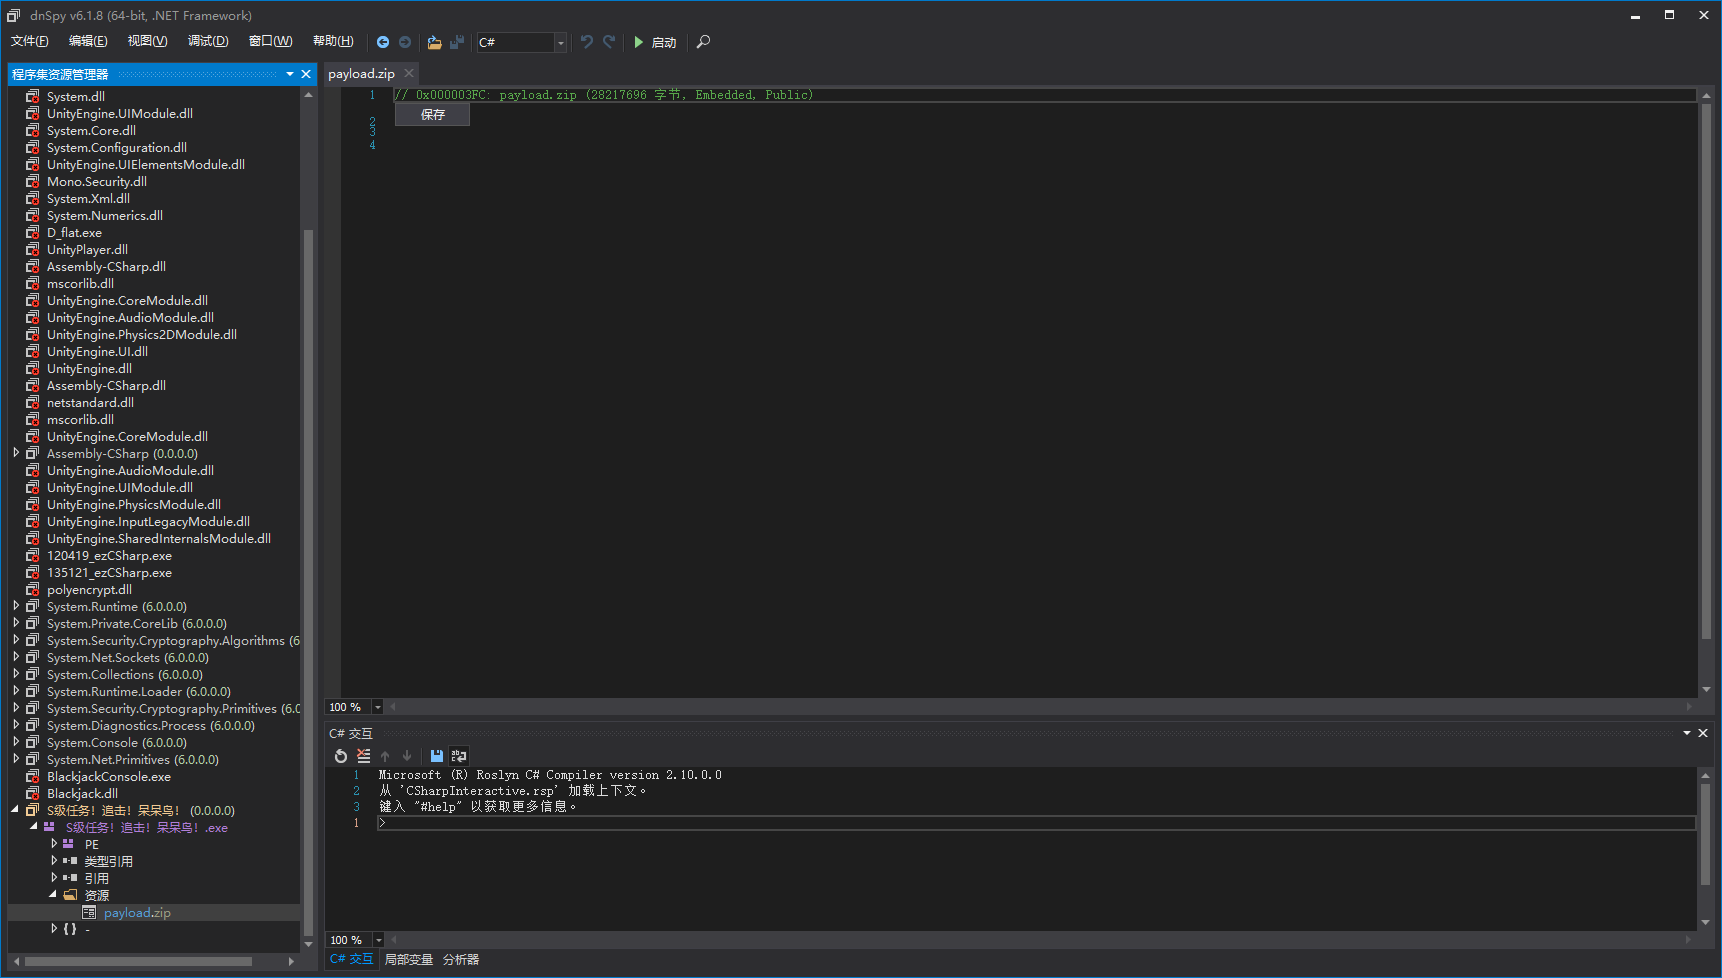
有个zip,下下来
在DodoExtraction_Data/Managed有Assembly-CSharp.dll
GameManager/DecryptFlag
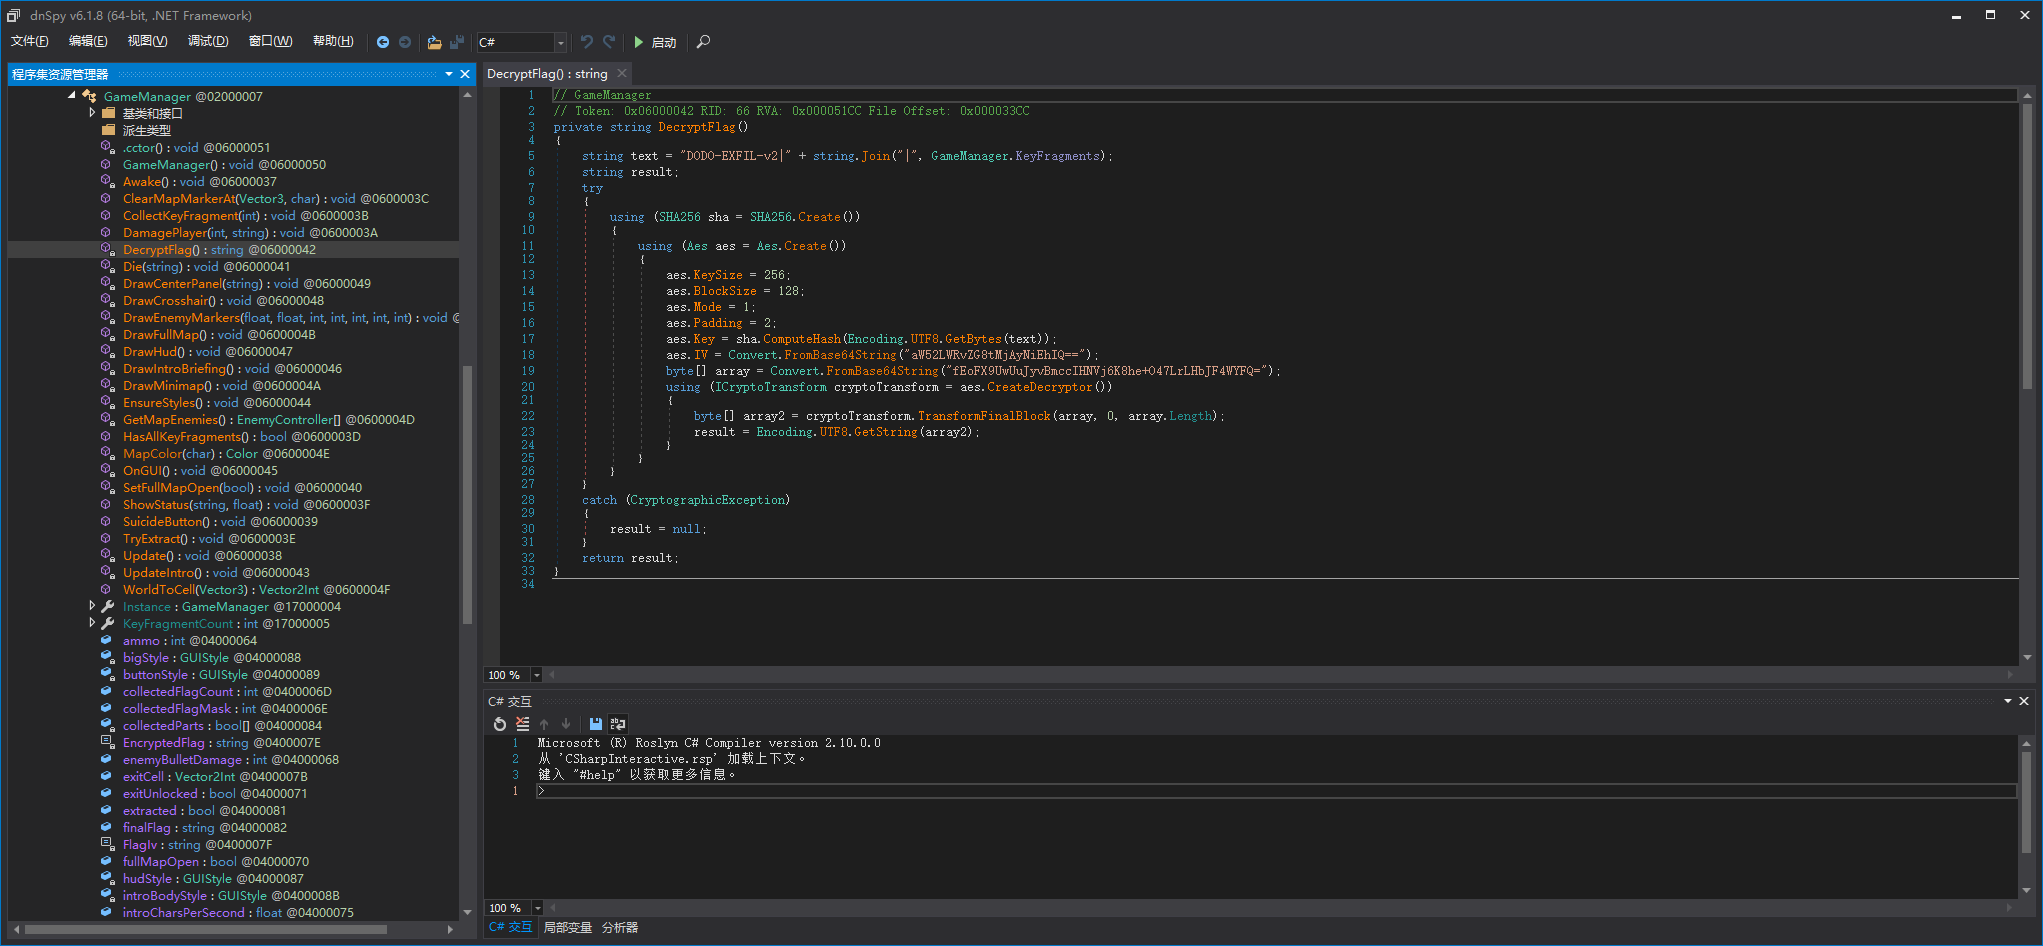
这是key数组
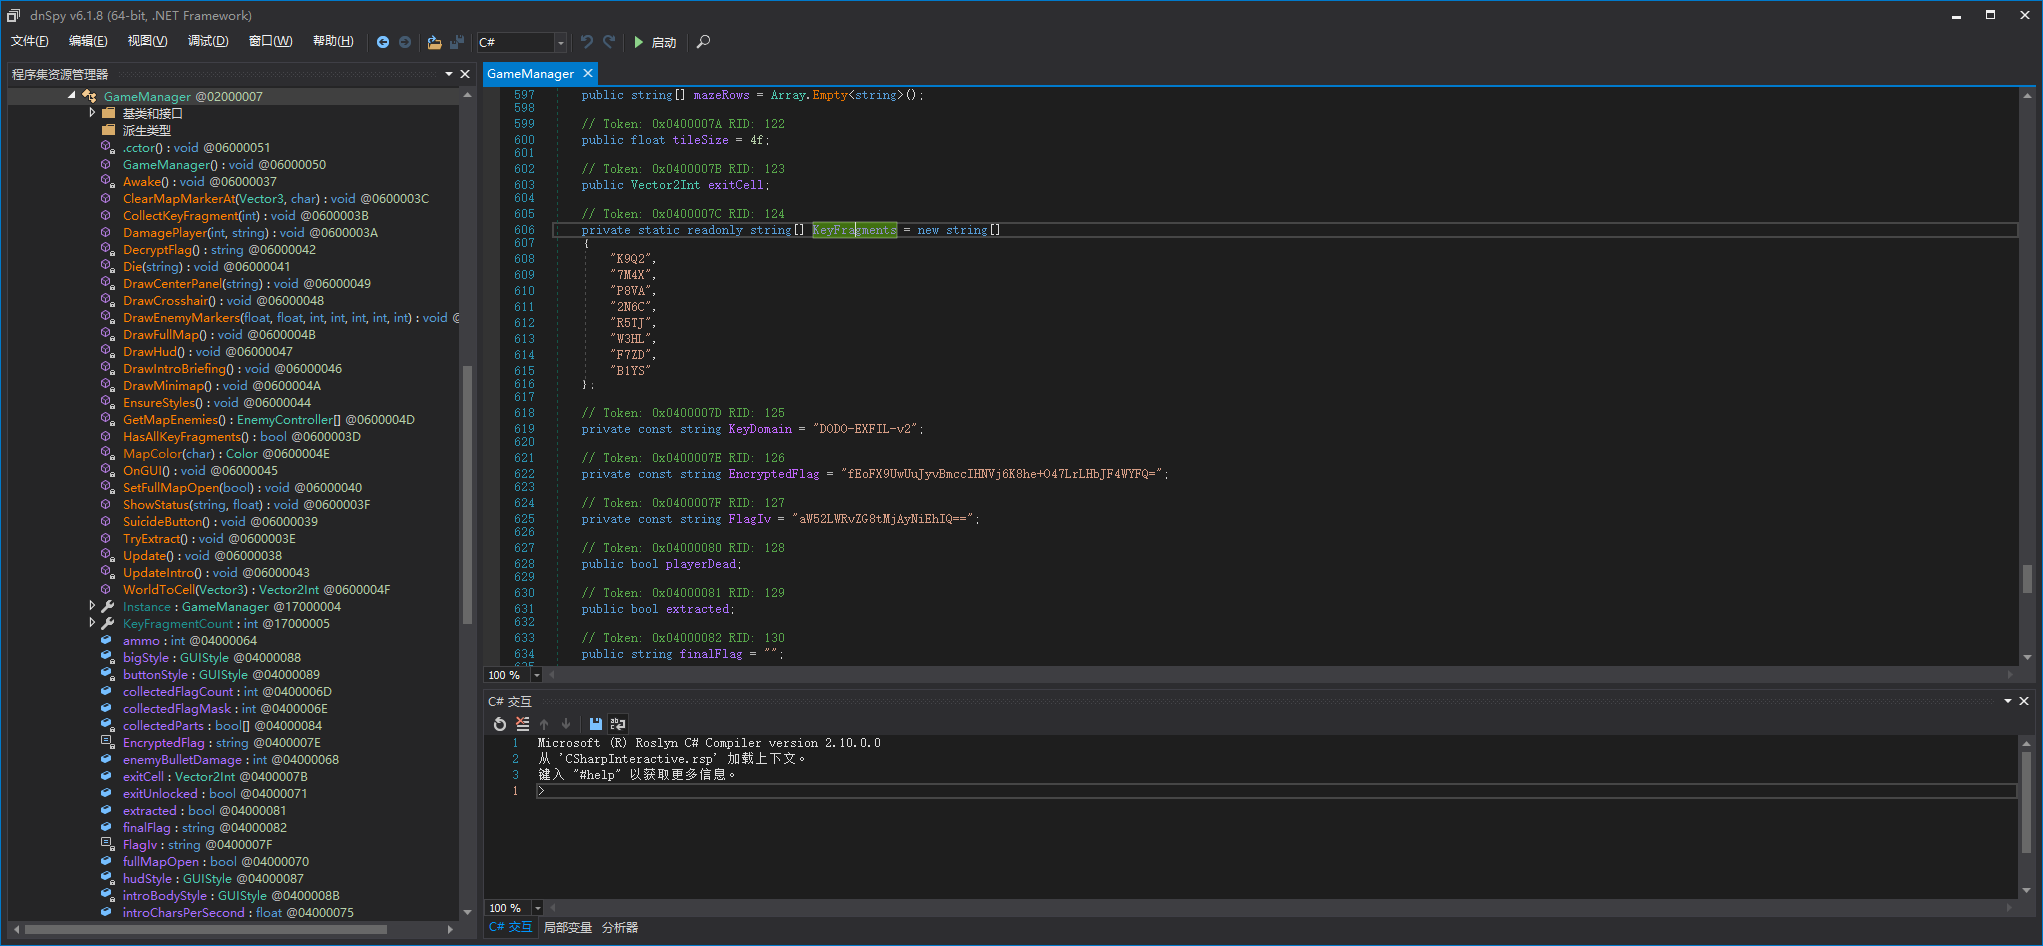
把固定字符串DODO‑EXFIL‑v2和KeyFragments数组里 8 个碎片用|拼接成一段文本,对拼接后的文本做 SHA256,结果直接当做 AES‑256 密钥
IV 是硬编码 base64 解码出来的
使用 AES‑256‑CBC(PKCS7) 解密硬编码的 base64 密文
1 | import base64 |
玉面手雷王
描述: 不 ! ! ! ! 要!!!!!!!!😭😭😭😭😭😭😭😭😭😭😭😭😭😭😭😭😭
pyinstall打包的exe,用pyinstcxtractor.py再找个pyc在线
1 | #!/usr/bin/env python |
1 | def _recover_flag(): |
重点关注tk_runtime.pyd(即c写的pyhton扩展),
定义扩展模块 — Python 3.14.0 文档 - Python 文档
找到tk_runtime.cp312-win_amd64.pyd进IDA
用 C 写代码,调用CPython 提供的一套 C‑API,编译成动态库 (dll)。 Python 运行时
import xxx的时候,会加载这个 dll,导出一个特殊函数:PyInit_tk_runtime(注意命名规则,PyInit_模块名)
我们函数列表找PyInit_tk_runtime
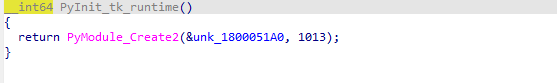
在单阶段初始化中,初始化函数(PyInit_modulename) 应创建、填充并返回一个模块对象。这通常使用 PyModule_Create()和诸如 PyModule_AddObjectRef()等函数来完成。
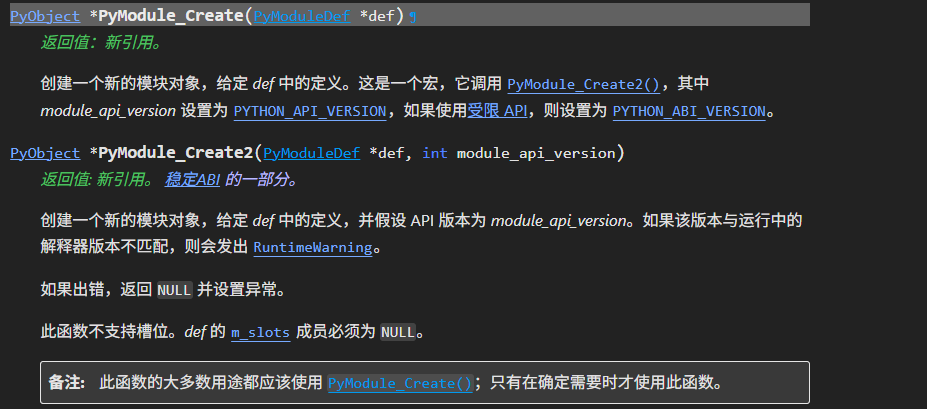
对于第一个参数type PyModuleDef
模块定义结构体,它包含创建模块对象所需的所有信息。此结构体必须静态分配(或以其他方式保证在任何从它创建的模块存在期间都有效)。通常,每个扩展模块只有一个此类型的变量。
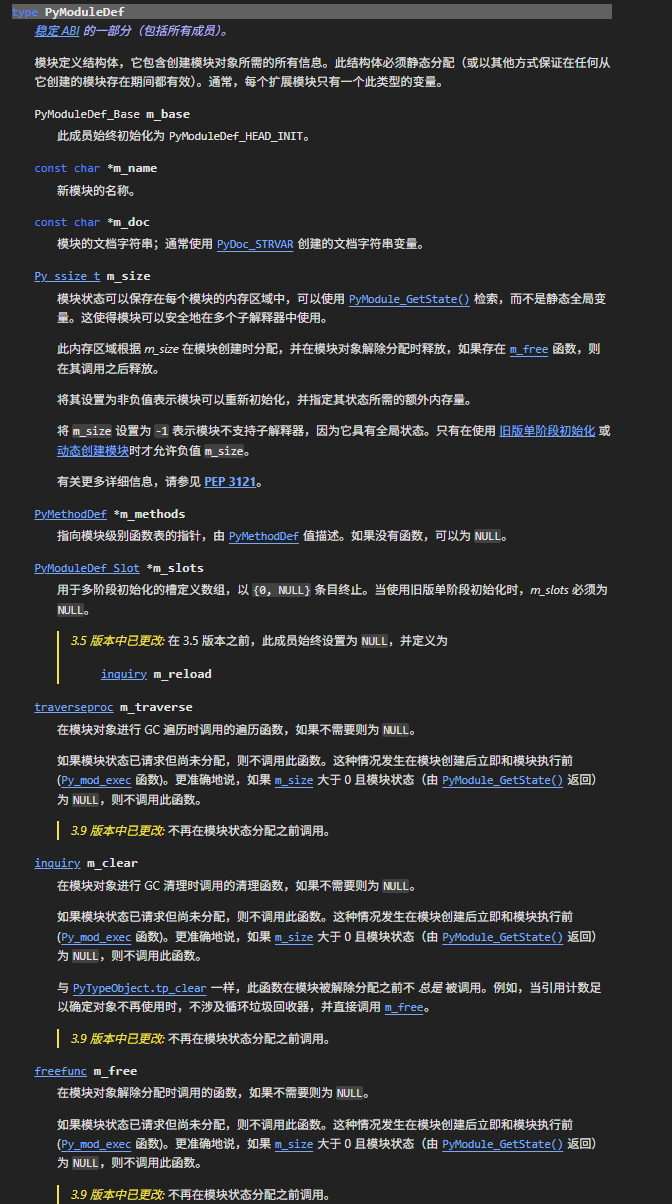
即
1 | typedef struct PyModuleDef { |
那我们再来看看这块地址
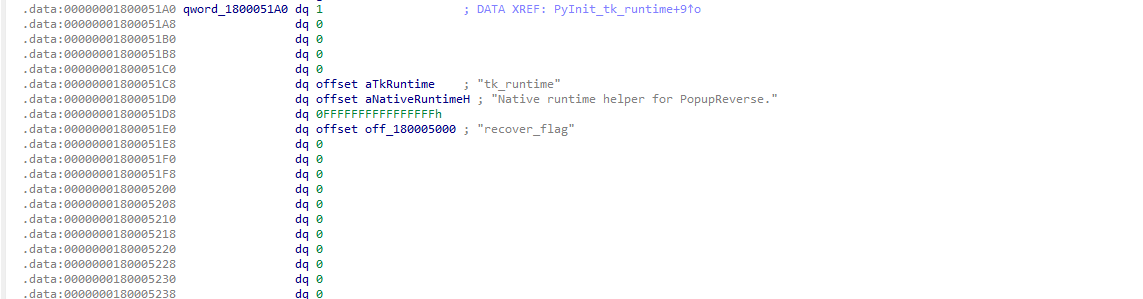
其实对应的就是
1 | 1800051A0 +00 ┐ |
我们优先关注m_methods,它直接指向PyMethodDef *,也就是模块导出的python函数表
我们跟踪
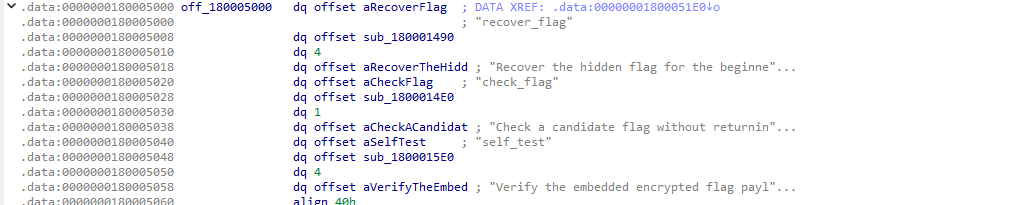
off_180005000 就是一个 PyMethodDef 数组
1 | typedef struct PyMethodDef { |
我们关注函数实现,先看recover_flag
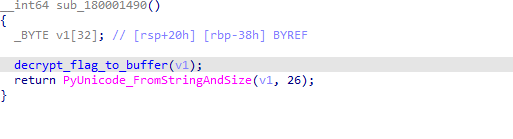
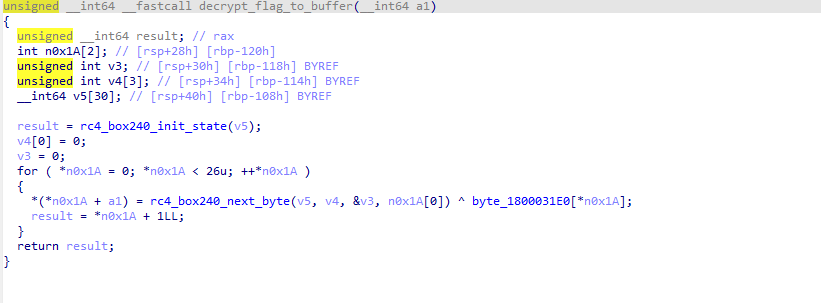
rc4_box240_init_state相当于 RC4 的 KSA,但不是标准的RC4,这里是S[240],其中key是”YMSLW:rc4-box-240:v2”
rc4_box240_next_byte相比于标注的RC4的PRGA,额外加入了当前字符位置,每一轮状态跟新依赖这个位置输出
再来看check_flag
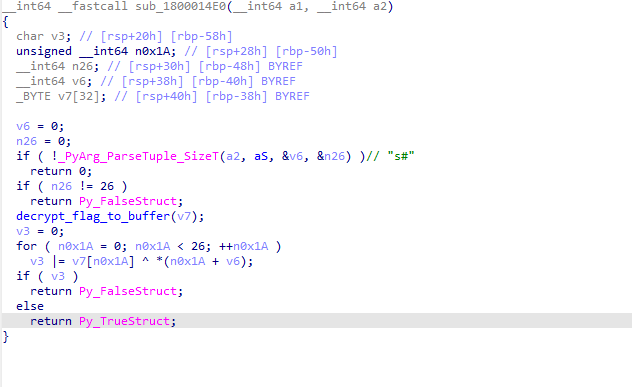
读取我们输入v6,与解密出来的flagv7比对
最后一个函数不用看了
也可以为了更美观点,我们自己定义结构体让IDA识别
1 | typedef struct PyModuleDef_Base { |
1 | def rc4_box240_ksa(key): |
Moon!
描述: 中秋佳节,月圆之时。感谢各位选手参与本次比赛,祝各位师傅以及老师同学们中秋快乐,学习之路一帆风顺。
PKWCTF{The_mo0n_1s_be3ut1ful_tOnigh7!!!}
空城计
很有意思的一道题
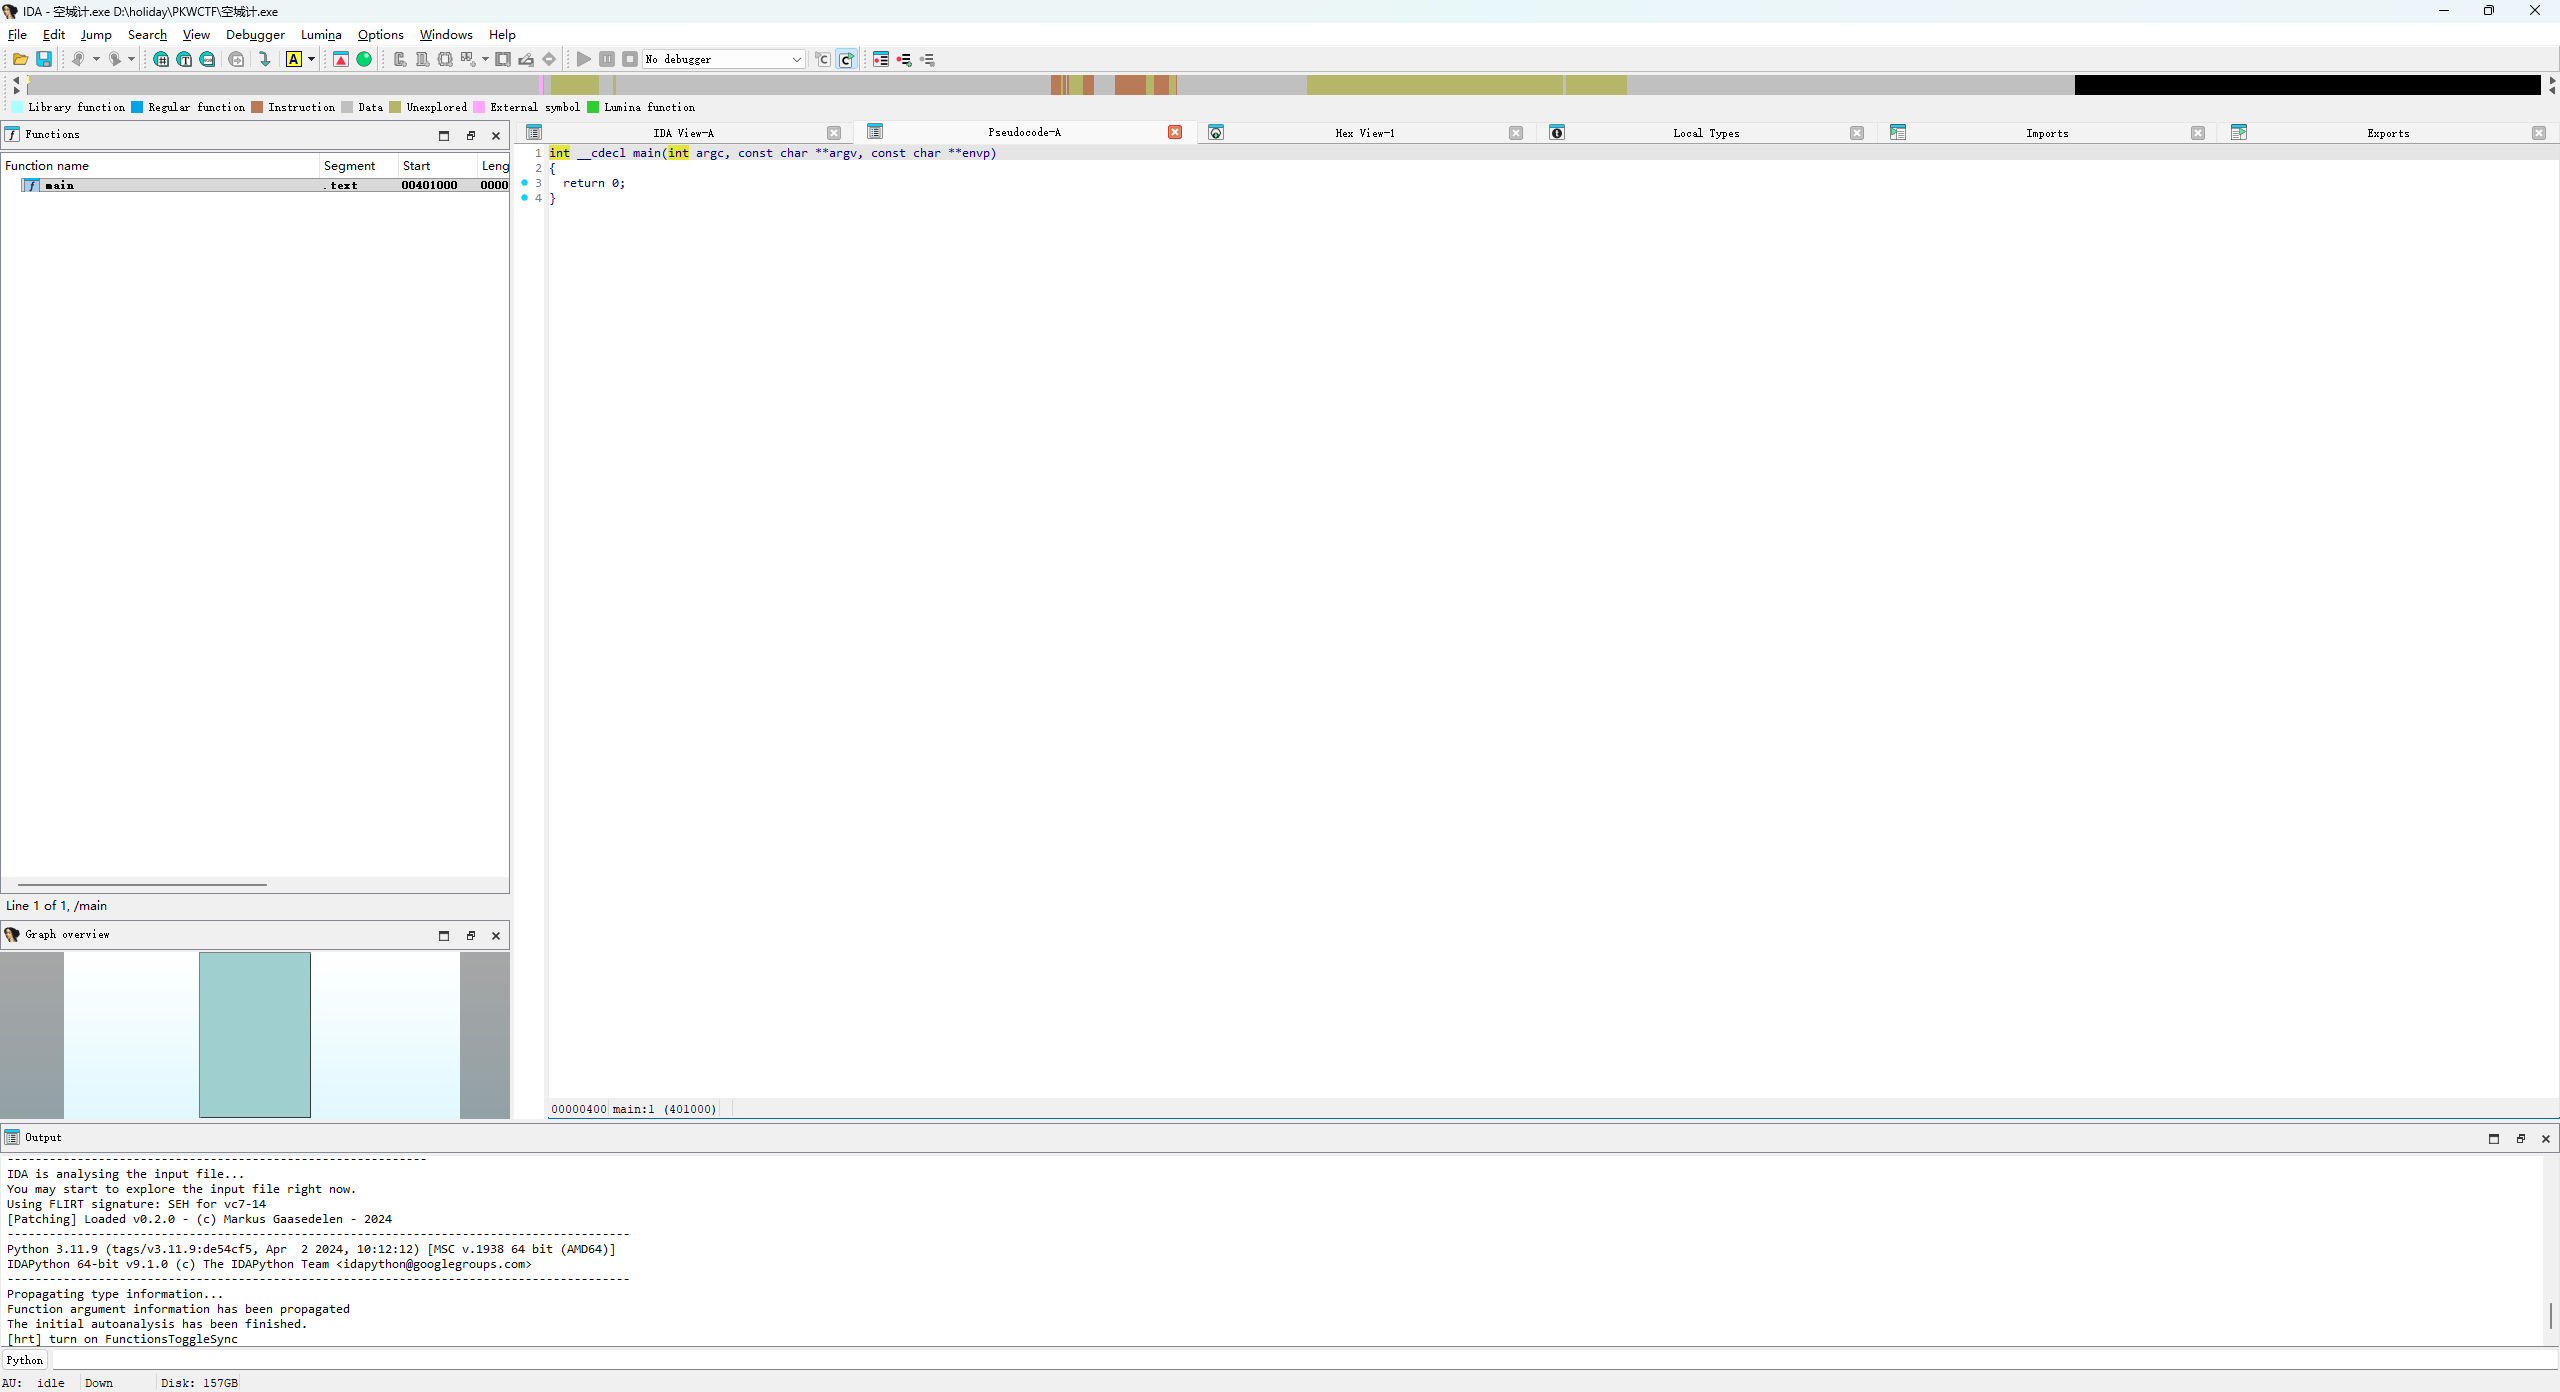
空空如也,看一下PE信息,有一个VEH
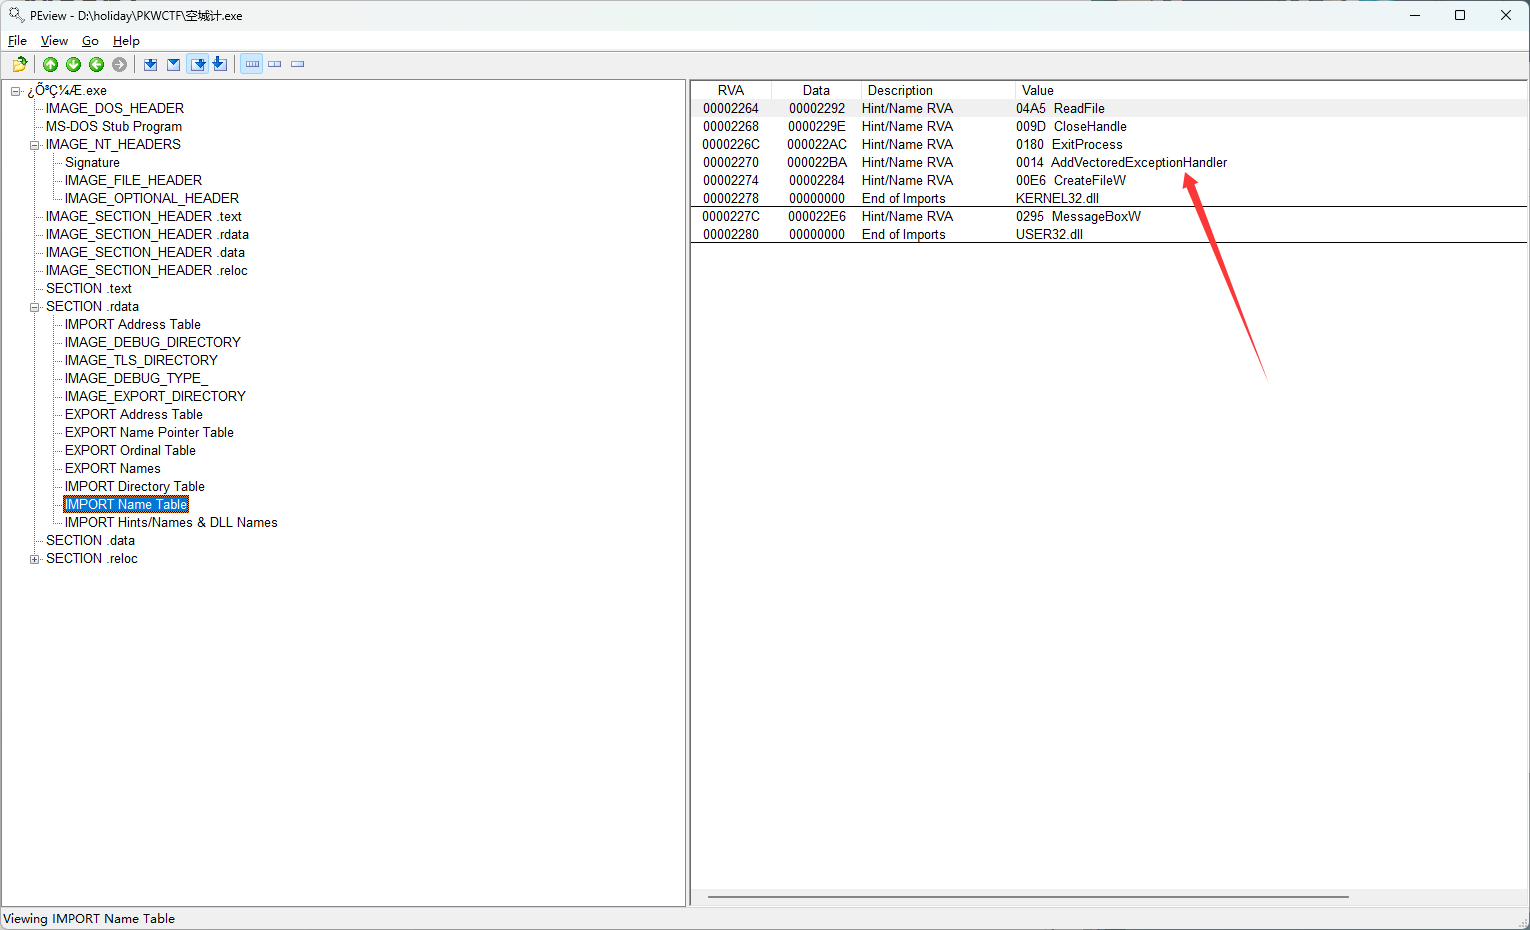
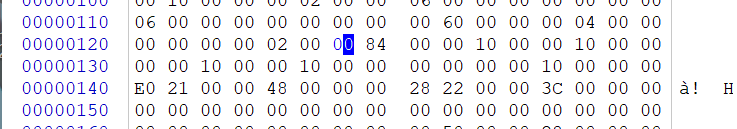
还有ASLR,关掉方便我们调试

改成8400即可
同时在402024处有TLS的地址
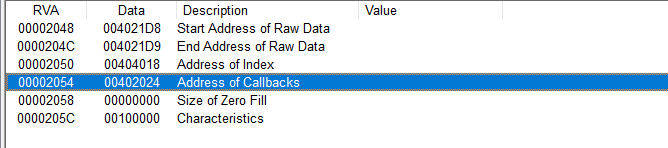
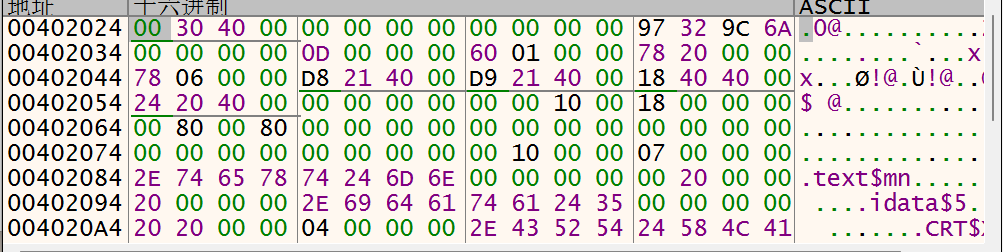
地址为00403000,我们跟进
进dbg,果然断在了4030000,一路往下执行

40301E处注册了VEH接着执行

4030C8有个除0异常
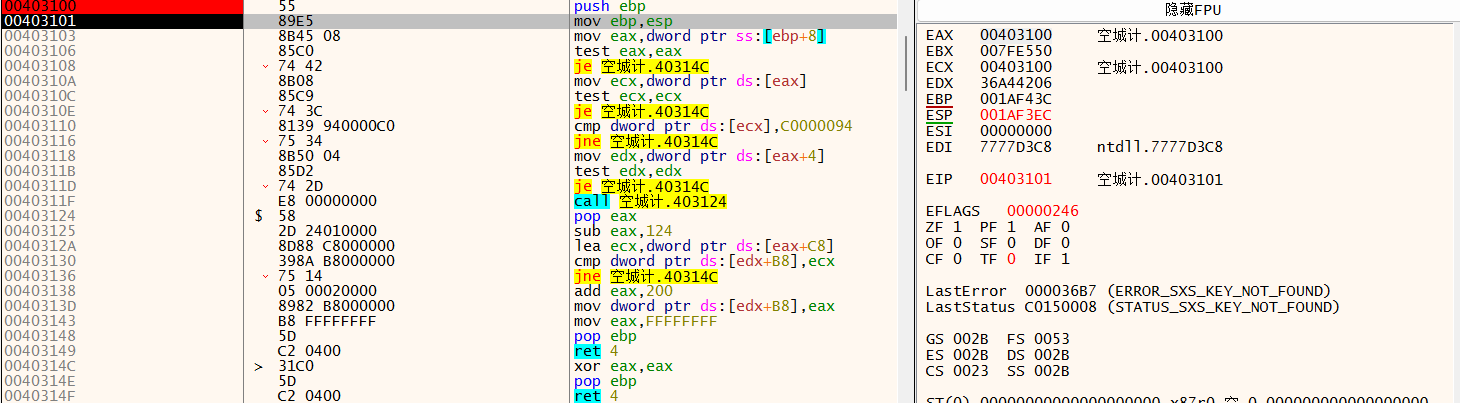
运行到403103
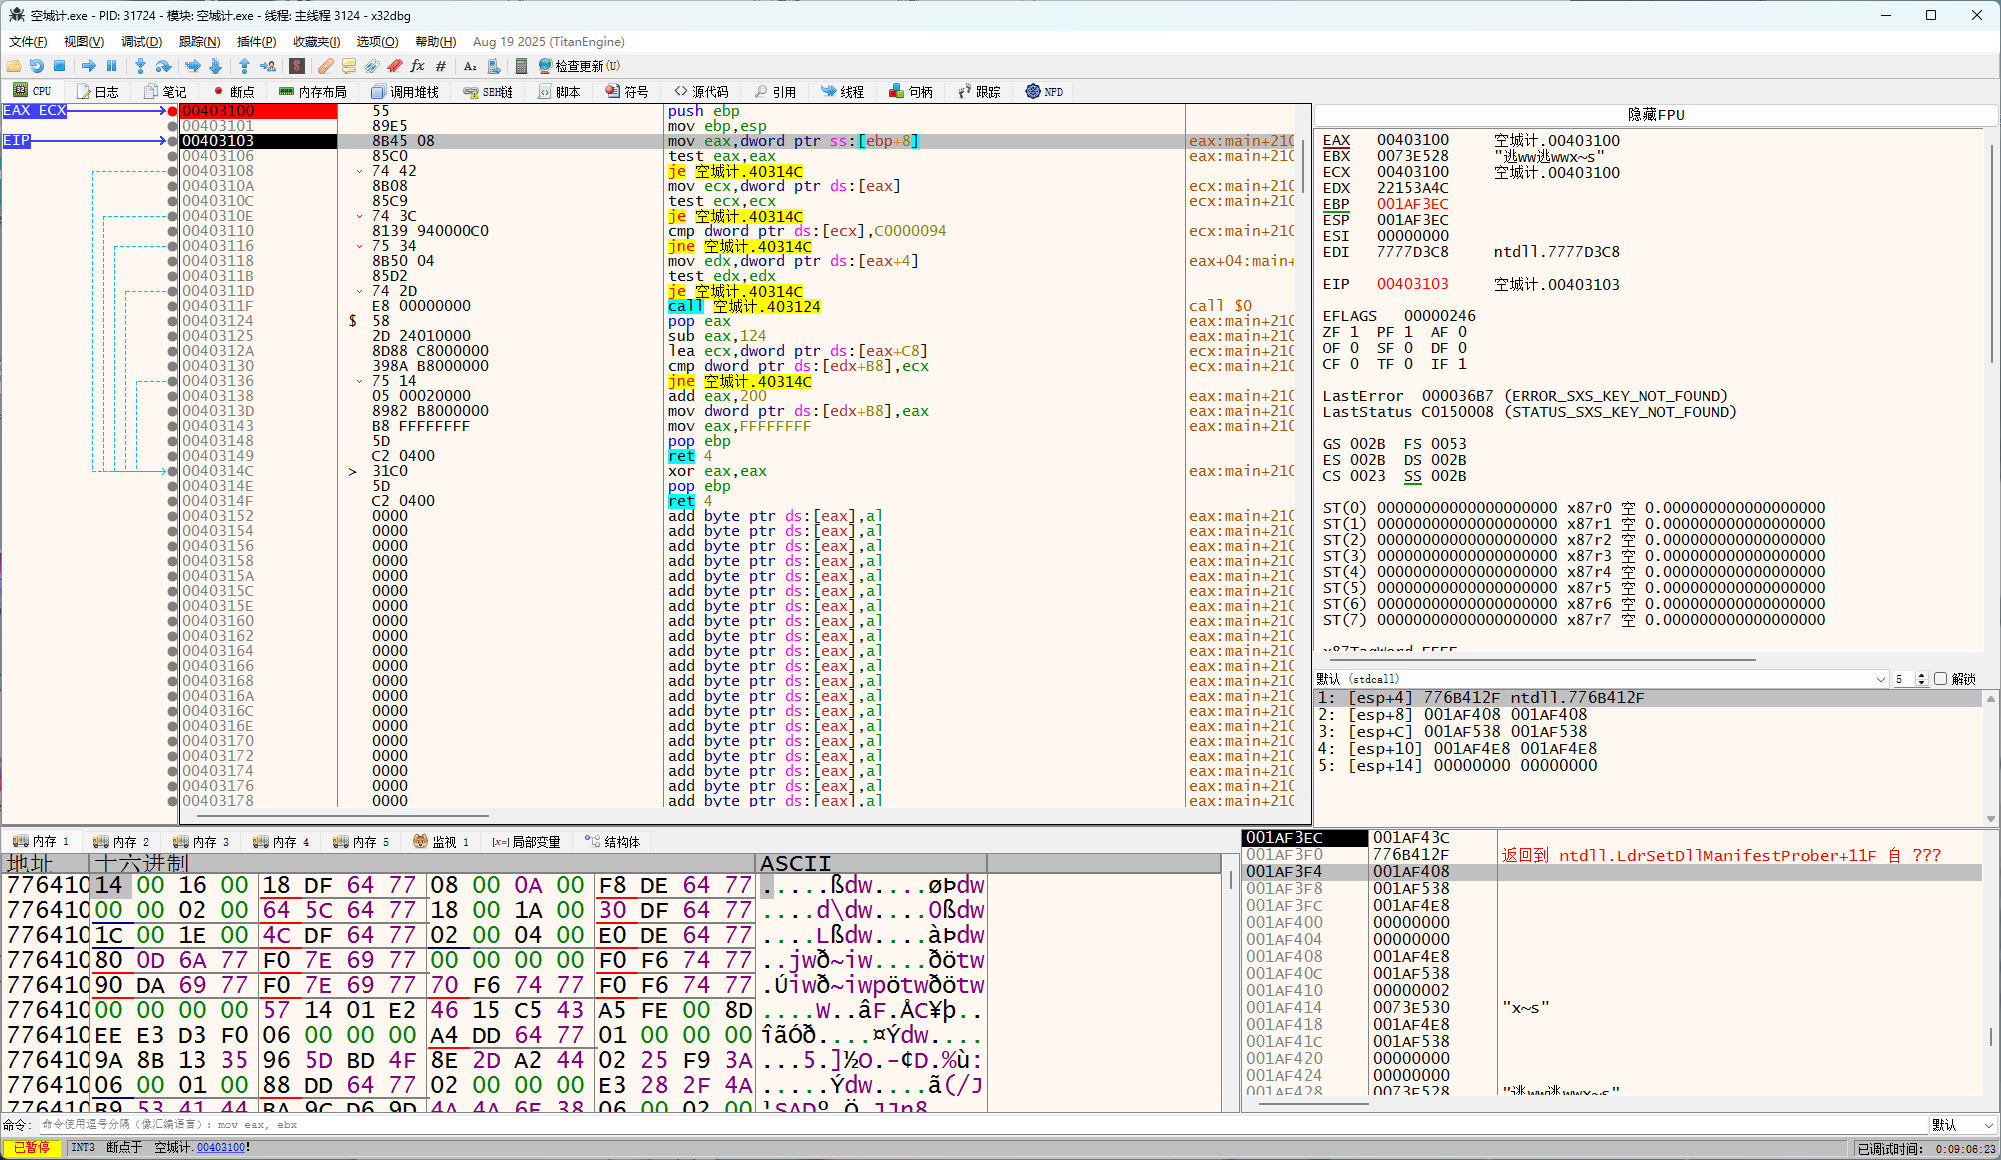
观察栈,由低到高,第一个参数是旧EBP,再是返回地址,再是EBP+8,即EXCEPTION_POINTERS结构体指针,
1 | typedef struct _EXCEPTION_POINTERS { |
我们去内存中看,1AF4E8即为异常信息的地址
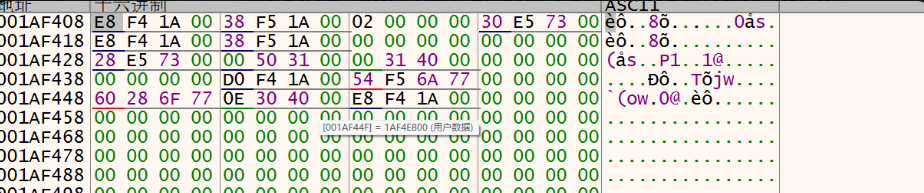
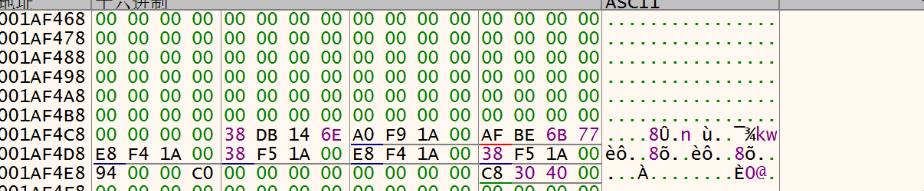
对应的C0000094除0异常
403103取参数指针,403110判断异常是不是除0异常,
在403118处将结构体第二个成员赋值给EDX,指向 CONTEXT
1 | 0040311F | E8 00000000 | call 空城计.403124 |
call+pop,那么eax = 00403124,减去124,eax=403100,加上C8,那么ecx=4030C8
判断保存的 EIP 是否指向那条除零指令
之后
1 | 00403138 | 05 00020000 | add eax,200 |
现在EAX = 403000 + 200 = 403200,将保存的EIP修改[001AF5F0]:4030C8 → 403200(CONTEXT.Eip)
对应的c应该是
1 | LONG handler(EXCEPTION_POINTERS *p) |
那我们取403200看看
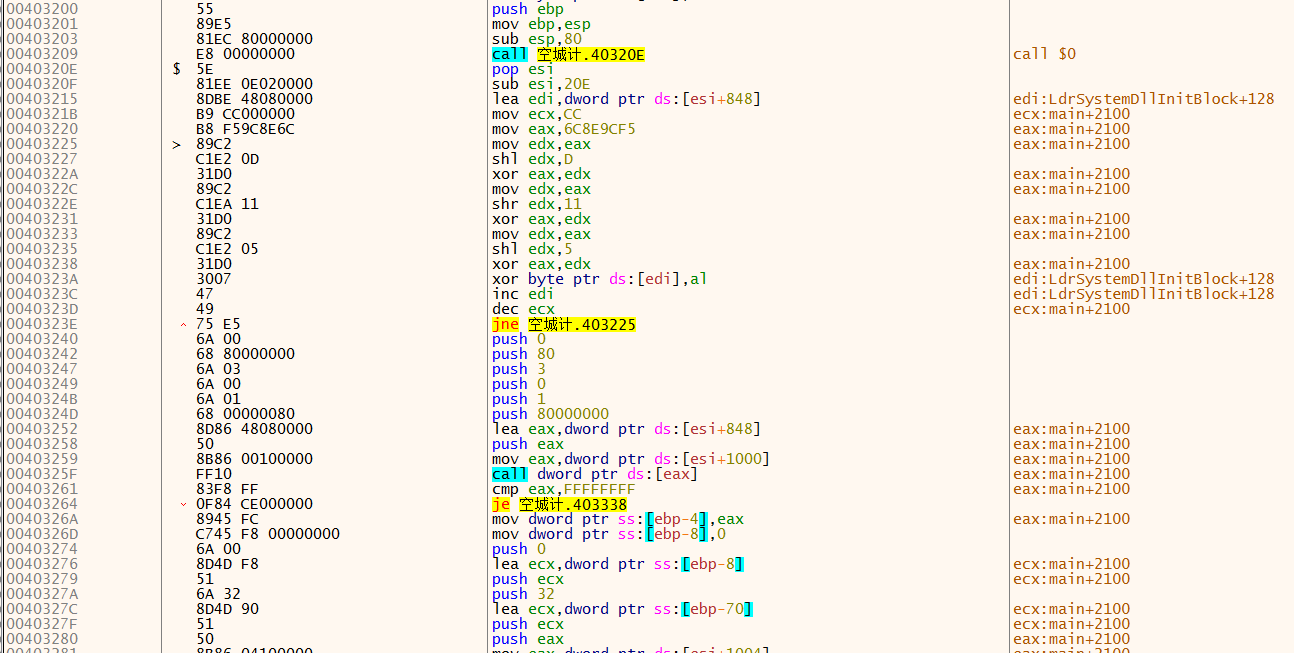
执行完sub, ESI = 403000
一路运行
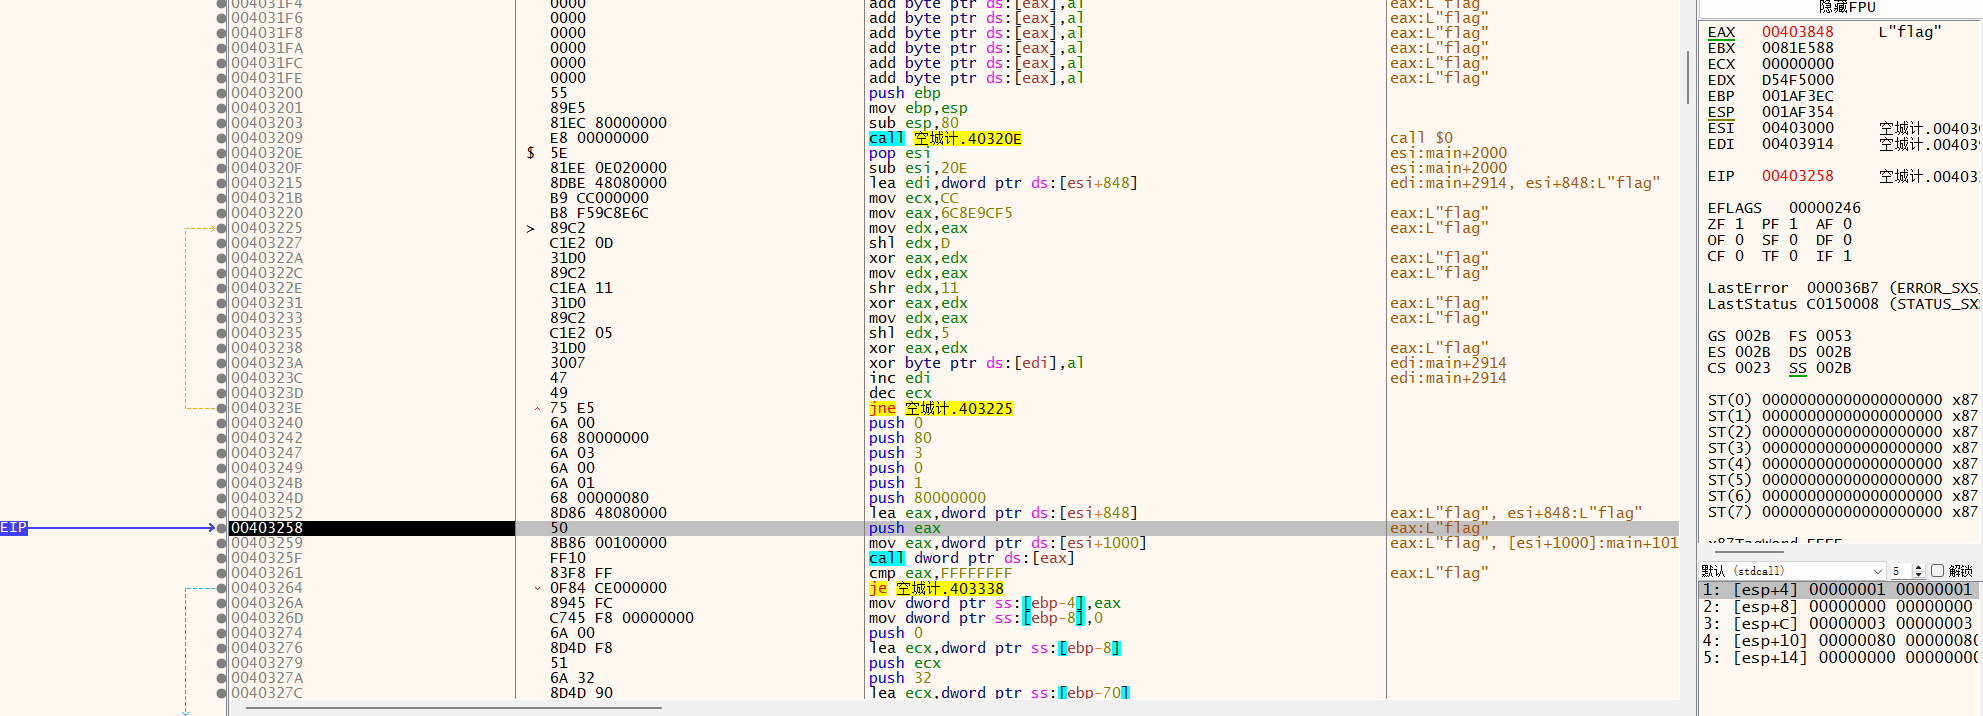
此处解密出了flag字符串,后面调试一直退出.直接往下看了
1 | 00403373 | 8B1F | mov ebx,dword ptr ds:[edi] |
这里很像xtea,有个与3,左右移,对应v0 += (((v1 << 4) ^ (v1 >> 5)) + v1)^ (sum + key[sum & 3]);
那么[esi+ecx*4+800]指向的就是key,位于0x403800
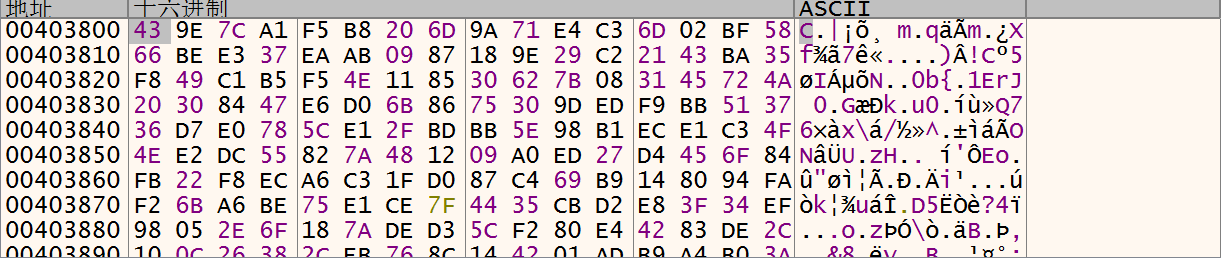
密文就在旁边,403810
1 | import struct |
小虎鲸贴纸Show
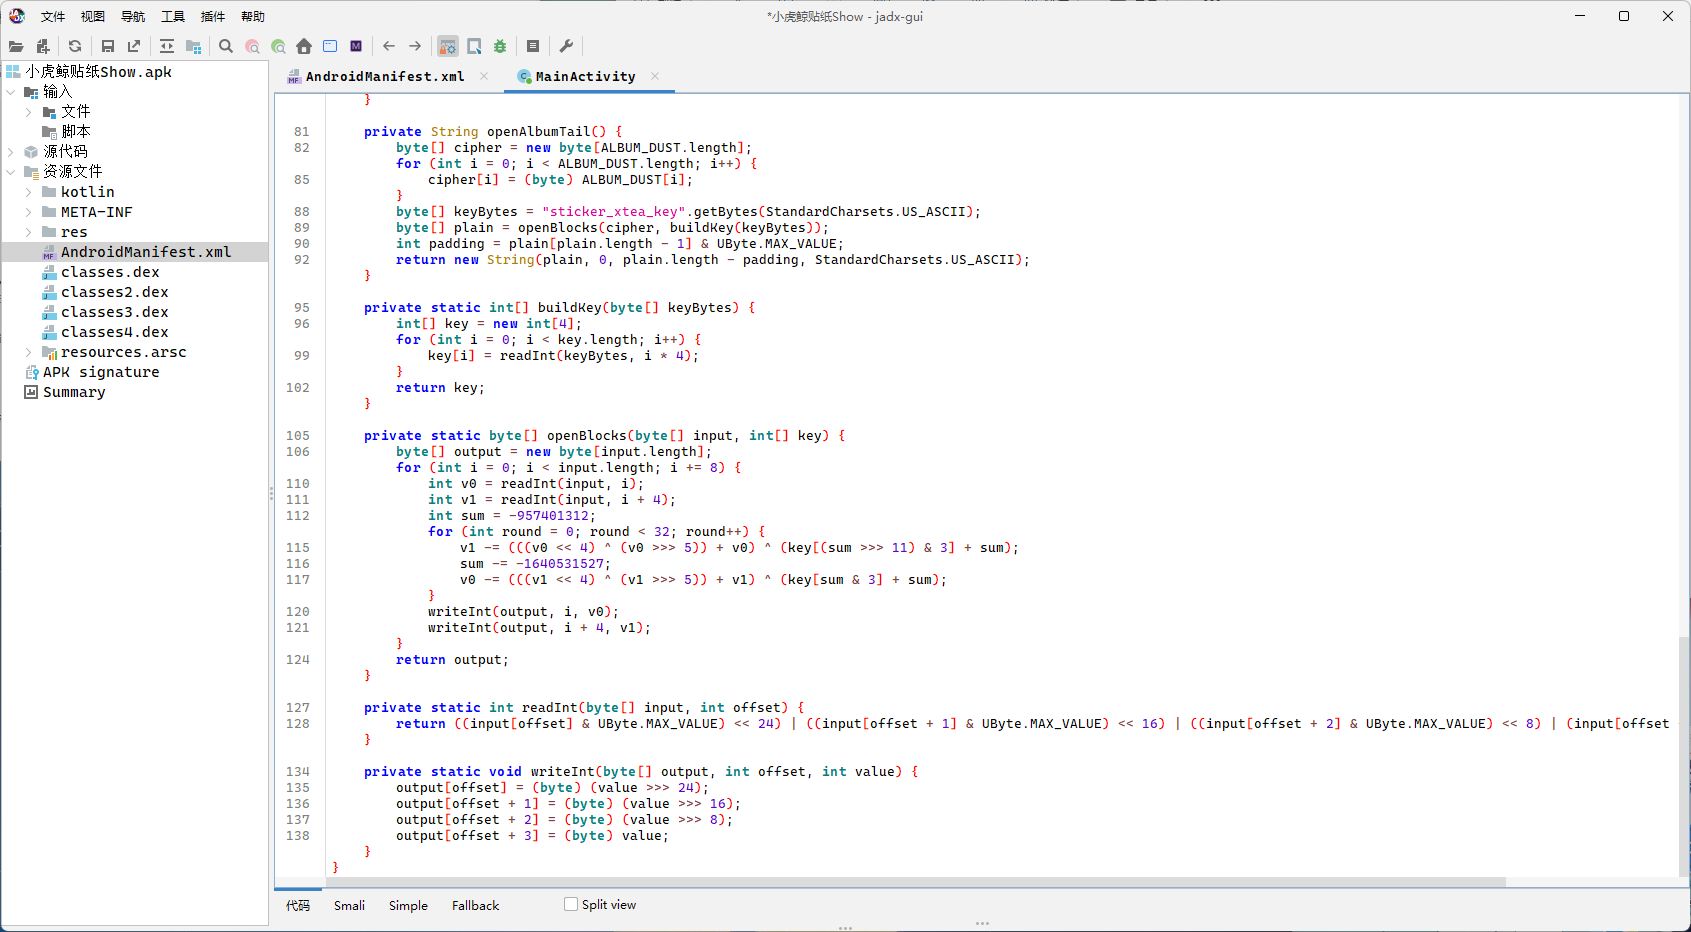
xtea
1 | import struct |
解出trail_2026},后面的我没找到,交给ai了
从资源恢复其余片段
strings.xml:Base64
在 JADX 的资源树中查看 resources.arsc/res/values/strings.xml:
1 | <string name="album_preview_seed">UEtXQ1RGe0QwbnRf</string> |
进行 Base64 解码:
1 | base64.b64decode("UEtXQ1RGe0QwbnRf") |
得到前缀:
1 | PKWCTF{D0nt_ |
activity_main.xml:Base32
打开 resources.arsc/res/layout/activity_main.xml,发现 ImageView 的 android:tag:
1 | android:tag="ORZHK43UL5RXK5DFL5ZXI2LDNNSXE427" |
字符串只包含大写字母和 Base32 字符集中的数字,尝试 Base32 解码:
1 | base64.b32decode("ORZHK43UL5RXK5DFL5ZXI2LDNNSXE427") |
得到:
1 | trust_cute_stickers_ |
colors.xml:RGB 转 ASCII
在 resources.arsc/res/values/colors.xml 中,有六个按编号排列的颜色:
1 | <color name="album_tone_01">#616c62</color> |
将每个颜色的 RGB 字节解释为 ASCII:
1 | 61 6c 62 → alb |
按编号拼接,得到:
1 | album_taps_reveal_ |
如果工具显示的是八位颜色 #ffRRGGBB,只取后面的 RGB 三个字节,忽略 alpha。
sticker_notes.txt:ROT47
打开 资源文件/res/raw/sticker_notes.txt:
1 | cache.version=12 |
对 cache.note 使用 ROT47 解码。ROT47 对 ASCII 33~126 范围内的字符循环移位 47:
1 | chr(33 + (ord(c) - 33 + 47) % 94) |
得到:
1 | hidden_resource_ |
PKWCTF{D0nt_trust_cute_stickers_album_taps_reveal_hidden_resource_trail_2026}
01-1990-冬天
我们用Doxbox-x调试
1 | mount d path |
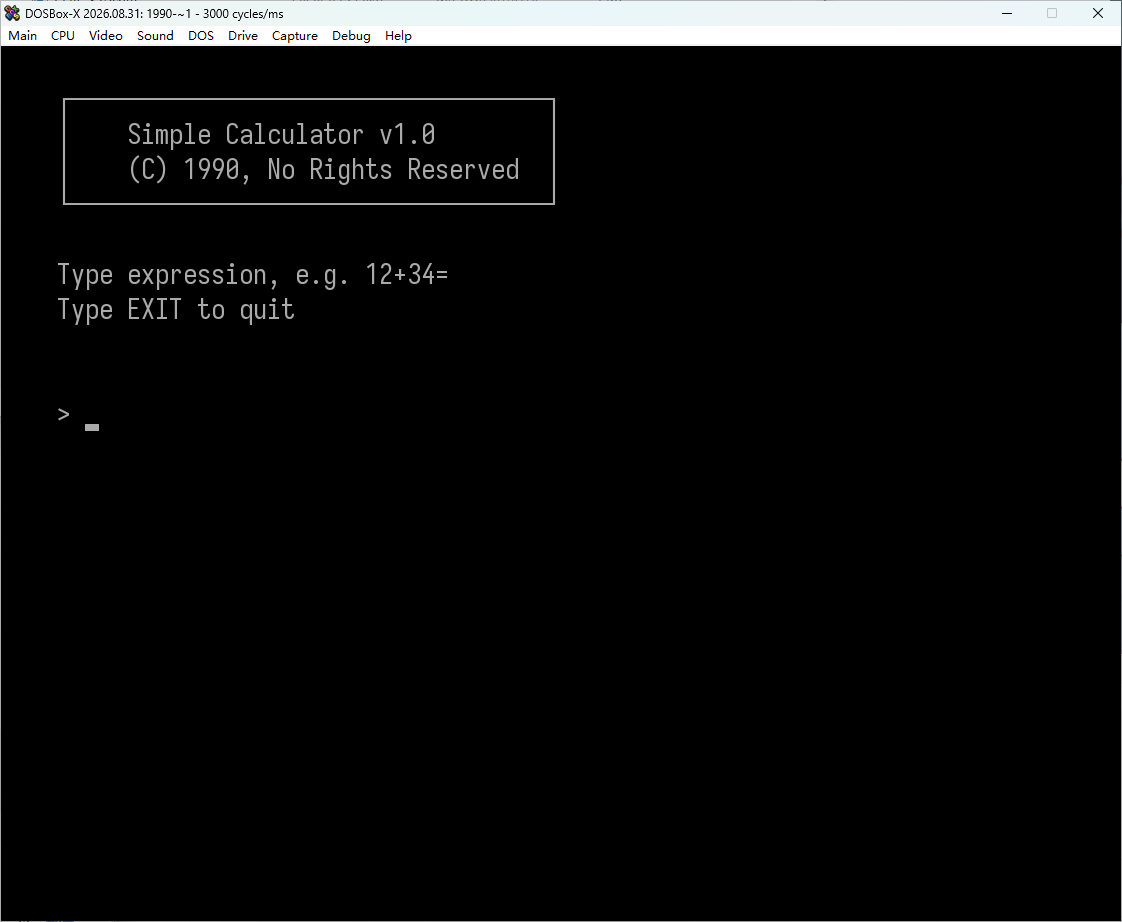
还以为是输入46,格式错误,照着输也没啥有用的信息
我们俺ALT+PAUSE弹出调试窗口
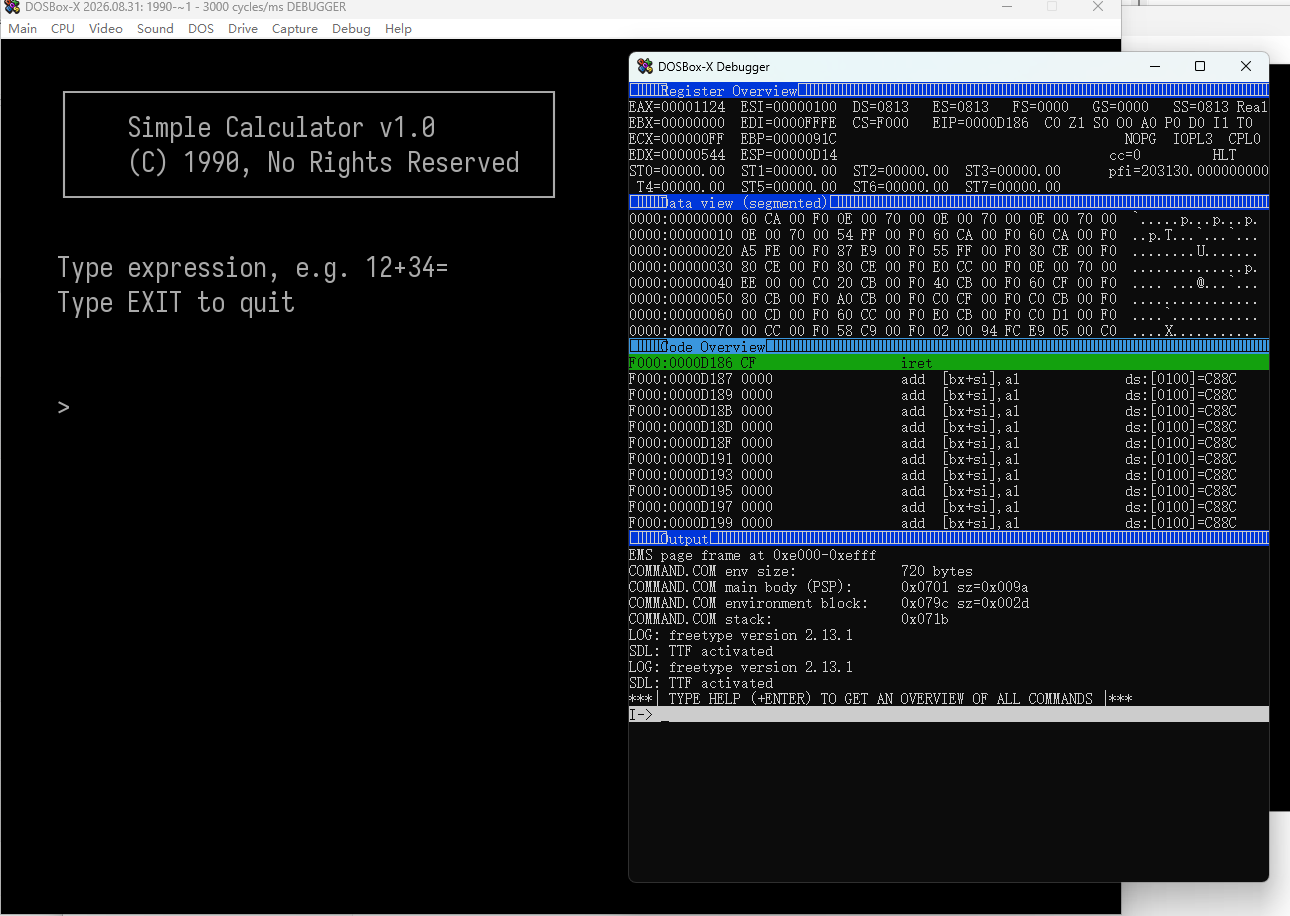
可以看到CS是FS00,DS是0813
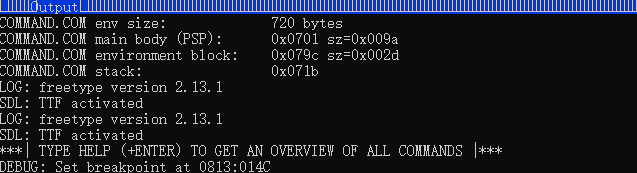
此窗口输入BP 0813 014C,下个断点,此窗口再F5继续运行,回到主程序输入
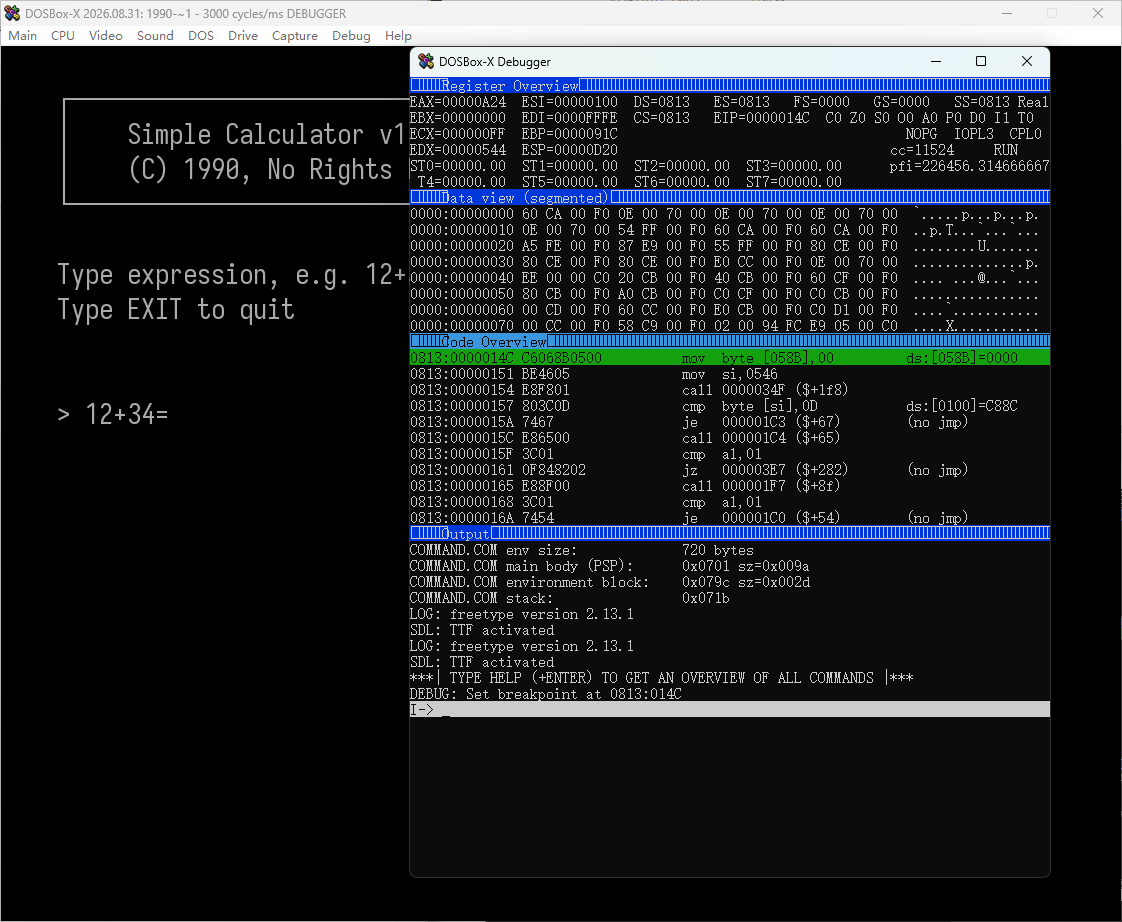
跟踪我们的输入来到0813 0544,输入D 0813 0544可以看对应内存
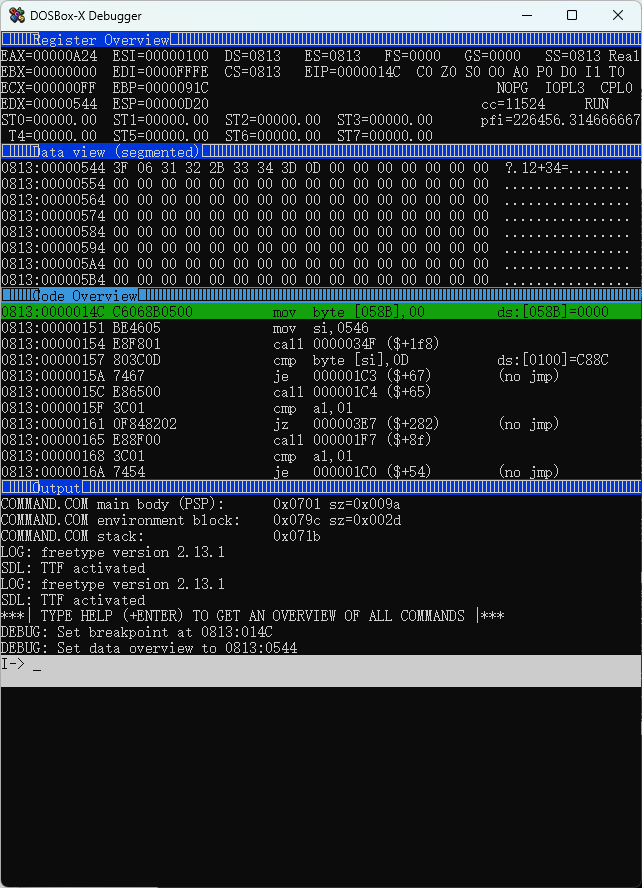
地址0536被放进si,si指向输入的第一个字符,34F是跳过空格(可以跟进去分析)
0D是回车,1C4是exit,我们略过
一路F10,到这个call1F7
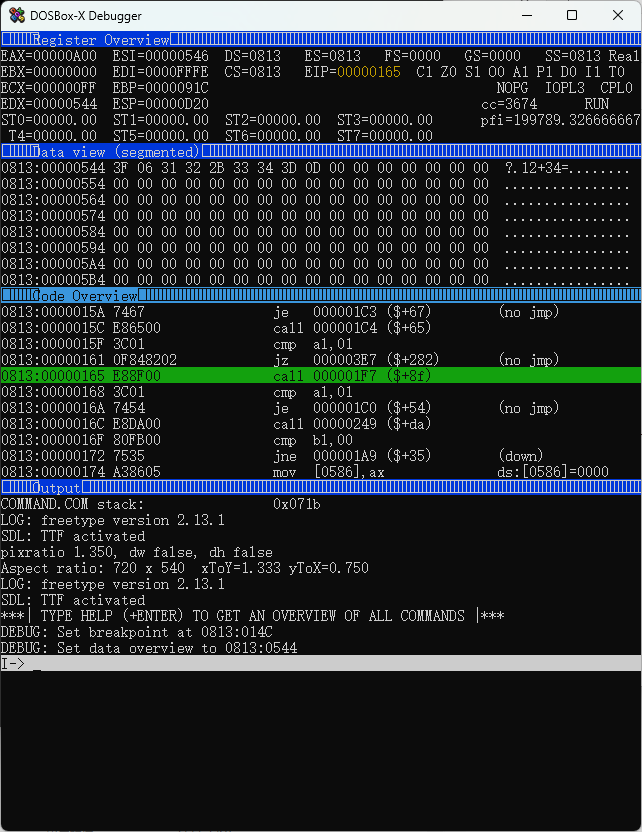
F11进去看看
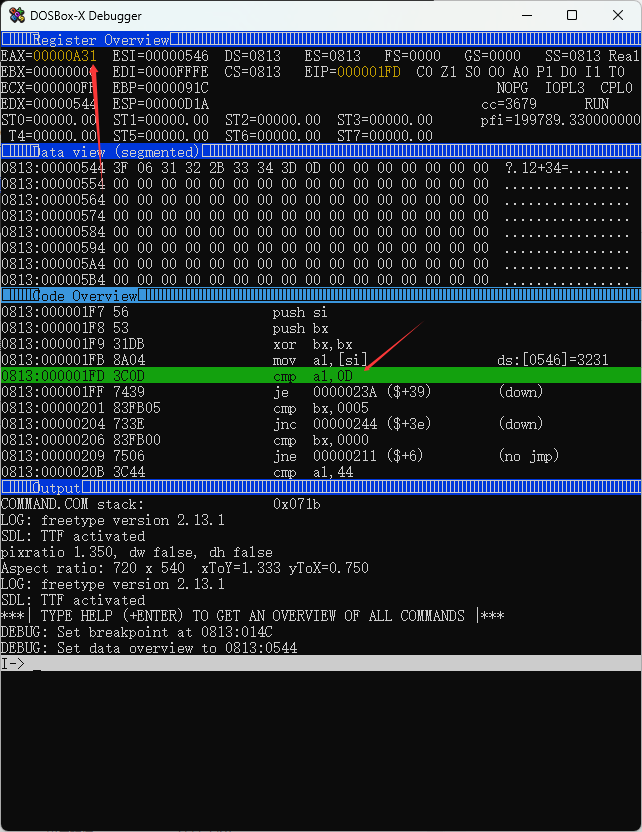
读取输入,放在al,会与0D(回车)比较,代表输入结束,往下看还有比较
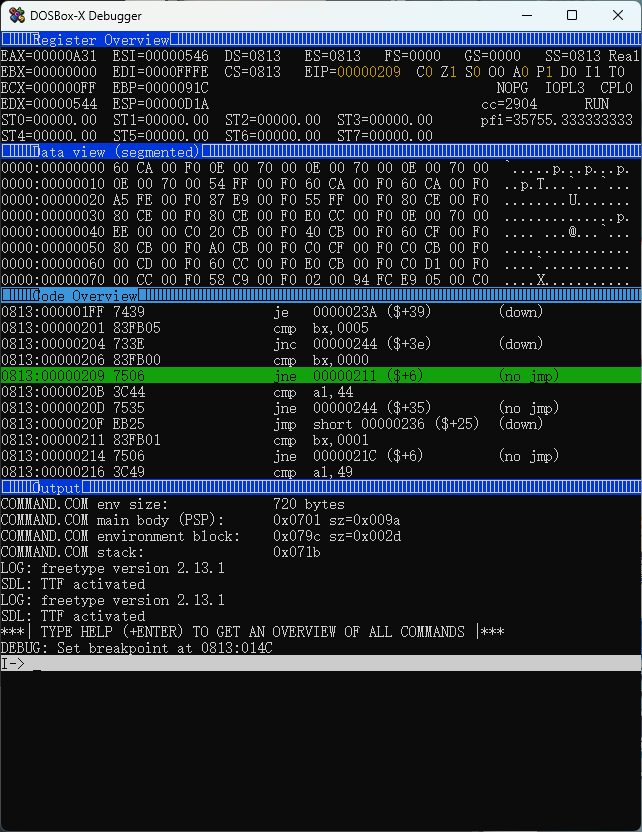
比较了44和49,后面再运行就会退出1F7,我们尝试修改al值看见完整逻辑
输入SR AL 44
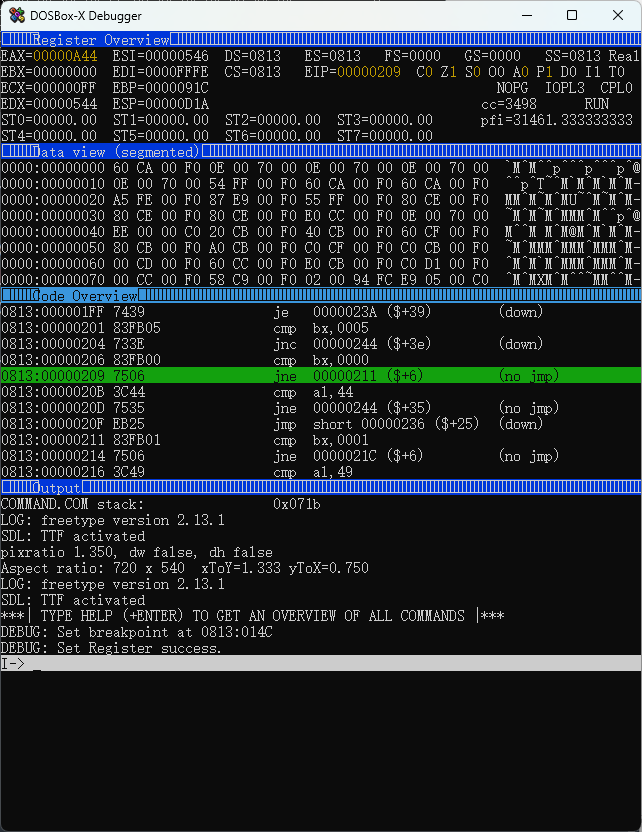
后面同理
图太多了,最后调试出来是依次和44 49 41 52 59 0D比较,对应就是DIARY回车
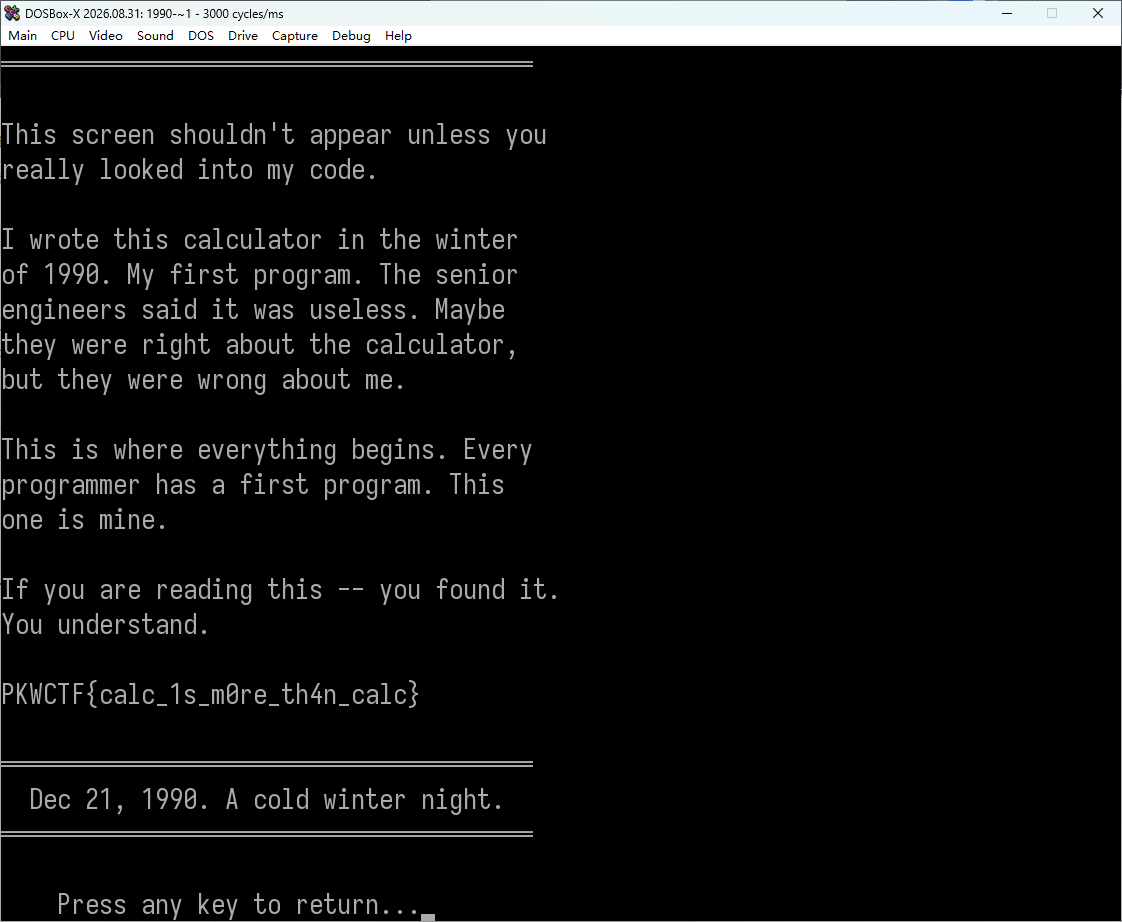
02-1998-春天
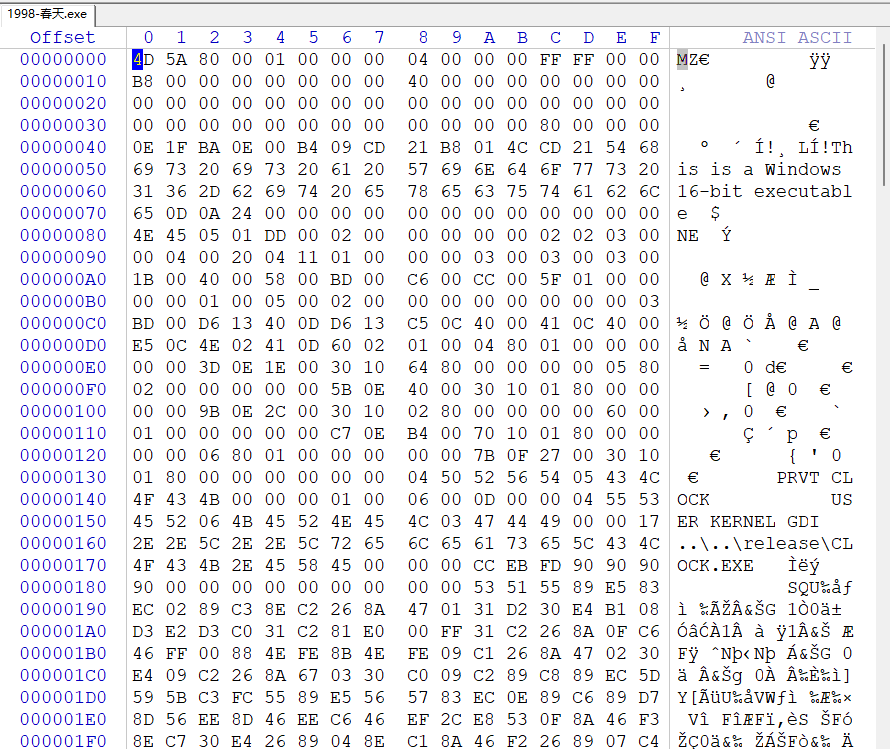
Win16NE格式,可以用otvdm打开https://github.com/otya128/winevdm
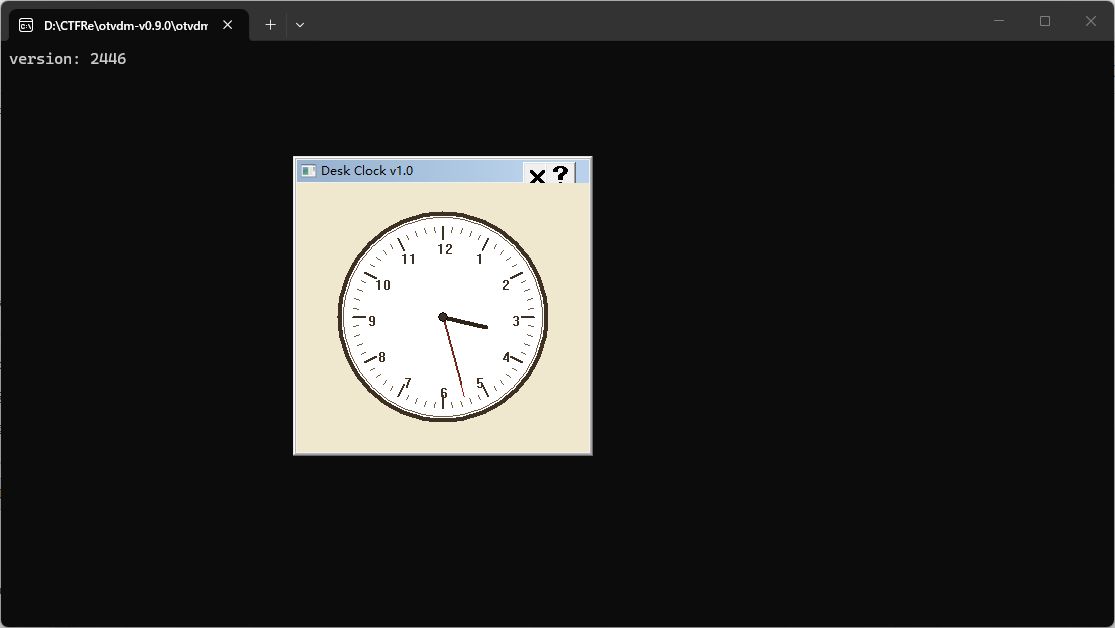
看着好像就是个钟点了没啥反应,IDA也分析不明白,然后不会了TT,交给ai了
入口 1104h 完成初始化后调用 sub_494。其中包含 REGISTERCLASS、CREATEWINDOW 和消息循环,可确定它是应用主流程。
注册窗口类时,将窗口过程设置为 cseg01:01DC。该过程在 0292h 比较消息值 0203h,也就是左键双击消息,匹配后进入 02FFh。
双击处理依次检查:
| 条件 | 代码依据 |
|---|---|
| 点击位置 | sub_1B2 在正常坐标范围内检查 (x−140)² + (y−140)² ≤ 225 |
| 时间允许状态 | 定时器调用 sub_122,时间命中后设置窗口附加字段 |
| 双击间隔 | sub_A4 按间隔除以 250 查表,只接受所取 16 位间隔至少约 3000 ms |
| 双击计数 | 0371h 与 3 比较,达到后调用 sub_B54 |
时间条件是 07:24:42,三个数分散在不同位置:
- 小时:
strlen("ClockWnd") − 1 = 7。 - 分钟:菜单项 ID
66h − 4Eh = 18h = 24。 - 秒:直接与
2Ah = 42比较。
这不是已验证的手动触发教程。 定时器可能在时间不匹配时清零非零计数,而双击间隔又要求至少约 3 秒,因此不能认定“调好时间后连双击三次”即可触发。本 WP 通过原文件静态解密复现。
定位资源和解密算法
sub_B54 的流程是:
1 | sub_CC6 构造密钥 |
sub_F84 使用 AND SI,7 计算密钥索引,再逐字节 XOR,因此算法为:
1 | plaintext[i] = ciphertext[i] ^ key[i % 8] |
原文件的密文位于 文件偏移 1D8Eh,长度 168h,共 360 字节。这些是文件位置,与前面的代码段偏移不同。
3 还原 8 字节密钥
sub_CC6 从字符串资源和自身 NE 结构中拼接密钥:
| 来源 | 数值 | 密钥字节 |
|---|---|---|
| ID 为 5 的字符串资源,取前 4 字节 | Read |
52 65 61 64 |
| 第三个段的标志,小端 word | 0D41h |
41 0D |
| 模块引用中 USER 的出现次数,小端 word | 1 | 01 00 |
完整密钥:
1 | 52 65 61 64 41 0D 01 00 |
结构解析时注意:
- 文件
3Ch处给出 NE 头位置,本文件为80h。 - 第三个段标志位于
NE + 段表偏移 + 2×8 + 4,不要误读成 NE 头的入口字段。 - 字符串资源块 1 包含 ID 0~15,要从 ID 0 开始计数。
- 资源条目的偏移和长度需按资源对齐移位值转换;本文件左移 1 位。
1 | from pathlib import Path |
03-2006-夏天
略
后日谈:秋天
压缩包的密码正确。
里面没有第四个可执行文件。
只有一个很小的文本文件。
你打开了它。
这一次,打开文件的人不只是 Rain。
也是你。
如果你能看到这里,说明前面三个程序,你都已经认真看过了。
其实我一直不知道,将来会是谁打开它们。
也许根本不会有人打开。
1990 年冬天,我刚开始写程序。那个计算器没什么用,公司里的前辈也确实这么说。
但那是我第一次发现,只要肯花时间把一件事情看明白,机器就会真的按照我的想法工作。
1998 年春天,我已经会写 Windows 程序了。
窗口、消息、资源、菜单……那时候我觉得,只要程序终于有了一个像样的窗口,大概就已经很了不起。
后来我才知道,人学会的东西越多,就越喜欢把简单的事情弄复杂。
所以到了 2006 年夏天,我写了第三个程序。
如果你真的把它看完了——辛苦你了。
我承认,那个时候的我确实有一点过分。
但我很开心。
不是因为那些技巧有多厉害。
只是因为十六年过去以后,我发现自己还是会为了弄懂一件别人觉得“没什么用”的东西,在电脑前坐到很晚。
这三份程序,我后来一直没有删。
不是因为它们写得好。
恰恰相反,现在回头看,里面有不少东西都很幼稚,也有不少东西完全可以写得更简单。
可代码和照片有一点像。
它留下来的不只是结果。
它还会留下那个时候的你,是怎么思考的。
冬天是我刚刚开始的时候。
春天是我第一次觉得,自己真的会写程序了。
夏天是我最喜欢折腾机器的那几年。
至于秋天,我没有再留一个程序。
因为一个人的四季,不应该全部由同一个人写完。
如果现在读到这里的人,是你——
那剩下的,就该轮到你自己写了。
如果你恰好是在 2026 年的秋天看到这些话,那就更好。
前三个季节属于我。
这个秋天,属于你。
别急着证明它有什么用。
先去做你真正想弄明白的东西。
——爷爷
Rain 把文件看完以后,在电脑前坐了一会儿。
然后他终于走出储藏室,来到客厅。
爷爷还坐在沙发上看电视。
Rain 问:
“第三个程序是不是有点太过分了?”
爷爷盯着电视看了两秒。
“哦。”
“你做到第三个了啊。”
Rain:“……”
爷爷笑了一下。
“年轻的时候比较闲。”
然后他把茶杯往旁边挪了挪。
“所以,你看懂了吗?”
Rain 没有马上回答。
他只是也笑了。
故事到这里,Rain 已经没有新的文件可以打开了。
你也没有。
接下来要写什么,已经不在这个压缩包里。
1 | PKWCTF{autumn_is_yours} |
封面来自あんよ




