Crypto-AES
AES
高级加密标准(AES),又称Rijndael加密法,是美国联邦政府采用的一种区块加密标准。这个标准用来替代原先的DES,已经被多方分析且广为全世界所使用。经过五年的甄选流程,高级加密标准由美国国家标准与技术研究院(NIST)于2001年11月26日发布于FIPS PUB 197,并在2002年5月26日成为有效的标准。现在,高级加密标准已然成为对称密钥加密中最流行的算法之一。
概述
AES(Advanced Encryption Standard,高级加密标准)是目前最广泛使用的对称分组加密算法之一。所谓“对称加密”,指加密和解密使用同一把密钥;所谓“分组加密”,指算法不是一次处理任意长度的数据流,而是把明文切成固定大小的块逐块处理。
AES 的分组长度固定为 128 bit,常见密钥长度有 128 bit、192 bit 和 256 bit,因此分别称为 AES-128、AES-192 和 AES-256。它被广泛应用于 HTTPS、VPN、磁盘加密、无线通信等场景,可以说是现代信息安全体系中的基础设施之一。
整体架构
对于AES-128,即密钥长度为128bit
- 分组长度固定 128 bit
- 状态矩阵 State 是 4×4 字节
- 加密由若干“轮”组成
- 不同密钥长度对应不同轮数
| 类型 | 密钥长度 | 轮数 |
|---|---|---|
| AES-128 | 128 bit | 10 |
| AES-192 | 192 bit | 12 |
| AES-256 | 256 bit | 14 |
加密时,各轮AES加密循环(除最后一轮外)均包含4个步骤:
AddRoundKey——矩阵中的每一个字节都与该次回合密钥(round key)做XOR运算;每个子密钥由密钥生成方案产生。
SubBytes——透过一个非线性的替换函数,用查找表的方式把每个字节替换成对应的字节。
ShiftRows——将矩阵中的每个横列进行循环式移位。
MixColumns——为了充分混合矩阵中各个直行的操作。这个步骤使用线性转换来混合每内联的四个字节。最后一个加密循环中省略MixColumns步骤,而以另一个AddRoundKey取代。
明文处理
在加密开始时,首先需要将明文划分为若干个 16 字节分组,并逐组进行处理。
以下讨论以单个 128 bit 明文分组为例,不考虑具体工作模式和 padding 细节。
设某个明文分组由 16 个字节组成,记为
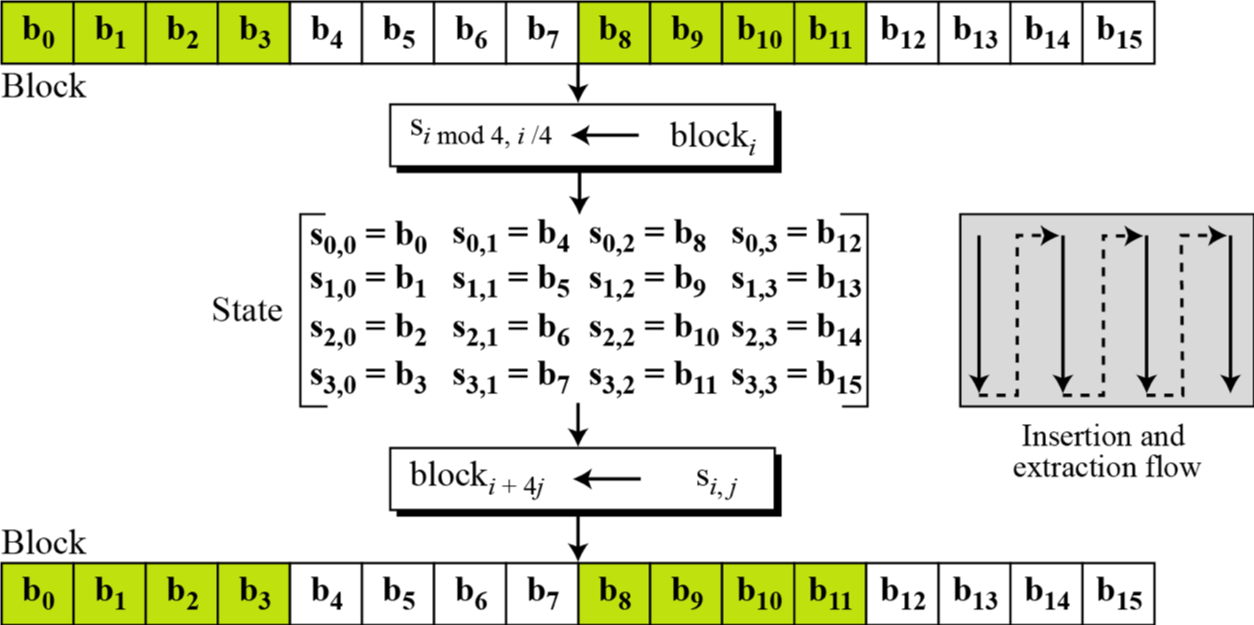
AES 并不会直接把这 16 个字节当作一维序列来操作,而是先将它们按列优先的方式填入一个 4×4 的状态矩阵 State 中:
后续 AES 的各轮加密操作,例如字节代换(SubBytes)、行移位(ShiftRows)、列混淆(MixColumns)以及轮密钥加(AddRoundKey),都是围绕这个状态矩阵展开的。
密钥处理
除了对明文进行分组和状态矩阵初始化之外,AES 在正式加密之前还需要先对密钥进行处理。原因在于,AES 并不是在每一轮都直接使用原始密钥,而是会先通过密钥扩展(Key Expansion)算法,从原始密钥中生成一组彼此不同的轮密钥(Round Keys),供初始轮和后续各轮使用。
以 AES-128 为例,原始密钥长度为 128 bit,即 16 字节。由于 AES-128 一共需要进行 10 轮加密,再加上最开始的一次初始轮密钥加,因此总共需要 11 组轮密钥。每组轮密钥的长度同样为 128 bit,对应一个 4×4 的字节矩阵。
密钥扩展的作用,是让每一轮都使用不同的密钥材料,而不是简单重复同一个原始密钥。这样可以增强算法的安全性,使密文对密钥变化更加敏感,也避免因轮与轮之间结构过于相似而带来潜在风险。
在 AES 的密钥扩展过程中,通常会用到以下几种基本操作:
RotWord:将一个 4 字节字循环左移 1 个字节
SubWord:对一个字中的每个字节做 S 盒替换
Rcon:引入轮常量,保证不同轮之间的差异性
通过这些操作,AES 可以从初始密钥逐步推导出后续各轮所需的轮密钥。后面的加密过程中,无论是初始轮密钥加,还是每一轮末尾的 AddRoundKey,使用的都是这里生成出的轮密钥。
以 AES-128 为例,原始密钥长度为 128 bit,也就是 16 字节。
密钥扩展会把这 16 字节扩展成 44 个字(word):
每个字是 32 bit,也就是 4 字节。
然后每 4 个字组成一组轮密钥:
…
初始轮密钥加
这一步的操作非常直接:将当前状态矩阵 State 与初始轮密钥 RoundKey_0 逐字节进行异或(XOR)运算,得到新的状态矩阵。
设初始状态矩阵为
第 0 轮轮密钥为
则初始轮密钥加可以表示为
这里的异或是逐元素进行的,即
它的作用是先把密钥混进明文状态矩阵里。
这一步不属于标准轮内部的 4 步,它是轮开始前额外先做的一次。
字节代换(SubBytes)
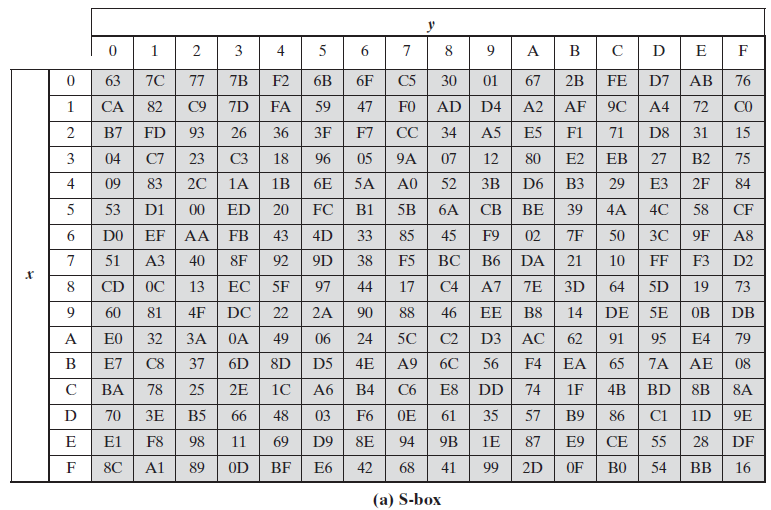
在完成初始轮密钥加之后,AES 进入标准轮变换的第一步,即 字节代换(SubBytes)。这一步会对状态矩阵中的每一个字节分别进行替换,替换规则由一张固定的查找表决定,这张表称为 S 盒。
经过初始轮密钥加后,状态矩阵记为
在 SubBytes 变换中,状态矩阵中的每一个字节都会通过 AES 的 S 盒进行替换。变换后得到新的状态矩阵,记为
展开写为
其中,(S(\cdot)) 表示 AES 的 S 盒替换函数。
也就是说,矩阵中的每一个元素都独立地经过一次 S 盒映射,因此逐元素可以写为
SubBytes 的作用是为 AES 引入非线性。这一过程并不改变字节在状态矩阵中的位置,而是只改变每个字节本身的取值。因此,SubBytes 可以理解为“改值不改位”的变换:它负责把原有字节替换为新的字节值,而不打乱矩阵结构。
例如,若某个位置上的字节为
- 将 8 位输入字节 拆分为高 4 位和低 4 位。
- 高 4 位 作为 行号(0 ~ F),低 4 位 作为 列号(0 ~ F)。
- 查表得到行列交叉处的值,即为 S 盒输出。
则在查 S 盒后,能得到
行移位(ShiftRows)
在完成字节代换之后,状态矩阵由变为
ShiftRows 的规则非常简单:对状态矩阵的各行分别进行循环左移,其中:
- 第 0 行左移 0 位,即保持不变;
- 第 1 行左移 1 位;
- 第 2 行左移 2 位;
- 第 3 行左移 3 位。
经过行移位后,得到新的状态矩阵,记为
其具体形式为
从这个矩阵可以看出,ShiftRows 不会改变字节本身的值,它只改变这些字节在状态矩阵中的位置。因此,ShiftRows 可以理解为“改位不改值”的变换。
SubBytes 和 ShiftRows 连在一起看会更清楚:
- SubBytes:改变每个字节的取值,但不改变位置;
- ShiftRows:改变字节的位置,但不改变取值。
这两步配合起来,就能同时实现“内容扰动”和“位置打散”。
列混淆(MixColumns)
在完成行移位之后,第一轮当前的状态矩阵为
MixColumns 的基本思想是:将状态矩阵的每一列分别看作一个 4 维列向量,然后与一个固定矩阵M在有限域 GF(2^8) 上相乘,从而得到新的列。所使用的固定矩阵为
经过列混淆后,得到新的状态矩阵,记为
即
具体实现如下:
对于第一列
进行列混淆,有
展开后可得
对于2,3,4列同理
因此,第一轮经过列混淆后的状态矩阵可以写为
轮密钥加(AddRoundKey)
在完成列混淆之后,第一轮当前的状态矩阵为
接下来,需要将其与第一轮轮密钥 K^{(1)} 逐元素进行异或,得到第一轮结束后的状态矩阵 State^{(2)}:
也就是说,矩阵中的每一个位置都与对应位置上的轮密钥字节进行异或,因此逐元素可写为
至此,第一轮的完整过程可以总结为
总结
在完成第一轮之后,AES 后续各轮的处理方式与第一轮基本相同。对于 AES-128 而言,接下来的第 2 轮到第 9 轮,都会重复执行以下四个步骤:
也就是说,第一轮中已经展示过的状态矩阵变换过程,在后续标准轮中会不断重复。只是每一轮所使用的轮密钥不同,分别由密钥扩展算法生成。
因此,从整体上看,AES-128 的中间各轮可以概括为:先对当前状态矩阵进行字节代换,再进行行移位,然后执行列混淆,最后与该轮对应的轮密钥异或,得到下一轮的输入状态矩阵。
需要注意的是,最后一轮与前面的标准轮并不完全相同。在最后一轮中,AES 仍然会执行字节代换、行移位和轮密钥加,但不再执行列混淆。因此,最后一轮的过程为:
若将 AES-128 的整体加密过程整理出来,则可以表示为:
明文分组并初始化状态矩阵;
执行初始轮密钥加;
执行 9 轮标准轮变换;
执行 1 轮不含 MixColumns 的最终轮变换;
输出最终密文
AES工作模式
上文讨论的是 AES 对单个 128 bit 分组的加密过程,即 AES 算法本体的内部结构。然而,在实际应用中,待加密的数据往往远不止一个分组,因此仅仅知道单个分组如何加密还不够。为了将 AES 用于任意长度的消息,还需要结合具体的工作模式(Mode of Operation)。不同的工作模式决定了多个分组之间如何关联,也会影响算法是否需要填充、是否能并行处理,以及整体的安全特性。
ECB
ECB(Electronic Codebook,电子密码本模式)
ECB 是最简单的分组加密模式。它的基本思想是:将明文分成若干个 128 bit 分组后,对每个分组分别独立使用 AES 加密:
其中,P_i 表示第 i 个明文分组,C_i 表示对应的密文分组,E_K 表示使用密钥 K 的 AES 加密操作。
ECB 的优点是结构简单、实现方便,而且各分组之间彼此独立,可以并行加密和解密。然而,它也有一个非常严重的问题:相同的明文分组会得到相同的密文分组。这意味着如果原始数据中存在重复结构,那么这些结构会在密文中被保留下来,从而泄露明文的模式信息。
因此,ECB 虽然概念简单,但通常不适合在实际系统中直接使用。
CBC
CBC(Cipher Block Chaining,密码分组链接模式)
CBC 模式在 ECB 的基础上引入了“前一个密文分组”的影响。对于第一个明文分组,先与初始化向量 IV 异或,再进行加密;对于后续分组,则先与前一个密文分组异或,再进行加密:
这样做的好处是,即使两个明文分组内容相同,只要它们前面的上下文不同,最终得到的密文也通常不同,因此比 ECB 更安全。
CBC 的特点是:
- 能隐藏重复分组的模式
- 加密时每个分组依赖前一个密文分组,不能完全并行
- 解密时需要知道前一个密文分组
- 通常需要 padding,因为它仍然要求输入按完整分组处理
因此,当明文长度不是 16 字节整数倍时,CBC 模式通常需要使用 PKCS#7 等填充方式补齐。
CTR
CTR(Counter Mode,计数器模式)
CTR 模式的思路与前两种不同。它并不是直接对明文分组本身做链接处理,而是先对一系列计数器进行 AES 加密,生成密钥流,然后再与明文逐块异或:
其中,CTR_i 表示第 i 个计数器块,通常由 nonce 和递增计数器组成。
CTR 模式的优点在于:
- 可以并行加密和解密
- 加密和解密过程结构对称
- 通常不需要 padding,因为它本质上更接近流加密
不过,CTR 模式对 nonce / counter 的唯一性要求很高;如果同一密钥下重复使用相同的计数器序列,会带来严重安全问题。
1 |
|
封面来自Sasaj