运行时压缩
运行时压缩
运行时压缩器(Run-Time Packer)是软件逆向分析学的常见主题。为了理解好它,需要掌握有关 PE 文件格式、操作系统的基本知识(进程、内存、DLL 等),同时也要了解有关压缩 / 解压缩算法的基本内容。
数据压缩
数据压缩(Data Compression)是计算机工程的主要研究内容,经过数十年发展已经有了深入研究,今后还会不断出现更多、更好的算法。
如果日常生活中能够非常容易地压缩某个物体该多么方便啊!也就不再需要仓库、停车场、集装箱了,当然,得能压缩才行。而在数码世界,(只要不是压缩过的信息)任何信息都能轻松压缩。
不论哪种形态的文件(数据)都是由二进制(0 或 1)组成的,只要使用合适的压缩算法,就能缩减其大小。经过压缩的文件若能 100% 恢复,则称该压缩为 “无损压缩”(Lossless Data Compression);若不能恢复原状,则称该压缩为 “有损压缩”(Loss Data Compression)。
无损压缩
无损压缩用来缩减文件(数据)的大小,压缩后的文件更易保管、移动。使用经过压缩的文件之前,需要先对文件解压缩(此过程中应该保证数据完整性)。
各位肯定用过类似 7-zip、“面包房” 的压缩程序,用它们压缩文件就是无损压缩算法。最具代表性的无损压缩算法有 Run-Length、Lempel-Ziv、Huffman 等。此外还有许多其他压缩算法,它们都是在上面 3 种压缩算法的基础上改造而成的。只要准确理解了上面 3 种,就能轻松掌握其他各种压缩算法。ZIP、RAR 等是具有代表性的压缩文件格式,它们最根本的压缩理念也是 Run-Length、Lempel-Ziv、Huffman,然后应用了一些各自特有的技术(压缩率、压缩 / 解压时间)。
有损压缩
相反,有损压缩允许压缩文件(数据)时损失一定信息,以此换取高压缩率。
压缩多媒体文件(jpg、mp3、mp4)时,大部分都使用这种有损压缩方式。从压缩特性来看,有损压缩的数据解压缩后不能完全恢复原始数据。人类的肉眼与听觉几乎无法察觉到这些多媒体文件在压缩中损失的数据。
经过有损压缩后,虽然压缩文件与原文件(从数据层面上看)存在差异,但重要的是人们几乎区分不出这种微小的差别。以 mp3 文件为例,mp3 的核心算法通过删除超越人类听觉范围(20~20000Hz)的波长区段来缩减(不需要的)数据大小。
运行时压缩器
顾名思义,运行时压缩器是针对可执行(PE,Portable Executable)文件而言的,可执行文件内部含有解压缩代码,文件在运行瞬间于内存中解压缩后执行。
运行时压缩文件也是 PE 文件,内部含有原 PE 文件与解码程序。在程序的 EP 代码中执行解码程序,同时在内存中解压缩后执行。下表列出了运行时压缩与普通 ZIP 压缩的不同点。
| 项目 | 普通压缩 | 运行时压缩 |
|---|---|---|
| 对象文件 | 所有文件 | PE 文件(exe、dll、sys) |
| 压缩结果 | 压缩文件(zip、rar) | PE 文件(exe、dll、sys) |
| 解压缩方式 | 使用专门解压缩程序 | 内部含有解码程序 |
| 文件是否可执行 | 本身不可执行 | 本身可执行 |
| 优点 | 可以对所有文件以高压缩率压缩 | 无须专门解压缩程序便可直接运行 |
| 缺点 | 若无专门解压缩软件则无法使用压缩文件 | 每次运行均需调用解码程序导致运行时间过长 |
与普通压缩器相比,运行时压缩器的一个明显不同是 “PE 文件的可运行性”。
把普通 PE 文件创建成运行时压缩文件的实用程序称为 “压缩器”(Packer),经反向(Anti-Reversing)技术特别处理的压缩器称为保护器(Protector)。
压缩器
PE 压缩器是指可执行文件的压缩器,准确一点应该称为 “运行时压缩器”,它是 PE 文件的专用压缩器。
#1. 使用目的
缩减 PE 文件的大小
文件尺寸小是其突出的优点之一,更便于网络传输与保存。
隐藏 PE 文件内部代码与资源
使用压缩器的另一个原因在于,它可以隐藏 PE 文件内的代码及资源(字符串、API 名称字符串等)。压缩后的数据以难以辨识的二进制文件保存,从文件本身来看,这能有效隐藏内部代码与资源(当然解压缩后可以通过内存的 Dump 窗口查看)。
#2. 使用现状
运行时压缩的概念早在 DOS 时代就出现了,可当时并未广泛使用。因为那时的 PC 速度不怎么快,每次执行文件时,解压缩的过程会引起很大的系统开销。而现在的 PC 速度已经变得非常快,用户不能明显察觉运行时压缩文件与源文件在执行时间上的差别。因此,现在的实用程序、“打补丁” 文件、普通程序等都广泛应用运行时压缩。
#3. 压缩器种类
下面介绍几个有名的压缩器。PE 压缩器大致可分为两类:一类是单纯用于压缩普通 PE 文件的压缩器;
另一类是对源文件进行较大变形、严重破坏 PE 头、意图稍嫌不纯的压缩器。这里说的 “意图不纯的压缩器” 是指专门用于恶意程序(如 Virus、Trojan、Worm 等)的压缩器。

保护器
PE 保护器是一类保护 PE 文件免受代码逆向分析的实用程序。
它们不像普通的压缩器一样仅对 PE 文件进行运行时压缩,而应用了多种防止代码逆向分析的技术(反调试、反模拟、代码混乱、多态代码、垃圾代码、调试器监视等)。这类保护器使压缩后的 PE 文件尺寸反而比源文件要大一些,调试起来非常难。
详细分析保护器需要丰富的逆向分析经验。当然,网络上提供了各种解除保护器的技巧,运气好的话,即便是新手也可能顺利找到源文件的 OEP(Original Entry Point,原始入口点),但大多数情况没这么幸运。
#1. 使用目的
防止破解
相信没人愿意自己编写的程序被非法破解并使用。此时使用保护器可有效保护 PE 文件。
保护代码与资源
保护器不仅可以保护 PE 文件本身,还可在文件运行时保护进程内存,防止打开 Dump 窗口。因此,使用保护器可以比较安全地保护程序自身的代码与资源。
#2. 使用现状
这类保护器大量应用于对破解很敏感的安全程序。比如安装在线游戏时会自动安装安全保护程序,游戏安全保护程序就是为了防止游戏 “破解工具” 运行的。
恶意的游戏破解者总是想方设法破解游戏的安全保护程序,因为破解成功后他们可以利用 “游戏内核” 获取金钱回报。所以,安全保护程序为了防止恶意破解而使用各种保护器来保护自己(不断更换保护器会让游戏破解者们发疯)。
另一方面,常见的恶性代码(Trojan、Worm)中也大量使用保护器来防止(或降低)杀毒软件的检测。有些保护器还能提供 “多变的代码”,每次都会生成不同形态(但功能相同)的代码,这给病毒诊断带来很大困难。
#3. 保护器种类
保护器种类多样,有公用程序、商业程序,还有专门供恶意代码使用的保护器。

提示
压缩器与保护器在代码逆向分析学习中占有非常重要的地位。开始分析 PE 文件时必须先转到 PE 文件的 OEP 处才行,这就要求分析者拥有大量相关知识。此外,分析压缩器与保护器本身也能学到很多,对提高逆向分析技术有很大帮助。保护器中使用的反调试技术往往水平非常高,需要具备关于 CPU 与 OS 的精深知识。
运行时压缩测试
本节将以 notepad.exe 为例进行运行时压缩测试。
使用的压缩器为 UPX,它操作简单、功能强大,且完全免费,受到很多人的青睐。
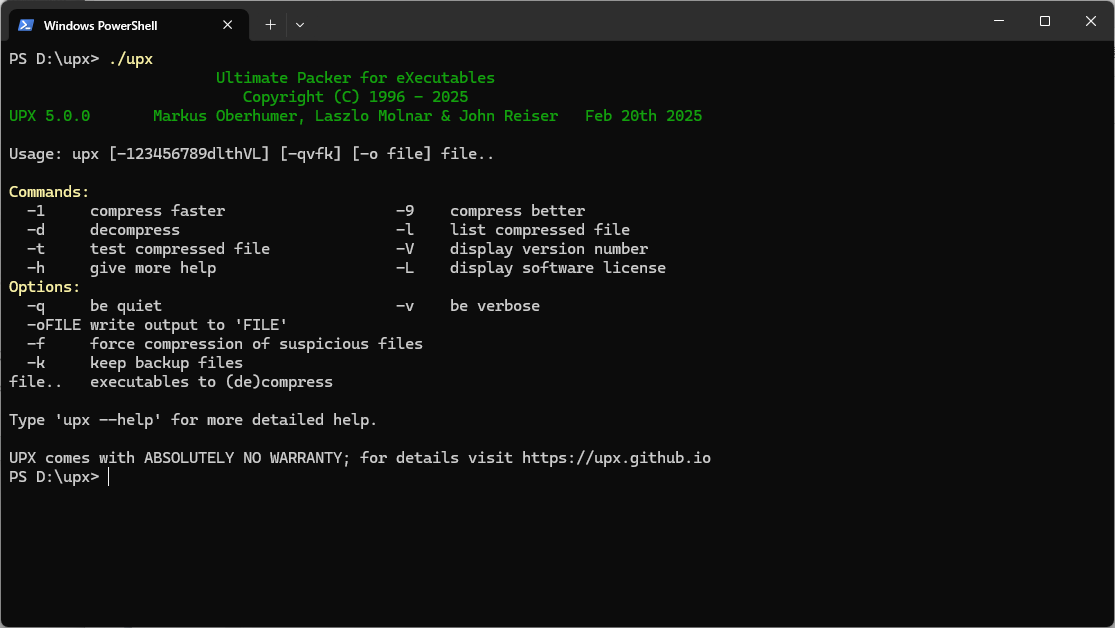
将notepad.exe 文件复制到工作文件夹后,执行./upx.exe -o notepad_upx.exe notepad.exe
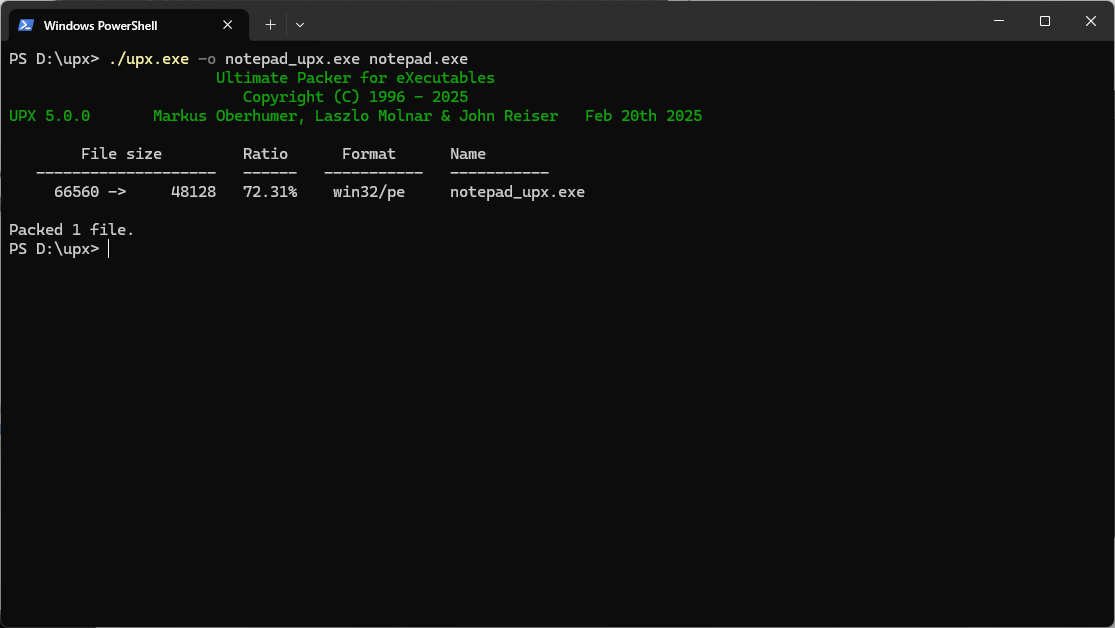
从列出的压缩摘要中可以看到,压缩后的文件尺寸明显减小了(66560→48128)。若使用 ZIP 压缩,则文件大小缩减得更小。
也就是说,运行时的压缩率要比普通的 ZIP 压缩低一些,这是由于其压缩后得到的是 PE 文件,需要添加 PE 头,并且还要放入解压缩代码。
比较文件
下图是从 PE 文件视角比较 2 个文件的示意图,很好地反映出了 UPX 压缩器的特点(选用不同类型的压缩器与选项,运行时压缩文件的形态也不相同)。
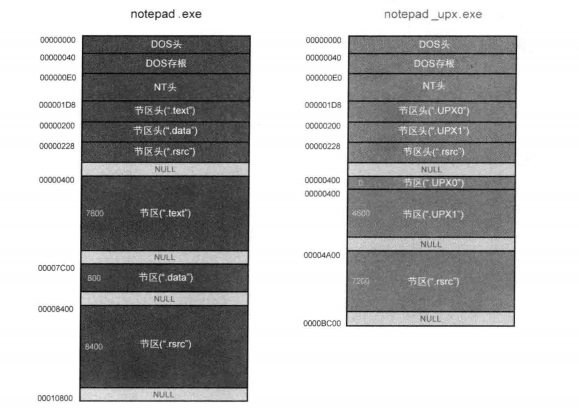
可以发现
- PE 头的大小一样(0~400h)。
- 节区名称改变(
.text→ “UPX0”,.data→ “UPX1”)。 - 第一个节区的 RawDataSize=0(文件中的大小为 0)。
- EP 位于第二个节区(原 notepad.exe 的 EP 在第一个节区)。
- 资源节区(.rsrc)大小几乎无变化。
需要引起注意的是,第一个节区(UPX0)的 RawDataSize 为 0,即第一个节区在磁盘文件中是不存在的。UPX 为何要创建这个空的节区呢?
下面使用 PEView 查看第一个节区头
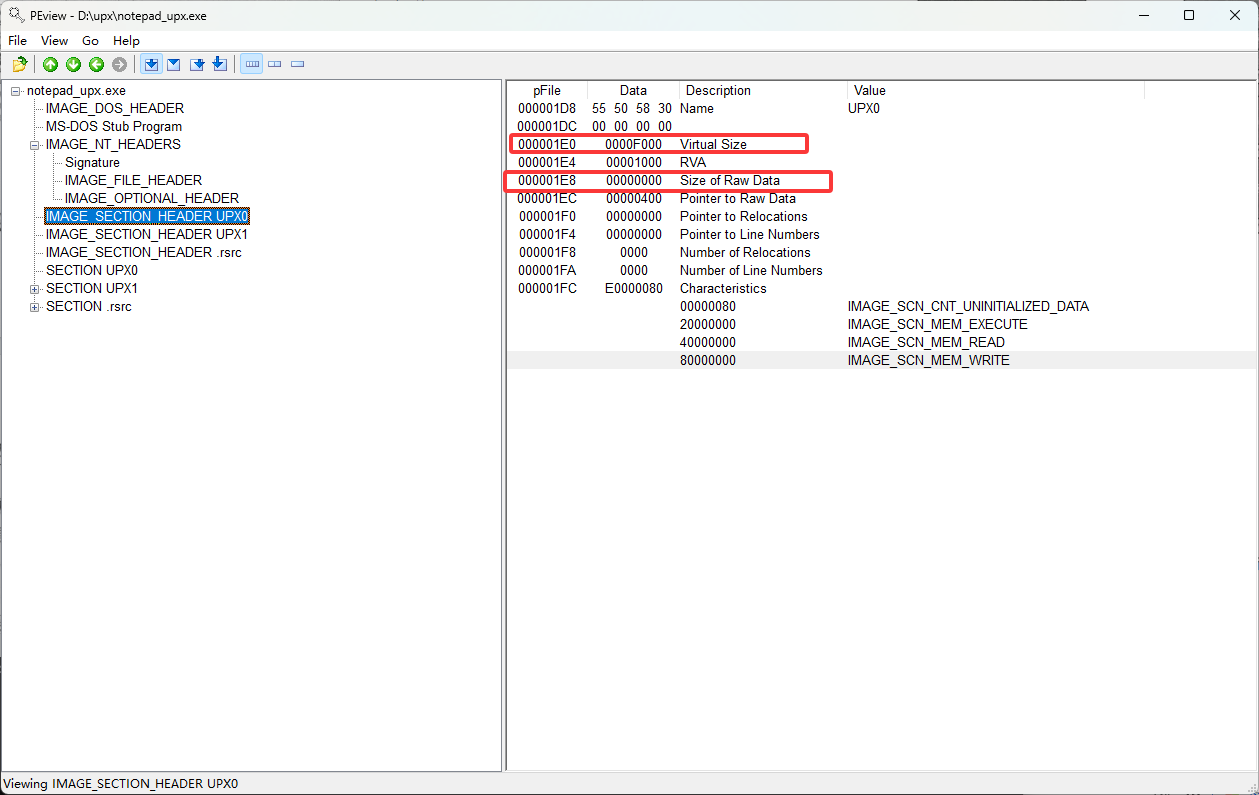
从 VirtualSize 值可以发现蛛丝马迹。第一个节区的 VirtualSize 值竟被设置为F000(而 SizeOfRawData 值为 0)。
SizeOfRawData:这个节在磁盘 PE 文件里实际有多少数据
VirtualSize:这个节加载到内存中要占多大
文件里明明没有数据,为什么程序运行时却专门给 UPX0 留了 0xF0000 这么大的内存
这就是说,经过 UPX 压缩后的 PE 文件在运行瞬间将(文件中的)压缩的代码解压到(内存中的)第一个节区。说得更详细一点,解压缩代码与压缩的源代码都在第二个节区。文件运行时首先执行解压缩代码,把处于压缩状态的源代码解压到第一个节区。解压过程结束后即运行源文件的 EP 代码。
调试UPX压缩的程序
本章将调试 UPX 压缩的 notepad_upx.exe 程序,进一步了解运行时压缩的相关概念。
我们的目标是通过调试一点点地跟踪代码,最终找出原 notepad.exe 程序代码。最后再简单讲解一下经过 UPX 压缩的文件如何通过调试器。
notepad.exe的EP代码
首先看一下原 notepad.exe 程序的 EP 代码,如图
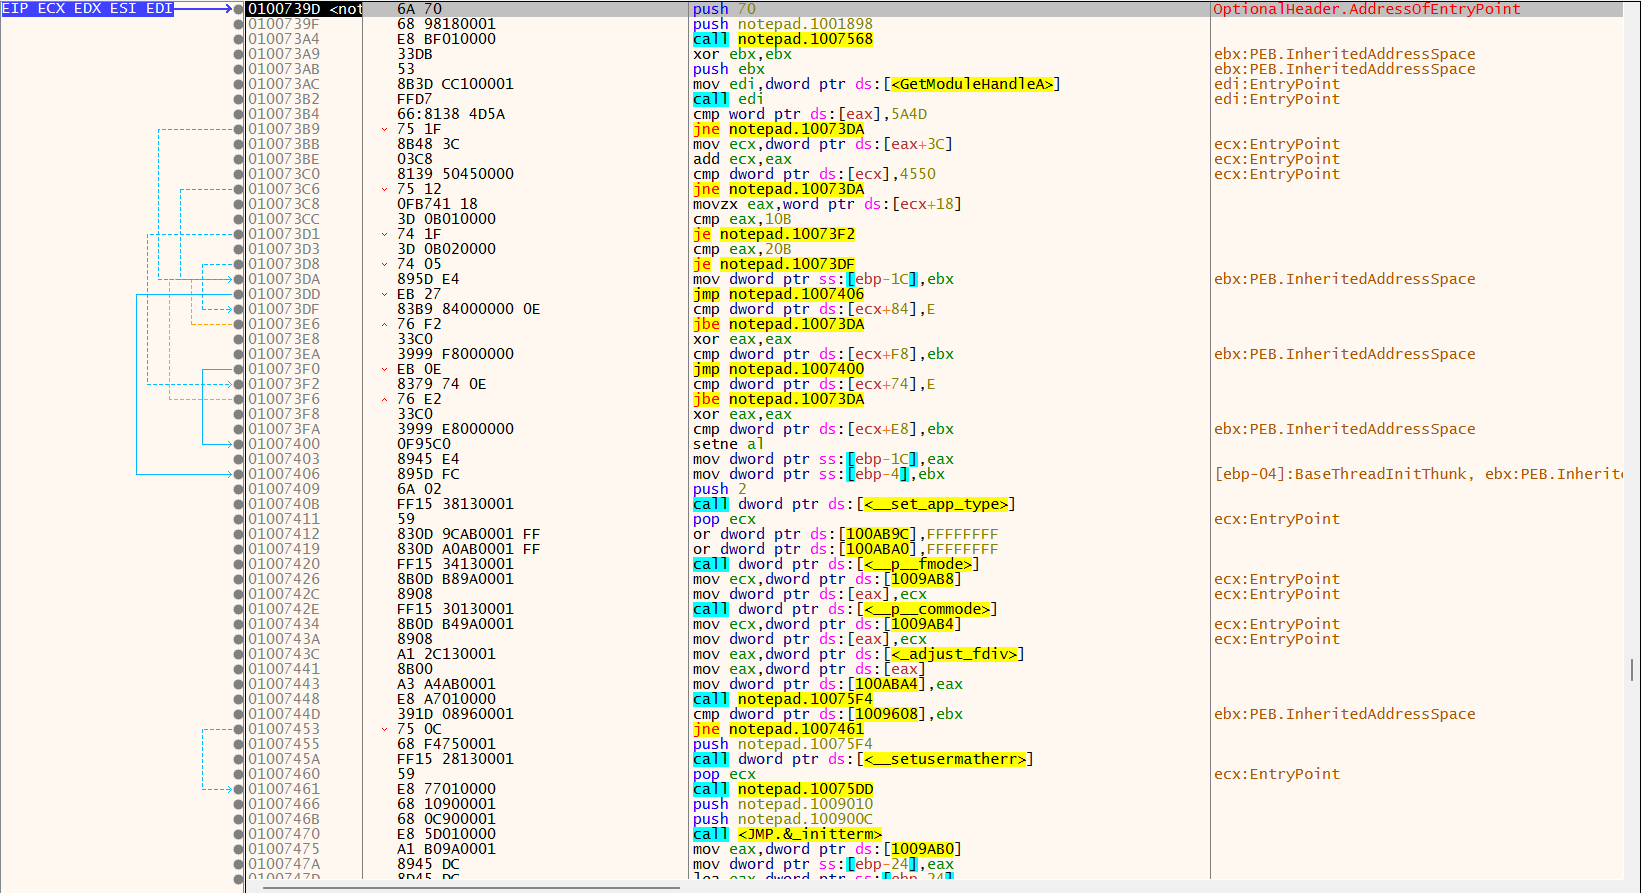
在 010073B2 地址处调用了 GetModuleHandleA () API,获取 notepad.exe 程序的 ImageBase。
然后在 010073B4 与 010073C0 地址处比较 MZ 与 PE 签名。希望各位熟记原 notepad.exe 的 EP 代码。
notepad_upx的EP代码
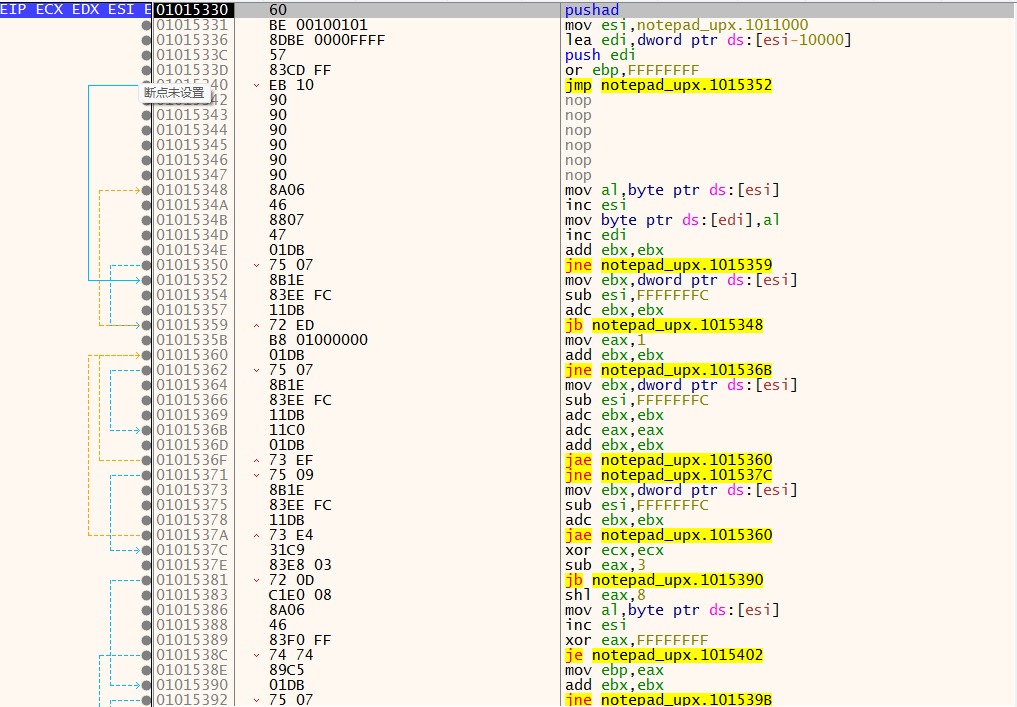
EP地址为01015330,实际压缩的 notepad 源代码存在于 EP 地址(01015330)的上方。
下面来看一下代码的开始部分

首先使用 PUSHAD 命令将 EAX~EDI 寄存器的值保存到栈,
然后分别把第二个节区的起始地址(01011000)与第一个节区的起始地址(01001000)设置到 ESI 与 EDI 寄存器。UPX 文件第一个节区仅存在于内存。该处即是解压后保存源代码代码的地方。
根据 PEview 中的节表可知,UPX0 节的 RVA 为 0x1000。程序的 ImageBase 为 0x01000000,则 UPX0 在内存中的起始地址为:
我们的目标是跟踪全部UPX EP代码,并最终找到原notepad的EP代码。
跟踪UPX文件
下面开始跟踪代码,跟踪数量庞大的代码时,请遵循如下法则。
“遇到循环(Loop)时,先了解作用再跳出。”
整个解压缩过程由无数循环组成。因此,只有适当跳出循环才能加快速度。
循环 #1
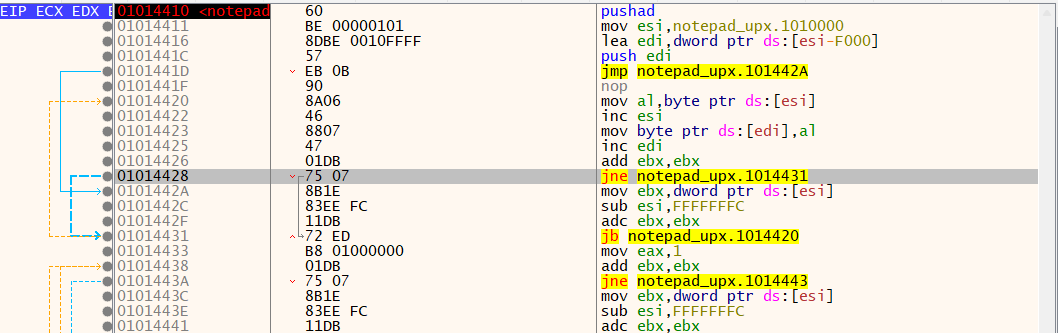
我们在EP代码处执行Animate Over(Ctrl + F8),即反复执行Step Over命令,开始跟踪代码
开始跟踪代码不久后,会遇到一个短循环,暂停跟踪
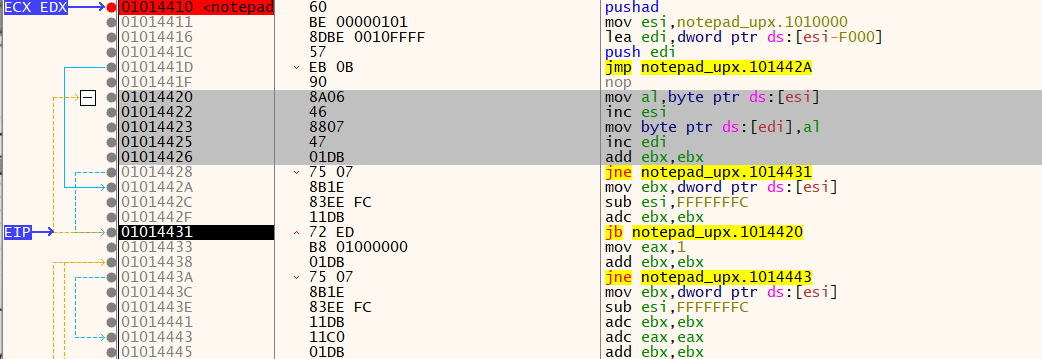
通过 ESI(01011000) 作为源地址寄存器读取压缩数据,并通过 EDI(01001000) 指向目标区域写入解压后的数据。随着循环执行,ESI 不断向后读取源数据,EDI 则不断向后写入解压结果。
循环 #2
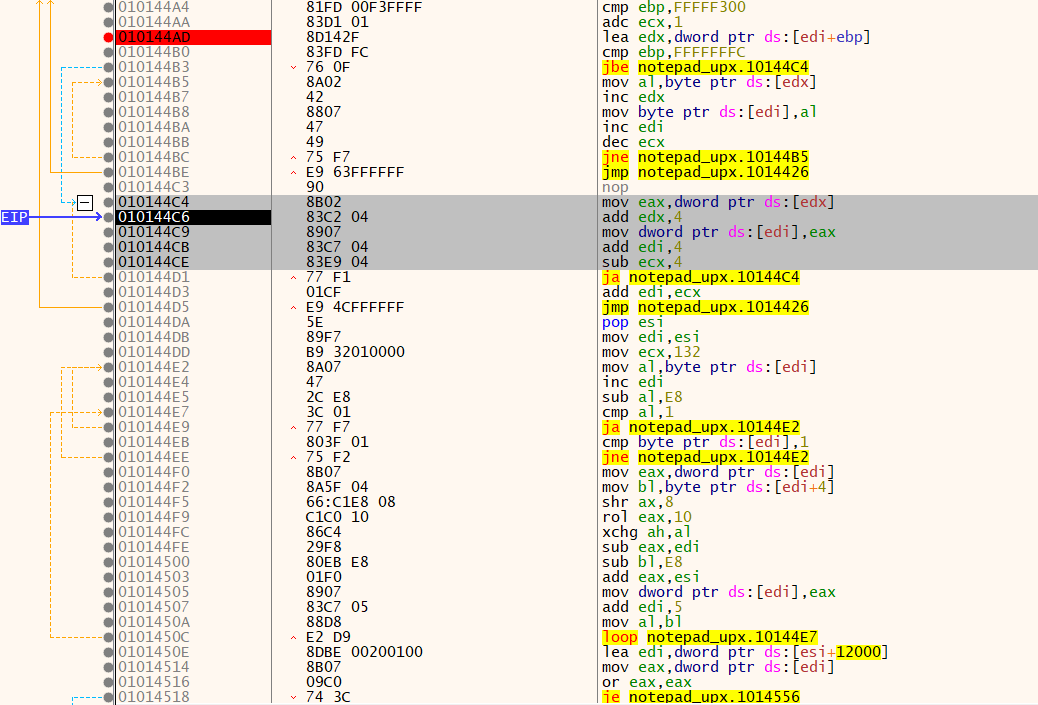
以 EDX 作为源地址,EDI 作为目标地址,每次从 [EDX] 读取 4 字节数据到 EAX,再将 EAX 写入 [EDI]。随后 EDX、EDI 均增加 4,ECX 减少 4,并通过 JA 010144C4 判断是否继续循环。该循环用于将数据从源区域连续复制到目标区。
快速查找UPX OEP的方法
UPX压缩器的特征之一是,其EP代码被包含在PUSHAD/POPAD指令之间。并且,跳转到OEP代码的JMP指令紧接着出现在POPAD指令之后。只要在JMP指令处设置好断点,运行后就能直接找到OEP。
提示
- PUSHAD 指令将 8 个通用寄存器(EAX~EDI)的值保存到栈。
- POPAD 指令把 PUSHAD 命令存储在栈的值再次恢复到各个寄存器。
在栈中设置硬件断点
该方法也利用UPX的PUSHAD/POPAD指令的特点。在图中执行01014410地址处的PUSHAD命令后,查看栈,如图所示。
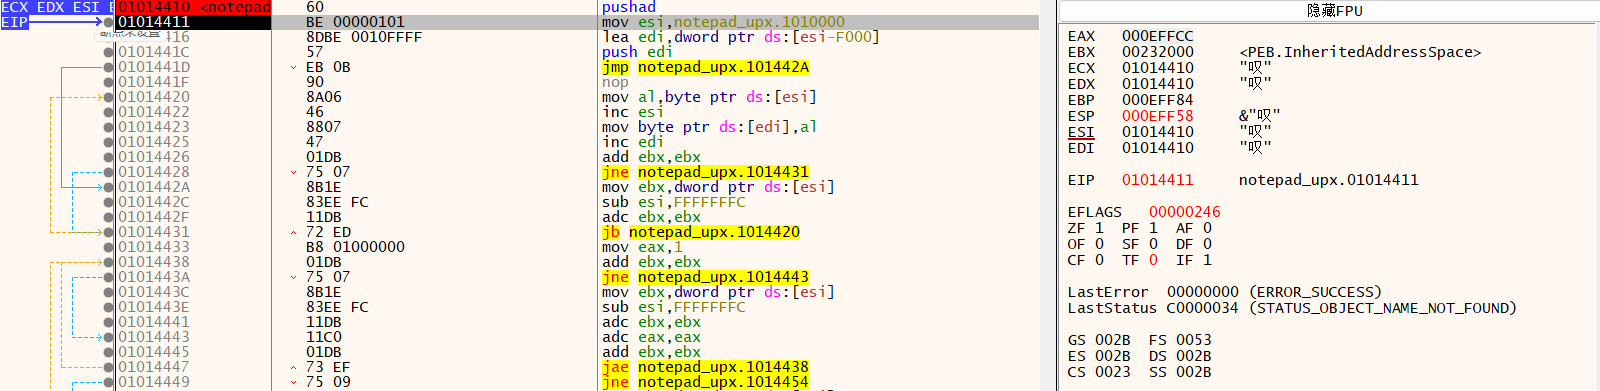
EAX到EDI寄存器的值依次被存储到栈。从窗口进入栈地址(EFF58)。定位到EFF58地址,右键菜单设置硬件断点,如图所示。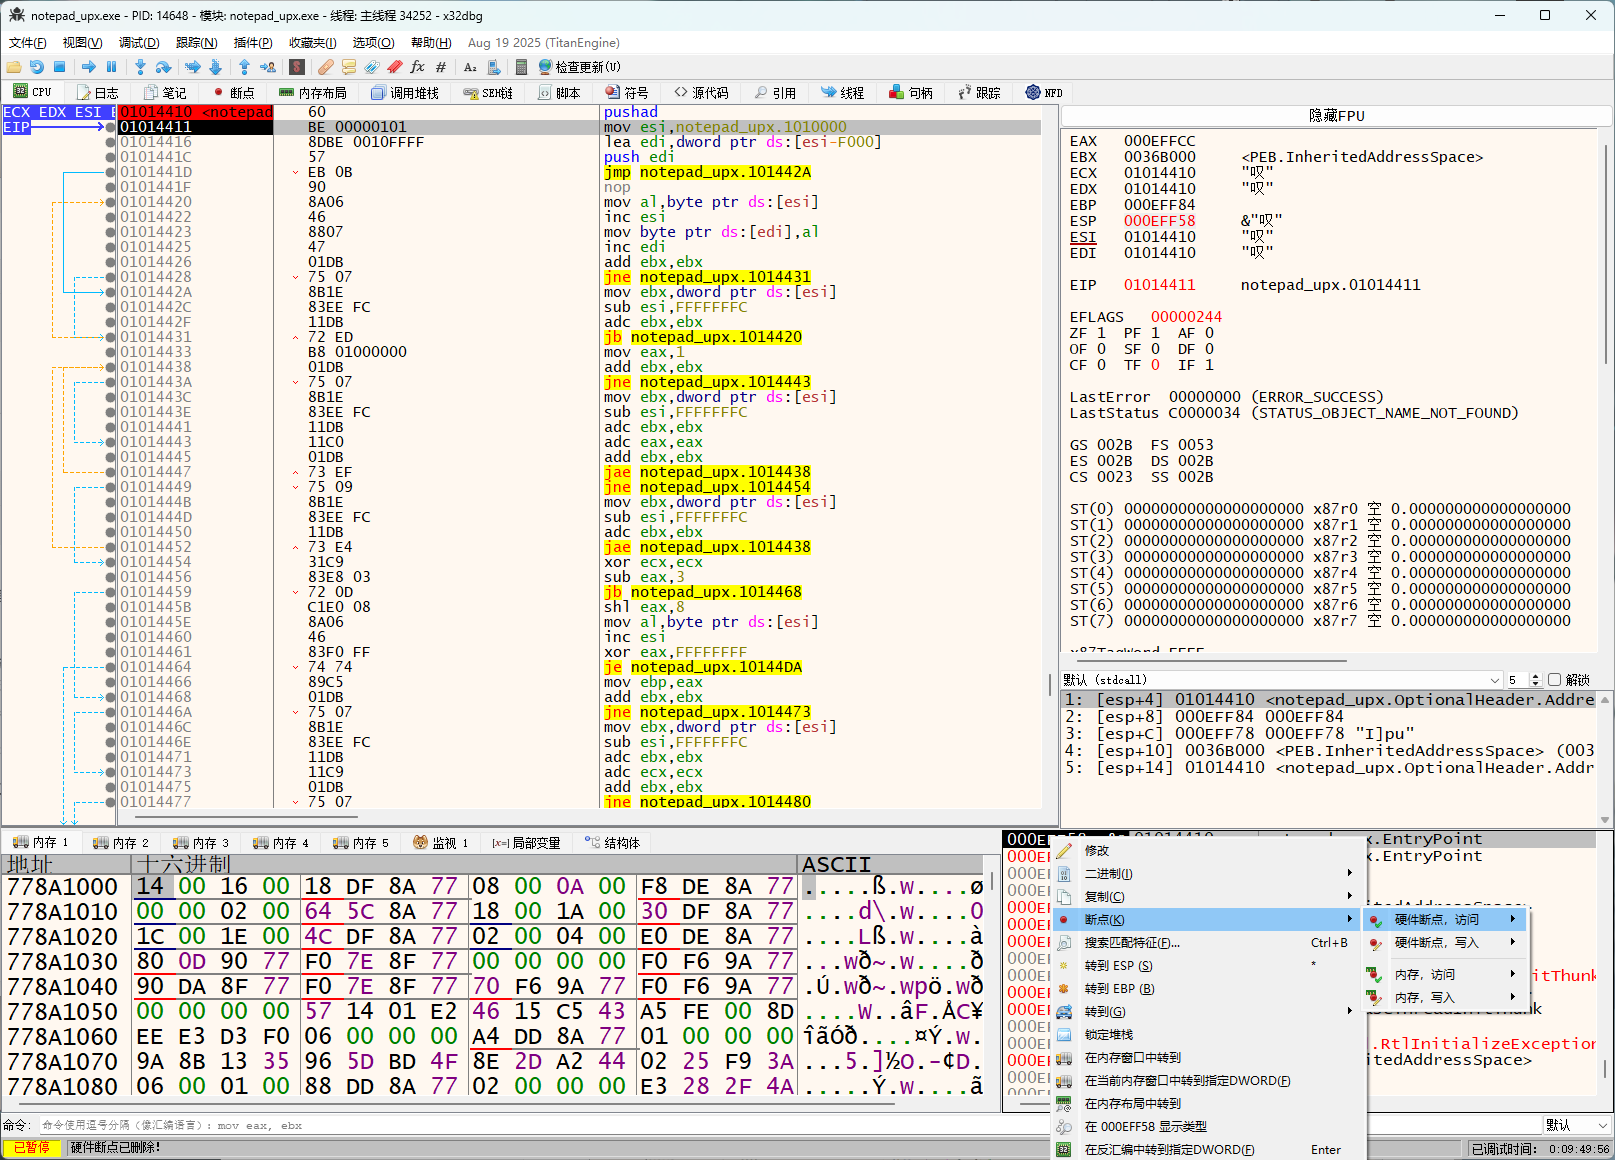
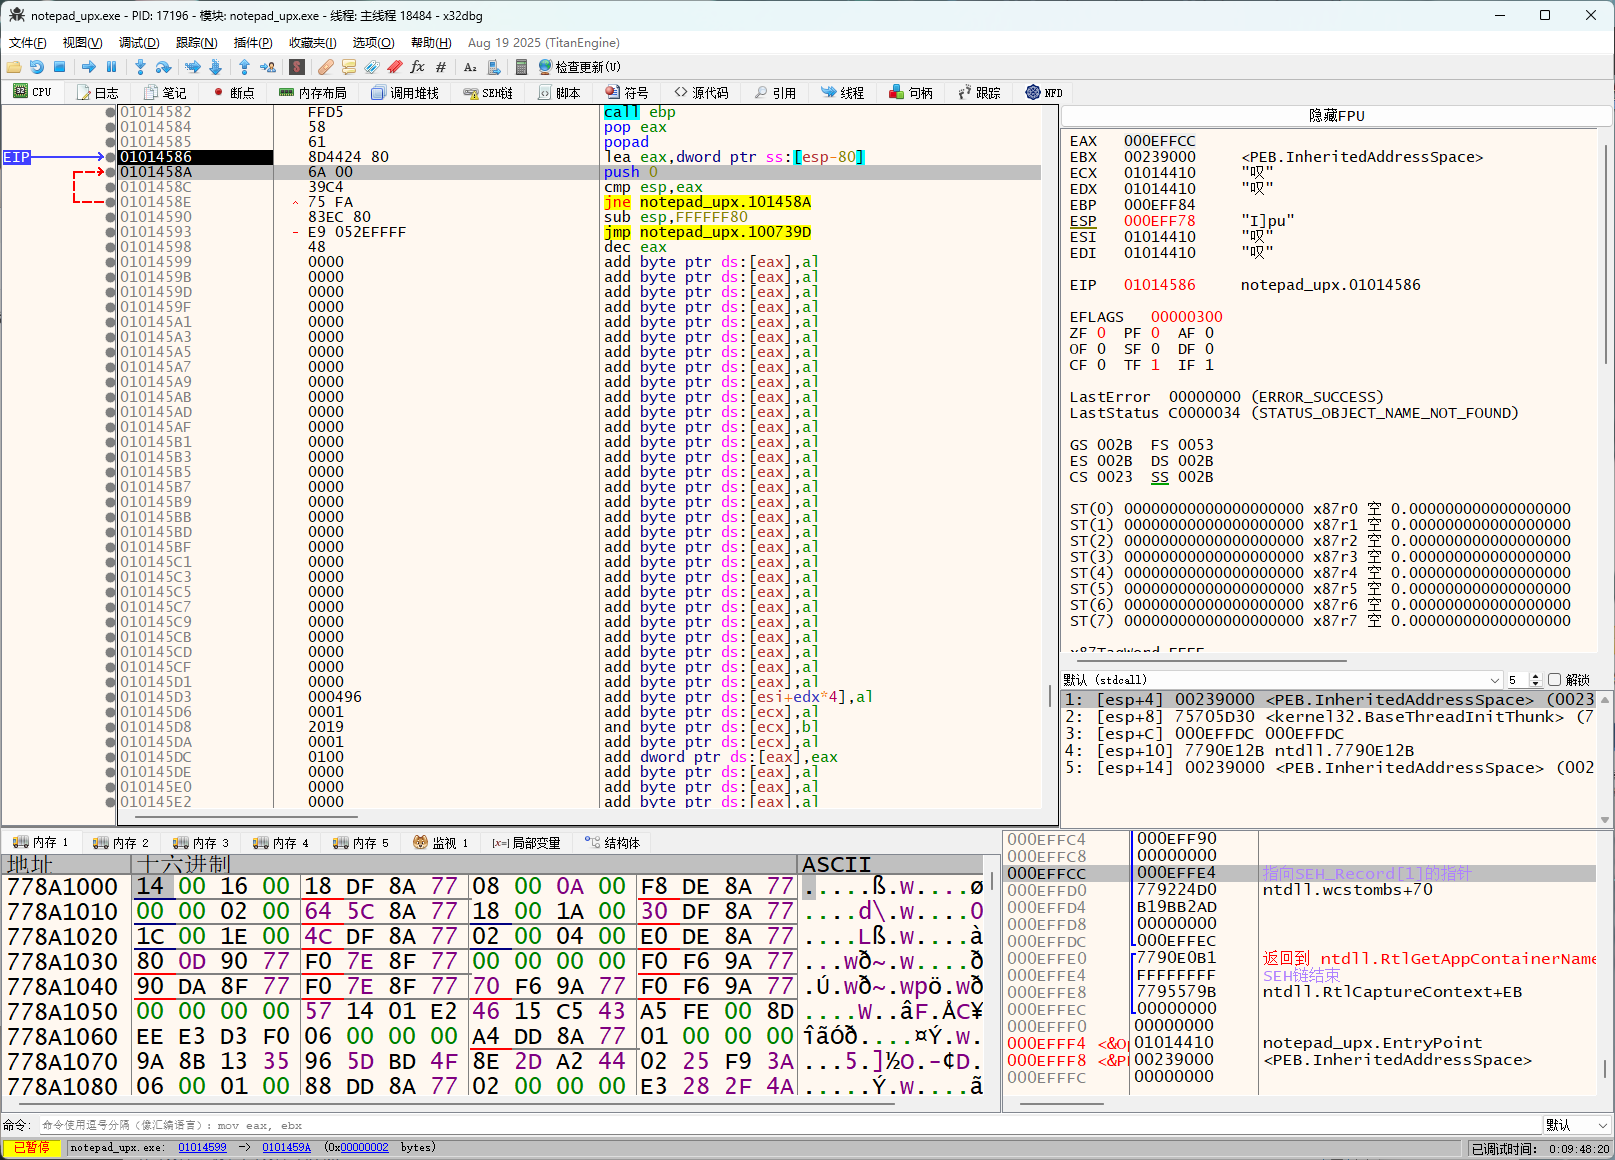
F9运行,停在了这里,上面有popad,下面有一个jmp,jmp所跳地址即为原notepad.exe的OEP地址
封面来自邦乔彦