PE文件格式
PE文件格式
本章将介绍 Windows 操作系统的 PE 文件格式相关知识,同时介绍与之相关的进程、内存、DLL 等概念。
介绍
PE(Portable Executable)是 Windows 操作系统的可执行文件格式,由 UNIX 系统的 COFF(Common Object File Format)格式修改而来。之所以叫”Portable”,是因为当初设计时希望它能跨平台使用,但最终它只用于 Windows 系统。32 位的 PE 格式称为 PE32,64 位的 PE 格式称为 PE32+(或 PE+),注意不是”PE64”。
PE文件格式
PE 文件格式不仅是 .exe 文件的格式,很多其他文件也采用 PE 格式。表列出了 PE 文件的主要种类。
| 种类 | 主扩展名 |
|---|---|
| 可执行系列 | EXE, SCR |
| 库系列 | DLL, OCX, CPL, DRV |
| 驱动程序系列 | SYS, VXD |
| 对象文件系列 | OBJ |
提示
OBJ 文件不能以任何形式执行,在代码逆向分析中几乎不需要关注。
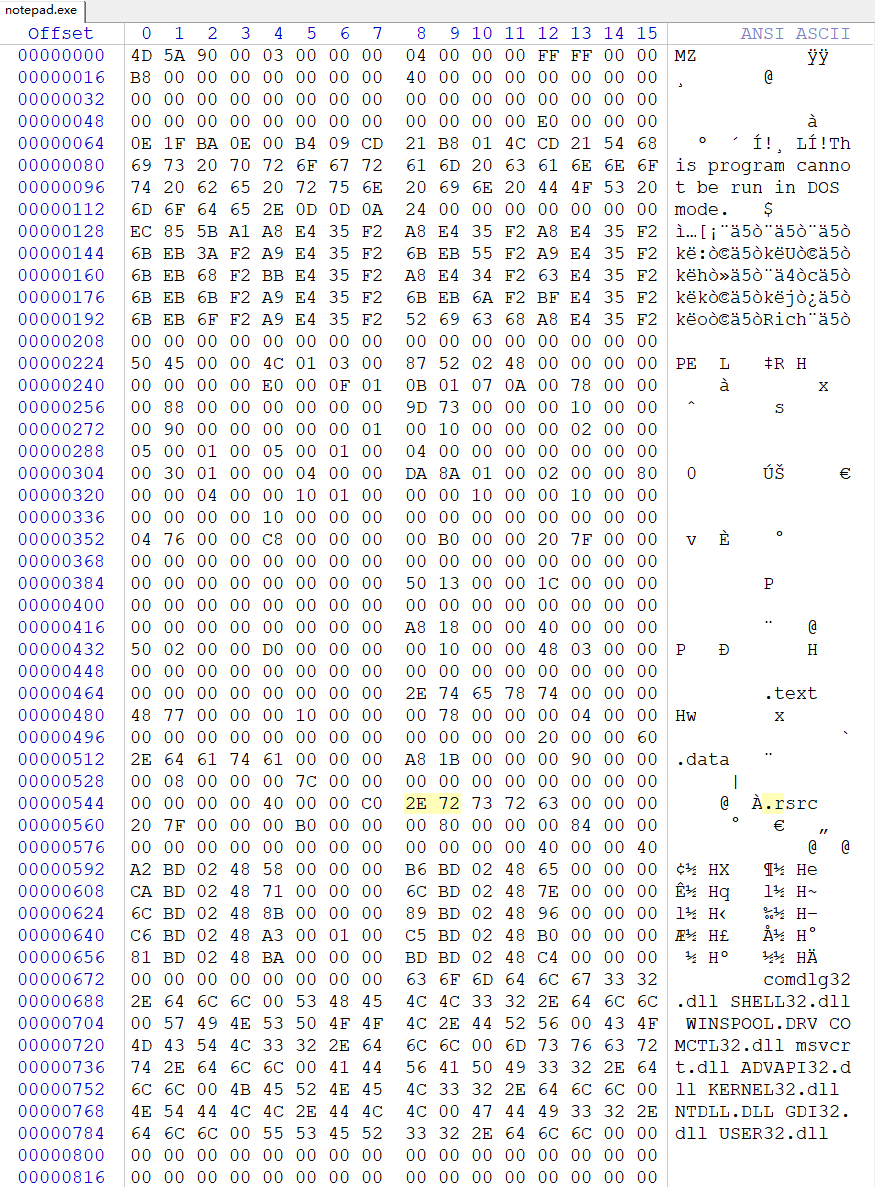
本章将以 Windows XP SP3 的 notepad.exe 为例讲解 PE 文件格式。使用WinHex 等十六进制编辑器打开 notepad.exe 即可查看其内容。
如图是 notepad.exe 文件的起始部分,也是 PE 文件的头部分(PE header)。notepad.exe 文件运行需要的所有信息就存储在这个 PE 头中。如何加载到内存、从何处开始运行、运行中需要的 DLL 有哪些、需要多大的栈 / 堆内存等,大量信息以结构体形式存储在 PE 头中。换言之,学习 PE 文件格式就是学习 PE 头中的结构体
基本结构
notepad.exe 具有普通 PE 文件的基本结构。下图描述了 notepad.exe 文件加载到内存时的情形。其中包含了许多内容,下面逐一学习。
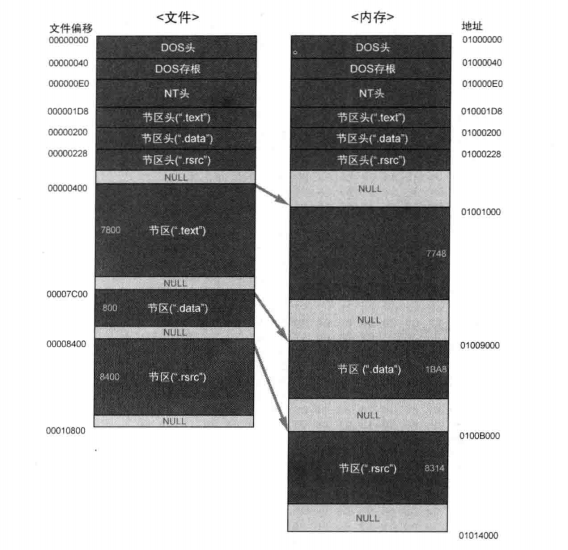
从 DOS 头(DOS header)到节区头(Section header)是 PE 头部分,其下的节区合称 PE 体。
文件中使用偏移(offset),内存中使用 VA(Virtual Address,虚拟地址)来表示位置。
文件加载到内存时,情况就会发生变化(节区的大小、位置等)。文件的内容一般可分为代码(.text)、数据(.data)、资源(.rsrc)节,分别保存。
各节区头定义了各节区在文件或内存中的大小、位置、属性等。
PE 头与各节区的尾部存在一个区域,称为 NULL 填充(NULL padding)。
计算机中,为了提高处理文件、内存、网络包的效率,使用 “最小基本单位” 这一概念,PE 文件中也类似。文件 / 内存中节区的起始位置应该在各文件 / 内存最小单位的倍数位置上,空白区域将用 NULL 填充(可以看到各节区起始地址的截断都遵循一定规则)。
VA&RVA
VA 指的是进程虚拟内存的绝对地址,RVA(Relative Virtual Address,相对虚拟地址)指从某个基准位置(ImageBase)开始的相对地址。VA 与 RVA 满足下面的换算关系
PE 头内部信息大多以 RVA 形式存在。原因在于,PE 文件(主要是 DLL)加载到进程虚拟内存的特定位置时,该位置可能已经加载了其他 PE 文件(DLL)。此时必须通过重定位(Relocation)将其加载到其他空白的位置,若 PE 头信息使用的是 VA,则无法正常访问。因此使用 RVA 来定位信息,即使发生了重定位,只要相对于基准位置的相对地址没有变化,就能正常访问到指定信息,不会出现任何问题。
PE头
PE 头由许多结构体组成,现在开始逐一学习各结构体。此外还会详细讲解在代码逆向分析中起着重要作用的结构体成员。
DOS头
微软创建PE文件格式时,人们正广泛使用DOS文件,所以微软充分考虑了PE文件对DOS文件的兼容性。其结果是在PE头的最前面添加了一个IMAGE_DOS_HEADER结构体,用来扩展已有的DOS EXE头。
1 | typedef struct _IMAGE_DOS_HEADER { |
IMAGE_DOS_HEADER结构体的大小为40个字节。在该结构体中必须知道2个重要成员:
- e_magic:DOS签名(signature,4D5A => ASCII值“MZ”)。
- e_lfanew:指示NT头的偏移(根据不同文件拥有可变值)。
所有PE文件在开始部分(e_magic)都有DOS签名(“MZ”)。e_lfanew值指向NT头所在位置(NT头的名称为IMAGE_NT_HEADERS)。
提示:一个名叫 Mark Zbikowski 的开发人员在微软设计了DOS可执行文件,MZ即取自其名字的首字母。
使用WinHex打开notepad.exe,查看IMAGE_DOS_HEADERS结构体,如图所示
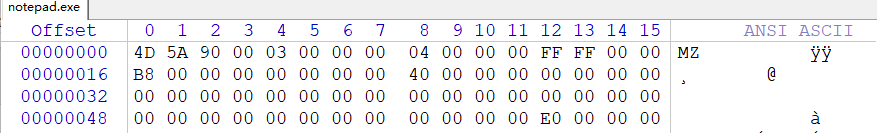
根据PE规范,文件开始的2个字节为4D5A,e_lfanew值为000000E0(注意不是E0000000)。
Intel系列的CPU以逆序存储数据,这称为小端序标识法。
如果我们修改这些值,保存后再运行,可以发现程序无法正常运行(因为根据PE规范,它已不再是PE文件了)
DOS存根
DOS 存根(stub)在 DOS 头下方,是个可选项,且大小不固定(即使没有 DOS 存根,文件也能正常运行)。DOS 存根由代码与数据混合而成,下图红圈内即是 notepad.exe 的 DOS 存根。
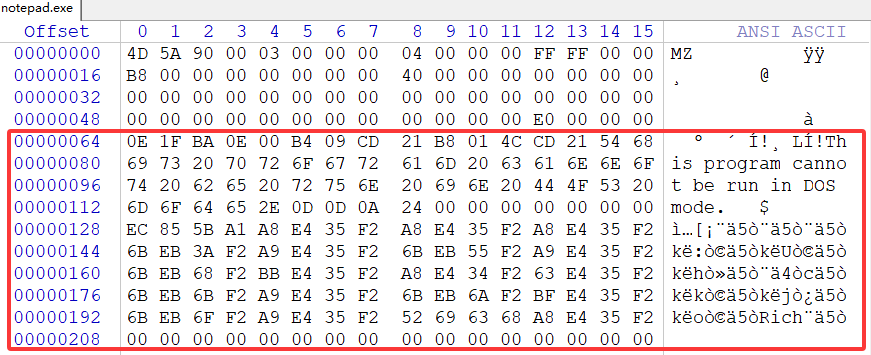
上图中,文件偏移64-77为16位的汇编指令,32位的Windows OS中不会运行该命令(由于被识别为PE文件,所以完全忽视该代码)。
在DOS环境中运行Notepad.exe文件,或者使用DOS调试器(debug.exe)运行它,可使其执行该代码(不识别PE文件格式,所以被识别为DOS EXE文件)。
打开命令行窗口(cmd.exe),输入如下命令(仅适用于Windows XP环境):
1 | debug C:\Windows\notepad.exe |
在出现的光标位置上输入“u”指令(Unassemble),将会出现16位的汇编指令,如下所示:
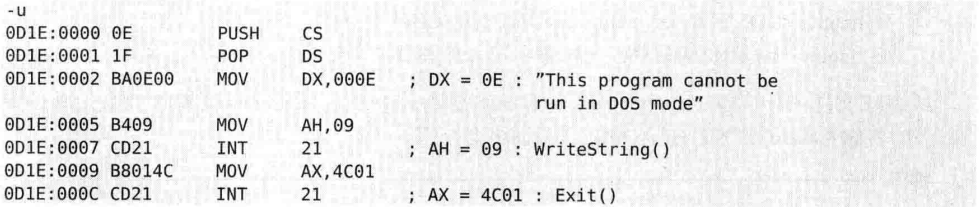
代码非常简单,在画面中输出字符串“This program cannot be run in DOS mode”后就退出。
换言之,notepad.exe文件虽然是32位的PE文件,但是带有MS-DOS兼容模式,可以在DOS环境中运行。执行DOS EXE代码,输出“This program cannot be run in DOS mode”后终止。
如前所述,DOS存根是可选项,开发工具应该支持它(VB、VC++、Delphi等默认支持DOS存根)。
NT头
NT 头 IMAGE_NT_HEADERS 结构体定义如下:
1 | typedef struct _IMAGE_NT_HEADERS { |
IMAGE_NT_HEADERS 结构体由3个成员组成:
- Signature:签名,值为
50450000h(即 ASCII 码"PE"后跟两个00) - FileHeader:文件头(
IMAGE_FILE_HEADER结构体) - OptionalHeader:可选头(
IMAGE_OPTIONAL_HEADER结构体)
使用 WinHex打开 notepad.exe,可查看其 IMAGE_NT_HEADERS,如下图红圈内所示
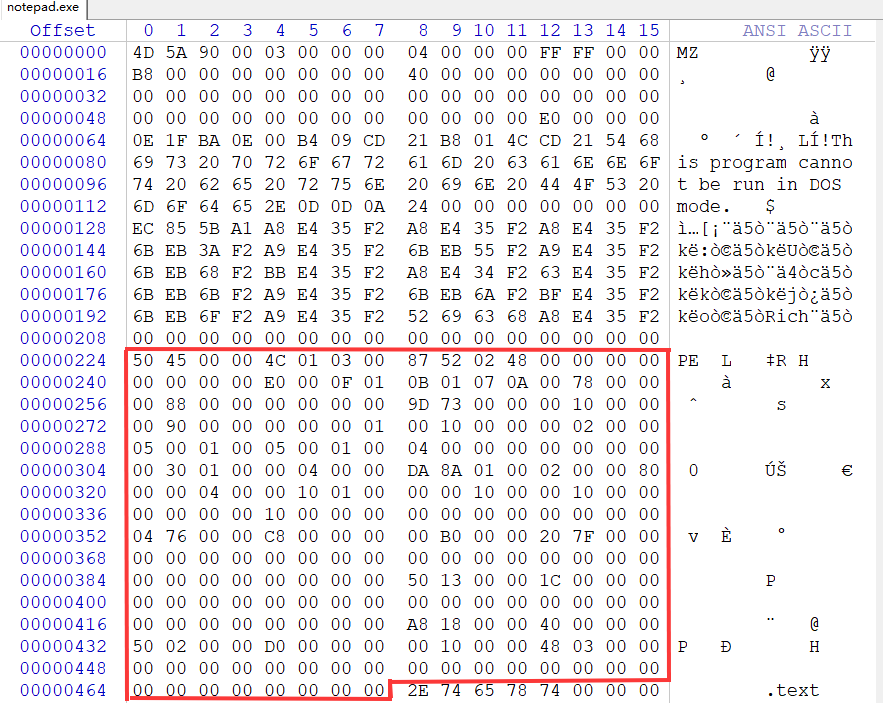
IMAGE_NT_HEADERS 结构体的大小为 F8(248字节),相当大。
NT头 : 文件头
文件头是表现文件大致属性的 IMAGE_FILE_HEADER 结构体。
1 | typedef struct _IMAGE_FILE_HEADER { |
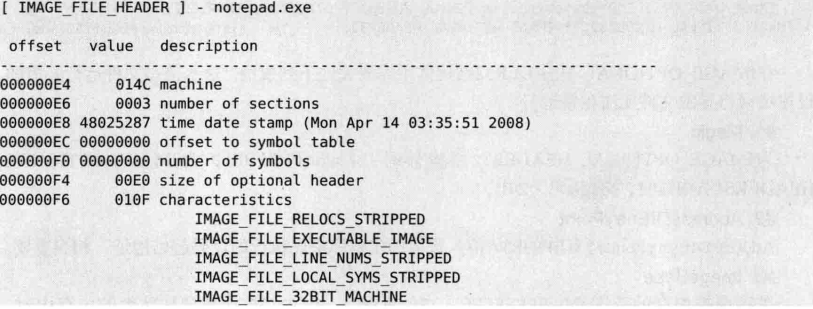
该结构体中有4个重要成员(若设置不正确,文件将无法正常运行):
#1. Machine
每个 CPU 都有唯一的 Machine 码。32位 Intel x86 芯片的 Machine 码为 014C
以下是 winnt.h 中定义的部分 Machine 码:
1 |
#2. NumberOfSections
前面提到过PE 文件将代码、数据、资源等按属性分类存放到各个**节区(Section)**中。
NumberOfSections指出文件中节区的数量。- 该值必须大于0,且定义的节区数量必须与实际节区数量一致,否则会发生运行错误。
#3. SizeOfOptionalHeader
IMAGE_NT_HEADER 结构体的最后一个成员为 IMAGE_OPTIONAL_HEADER32 结构体。
SizeOfOptionalHeader 成员用来指出 IMAGE_OPTIONAL_HEADER32 结构体的长度。
IMAGE_OPTIONAL_HEADER32 结构体由 C 语言编写而成,故其大小已经确定。但是 Windows 的 PE 装载器需要查看 IMAGE_FILE_HEADER 的 SizeOfOptionalHeader 值,从而识别出 IMAGE_OPTIONAL_HEADER32 结构体的大小。
PE32 + 格式的文件中使用的是 IMAGE_OPTIONAL_HEADER64 结构体,而不是 IMAGE_OPTIONAL_HEADER32 结构体。2 个结构体的尺寸是不同的,所以需要在 SizeOfOptionalHeader 成员中明确指出结构体的大小。
#4. Characteristics
该字段用于标识文件的属性,文件是否是可运行的形态、是否为 DLL 文件等信息,以 bit OR 形式组合起来。
以下是定义在 winnt.h 文件中的 Characteristics 值(请记住 0002h 与 2000h 这两个值)。
1 |
注意:
Characteristics的值不一定总是0002h(可执行)。例如,*.obj目标文件和资源 DLL 文件等,其特征值就不是0002h。
IMAGE_FILE_HEADER
最后讲一下 IMAGE_FILE_HEADER 的 TimeDateStamp 成员。该成员的值不影响文件运行,用来记录编译器创建此文件的时间。但是有些开发工具(VB、VC++)提供了设置该值的工具,而有些开发工具(Delphi)则未提供(且随所用选项的不同而不同)。
在WinHex中查看notepad.exe的IMAGE_FILE_HEADER结构体方便理解,如下图
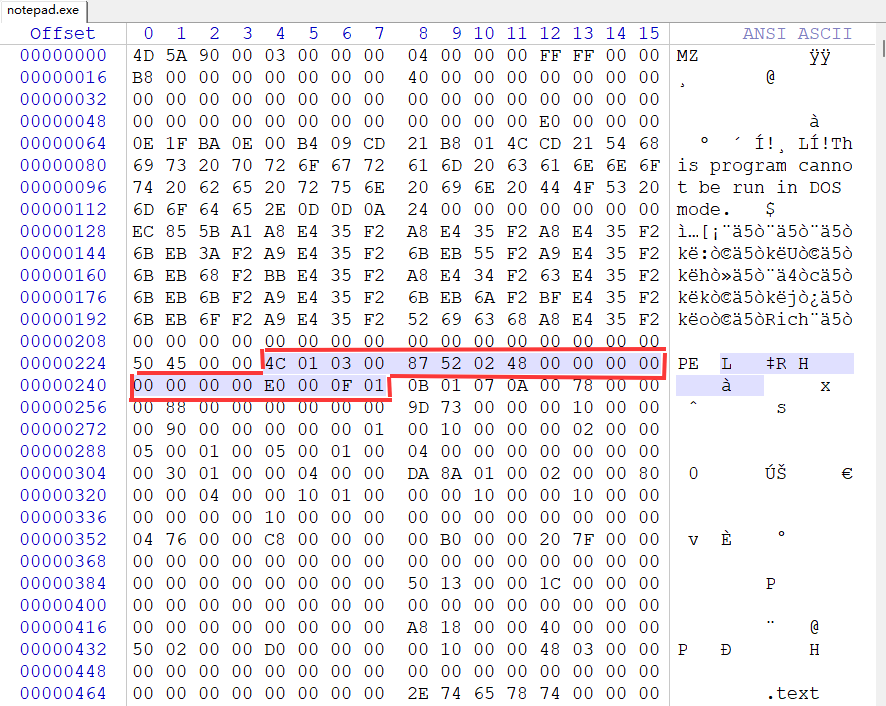
为方便理解,结构体成员的形式表示如下
NT头 : 可选头
IMAGE_OPTIONAL_HEADER32 是 PE 头中体积最大的结构体。
1 | typedef struct _IMAGE_DATA_DIRECTORY { |
在IMAGE_OPTIONAL_HEADER32 结构体则需关注下列成员,这些值是文件运行必需的,设置错误将导致文件无法正常运行。
#1. Magic
为 IMAGE_OPTIONAL_HEADER32 结构体时,Magic 码为 10B;
为 IMAGE_OPTIONAL_HEADER64 结构体时,Magic 码为 20B。
#2. AddressOfEntryPoint
AddressOfEntryPoint 持有 EP 的 RVA 值。该值指出程序最先执行的代码起始地址,相当重要。
#3. ImageBase
进程虚拟内存的范围是 0~FFFFFFFF(32 位系统)。PE 文件被加载到如此大的内存中时,ImageBase 指出文件的优先装入地址。
EXE、DLL 文件被装载到用户内存的 07FFFFFFF 中,SYS 文件被载入内核内存的 80000000FFFFFFFF 中。一般而言,使用开发工具(VB/VC++/Delphi)创建好 EXE 文件后,其 ImageBase 的值为 00400000,DLL 文件的 ImageBase 值为 10000000(当然也可以指定为其他值)。
执行 PE 文件时,PE 装载器先创建进程,再将文件载入内存,然后把 EIP 寄存器的值设置为 ImageBase+AddressOfEntryPoint。
#4. SectionAlignment,FileAlignment
PE 文件的 Body 部分划分为若干节区,这些节存储着不同类别的数据。FileAlignment 指定了节区在磁盘文件中的最小单位,而 SectionAlignment 则指定了节区在内存中的最小单位(一个文件中,FileAlignment 与 SectionAlignment 的值可能相同,也可能不同)。磁盘文件或内存的节区大小必定为 FileAlignment 或 SectionAlignment 值的整数倍。
#5. SizeOfImage
加载 PE 文件到内存时,SizeOfImage 指定了 PE Image 在虚拟内存中所占空间的大小。一般而言,文件的大小与加载到内存中的大小是不同的(节区头中定义了各节装载的位置与占有内存的大小)。
#6. SizeOfHeader
SizeOfHeader 用来指出整个 PE 头的大小。该值也必须是 FileAlignment 的整数倍。第一节区所在位置与 SizeOfHeader 距文件开始偏移的量相同。
#7. Subsystem
该 Subsystem 值用来区分系统驱动文件 (.sys) 与普通的可执行文件 (.exe,*.dll)。Subsystem 成员可拥有的值如下表所示
| 值 | 含义 | 备注 |
|---|---|---|
| 1 | Driver 文件 | 系统驱动(如:ntfs.sys) |
| 2 | GUI 文件 | 窗口应用程序(如:notepad.exe) |
| 3 | CUI 文件 | 控制台应用程序(如:cmd.exe) |
#8. NumberOfRvaAndSizes
NumberOfRvaAndSizes 用来指定 DataDirectory (IMAGE_OPTIONAL_HEADER32 结构体的最后一个成员) 数组的个数。虽然结构体定义中明确指出了数组个数为 IMAGE_NUMBEROF_DIRECTORY_ENTRIES (16),但是 PE 装载器通过查看 NumberOfRvaAndSizes 值来识别数组大小,换言之,数组大小也可能不是 16。
#9. DataDirectory
DataDirectory 是由 IMAGE_DATA_DIRECTORY 结构体组成的数组,数组的每项都有被定义的值。下图列出了各数组项
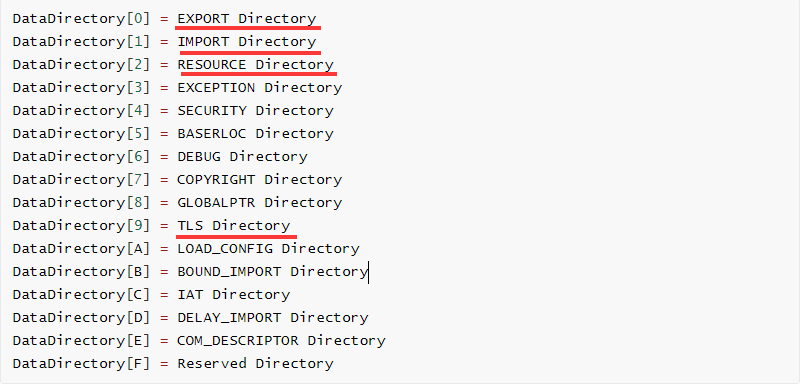
将此处所说的 Directory 想成某个结构体数组即可。
希望各位重点关注标红的 EXPORT/IMPORT/RESOURCE、TLS Direction。
特别需要注意的是 IMPORT 与 EXPORT Directory,它们是 PE 头中非常重要的部分,后面会单独讲解。其余部分不怎么重要,大致了解一下即可。
IMAGE_OPTIONAL_HEADER
前面介绍了重要成员组,一样的,现在我们用WinHex查看IMAGE_OPTIONAL_HEADER这整个结构体
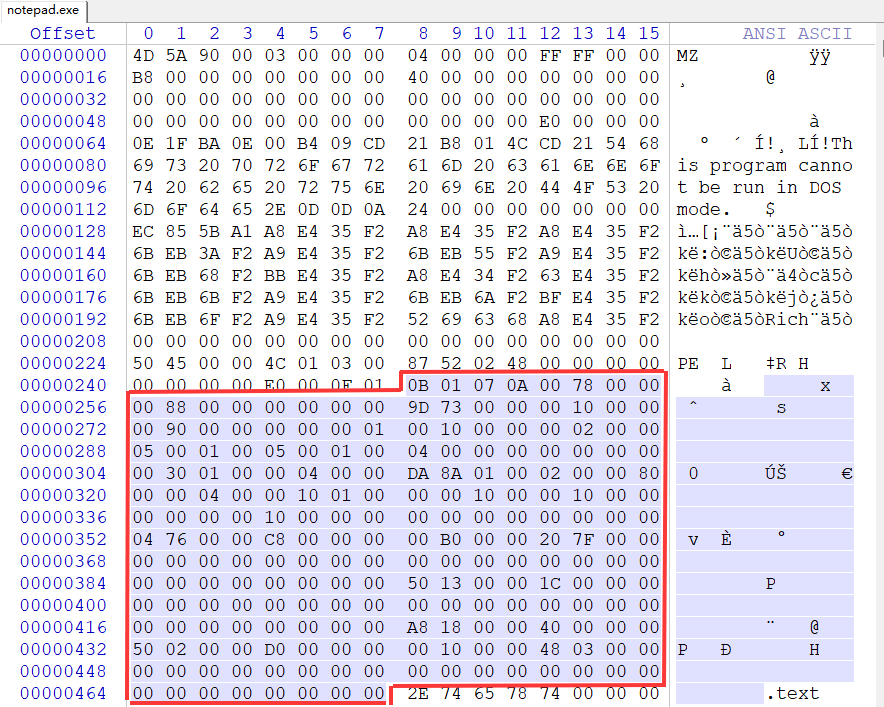
如上图,红圈中即为IMAGE_OPTIONAL_HEADER结构体区域
结构体各成员的值及其说明如下所示
1 | offset value description |
节区头
节区头中定义了各节区属性。看节区头之前先思考一下:前面提到过,PE 文件中的 code(代码)、data(数据)、resource(资源)等按照属性分类存储在不同节区,设计 PE 文件格式的工程师们之所以这样做,一定有着某些好处。
作者认为把 PE 文件创建成多个节区结构的好处是,这样可以保证程序的安全性。若把 code 与 data 放在一个节区中相互纠缠(实际上完全可以这样做)很容易引发安全问题,即使忽略过程的烦琐。
假如向字符串 data 写数据时,由于某个原因导致溢出(输入超过缓冲区大小时),那么其下的 code(指令)就会被覆盖,应用程序就会崩溃。因此,PE 文件格式的设计者们决定把具有相似属性的数据统一保存在一个被称为 “节区” 的地方,然后需要把各节区属性记录在节区头中(节区属性中有文件 / 内存的起始位置、大小、访问权限等)。
换言之,需要为每个 code/data/resource 分别设置不同的特性、访问权限等,如表所示。
| 类 别 | 访问权限 |
|---|---|
| code | 执行,读取权限 |
| data | 非执行,读写权限 |
| resource | 非执行,读取权限 |
至此,大家应当对节区头的作用有了大致了解。
IMAGE_SECTION_HEADER
节区头是由 IMAGE_SECTION_HEADER 结构体组成的数组,每个结构体对应一个节区。
1 |
|
如下表中列出了 IMAGE_SECTION_HEADER 结构体中要了解的重要成员(不使用其他成员)
| 项 目 | 含 义 |
|---|---|
| VirtualSize | 内存中节区所占大小 |
| VirtualAddress | 内存中节区起始地址(RVA) |
| SizeOfRawData | 磁盘文件中节区所占大小 |
| PointerToRawData | 磁盘文件中节区起始位置 |
| Characteristics | 节区属性(bit OR) |
VirtualAddress 与 PointerToRawData 不带有任何值,分别由(定义在 IMAGE_OPTIONAL_HEADER32 中的)SectionAlignment 与 FileAlignment 确定。
VirtualSize 与 SizeOfRawData 一般具有不同的值,即磁盘文件中节区的大小与加载到内存中的节区大小是不同的。
Characteristics 由下代码显示的值组合(bit OR)而成
1 |
最后谈谈 Name 字段。Name 成员不像 C 语言中的字符串一样以 NULL 结束,并且没有 “必须使用 ASCII 值” 的限制。PE 规范未明确规定节区的 Name,所以可以向其中放入任何值,甚至可以填充 NULL 值。所以节区的 Name 仅供参考,不能保证其百分之百地被用作某种信息(数据节区的名称也可叫做.code)。
下面来看一下节区头数组(共三个节区)
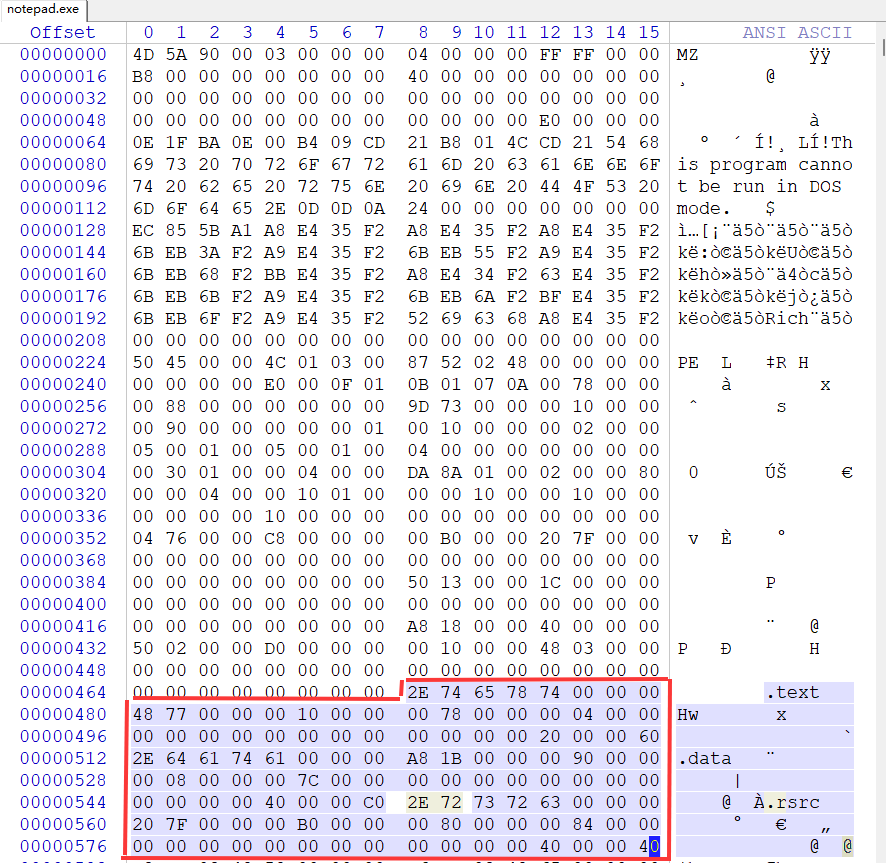
下面是各结构体成员
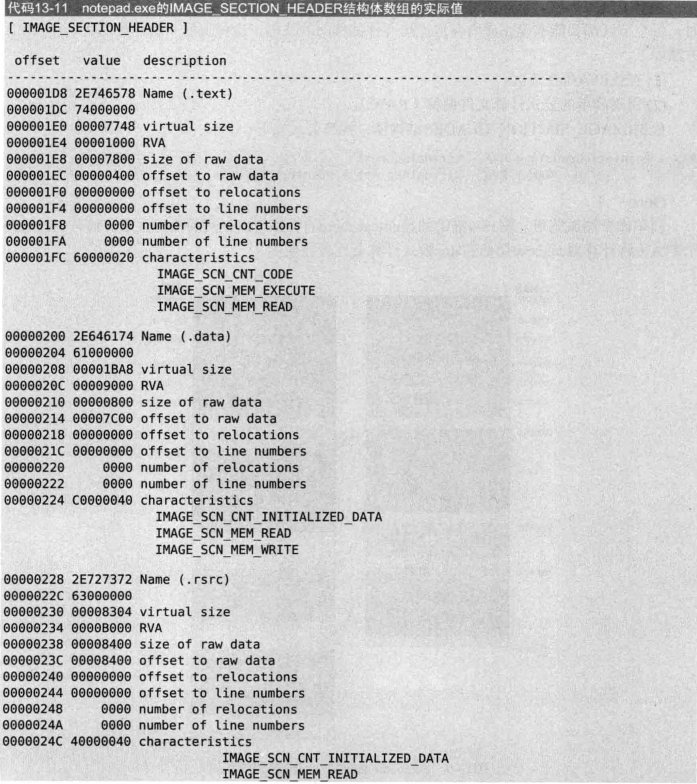
提示
讲解 PE 文件时经常出现 “映像”(Image)这一术语,希望各位牢记。PE 文件加载到内存时,文件不会原封不动地加载,而要根据节区头中定义的节区起始地址、节区大小等加载。因此,磁盘文件中的 PE 与内存中的 PE 具有不同形态。将装载到内存中的形态称为 “映像” 以示区别,使用这一术语能够很好地区分二者。
RVA to RAW
理解了节区头后,下面继续讲解有关 PE 文件从磁盘到内存映射的内容。
PE 文件加载到内存时,每个节区都要准确完成内存地址与文件偏移间的映射。这种映射一般称为 RVA to RAW,方法如下。
(1) 查找 RVA 所在节区。
(2) 使用简单的公式计算文件偏移(RAW)。
根据 IMAGE_SECTION_HEADER 结构体,换算公式如下:
RAW - PointerToRawData = RVA - VirtualAddress
RAW = RVA - VirtualAddress + PointerToRawData
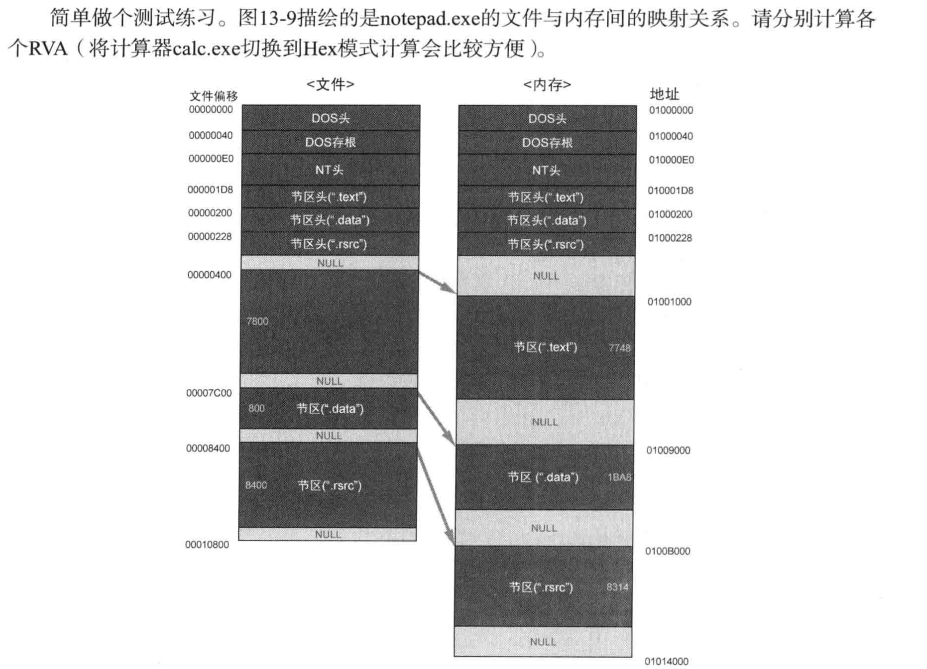
Q1. RVA=5000 时,File Offset=?
A1. 首先查找 RVA 值所在节区。
→ RVA 5000 位于第一个节区(.text)(假设 ImageBase 为 01000000)。
使用公式换算如下:
→ RAW=5000 (RVA)-1000 (VirtualAddress)+400 (PointerToRawData)=4400
为什么RVA在第一个节区里
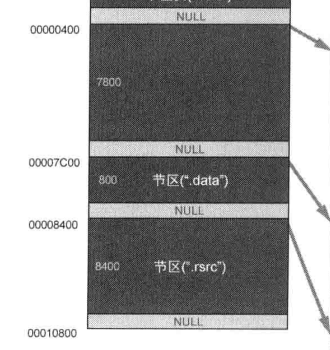
很明显.400<5000<7C00
为什么这里是5000-1000
这里的5000是目标RVA,1000是VirtualAddress,也就是内存中节区起始地址(RVA),相减得到的就是在节区起始地址的偏移
这里的1000是01001000-01000000得到的
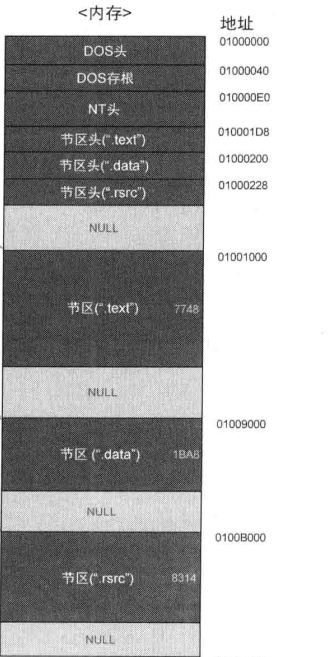
最后再加上PointerToRawData,不也像base+offest吗
Q2. RVA=13314 时,File Offset=?
A2. 查找 RVA 值所在节区。
→ RVA 13314 位于第三个节区(.rsrc)。
使用公式换算如下:
→ RAW=13314 (RVA)-B000 (VA)+8400 (PointerToRawData)=10714
Q3. RVA=ABA8 时,File Offset=?
A3. 查找 RVA 值所在节区。
→ RVA ABA8 位于第二个节区(.data)。
使用公式换算如下:
→ RAW=ABA8 (RVA)-9000 (VA)+7C00 (PointerToRawData)=97A8 (×)
→ 计算结果为 RAW=97A8,但是该偏移在第三个节区(.rsrc)。RVA 在第二个节区,而 RAW 在第三个节区,这显然是错误的。该情况表明 “无法定义与 RVA(ABA8)相对应的 RAW 值”。出现以上情况的原因在于,第二个节区的 VirtualSize 值要比 SizeOfRawData 值大。
IAT
刚开始学习 PE 头时,最难过的一关就是 IAT(Import Address Table,导入地址表)。IAT 保存的内容与 Windows 操作系统的核心进程、内存、DLL 结构等有关。换句话说,只要理解了 IAT,就掌握了 Windows 操作系统的根基。简言之,IAT 是一种表格,用来记录程序正在使用哪些库中的哪些函数。
DLL
讲解 IAT 前先学习一下有关 DLL(Dynamic Linked Library)的知识(知其所以然,才更易理解),它支撑起了整座 Windows OS 大厦。DLL 翻译成中文为 “动态链接库”,为何这样称呼呢?
16 位的 DOS 时代不存在 DLL 这一概念,只有 “库”(Library)一说。比如在 C 语言中使用 printf ()函数时,编译器会先从库中读取相应函数的二进制代码,然后插入(包含到)应用程序。也就是说,可执行文件中包含着 printf () 函数的二进制代码。
同时Windows OS 支持多任务,若仍采用这种包含库的方式,会非常没有效率。Windows 操作系统使用了数量庞大的库函数(进程、内存、窗口、消息等)来支持 32 位的 Windows 环境。同时运行多个程序时,若仍像以前一样每个程序运行时都包含相同的库,将造成严重的内存浪费(当然磁盘空间的浪费也不容小觑)。因此,Windows OS 设计者们根据需要引入了 DLL 这一概念,描述如下。
- 不要把库包含到程序中,单独组成 DLL 文件,需要时调用即可。
- 内存映射技术使加载后的 DLL 代码、资源在多个进程中实现共享。
- 更新库时只要替换相关 DLL 文件即可,简便易行。
加载 DLL 的方式实际有两种:一种是 “显式链接”(Explicit Linking),程序使用 DLL 时加载,使用完毕后释放内存;
另一种是 “隐式链接”(Implicit Linking),程序开始时即一同加载 DLL,程序终止时再释放占用的内存。
IAT 提供的机制即与隐式链接有关。下面使用Dbg 打开 notepad.exe 来查看 IAT。
下图是调用CreateFileW()函数的代码,该函数位于kernel32.dll中
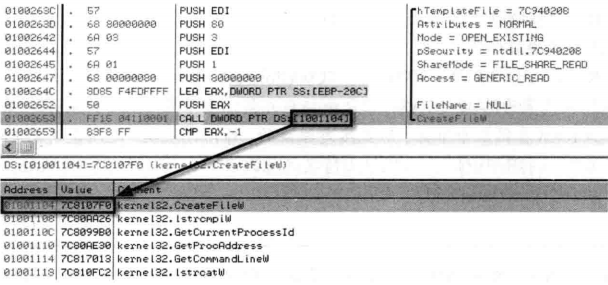
可以看见调用 CreateFileW () 函数时并非直接调用,而是通过获取 01001104 地址处的值来实现(所有 API 调用均采用这种方式)。
地址 01001104 是 notepad.exe 中.text 节区的内存区域(更确切地说是 IAT 内存区域)。01001104 地址的值为 7C8107F0,而 7C8107F0 地址即是加载到 notepad.exe 进程内存中的 CreateFileW () 函数(位于 kernel32.dll 库中)的地址。此处产生一个疑问。
“直接使用 CALL 7C8107F0 指令调用函数不是更好、更方便吗?”
甚至还会有人问:“编译器直接写 CALL 7C8107F0 不是更准确、更好吗?” 这是前面说过的 DOS 时代的方式。
事实上,notepad.exe 程序的制作者编译(生成)程序时,并不知道该 notepad.exe 程序要运行在哪种 Windows(9X、2K、XP、Vista、7)、哪种语言(ENG、JPN、KOR 等)、哪种服务包(Service Pack)下。
上面列举出的所有环境中,kernel32.dll 的版本各不相同,CreateFileW () 函数的位置(地址)也不相同。为了确保在所有环境中都能正常调用 CreateFileW () 函数,编译器准备了要保存 CreateFileW () 函数实际地址的位置(01001104),并仅记下CALL DWORD PTR DS:[1004404]形式的指令。
执行文件时,PE 装载器将 CreateFileW () 函数的地址写到 01001104 位置。
编译器不使用CALL 7C8107F0语句的另一个原因在于 DLL 重定位。DLL 文件的 ImageBase 值一般为 10000000。
比如某个程序使用 a.dll 与 b.dll 时,PE 装载器先把 a.dll 装载到内存的 10000000(ImageBase)处,然后尝试把 b.dll 也装载到该处。但是由于该地址处已经装载了 a.dll,所以 PE 装载器查找其他空白的内存空间(ex:3E000000),然后将 b.dll 装载进去。
这就是所谓的 DLL 重定位,它使我们无法对实际地址硬编码。另一个原因在于,PE 头中表示地址时不使用 VA,而是 RVA。
提示
实际操作中无法保证 DLL 一定会被加载到 PE 头内指定的 ImageBase 处。但是 EXE 文件(生成进程的主体)却能准确加载到自身的 ImageBase 中,因为它拥有自己的虚拟空间。
IMAGE_IMPORT_DESCRIPTOR
IMAGE_IMPORT_DESCRIPTOR 结构体中记录着 PE 文件要导入哪些库文件
- Import:导入,向库提供服务(函数)。
- Export:导出,从库向其他 PE 文件提供服务(函数)。
IMAGE_IMPORT_DESCRIPTOR 结构体如下所示
1 | typedef struct _IMAGE_IMPORT_DESCRIPTOR { |
执行一个普通程序时往往需要导入多个库,导入多少库就存在多少个 IMAGE_IMPORT_DESCRIPTOR 结构体,这些结构体形成了数组,且结构体数组最后以 NULL 结构体结束。
IMAGE_IMPORT_DESCRIPTOR 中的重要成员如下表所示
| 项目 | 含义 |
|---|---|
| OriginalFirstThunk | INT 的地址(RVA) |
| Name | 库名称字符串的地址(RVA) |
| FirstThunk | IAT 的地址(RVA) |
提示
- PE 头中提到的 “Table” 即指数组。
- INT 与 IAT 是长整型(4 个字节数据类型)数组,以 NULL 结束(未另外明确指出大小)。
- INT 中各元素的值为 IMAGE_IMPORT_BY_NAME 结构体指针(有时 IAT 也拥有相同的值)。
- INT 与 IAT 的大小应相同。
下图描述了 notepad.exe 之 kernel32.dll 的 IMAGE_IMPORT_DESCRIPTOR 结构
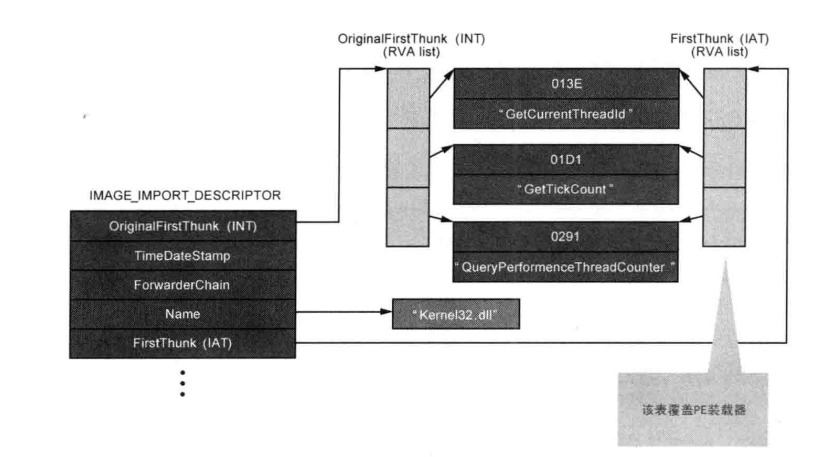
上图中INT 与 IAT 的各元素同时指向相同地址,但也有很多情况下它们是不一致的(后面会陆续接触很多变形的 PE 文件)。
下面了解一下 PE 装载器把导入函数输入至 IAT 的顺序。
读取 IID 的 Name 成员,获取库名称字符串(”kernel32.dll”)。
装载相应库。
→ LoadLibrary (“kernel32.dll”)
读取 IID 的 OriginalFirstThunk 成员,获取 INT 地址。
逐一读取 INT 中数组的值,获取相应 IMAGE_IMPORT_BY_NAME 地址(RVA)。
使用 IMAGE_IMPORT_BY_NAME 的 Hint(ordinal)或 Name 项,获取相应函数的起始地址。
→ GetProcAddress (“GetCurrentThreadId”)
读取 IID 的 FirstThunk(IAT)成员,获得 IAT 地址。
将上面获得的函数地址输入相应 IAT 数组值。
重复以上步骤 4~7,直到 INT 结束(遇到 NULL 时)。
练习
下面以 notepad.exe 为对象逐一看。先提一个问题:IMAGE_IMPORT_DESCRIPTOR 结构体数组究竟存在于 PE 文件的哪个部分呢?
它不在 PE 头而在 PE 体中,但查找其位置的信息在 PE 头中,
IMAGE_OPTIONAL_HEADER32.DataDirectory [1].VirtualAddress 的值即是 IMAGE_IMPORT_DESCRIPTOR 结构体数组的起始地址(RVA 值)。
IMAGE_IMPORT_DESCRIPTOR 结构体数组也被称为 IMPORT Directory Table
IMAGE_OPTIONAL_HEADER32.DataDirectory [1] 结构体的值如下图红圈所示( 第一个 4 字节为虚拟地址,第二个 4 字节为 Size 成员 )
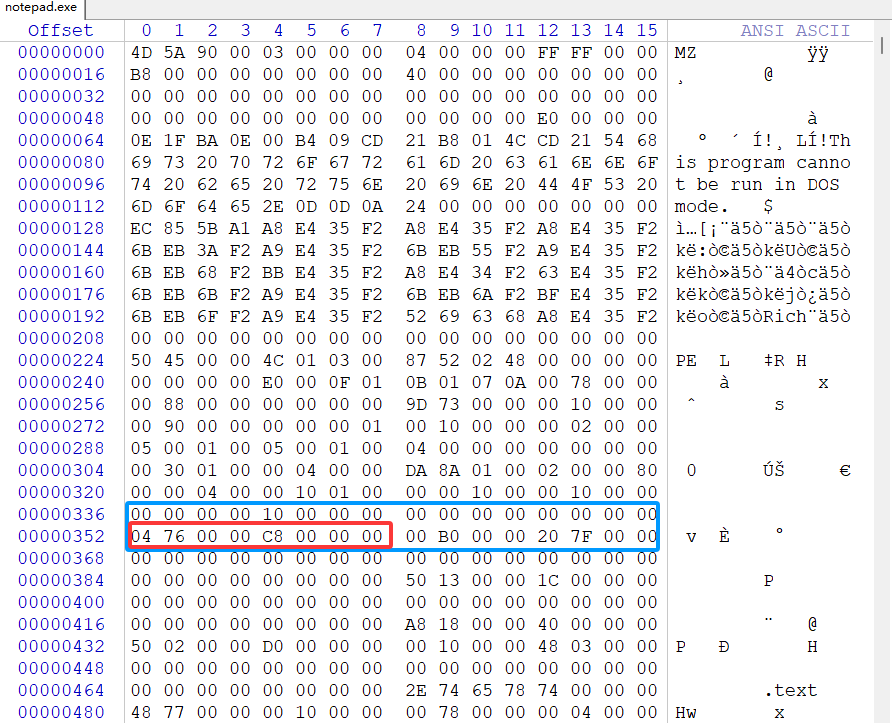
整理上图中的 IMAGE_OPTIONAL_HEADER32.DataDirectory 结构体数组(即蓝圈所示)的信息以便查看
如下表所示
| 偏移 | 值 | 说明 |
|---|---|---|
| 0000033E | 00000000 | RVA of EXPORT Directory |
| 00000346 | 00000000 | size of EXPORT Directory |
| 0000034E | 00007604 | RVA of IMPORT Directory |
| 00000356 | 000000C8 | size of IMPORT Directory |
| 0000035E | 0000B000 | RVA of RESOURCE Directory |
| 00000366 | 00007F20 | size of RESOURCE Directory |
像在在上图看到的一样,因为 RVA 是 7604,故文件偏移为 6A04(请使用 “RVA to RAW” 转换公式)。
在文件中查看 6A04
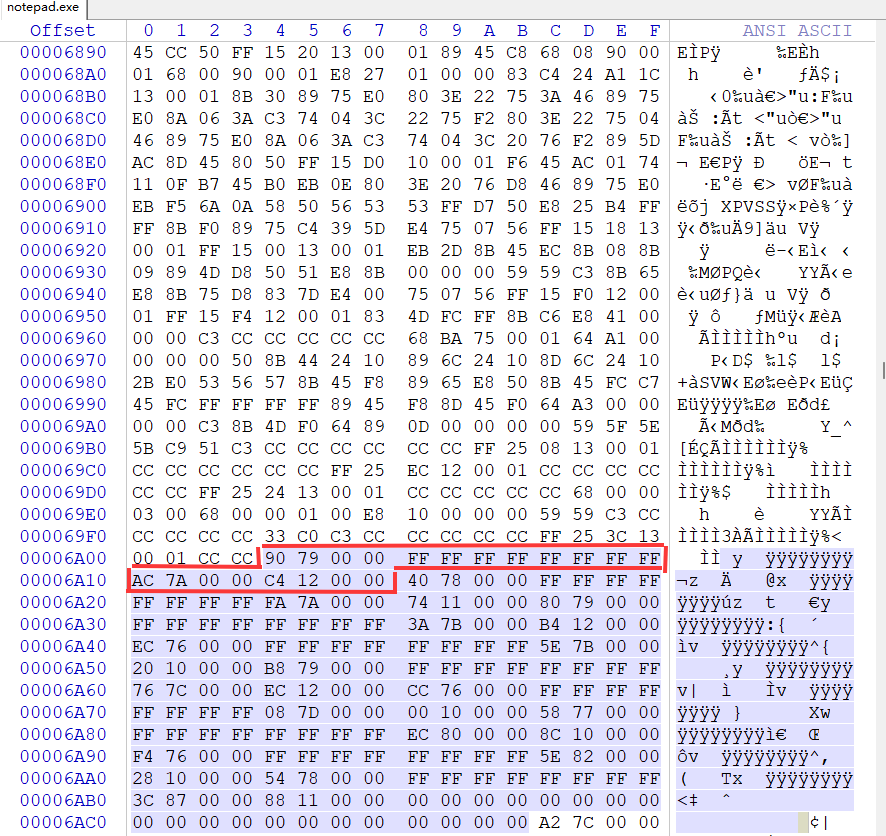
如上图,阴蓝色影部分即为全部的 IMAGE_IMPORT_DESCRIPTOR 结构体数组
红线框内的部分是结构体数组的第一个元素(也可以看到数组的最后是由 NULL 结构体组成的)。
下面分别看一下红线框中 IMAGE_IMPORT_DESCRIPTOR 结构体的各个成员,如下表
| 文件偏移 | 成员 | RVA | RAW |
|---|---|---|---|
| 6A04 | OriginalFirstThunk(INT) | 00007990 | 00006D90 |
| 6A08 | TimeDateStamp | FFFFFFFF | - |
| 6A0C | ForwarderChain | FFFFFFFF | - |
| 6A10 | Name | 00007AAC | 00006EAC |
| 6A14 | FirstThunk(IAT) | 000012C4 | 00006C4 |
库名称Name
Name 是一个字符串指针,它指向导入函数所属的库文件名称。
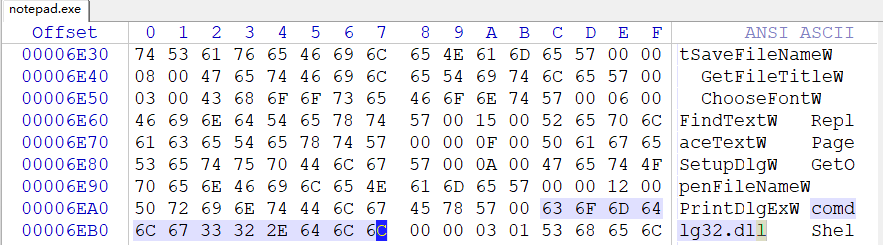
如下图 的文件偏移 6EAC(RVA:7AAC→RAW:6EAC)处看到字符串 comdlg32.dll
OriginalFirstThunk - INT
INT 是一个包含导入函数信息(Ordinal,Name)的结构体指针数组。只有获得了这些信息,才能在加载到进程内存的库中准确求得相应函数的起始地址。
跟踪 OriginalFirstThunk 成员(RVA:7990→RAW:6D90)。
下图是 INT,由地址数组形式组成(数组尾部以 NULL 结束)。每个地址值分别指向 IMAGE_IMPORT_BY_NAME 结构体。跟踪数组的第一个值 7A7A(RVA),进入该地址,可以看到导入的 API 函数的名称字符串。
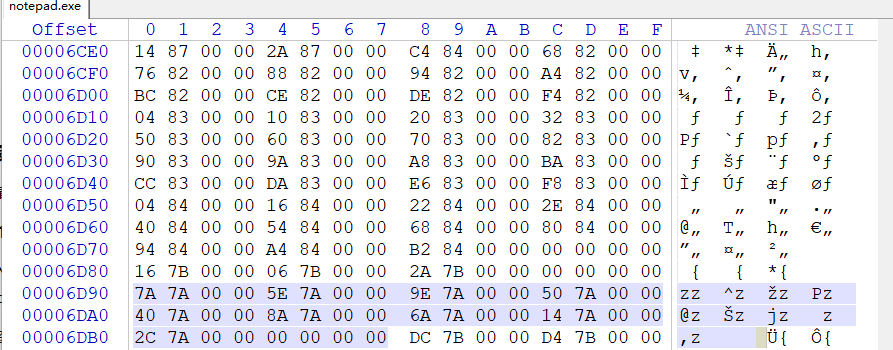
IMAGE_IMPORT_BY_NAME
RVA: 7A7A 即为 RAW: 6E7A。
文件偏移 6E7A 最初的 2 个字节值(000F)为 Ordinal,是库中函数的固有编号。Ordinal 的后面为函数名称字符串 PageSetupDlgW(同 C 语言一样,字符串末尾以 Terminating NULL [‘\0’] 结束)。
如下图所示,INT 是 IMAGE_IMPORT_BY_NAME 结构体指针数组。数组的第一个元素指向函数的 Ordinal 值 000F,函数的名称为 PageSetupDlgW。
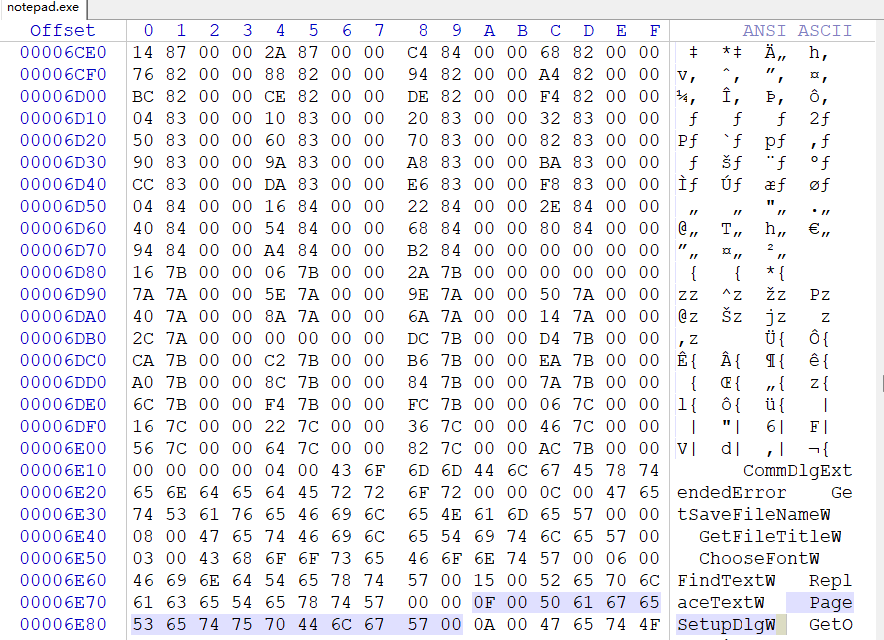
FirstThunk - IAT(Import Address Table)
EAT
Windows 操作系统中,“库” 是为了方便其他程序调用而集中包含相关函数的文件(DLL/SYS)。Win32 API 是最具代表性的库,其中的 kernel32.dll 文件被称为最核心的库文件。
EAT 是一种核心机制,它使不同的应用程序可以调用库文件中提供的函数。也就是说,只有通过 EAT 才能准确求得从相应库中导出函数的起始地址。
与前面讲解的 IAT 一样,PE 文件内的特定结构体(IMAGE_EXPORT_DIRECTORY)保存着导出信息,且 PE 文件中仅有一个用来说明库 EAT 的 IMAGE_EXPORT_DIRECTORY 结构体。
提示
用来说明 IAT 的 IMAGE_IMPORT_DESCRIPTOR 结构体以数组形式存在,且拥有多个成员。这样是因为 PE 文件可以同时导入多个库。
待编辑……
封面来自fjsmu(ふじしむ)