基址重定位表
基址重定位表
PE文件在重定位过程中会用到基址重定位表(Base Relocation Table)。
PE 重定位
向进程的虚拟内存加载PE文件(EXE/DLL/SYS)时,文件会被加载到PE头的ImageBase所指的地址处。若加载的是DLL(SYS)文件,且在ImageBase位置处已经加载了其他DLL(SYS)文件,那么PE装载器就会将其加载到其他未被占用的空间。
这就涉及PE文件重定位的问题。PE重定位是指PE文件无法加载到ImageBase所指位置,而是被加载到其他地址时发生的一系列处理行为。
提示
使用SDK(Software Development Kit,软件开发工具包)或Visual C++创建PE文件时,EXE默认的ImageBase为00400000,DLL默认的ImageBase为10000000。此外,使用DDK(Driver Development Kit,驱动开发工具包)创建的SYS文件默认的ImageBase为10000。
DLL/SYS
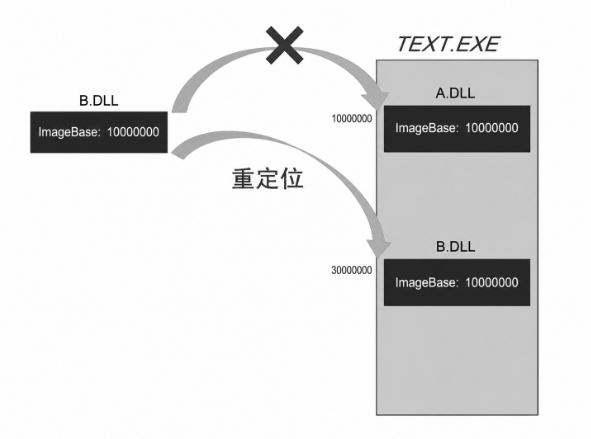
例如,A.DLL被加载到TEST.EXE进程的10000000地址处。此后,B.DLL试图加载到相同地址(10000000)时,PE装载器将B.DLL加载到另一个尚未被占用的地址(3C000000)处
EXE
创建好进程后,EXE文件会首先加载到内存(主 EXE 通常最先占自己的首选 ImageBase,所以一般不会因为“地址冲突”而被迫重定位),所以在EXE中无须考虑重定位的问题。
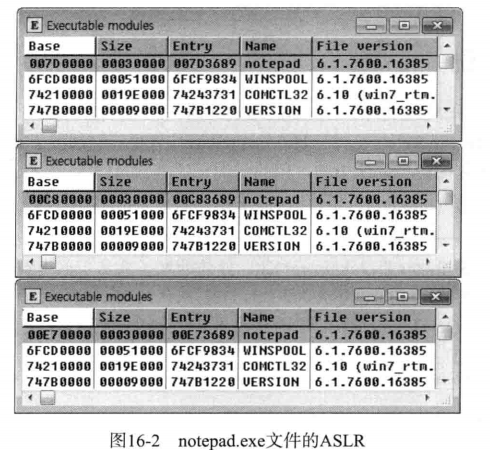
但是Windows Vista之后的版本引入了ASLR安全机制,每次运行EXE文件都会被加载到随机地址,这样大大增强了系统安全性。
下图是分别运行3次notepad.exe时的截图,可以明显发现,每次运行时程序都被加载到不同地址。
提示
ASLR机制也适用于DLL(SYS)文件。对于各OS的主要系统DLL,虽然会根据不同版本分别赋予不同的ImageBase地址,同一系统的kernel32.dll、user32.dll等会被加载到各自固有的ImageBase,所以系统的DLL实际上不会发生重定位问题。
Windows Vista/7的系统DLL虽然也拥有各自固有的ImageBase,但是ASLR机制使每次启动时加载的地址都不尽相同。
PE重定位时执行的操作
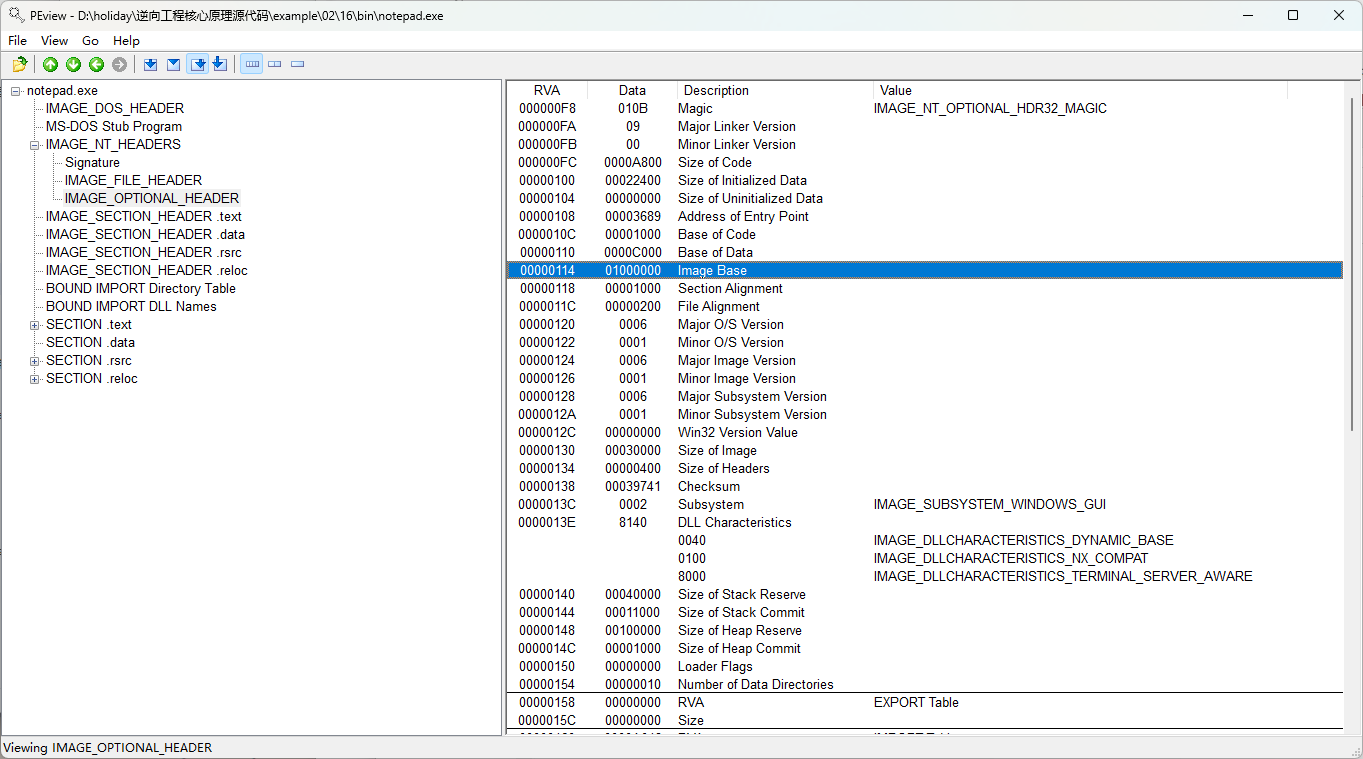
下面以notepad.exe 程序为例,看看 PE 重定位时都发生了什么。先看下图,notepad.exe 的 ImageBase 为 01000000。Address of Entry Point为3689,那么对应的程序入口应该是01003689
接下来,使用Dbg 运行 notepad.exe 程序。
下图为 notepad.exe 的 EP 代码部分。
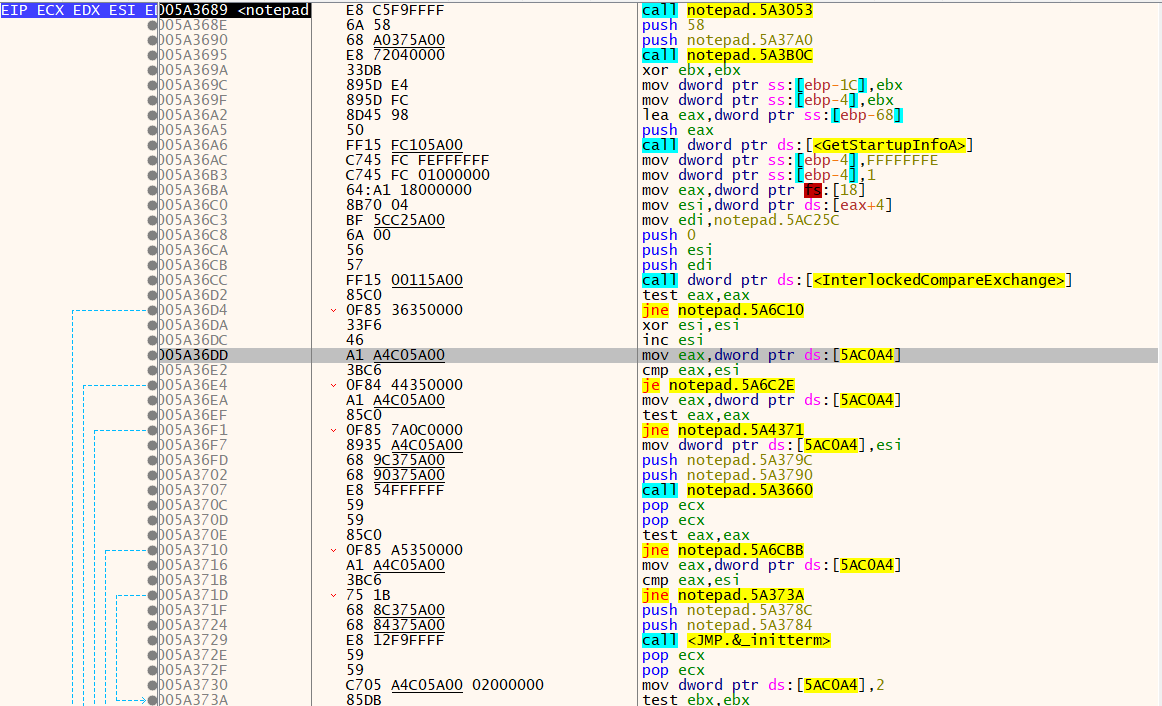
可以看到,很明显不是01003689,但后最后3689却一样,这是因为
在 ASLR 机制作用下,程序被加载到 005A0000 地址处。从图中指令可以看到,方框中进程的内存地址以硬编码形式存在。地址 5A10FC、5A1100 是 .text 节区的 IAT 区域,地址 5AC0A4 是 .data 节区的全局变量。每当在Dbg 中重启 notepad.exe(Restart/Ctrl+F2),地址值就随加载地址的不同而改变。像这样,使硬编码在程序中的内存地址随着加载地址变化而改变的处理过程就是 PE 重定位。
我在学习的时候感觉这样讲解不是更侧重ASLR使地址随机化了吗,而不是重定位,但其实不是这样
我们拿原著的图片来说明
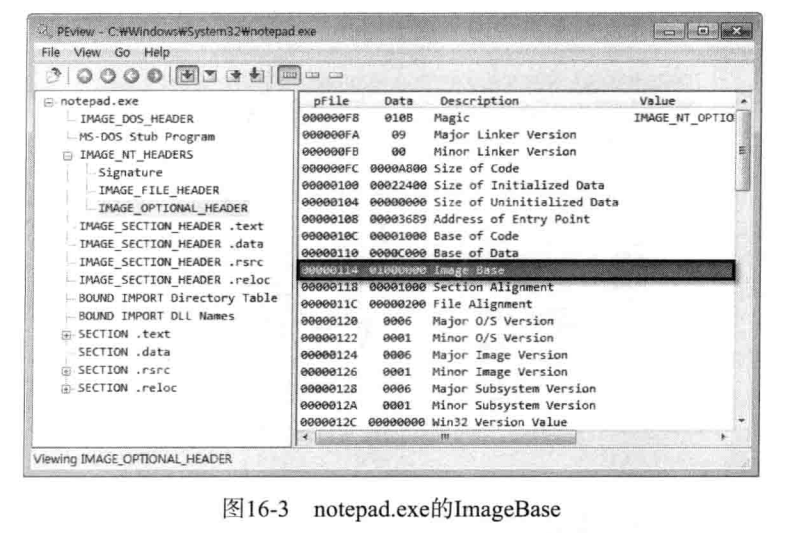
Image Base和 EP都是一样的,理应也是加载到01003689
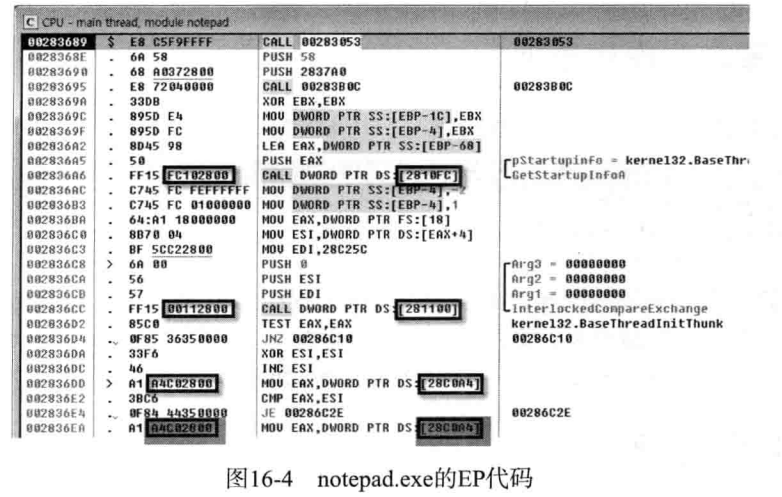
实际加载到00283689,这是因为ASLR,相当于ImageBase变成了00280000
我们注意上面框出的地址
1 | 002836AC FF15 FC102800 CALL DWORD PTR DS:[2810FC] |
其中002810FC,00281100,0028C0A4都是当前运行时的绝对VA
先来看实际基址28C0A4,这个地址减去00280000,得到RVA= C0A4
如果程序按照 PE 文件原来的首选基址:01000000加载,那么它原来的绝对地址应该是:0100C0A4
总的来说就是
1 | 重定位前:0100C0A4 |
这就是 PE Loader 完成重定位后的结果。
无法加载到 ImageBase 地址时,若未进行过 PE 重定位处理,应用程序就不能正常运行(因发生“内存地址引用错误”,程序异常终止)。
PE重定位操作原理
Windows 的 PE 装载器进行 PE 重定位处理时,基本的操作原理很简单。
PE 重定位的基本操作原理
- 在应用程序中查找硬编码的地址位置。
- 读取值 后,减去 ImageBase(VA -> RVA)。
- 加上实际加载地址(RVA -> VA)。
其中最关键的是查找硬编码地址的位置。查找过程中会用到 PE 文件内部的 Relocation Table(重定位表),它是记录硬编码地址偏移(位置)的列表(重定位表是在 PE 文件构建过程(编译/链接)中提供的)。通过重定位表查找,其实就是指根据 PE 头的“基址重定位表”项进行的查找。
基址重定位表
基址重定位表地址位于 PE 头的 DataDirectory 数组的第六个元素(数组索引为 5),如图所示。
1 | IMAGE_NT_HEADERS\IMAGE_OPTION_HEADER\IMAGE_DATA_DIRECTORY[5] |
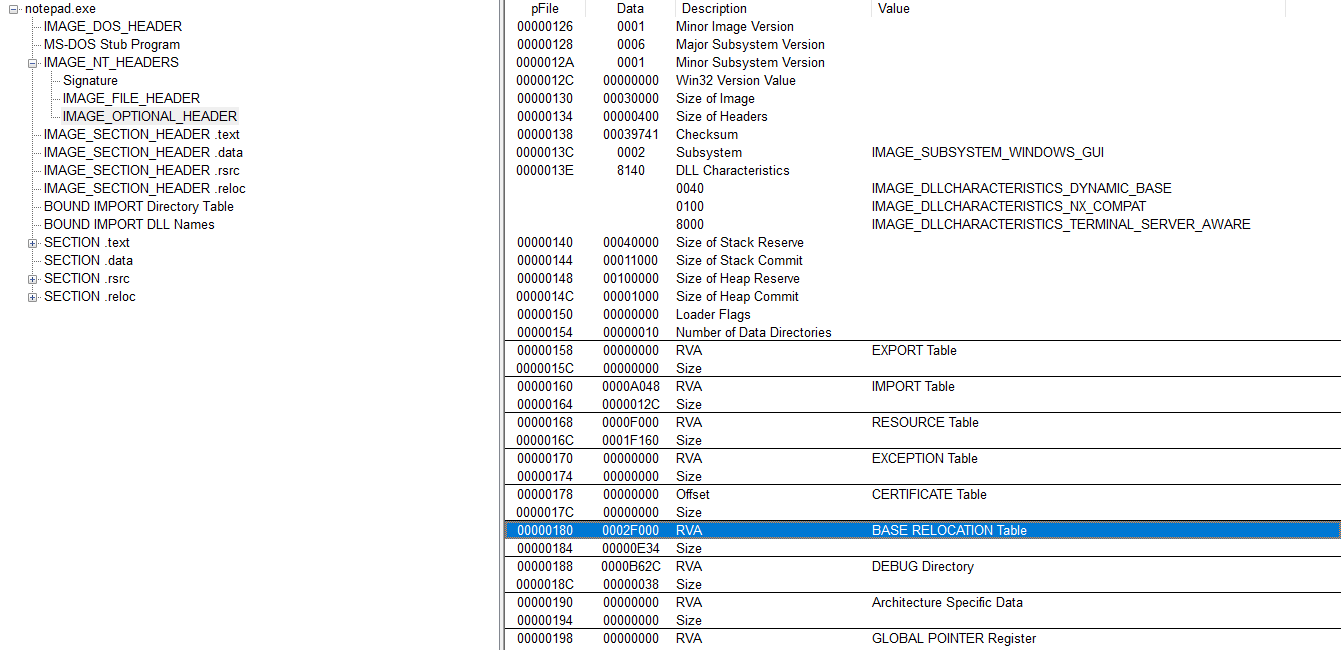
可以看见基址重定位表的地址为RVA 2F000,接着用PEView查看该地址
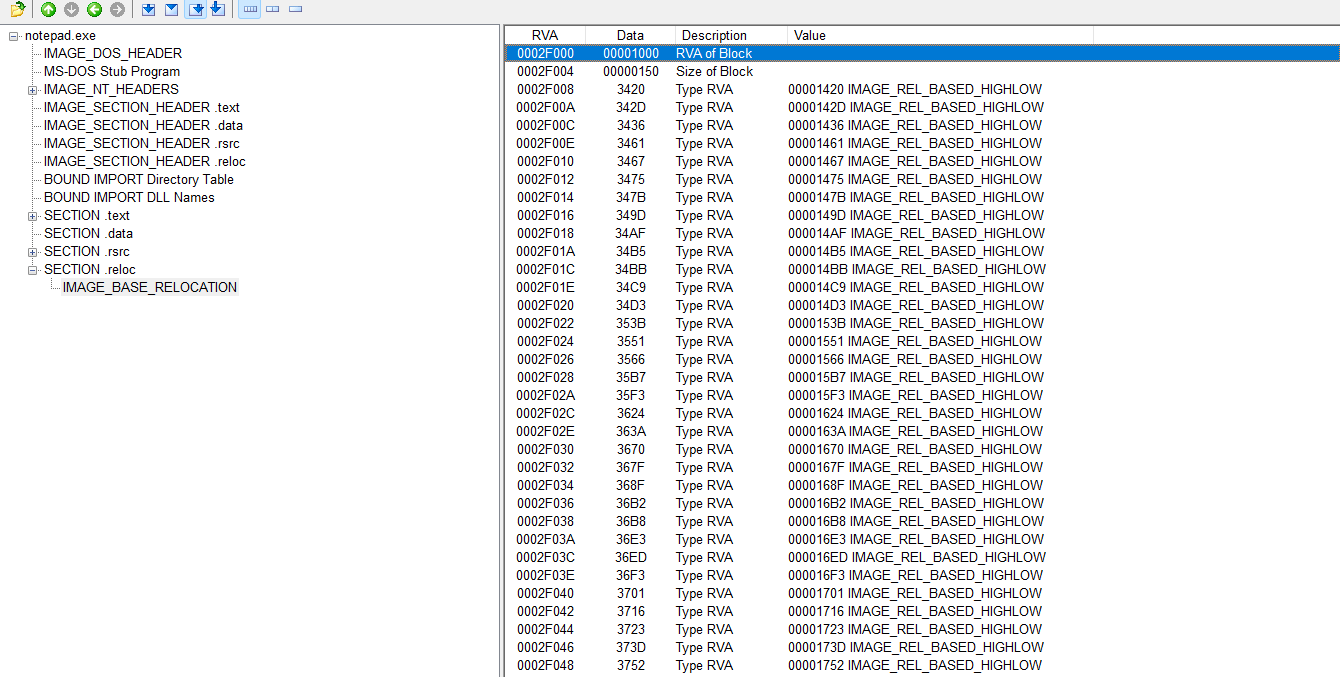
IMAGE_BASE_RELOCATION结构体
上图的基址重定位表中罗列了硬编码地址的偏移(位置)。读取该张表就能获得准确的硬编码地址偏移。基址重定位表是 IMAGE_BASE_RELOCATION 结构体数组。
IMAGE_BASE_RELOCATION 结构体的定义如下。
1 | // |
IMAGE_BASE_RELOCATION 结构体的第一个成员为 VirtualAddress,它是一个基准地址(Base Address),实际上是 RVA 值。
第二个成员为 SizeOfBlock,指定此块的大小。
最后一项 TypeOffset 数组不是结构体成员,而是以注释形式存在的,表示在该结构体之下会出现 WORD 类型的数组,并且该数组元素的值就是硬编码内存程序中的地址偏移。
1 | ┌────────────────────────────┐ |
基址重定位表的分析
下表列出了基址重定位表的部分内容。
| RVA | 数值 | 注释 |
|---|---|---|
| 0002F000 | 00001000 | VirtualAddress |
| 0002F004 | 00000150 | SizeOfBlock |
| 0002F008 | 3420 | TypeOffset |
| 0002F00A | 342D | TypeOffset |
| 0002F00C | 3436 | TypeOffset |
| …… | …… | …… |
由 IMAGE_BASE_RELOCATION 结构体的定义可知,VirtualAddress 成员(基准地址)的值为 1000,SizeOfBlock 成员的值为 150。
也就是说,表显示的 TypeOffset 数组的基准地址(起始地址)为 RVA 1000,块的总大小为 150(这块数据是基准地址的关联,以数据形式存在)。块的末尾显示为 0。TypeOffset 值为 2 个字节(16 位),是由 4 位的 Type 与 12 位的 Offset 合成的。
1 | 15 12 11 0 |
比如 TypeOffset 值为 3420,解析如下表所示。
TypeOffset
| 类型(4位) | 偏移(12位) |
|---|---|
| 3 | 420 |
高4位用作 Type,PE 文件中常见的值为 3(IMAGE_REL_BASED_HIGHLOW),64位的 PE 文件中常见值为 A(IMAGE_REL_BASED_DIR64)。
提示
在恶意代码中正常修改文件代码后,有时要修改指向相应区域的重定位表(为了不去除 PE 装载器的重定位过程,常常使 Type 值修改为 0(IMAGE_REL_BASED_ABSOLUTE))。
TypeOffset 的低12位是真正的位移。该位移值基于 VirtualAddress 的偏移。所以程序中硬编码地址的偏移使用下面等式换算。
VirtualSize(1000)+Offset(420)=1420(RVA)
这么讲好像有点晦涩难懂,我们对着图一个一个看
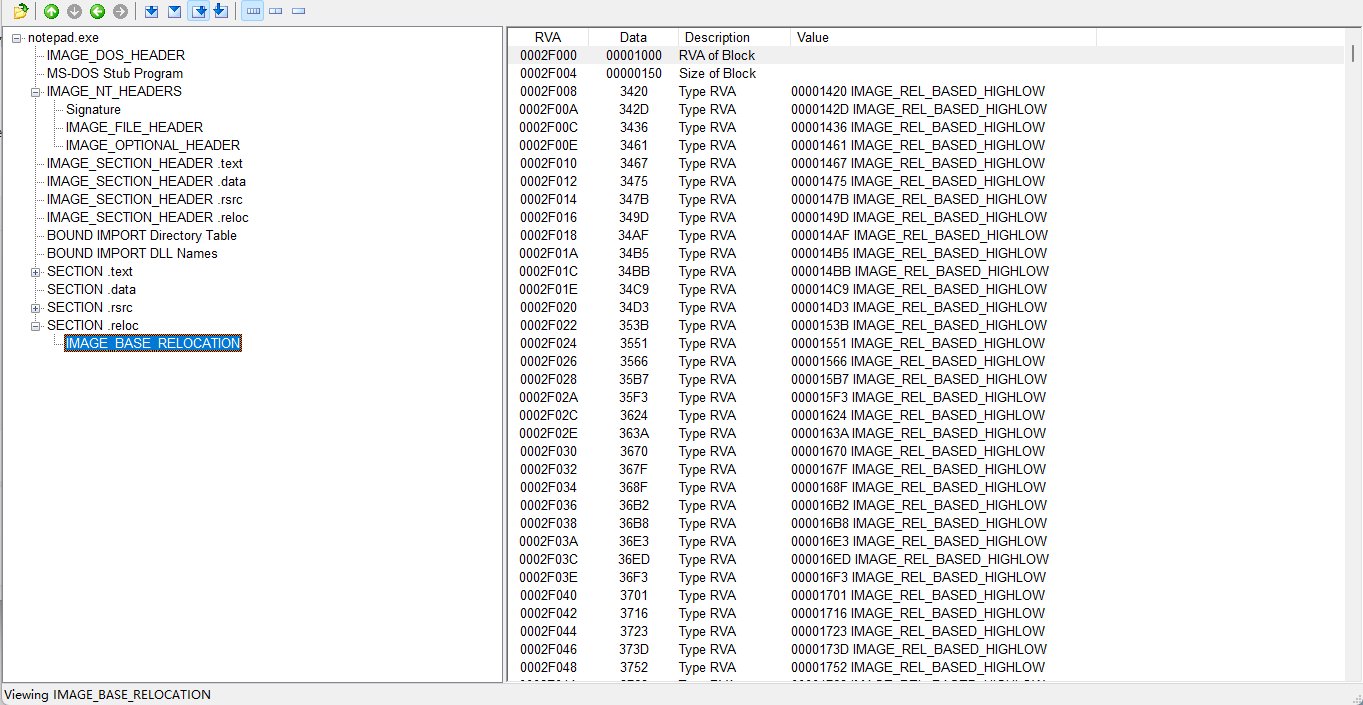
首先理解一个概念
重定位块
基址重定位表(Base Relocation Table)不是一串连续的 RVA,而是由若干个 重定位块 顺序组成。
每一个重定位块描述:某一个 4KB RVA 页面内的所有基址重定位项
再来看这个结构体
IMAGE_BASE_RELOCATION 是 .reloc 中每一组重定位记录的块头,它本身不保存新地址,而是指定一个 4KB RVA 页面;紧随其后的 Entry 再指出该页面中哪些位置存放了需要随加载基址变化而修正的绝对地址。
RVA of Block
1 | typedef struct _IMAGE_BASE_RELOCATION { |
就上图而言,这里的RVA of Blcok表示这一组重定位项负责从 RVA 1000 开始的一个 4KB 页面。
也就是
1 | RVA 1000 ~ RVA 1FFF |
为什么正好是4KB,因为后面的每个重定位项只有 16 bit:
其中的offset只占低12位,最大只能表示0XFFF
就例如图中的
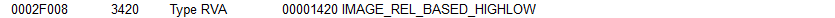
偏移是420,那么真正的位置就是1420
Size of Block
重定位块(Base Relocation Block)是基址重定位表中的基本组织单位,由一个 IMAGE_BASE_RELOCATION 头部和其后的若干 16 位重定位项组成,用于描述一个 4KB RVA 页面中的重定位位置。SizeOfBlock 表示该重定位块自身的总字节长度,包括 8 字节头部和全部后续重定位项。
其中还有一个重要用途,即确定下一个 IMAGE_BASE_RELOCATION 从哪里开始。
假设当前Block位于RVA=2F000,SizeOfBlock=150,那么下一个Block的位置就是2F150
Loader 可以按照这种方式遍历整个基址重定位表:
1 | 当前 Block 地址 |
练习
运行Notepad.exe时,假设它被加载到00AF0000,而不是ImageBase地址(01000000)中。那此时PE重定位是如何进行的呢?
#1. 查找程序中硬编码地址的位置
程序中使用的硬编码地址的偏移(位置)可以通过查找重定位表找到(此处使用上面求得的RVA 1420)。使用PEView查看RVA 1420地址中的内容,如下图所示。
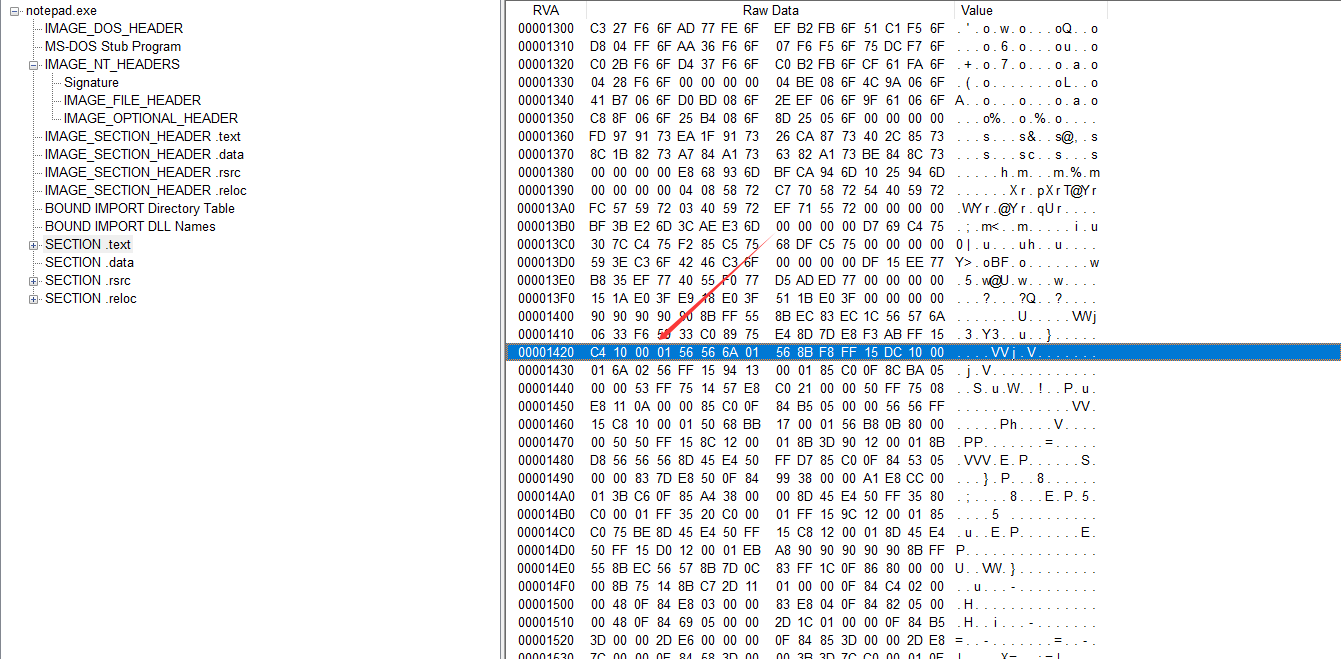
从图中能看到,RVA 1420 地址中存在着程序的硬编码地址值为010010C4
#2.读获取值,减去ImageBase值(VA→RVA)
1 | 01001C04 - 01000000 = 00001C04 |
得到了RVA
#3. 加上实际加载地址(RVA→VA)
1 | 00001C04 + 00AF0000 = 00AF1C04 |
对于程序内硬编码的地址(01001C04),PE装载器都做如上处理。根据实际加载的内存地址修正后,将得到的值(00AF1C04)覆盖到同一位置。对一个IMAGE_BASE_RELOCATION结构体的所有TypeOffset都重复上述过程,且对与RVA 1000~2000地址区域对应的所有硬编码地址都要进行PE重定位处理。若TypeOffset值为0,则表明一个IMAGE_BASE_RELOCATION结构体结束。
对重定位表中出现的所有IMAGE_BASE_RELOCATION结构体都重复上述处理后,就完成了对进程内存区域相应的所有硬编码地址的PE重定位。重定位表以NULL结构体结束(即IMAGE_BASE_RELOCATION结构体成员的值全部为NULL)。
以上就是PE重定位的操作原理与重定位表结构体的相关内容。
从可执行文件中删除.reloc节区
本章将通过练习使大家了解从PE文件中手动删除 .reloc 节区的方法,这将大大加深各位对PE文件格式的理解,同时进一步熟悉 Hex Editor 等工具的使用。
.reloc节区
EXE形式的PE文件中,“基址重定位表”项对运行没什么影响。实际上,将其删除后程序仍然正常运行(基址重定位表对DLL/SYS形式的文件来说几乎是必需的)。
VC++中生成的PE文件的重定位节区名为 .reloc,删除该节区后文件照常运行,且文件大小将缩减(实际上存在这种实用小程序)。.reloc 节区一般位于所有节区的最后,删除这最后一个(不使用的)节区不像想得那么难。只使用 PEView 与 Hex Editor(手动删除)就足够了。
reloc.exe
若想准确删除位于文件末尾的 .reloc 节区,需要按照以下4个步骤操作。
1 | 步骤1 - 整理 .reloc 节区头; |
删除 .reloc节区头
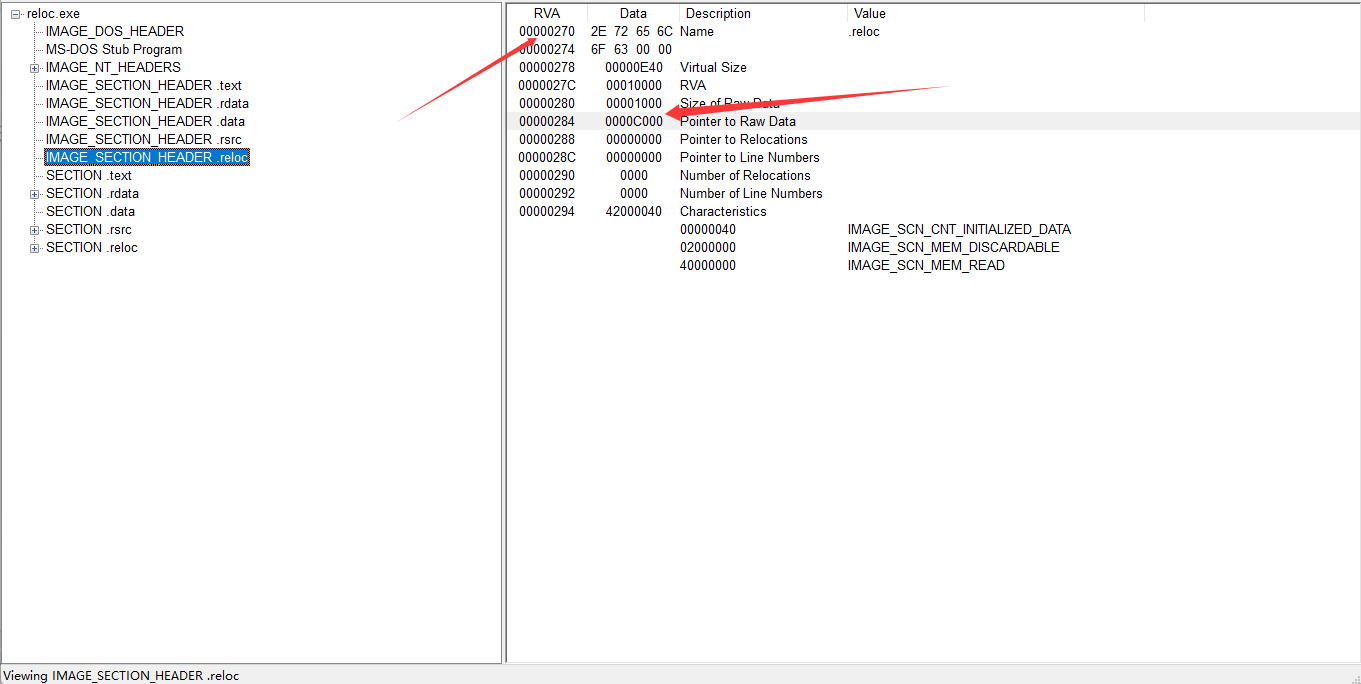
从上图可以看到,.reloc 节区头从文件偏移270处开始,大小为0X28。
每一个节区头都是一个
IMAGE_SECTION_HEADER结构体,结构体固定大小就是 40 字节 = 0x28 字节。
使用WinHex打开该区域(270~297),蓝圈全部用0覆盖填充
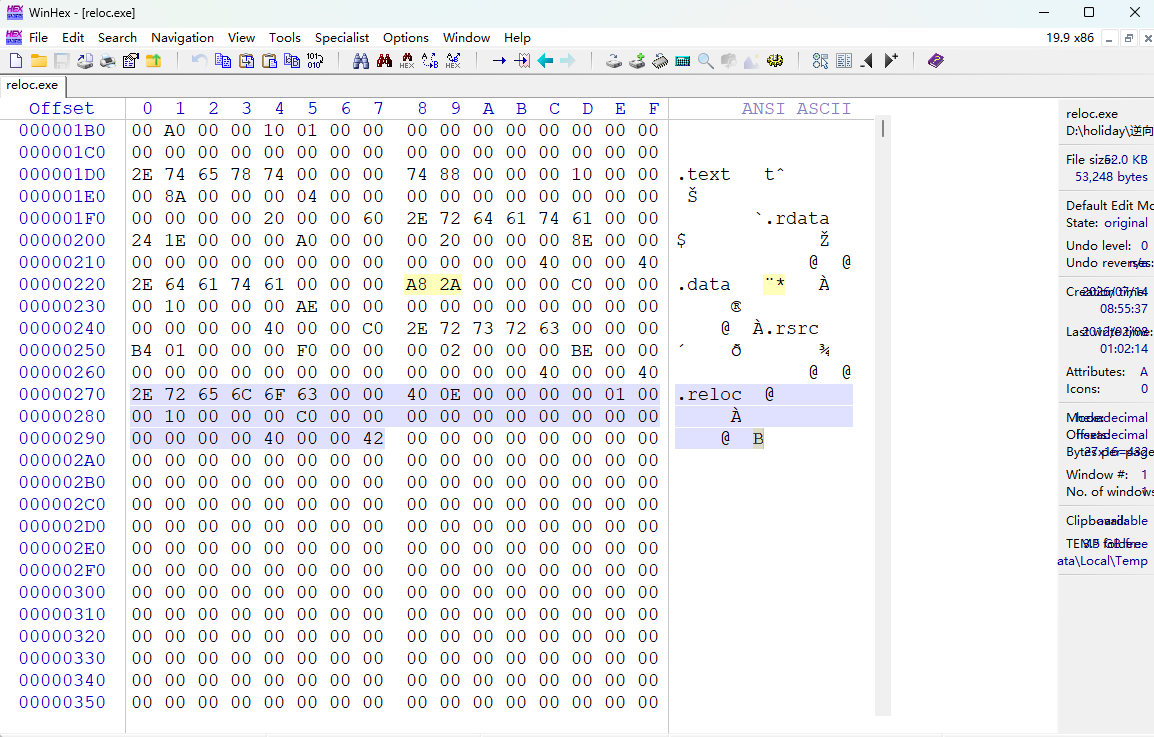
得到
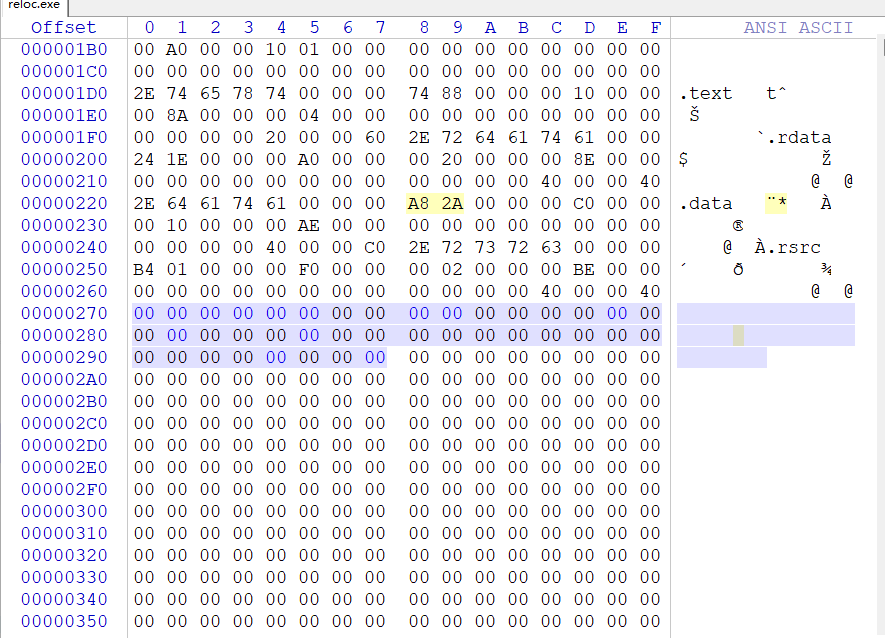
删除.reloc节区
文件中 .reloc 节区的起始偏移为C000(由此开始到文件末尾为 .reloc 节区)。
从C000偏移开始一直使用WinHex删除到文件末端所有数据,如图所示。
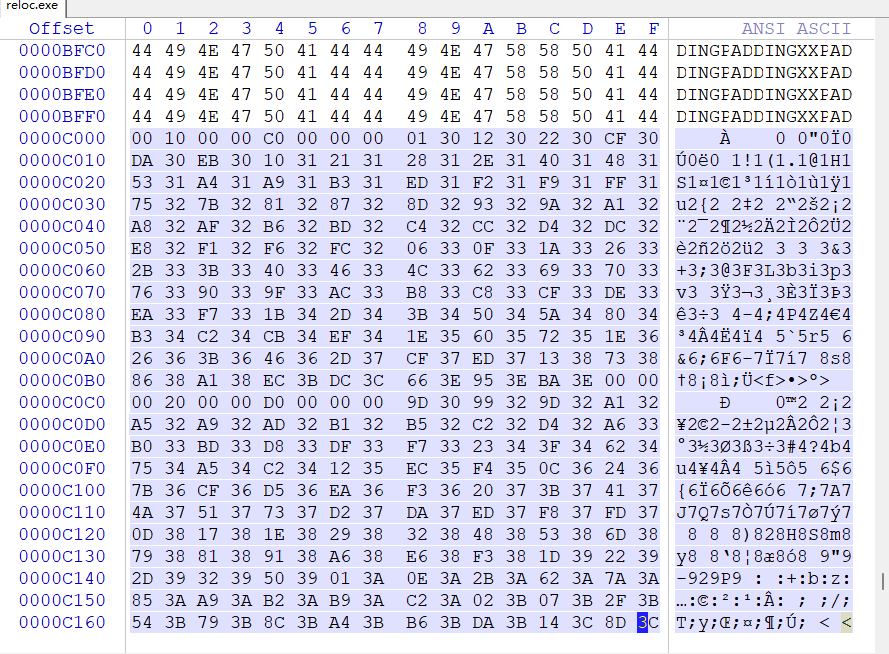
得到
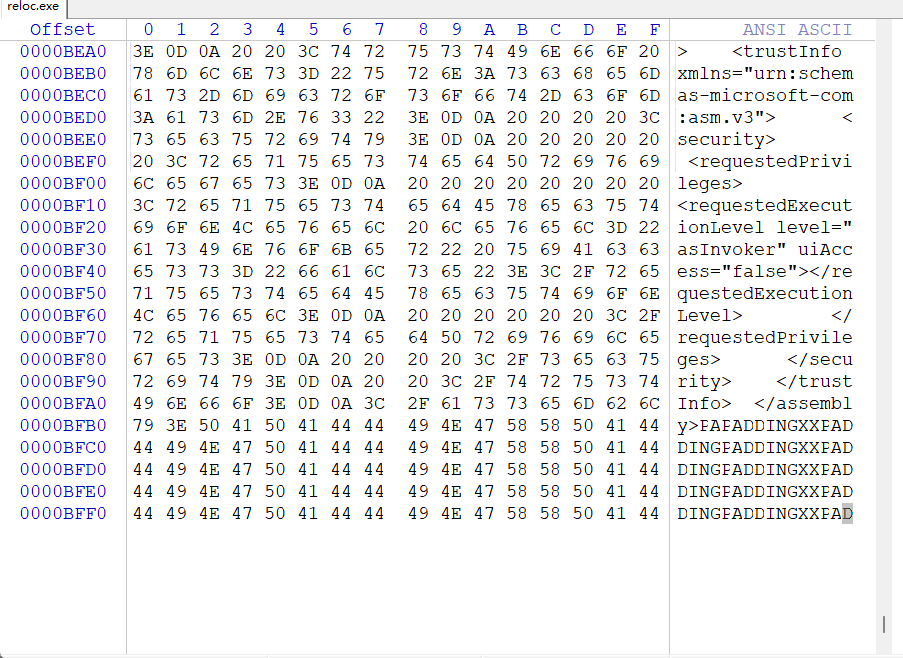
这样,.reloc 节区即被物理删除。但是由于尚未修改其他PE头信息,文件仍无法正常运行。下面开始修改相关PE头信息,使文件最终能够正常运行。
修改 IMAGE_FILE_HEADER
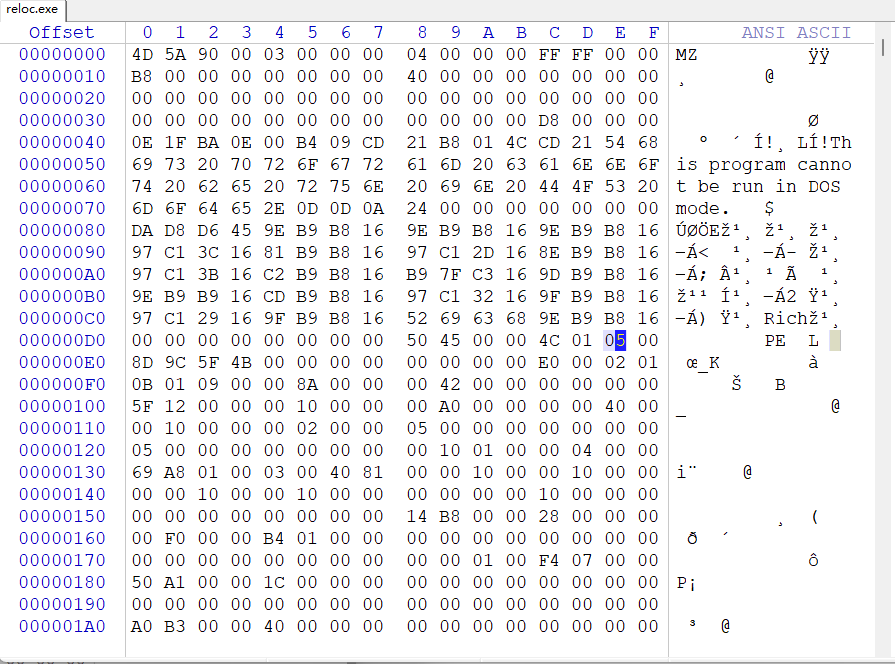
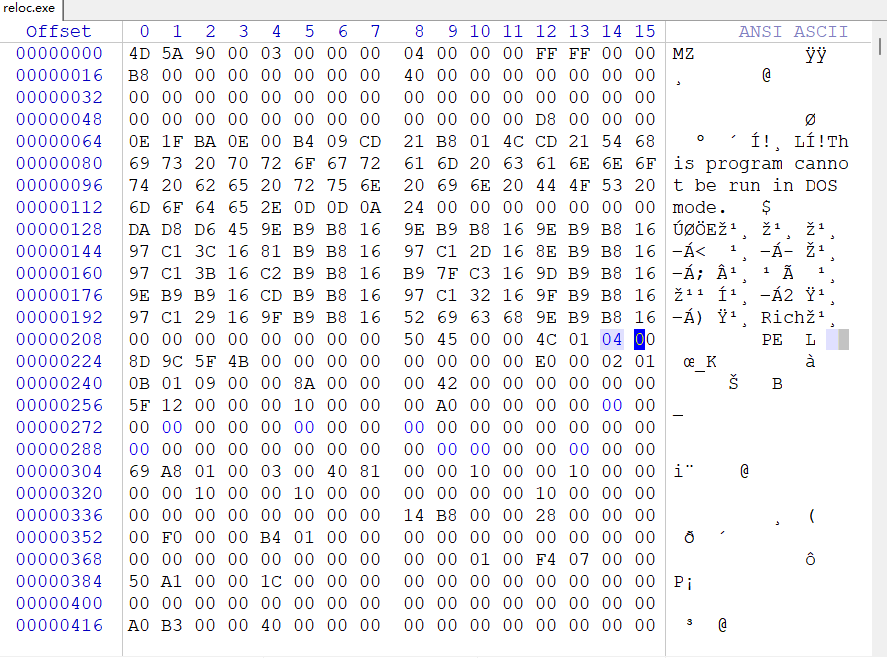
删除1个节区后,首先要修改 IMAGE_FILE_HEADER - Number of Sections 项,如下图所示。
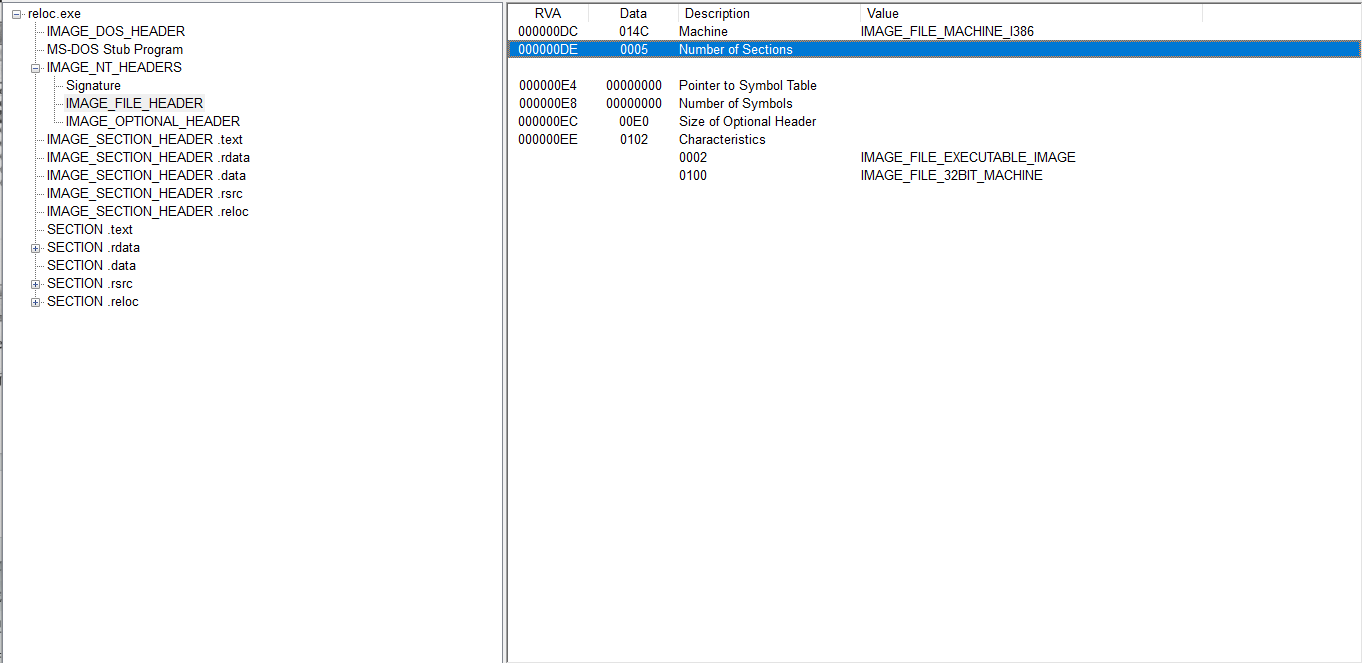
当前Number of Sections项的值为5,删除1个节区后要把其值改为4,偏移是DE如下图所示。
得到
修改 IMAGE_OPTIONAL_HEADER
删除 .reloc 节区后,(进程虚拟内存中)整个映像就随之减少相应大小。映像大小值存储在 IMAGE_OPTIONAL_HEADER - Size of Image 中,需要对其修改。
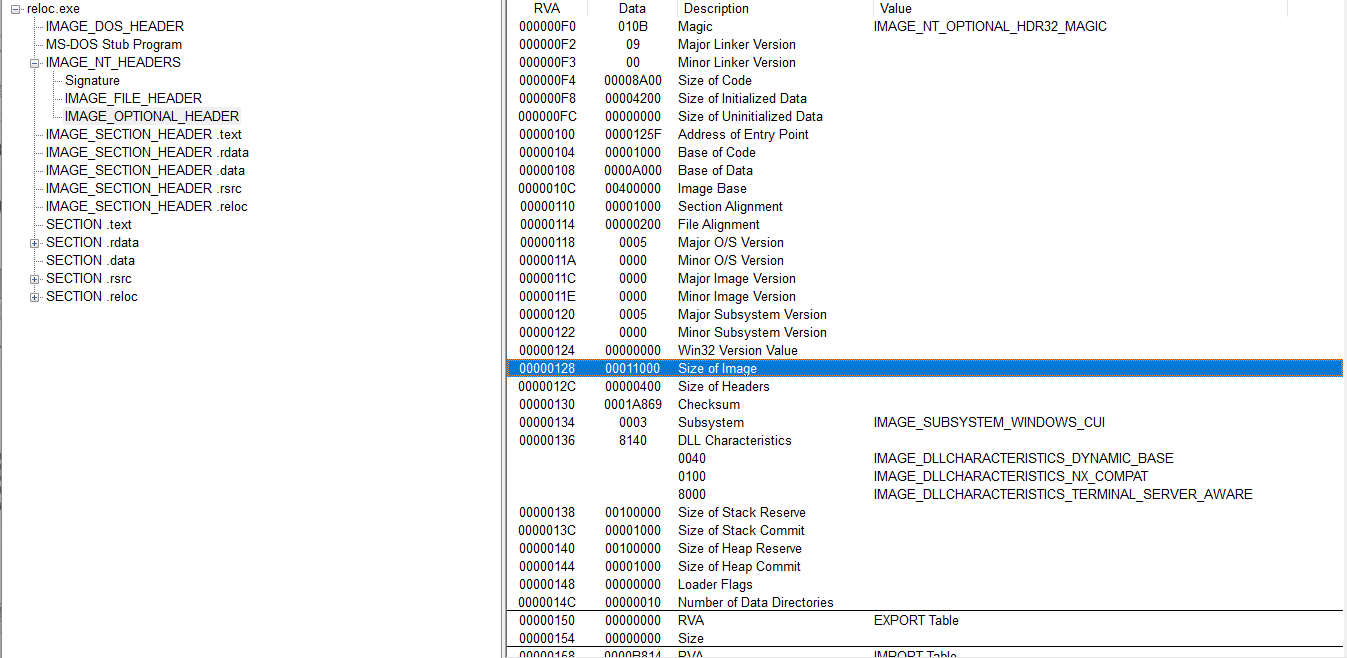
从上图可以看出,当前Size of Image的值为11000。问题在于,要计算减去多少才能让程序正常运行。
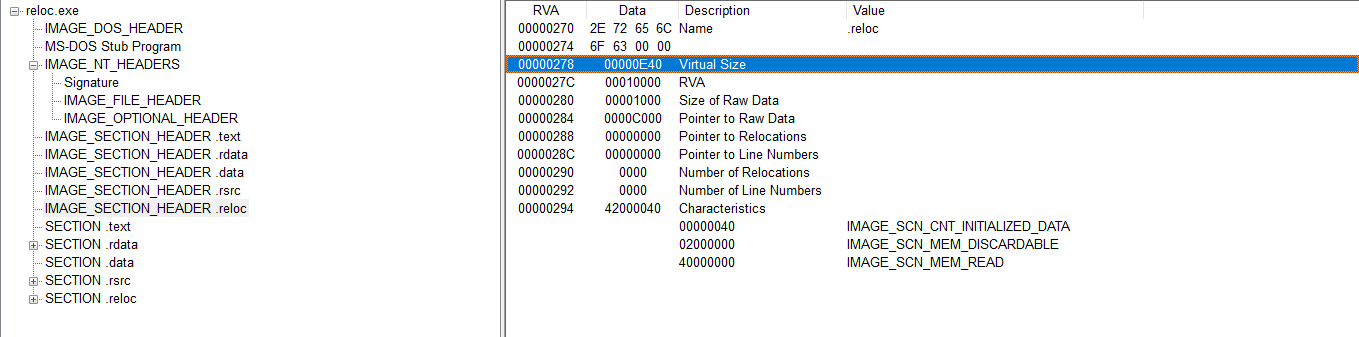 由图可知,
.reloc 节区的VirtualSize值为E40,将其根据Section Alignment扩展后变为10000(练习文件的Section Alignment值为1000)。所以应该从Size of Image减去1000才正确,就是应该修改成00010000
地址为128,如图所示
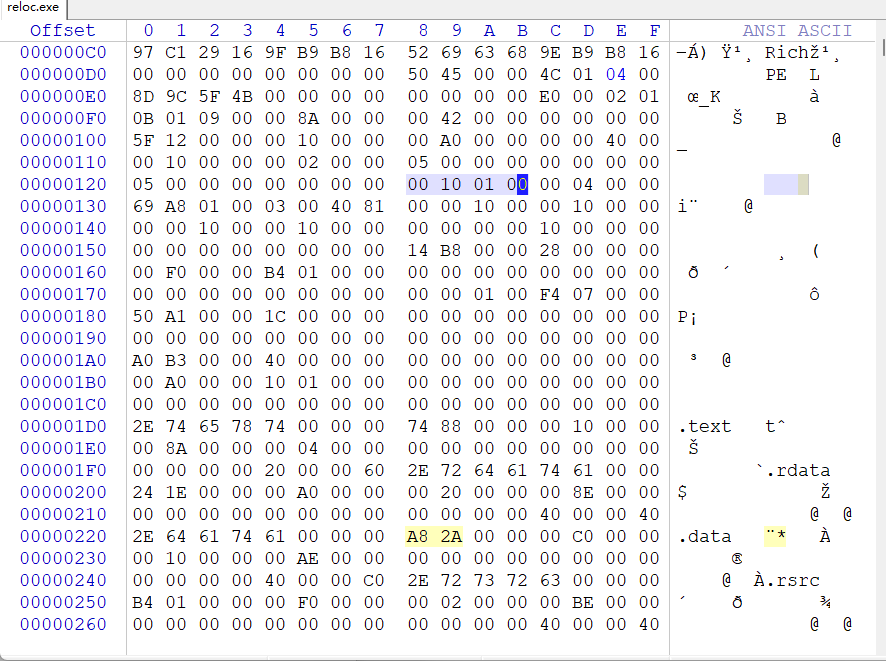
可以看到现在是00011000,修改得到
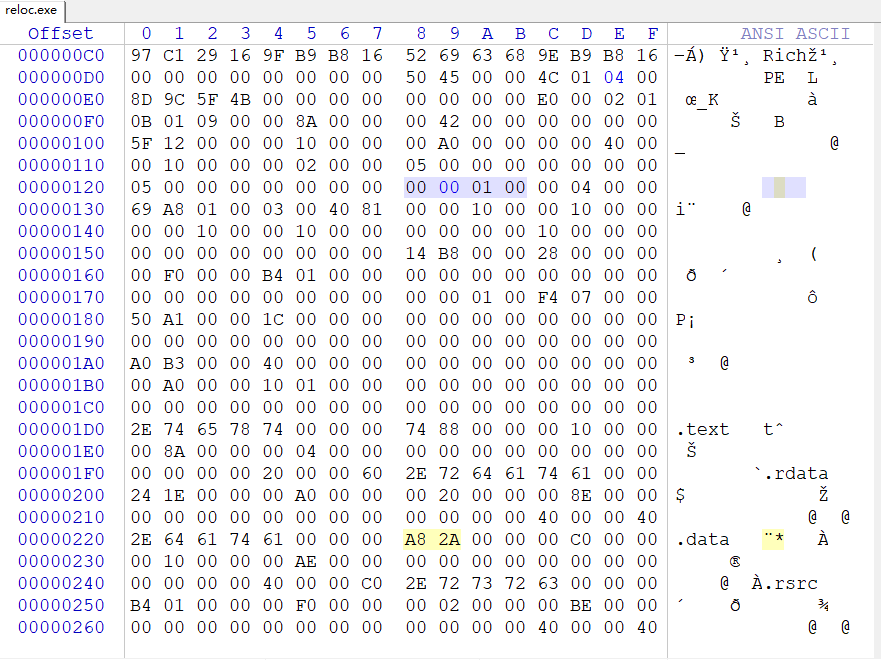
保存即可
封面来自邦乔彦