DLL注入-2
通过修改PE加载DLL
除了前面讲过的 DLL 动态注入技术外,还可以采用“手工修改可执行文件”的方式加载用户指定的 DLL 文件。本章将向各位介绍这种方法。学习这种技术前,首先要掌握有关 PE 文件格式的知识。
前面我们学过向“运行中的进程”强制注入指定 DLL 文件的方法。下面我们将使用另外一种方法,通过“直接修改目标程序的可执行文件”,使其运行时强制加载指定的 DLL 文件。这种方法只要应用过一次后,不需要另外的注入操作,每当进程开始运行时就会自动加载指定的 DLL 文件。其实,这是一种破解的方法。
练习文件
将做个简单练习以帮助大家更好地理解要学习的内容。我们的目标是,直接修改 TextView.exe 文件,使其在运行时自动加载 myhack3.dll 文件。
TextView.exe
TextView.exe 是一个非常简单的文本查看程序,只要用鼠标将要查看的文本文件拖动到其中,即可通过它查看文本文件的内容,如图所示。
例如我在txt里面写了Hello World,把txt拖到exe,如下图
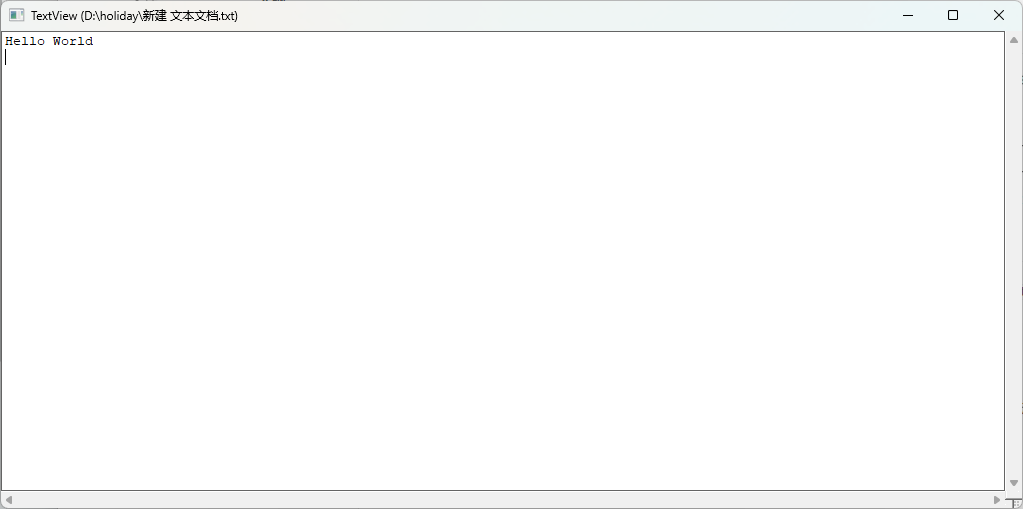
接下来,使用 PEView 工具查看 TextView.exe 可执行文件的 IDT(Import Directory Table,导入目录表)。
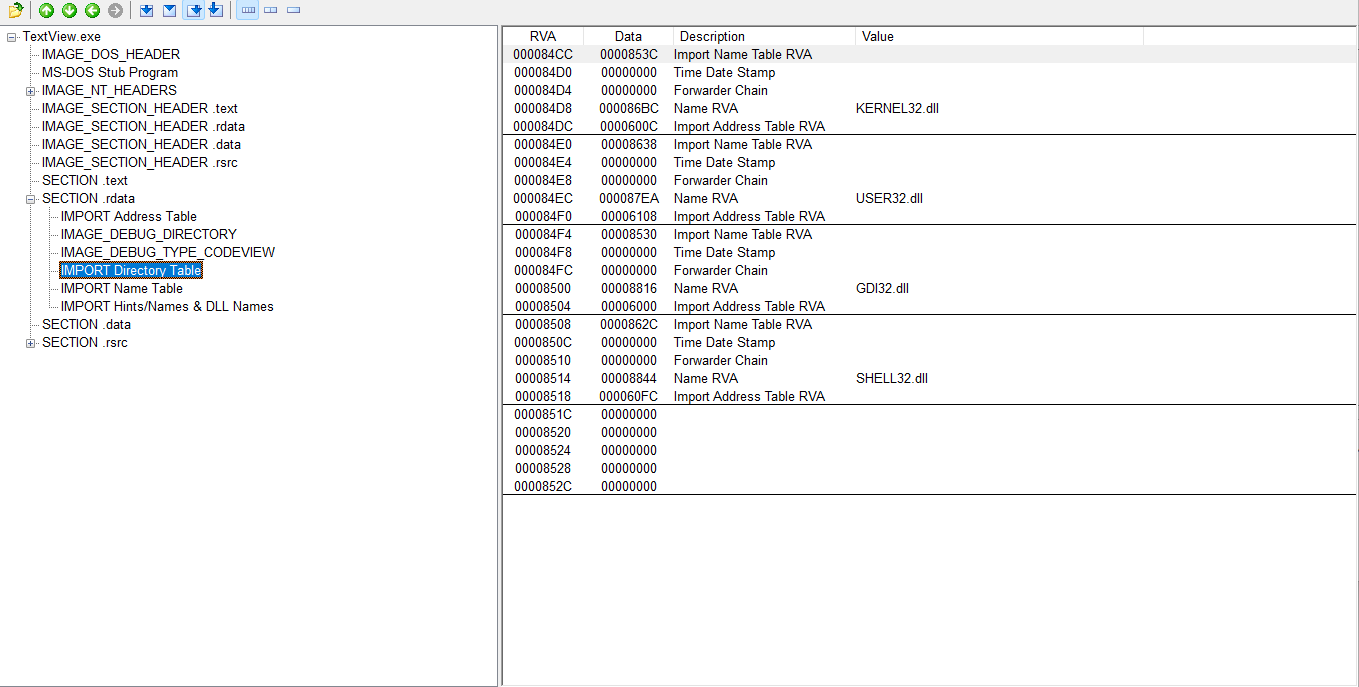 可以看到
TextView.exe 中直接导入的 DLL 文件为:KERNEL32.dll,USER32.dll,GDI32.dll,SHELL32.dll
TextView_patched.exe
TextView_patched.exe 是修改 TextView.exe 文件的 IDT 后得到的文件,即在 IDT 中添加了导入 myhack3.dll 的部分,运行时会自动导入 myhack3.dll 文件。使用 PEView 工具查看 TextView_patched.exe 的 IDT
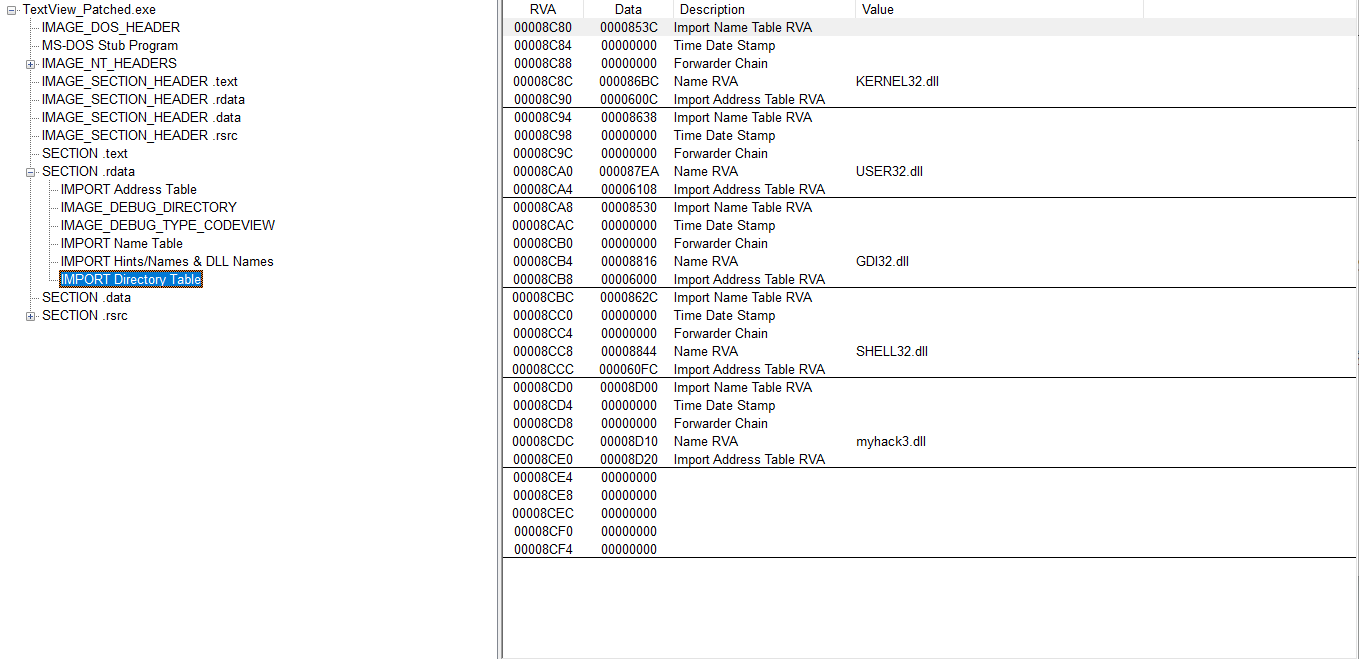
从图中可以看到,IDT 中除了原来的 4 个 DLL 文件外,还新增了一个 myhack3.dll 文件。这样,运行 TextView_Patched.exe 文件时程序就会自动加载 myhack3.dll 文件。
下面运行 TextView_Patched.exe 看看是否如此。
运行程序并稍等片刻,指定的 index.html 文件会被下载到工作目录,同时,文本查看程序会自动将其打开,如图所示。
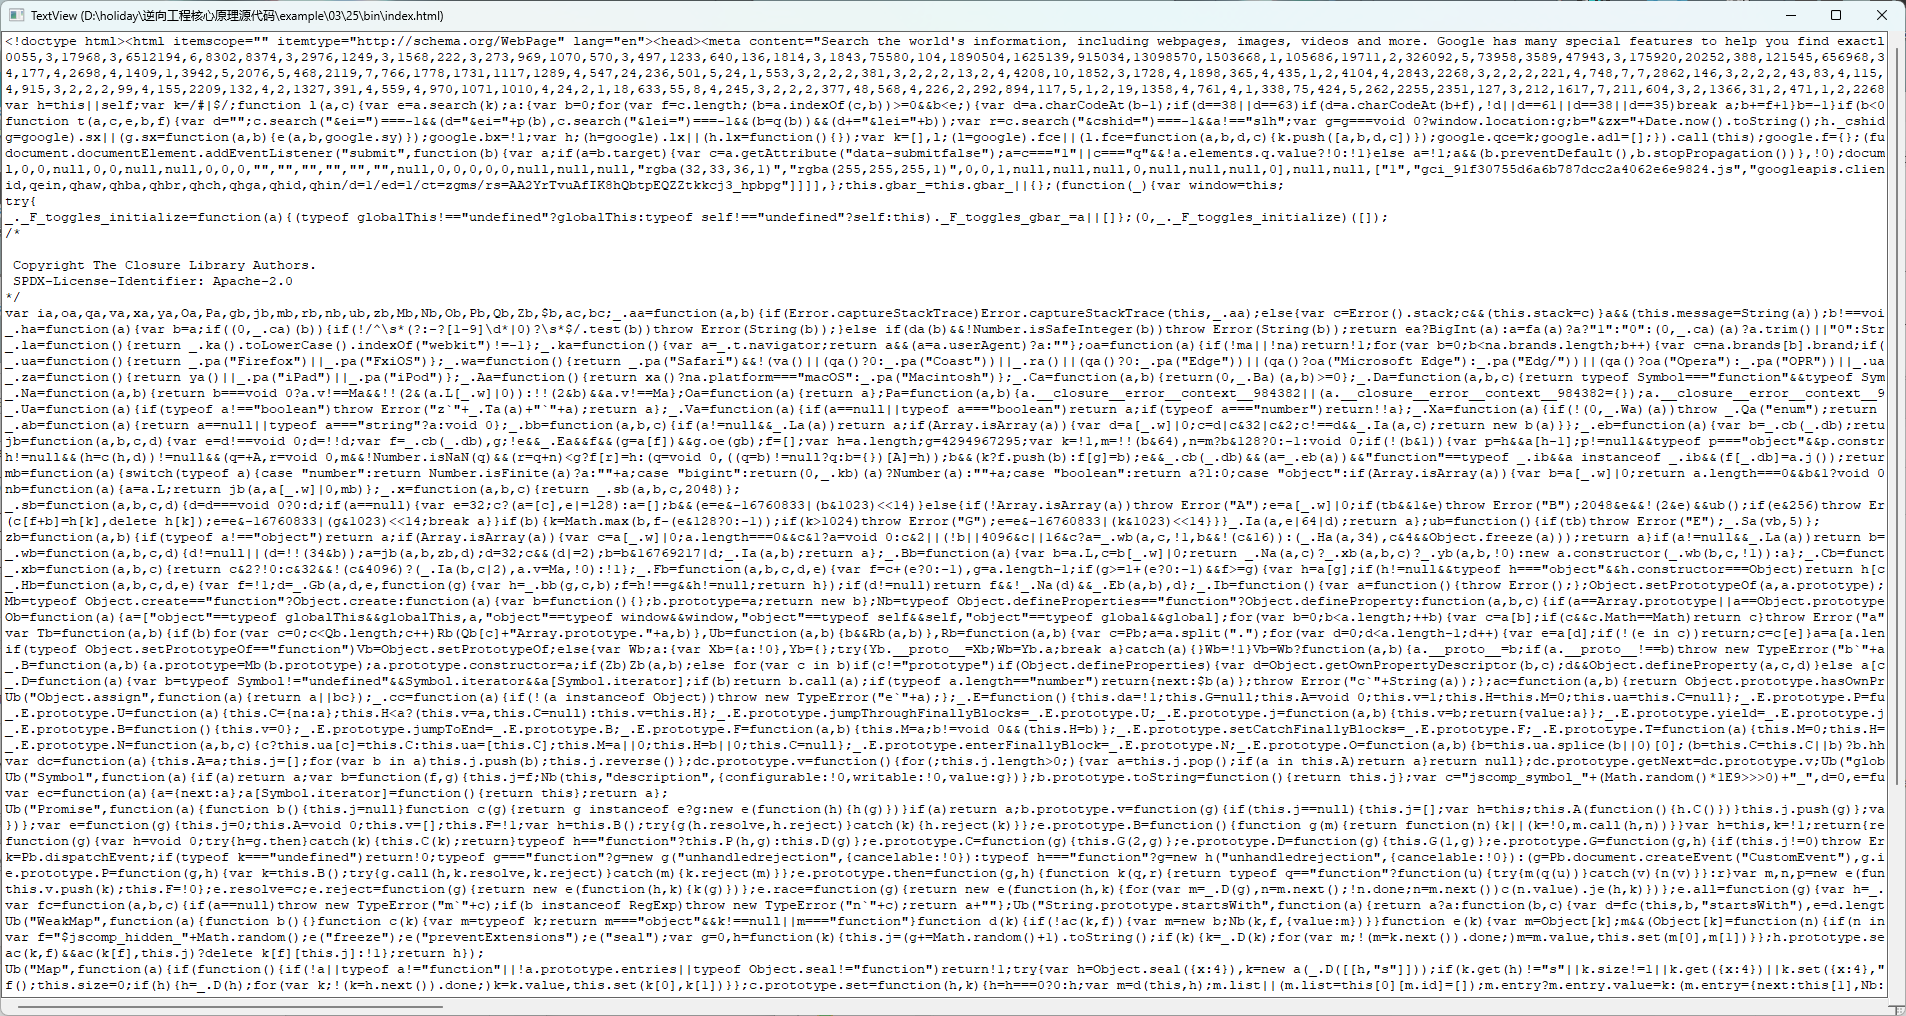
运行程序后会自动加载 myhack3.dll,尝试连接 Google 网站,下载网站的 index.html 文件,并将其拖放到 TextView_Patched.exe 程序。
源代码-myhack3.cpp
本节将分析 myhack3.dll 的源代码(myhack3.cpp)。
DllMain
1 |
|
DllMain() 函数的功能非常简单,创建线程运行指定的线程过程。在线程过程 ThreadProc() 中调用 DownloadURL() 与 DropFile() 函数,下载指定的网页并将其拖放到文本查看程序。下面分别详细查看这 2 个函数。
DownloadURL
1 | BOOL DownloadURL(LPCTSTR szURL, LPCTSTR szFile) |
DownloadURL() 函数会下载参数 szURL 中指定的网页文件,并将其保存到 szFile 目录。示例中,该函数用来连接谷歌网站(www.google.com),并下载网站的 index.html 文件。
提示
实际上,上述示例中的 DownloadURL() 函数是使用 InternetOpen()、InternetOpenUrl()、InternetReadFile() API 对 URLDownloadToFile() API 的简单实现。InternetOpen()、InternetOpenUrl()、InternetReadFile() API 均在 wininet.dll 中提供,而 URLDownloadToFile() API 在 urlmon.dll 中提供。
DropFile()
1 | BOOL CALLBACK EnumWindowsProc(HWND hWnd, LPARAM lParam) |
DropFile() 函数将下载的 index.html 文件拖放到 TextView_Patch.exe 进程并显示其内容。为此,需要先获取 TextView_Patch.exe 进程的主窗口句柄,再传送 WM_DROPFILES 消息。
总之,DropFile() 函数的主要功能是,使用 PID 获取窗口句柄,再调用 PostMessage(WM_DROPFILES) API 将消息放入消息队列。
dummy()
在 myhack3.cpp 源代码中还要注意 dummy() 这个函数。
1 |
|
dummy() 函数是 myhack3.dll 文件向外部提供服务的导出函数,但正如所见,它没有任何功能。
既然如此,为什么还要将其导出呢?这是为了保持形式上的完整性,使 myhack3.dll 能够顺利添加到 TextView.exe 文件的导入表。
在 PE 文件中导入某个 DLL,实质就是在文件代码中调用该 DLL 提供的导出函数。PE 文件头中记录着 DLL 名称、函数名称等信息。因此,myhack3.dll 至少要向外提供 1 个导出函数才能保持形式上的完整性。
一般而言,向导入表中添加 DLL 是由程序的构建工具(VC++、VB、Delphi 等)完成的,但下面我们将直接使用 PE Viewer 与 Hex Editor 两个工具修改 TextView.exe 的导入表,以便更好地学习代码逆向分析知识。
修改 TextView.exe 文件的准备工作
修改思路
如前所见,PE 文件中导入的 DLL 信息以结构体列表形式存储在 IDT 中。只要将 myhack3.dll 添加到列表尾部就可以了。当然,此前要确认一下 IDT 中有无足够空间。
查看 IDT 是否有足够空间
首先,使用 PEView 查看 TextView.exe 的 IDT 地址。
PE 文件头的 IMAGE_OPTIONAL_HEADER 结构体中导入表 RVA 值即为 IDT 的 RVA。
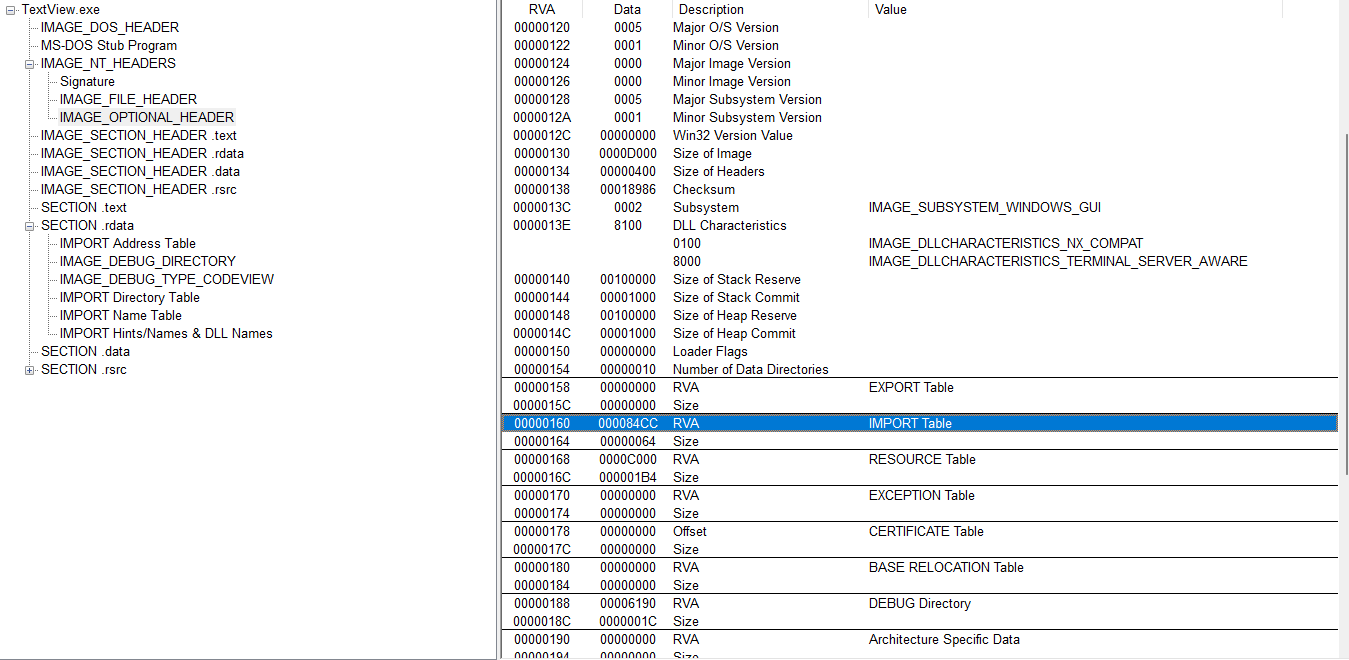
IDT 的地址(RVA)为:84CC
从图中可以看到,TextView.exe 的 IDT 存在于 .rdata 节区。我们在前面学过 PE 文件头的知识,知道 IDT 是由 IMAGE_IMPORT_DESCRIPTOR(以下简称 IID)结构体组成的数组,并以 NULL 结构体结束。
由于每个导入的 DLL 文件都对应 1 个 IID 结构体,每个 IID 结构体的大小为 14h 字节,所以上图中整个 IID 区域为:84CC ~ 852F (14h * 5 = 64h)
这里我们来回顾一下IID结构体的定义
1 | IMAGE_IMPORT_DESCRIPTOR |
在 PEView 工具栏中将视图改为 File Offset,可以看到 IDT 的文件偏移为 76CC,如下图所示
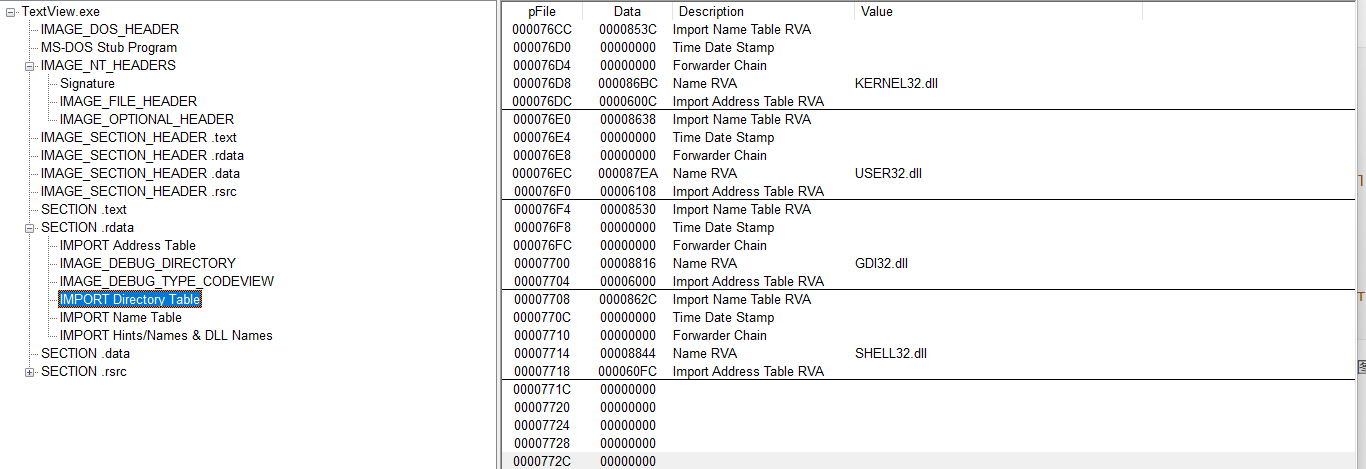
我们用WinHex打开exe,找到地址处,如下图所示
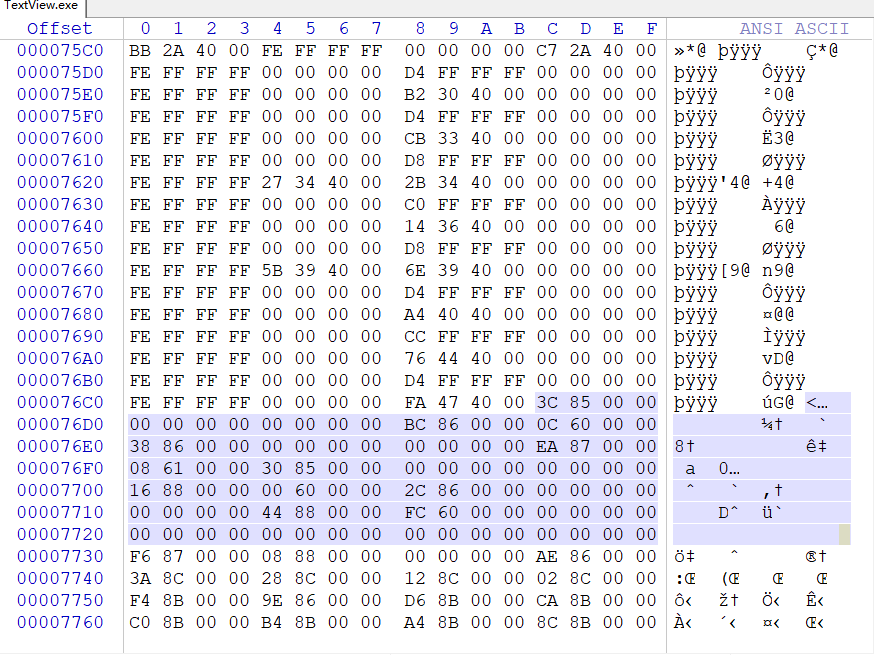
IDT 的文件偏移为 76CC~772F,整个大小为 64 字节,共有 5 个 IID 结构体,其中最后一个为 NULL 结构体。从图中可以看出 IDT 尾部存在其他数据,没有足够空间来添加 myhack3.dll 的 IID 结构体。
移动IDT
在这种情形下,我们要先把整个 IDT 转移到其他更广阔的位置,然后再添加新的 IID。确定移动的目标位置时,可以使用下面三种方式:
- 查找文件中的空白区域;
- 增加文件最后一个节区的大小;
- 在文件末尾添加新节区。
首先尝试第一种方法,即查找文件中的空白区域。正如在下图中看到的一样,.rdata 节区尾部恰好存在大片空白区域。
一般说来,节区或文件末尾都存在空白区域,PE 文件中这种空白区域称为 Null-Padding 区域。
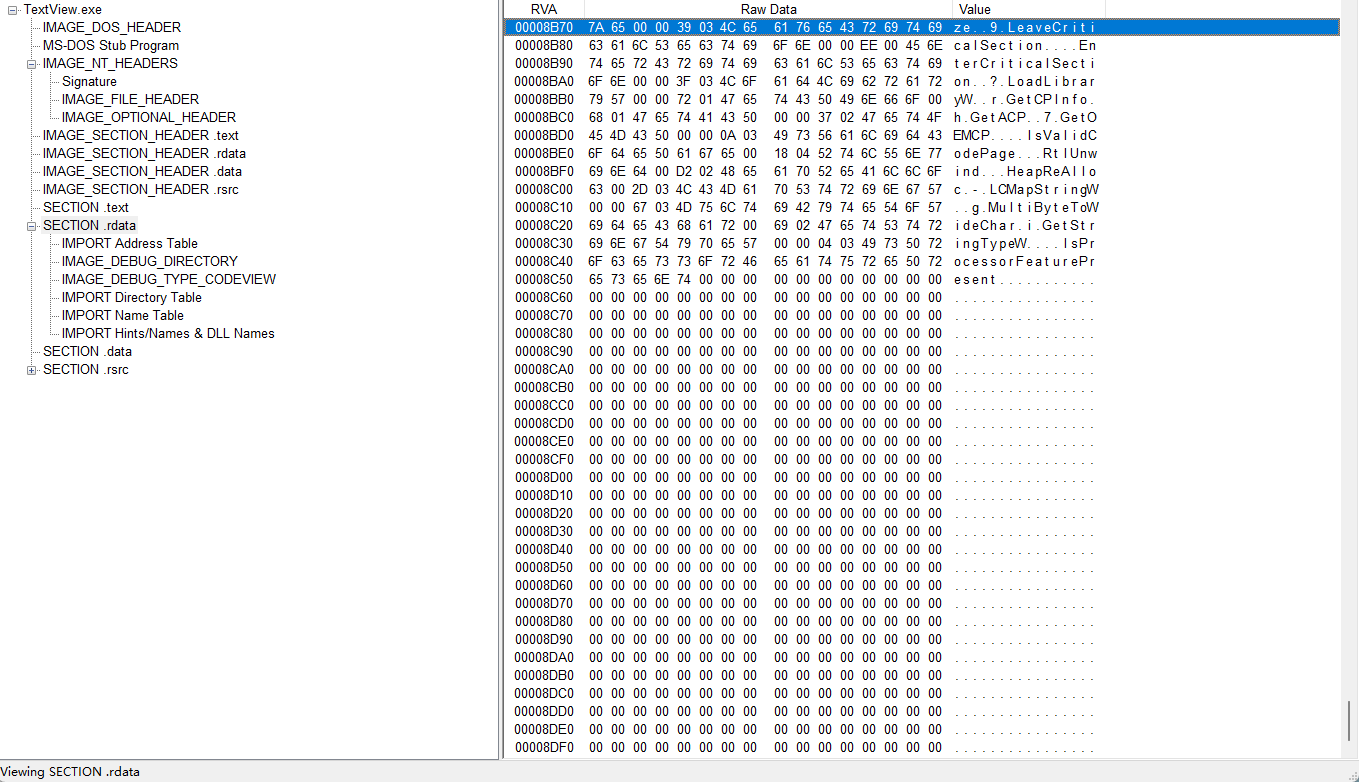
接下来,把原 IDT 移动到该 Null-Padding 区域,即RVA: 8C60 ~ 8DFF中合适位置即可。
但在此之前,先要确认一下该区域是否全是空白可用区域。注意,并不是文件中的所有区域都会被加载到内存,只有节区头中明确记录的区域才会被加载。使用 PEView 工具查看 TextView.exe 文件的 .rdata 节区头,如下图所示。
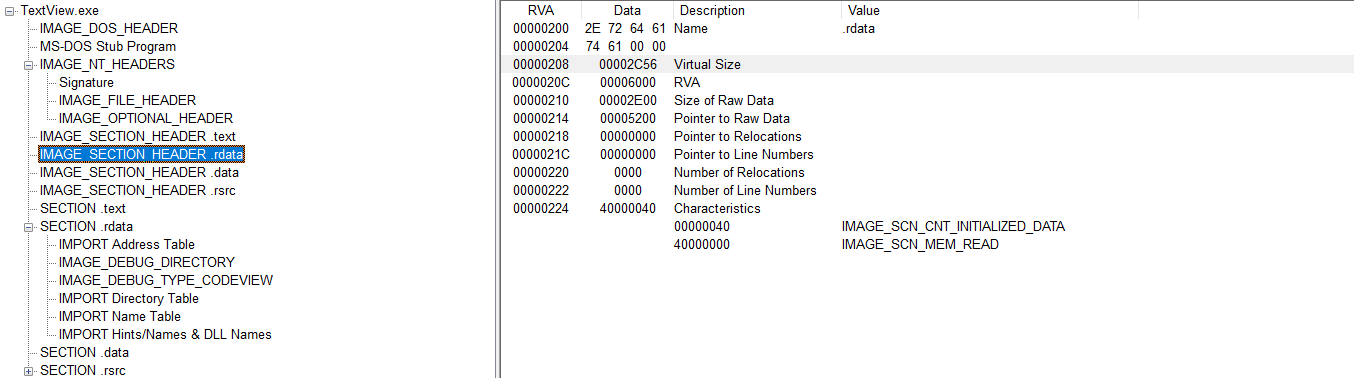
节区头中存储着对应节区的位置、大小、属性等信息。参照上图,整理 .rdata 节区头中信息如下表。
| 项目 | 值 | 注释 |
|---|---|---|
| Pointer to Raw Data | 5200 | 文件节区起始位置 |
| Size of Raw Data | 2B00 | 文件节区大小 |
| RVA | 6000 | 内存节区起始位置 |
| Virtual Size | 2C56 | 内存节区大小 |
从节区头中信息可以看出,.rdata 节区在磁盘文件与内存中的大小是不同的。
.rdata 节区在磁盘文件中的大小为 2B00,而文件执行后被加载到内存时,程序实际使用的数据大小为 2C56。剩余未被使用的区域大小为 1AA:2E00 - 2C56 = 1AA
所以在该段空白区域创建 IDT 是不会有什么问题的。
提示
PE 文件尾部有些部分填充着 NULL,但这并不意味着这些部分一定就是 Null-Padding 区域(空白可用区域)。这些区域也有可能是程序使用的区域,且并非所有 Null-Padding 区域都会加载到内存。
只有分析节区头信息后才能判断。如果示例中 TextView.exe 的 Null-Padding 区域很小,无法容纳 IDT,那么就要增加最后节区的尺寸,或者添加新节区,以保证有足够空间存放 IDT。
那么便在8C60 ~ 8DFF中开始操作吧,我们选择在RVA: 8C80位置创建IDT
修改TextView.exe
先把 TextView.exe 复制到工作文件夹,重命名为 TextView_Patch.exe。下面使用 TextView_Patch.exe 文件练习补丁。基本的操作步骤是:
- 先使用 PEView 打开
TextView.exe原文件,查看各种 PE 信息; - 然后使用 WinHex 打开
TextView_Patch.exe文件进行修改。
修改导入表的RVA
IMAGE_OPTIONAL_HEADER 的导入表结构体成员用来指出 IDT 的位置(RVA)与大小,如下图所示。
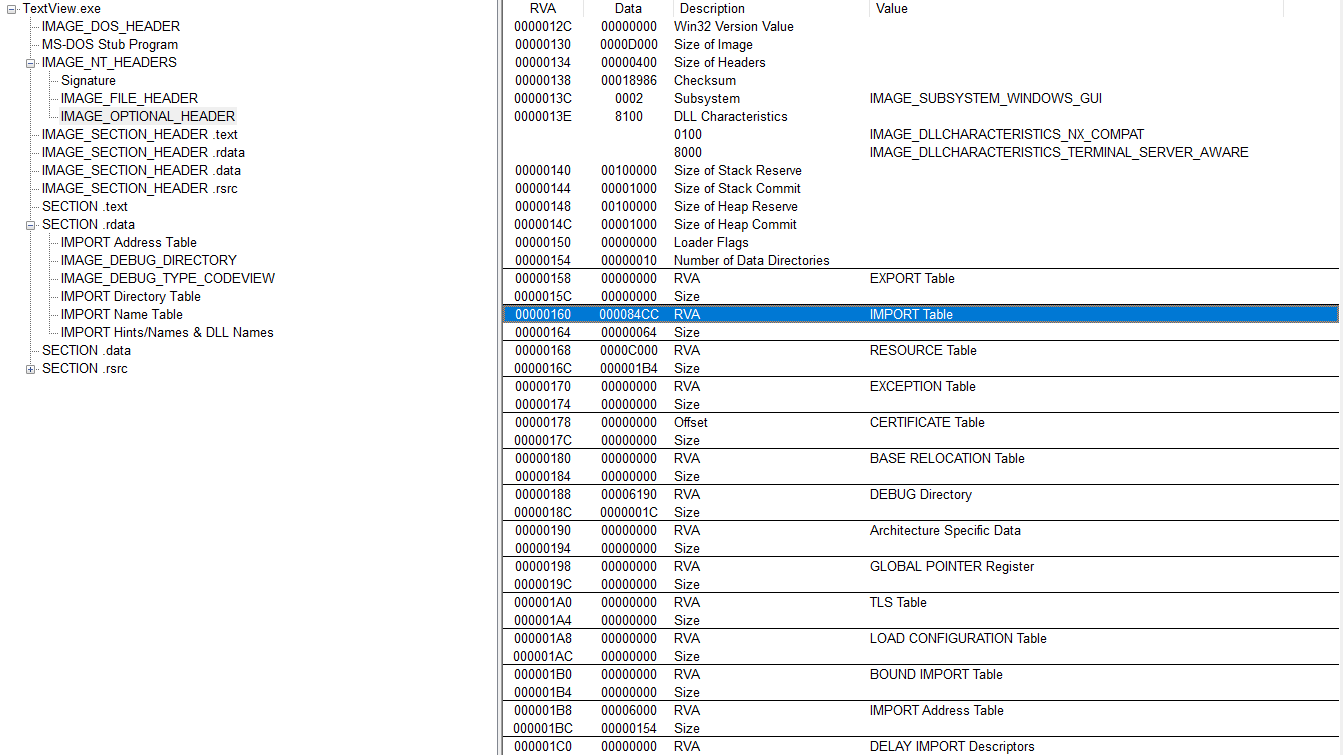
可以看到导入表的 RVA 值为:84CC,我们将其修改为8C80
同时在原有的size(64)上加14h,即修改为78
我们在WinHex操作一下
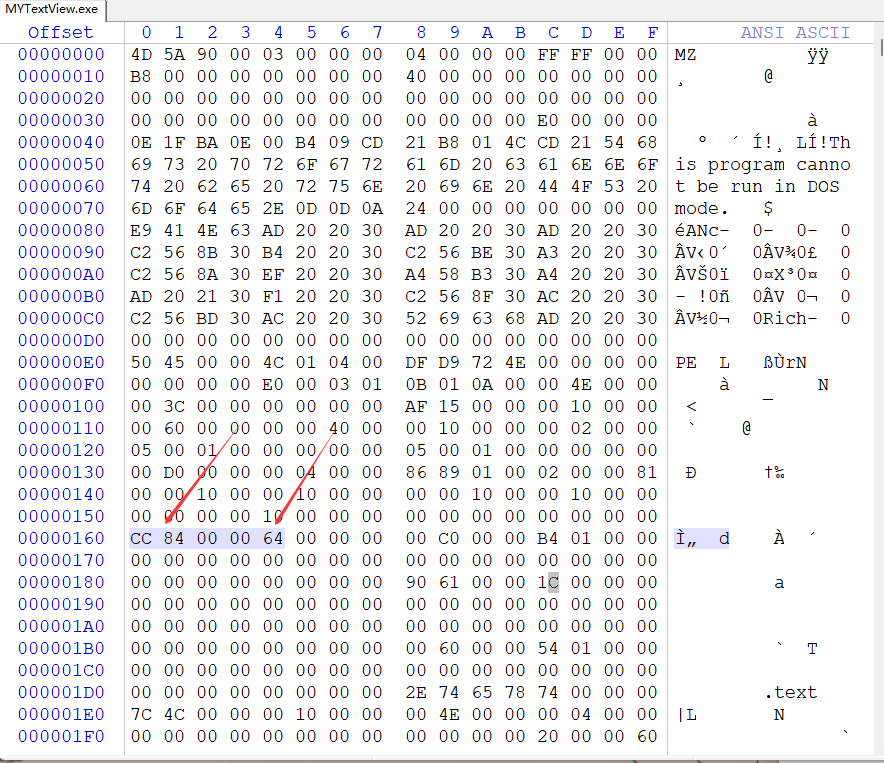
得到
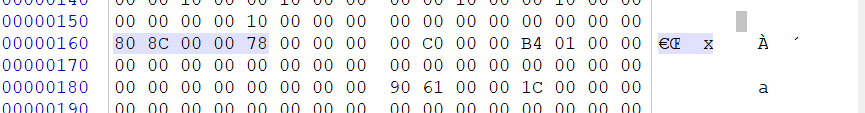
从现在开始,导入表位于RVA: 8C80(RAW: 7E80)地址处。
删除绑定导入表
BOUND IMPORT TABLE(绑定导入表)是一种提高 DLL 加载速度的技术,如下图所示。
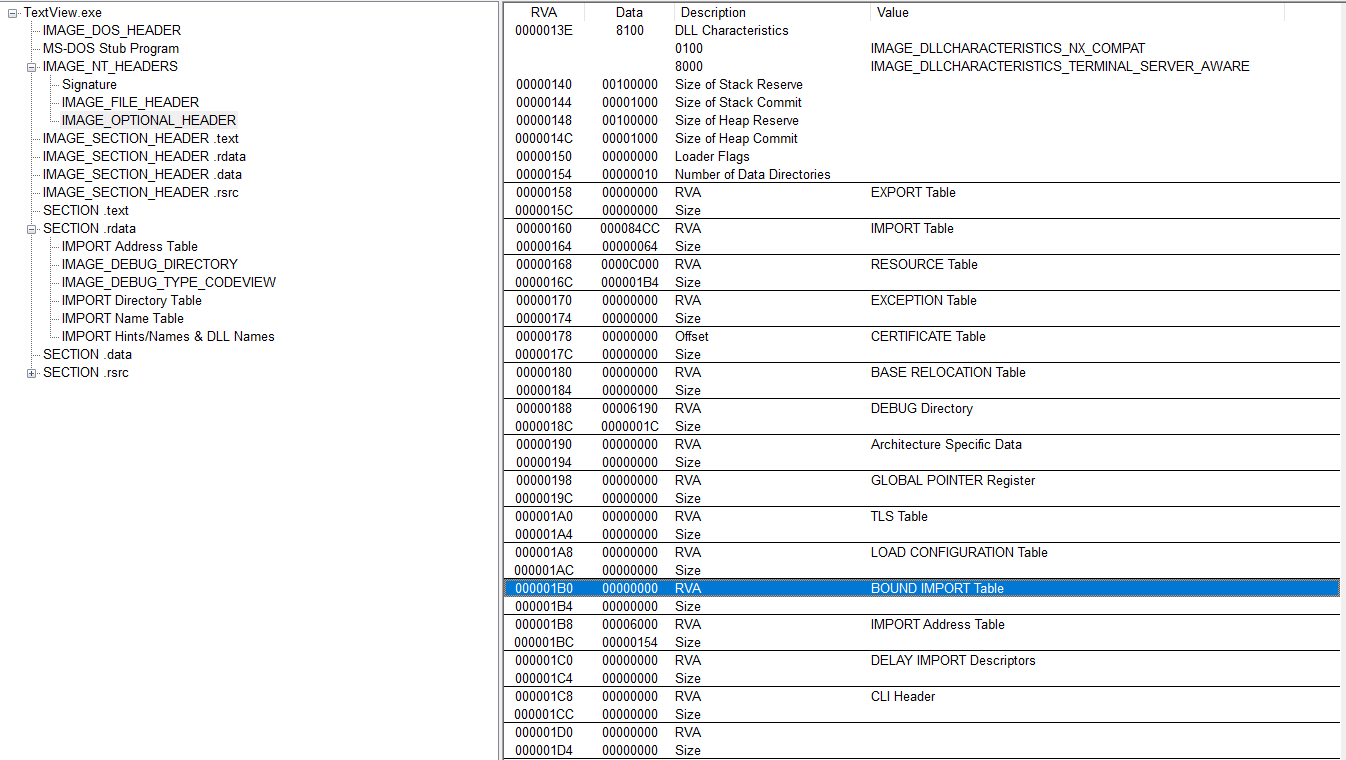
若想正常导入 myhack3.dll,需要向绑定导入表添加信息。但幸运的是,该绑定导入表是个可选项,不是必须存在的,所以可删除。
修改其值为 0 即可。以获取更大便利,当然,绑定导入表完全不存在也没关系,但若存在,且其内信息记录错误,则会在程序运行时引发错误。
本示例 TextView.exe 文件中,绑定导入表各项的值均为 0,不需要再修改。修改其他文件时,一定要注意查找绑定导入表中的数据。
创建新 IDT
先使用 Hex Editor 完全复制原 IDT:RAW: 76CC ~ 772F
右键->Edit->Copy Block->Hex values
然后覆写到 IDT 的新位置:RAW: 7E80
右键->Edit->Clipboard Data ->Write->ANSI ASCII
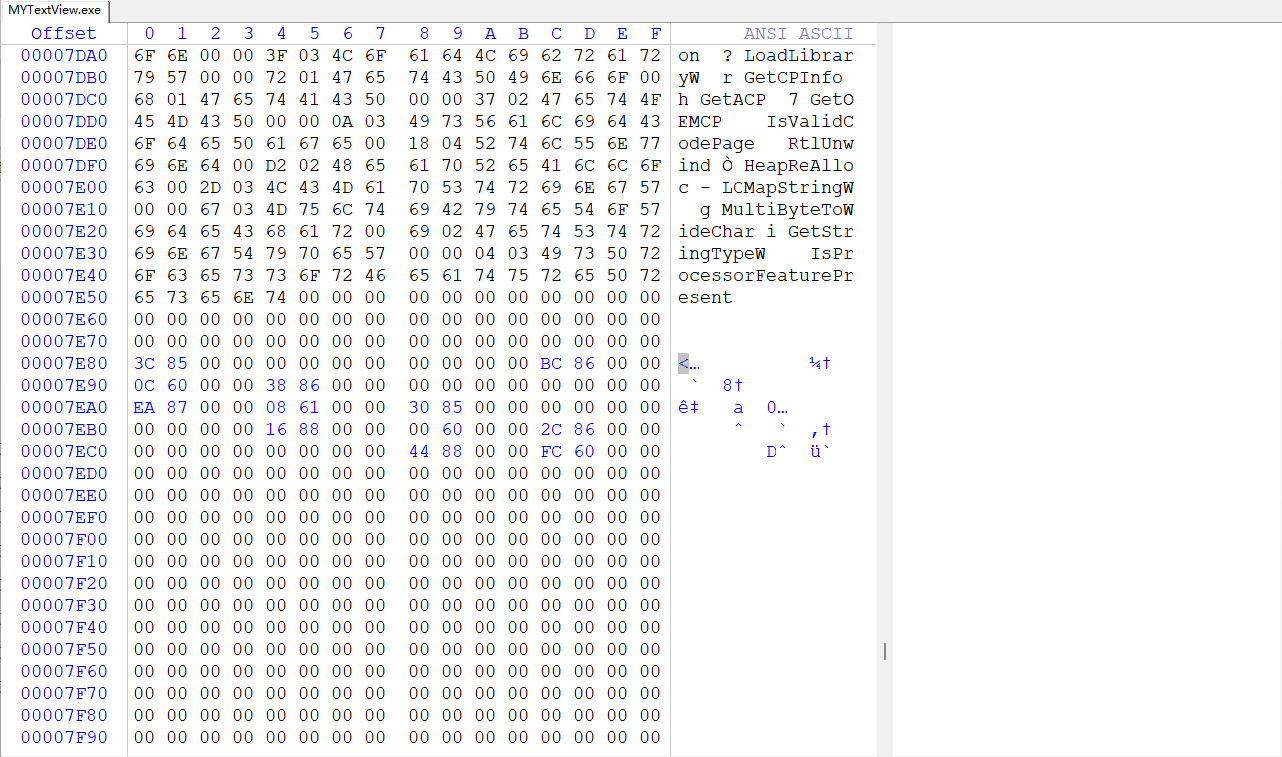
然后在新 IDT 尾部:RAW: 7ED0
添加与 myhack3.dll 对应的 IID,后面会单独讲解各成员的数据。
IMAGE_IMPORT_DESCRIPTOR
1 | typedef struct _IMAGE_IMPORT_DESCRIPTOR { |
在准确位置:RAW: 7ED0写入相关数据,如下图所示。
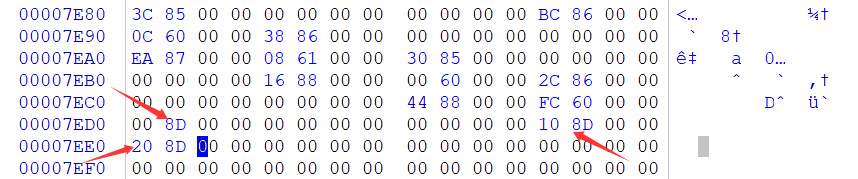
为 myhack3.dll 添加 IMAGE_IMPORT_DESCRIPTOR 结构体数据
设置Name、INT、IAT
前面添加的 IID 结构体成员拥有指向其他数据结构:INT、Name、IAT的 RVA 值。
因此,必须准确设置这些数据结构才能保证 TextView_Patch.exe 文件正常运行。
由前面设置可知:
1 | INT RVA: 8D00 RAW: 7F00 |
这些地址:RVA: 8D00, 8D10, 8D20,就在新创建的 IDT:RVA: 8C80下方。
来到7F00,进行修改
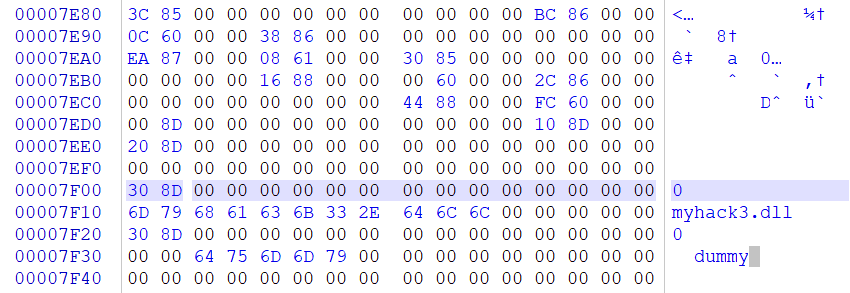
为了更好理解以上内容,使用 PEView 打开我们修改后得文件查看同一区域,查看时使用 RVA 视图方式,如下图所示。
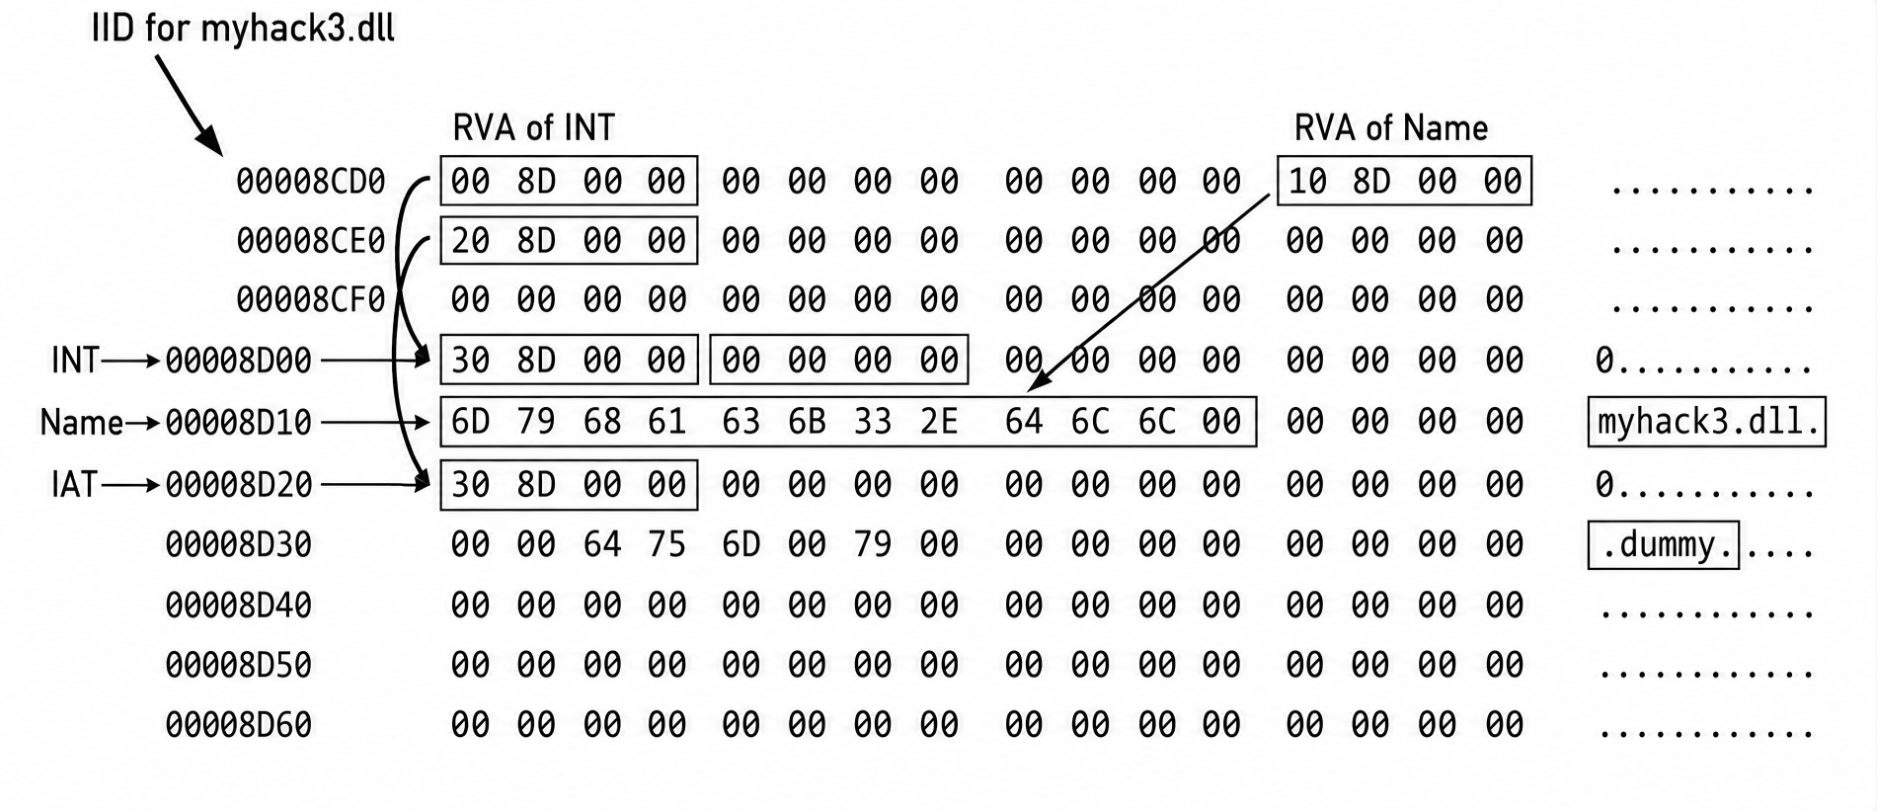
8CD0 地址处存在着 myhack3.dll 的 IID 结构体,其中 3 个主要成员:
1 | RVA of INT |
的值分别是实际 INT、Name、IAT 的指针。
简单地说,INT(Import Name Table,导入名称表)是 RVA 数组,数组的各个元素都是一个 RVA 地址。该地址由导入函数的 Ordinal(2 个字节)与 Func Name String 结构体构成,数组的末尾为 NULL。
上图中 INT 有 1 个元素,其值为:8D30
该地址处是要导入的函数的 Ordinal(2 个字节)与函数名称字符串:dummy
Name 是包含导入函数的 DLL 文件名称字符串,在:8D10
地址处可以看到:myhack3.dll字符串。
IAT 也是 RVA 数组,各元素既可以拥有与 INT 相同的值,也可以拥有其他不同值。若 INT 中的数据准确,IAT 也可拥有其他不同值。
反正实际运行时,PE 装载器会将虚拟内存中的 IAT 替换为实际函数的地址。
提示
INT 的各元素其实是 1 个 IMAGE_IMPORT_BY_NAME 结构体的指针(RVA),IMAGE_IMPORT_BY_NAME 结构体定义如下:
1 | IMAGE_IMPORT_BY_NAME |
Hint 成员代表函数的 Ordinal,Name 成员是要导入的函数名称字符串。
修改 IAT 节区的属性值
加载 PE 文件到内存时,PE 装载器会修改 IAT,写入函数的实际地址,所以相关节区一定要拥有WRITE 可写属性。只有这样,PE 装载器才能正常进行写入操作。
使用 PEView 查看 .rdata 节区头,如下图所示
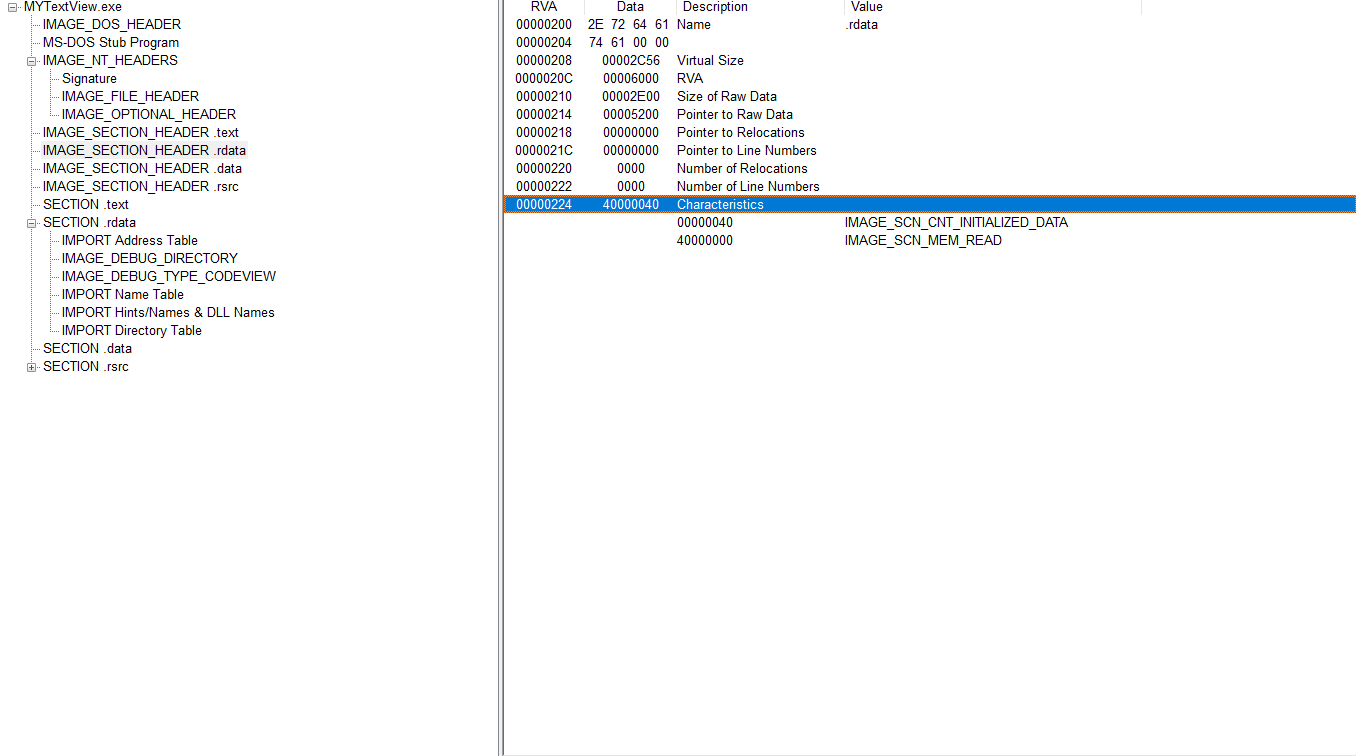
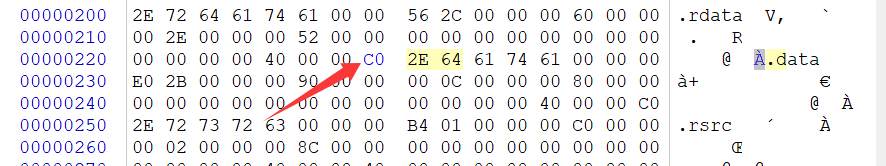
向原属性值:Characteristics: 40000040 添加:IMAGE_SCN_MEM_WRITE: 80000000属性值。
执行 bit OR 运算,最终属性值变为:C0000040
如下图所示
提示
TextView.exe 文件的 IAT 原位于 .rdata 节区,且 .rdata 节区原本就没有可写属性,但程序仍能正常运行。可是若在 TextView_Patched.exe 中不进行上述操作,程序将无法正常运行。原因何在?
这是因为 PE 头的 IMAGE_OPTIONAL_HEADER 结构体 Data Directory 数组中存在 IAT,如下图所示。
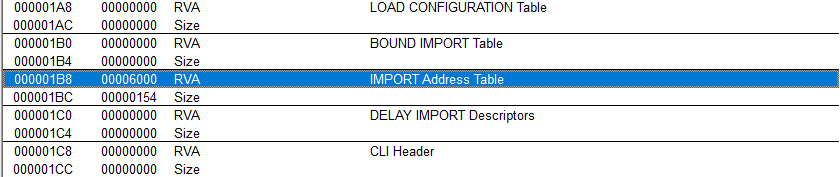
若 IAT 存在于该地址区域:6000 - 6154,即使相应节区不具有可写属性也没关系。
下图是 TextView.exe 文件的 IAT 区域,也就是RVA 6000的一部分。
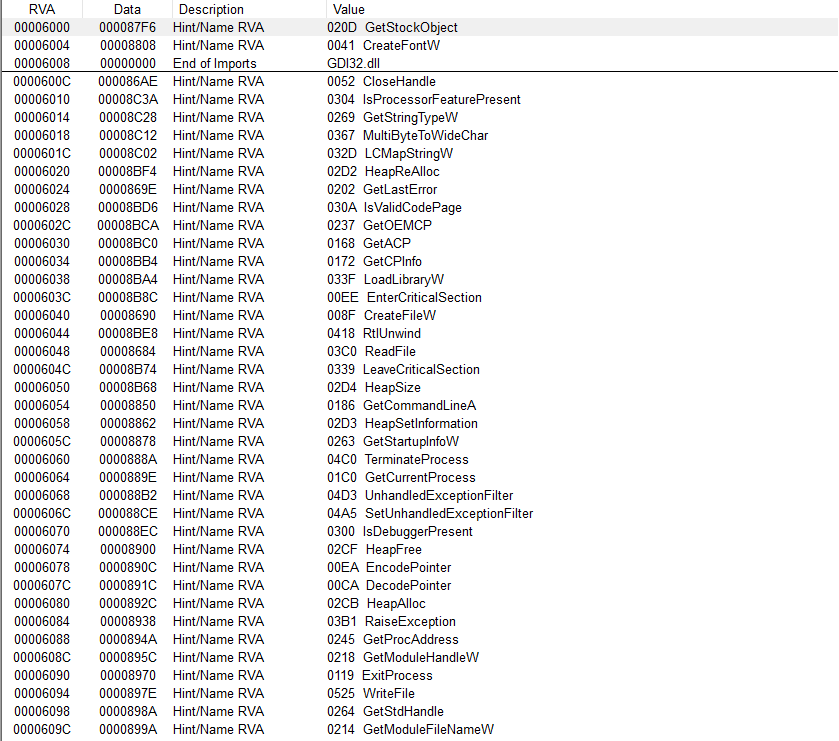
从图25-22中可以看出,所有 IAT 均集中在相同区域:6000 - 6154
同样,若不想在 TextView_Patched.exe 中给 .rdata 节区添加可写属性,可以在已有的 IAT 区域后面为 dummy() 添加 IAT,然后将 IAT 的 Size 增加 8 个字节。
至此我们完成了所有修改。运行 TextView_Patch.exe 文件将会正常加载 myhack3.dll 文件。
检验验证
首先使用 PEView 工具打开修改后的 TextView_Patch.exe 文件,查看其 IDT,如图所示。
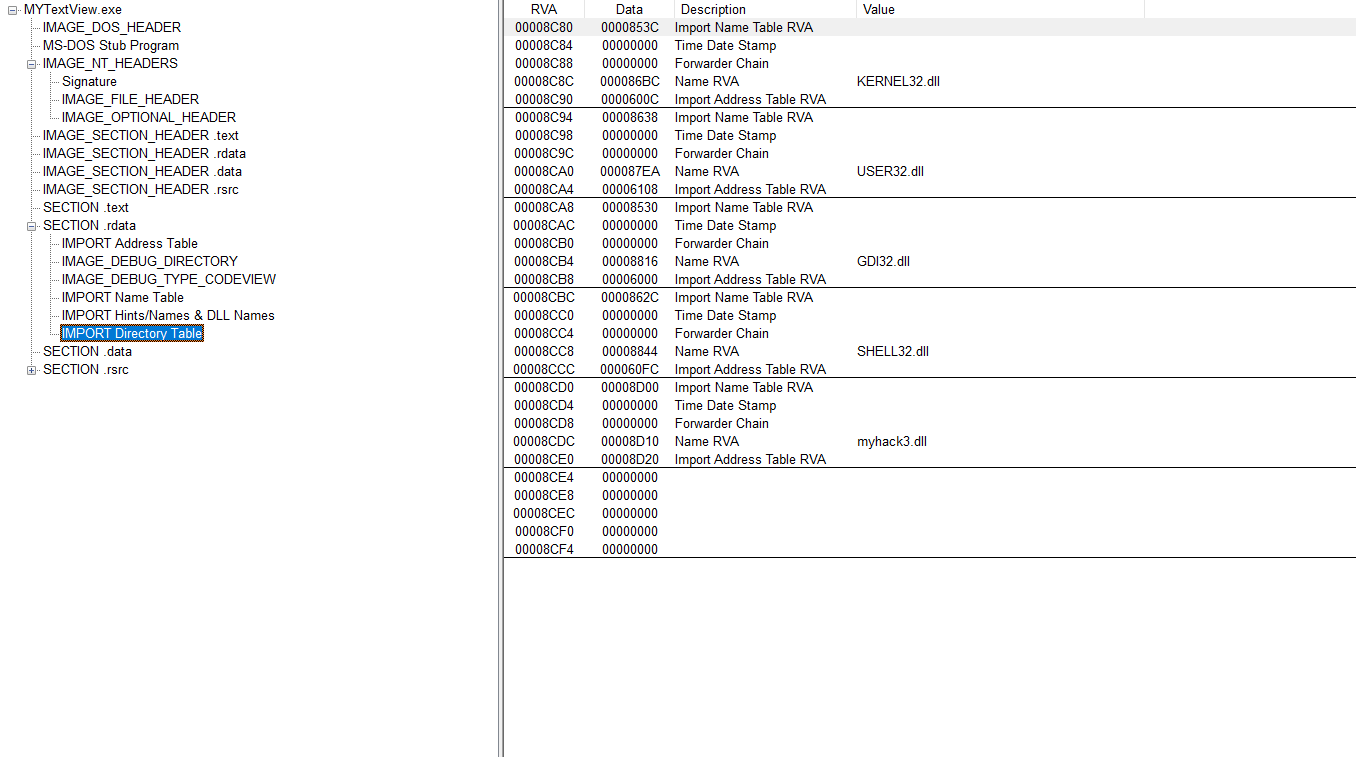
成功在 TextView_Patch.exe 文件的 IDT 中注册 myhack3.dll
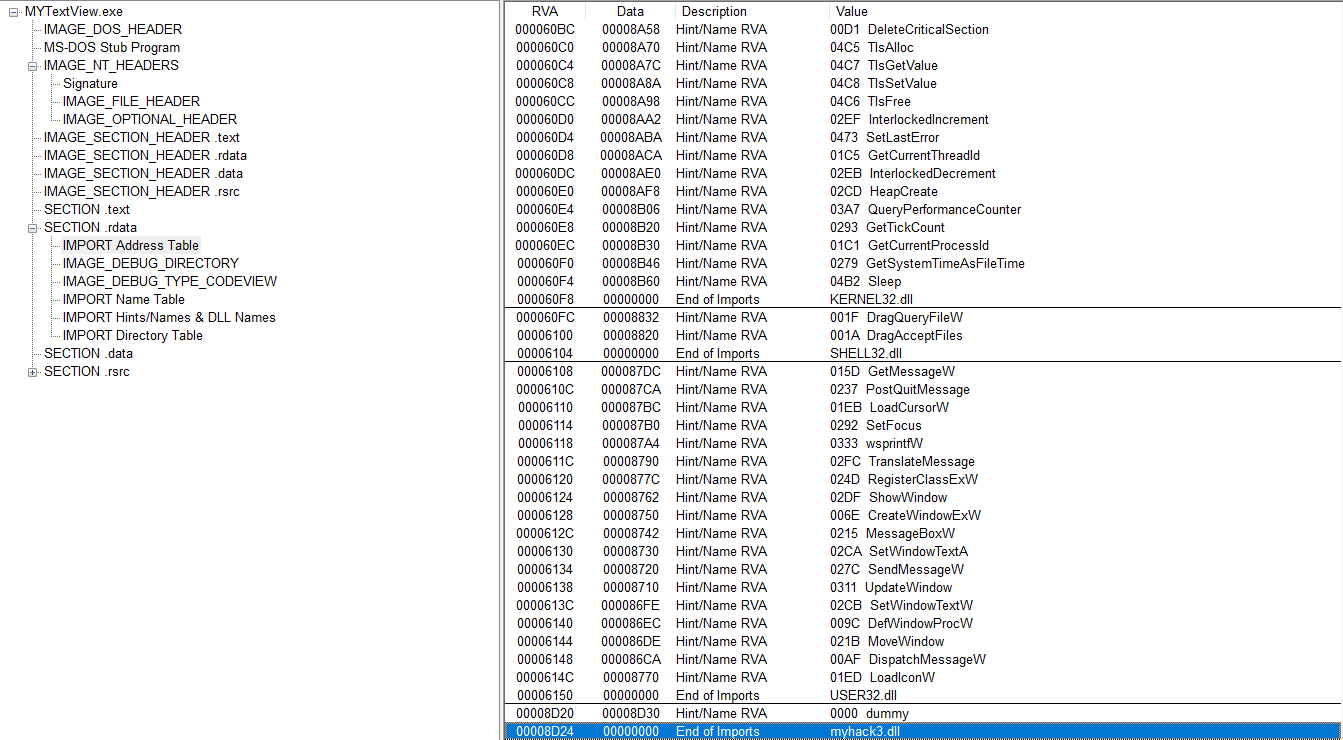
向 IDT 导入 myhack3.dll 的 IID 结构体已设置正常。在上图中可以看到,myhack3.dll 的 dummy() 函数被添加到 INT。
从文件的结构分析来看,修改成功。接下来,直接运行文件看看程序能否正常运行。
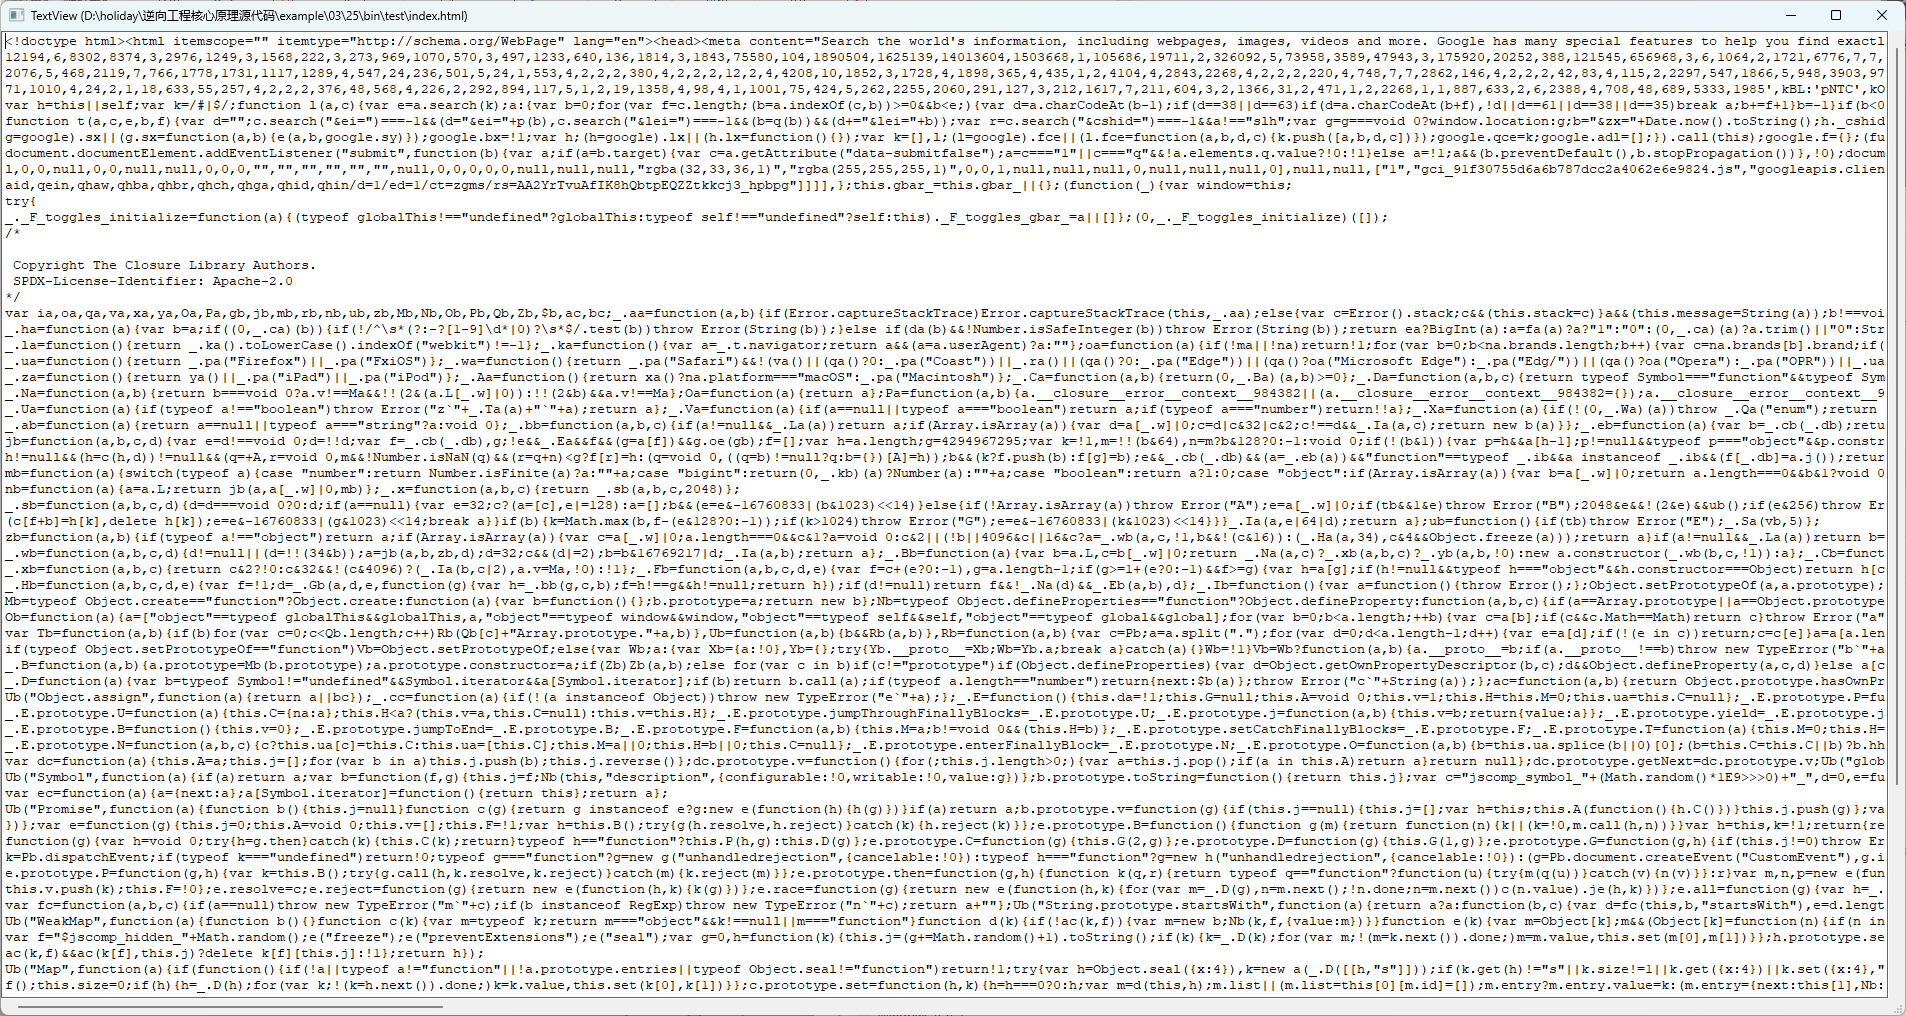
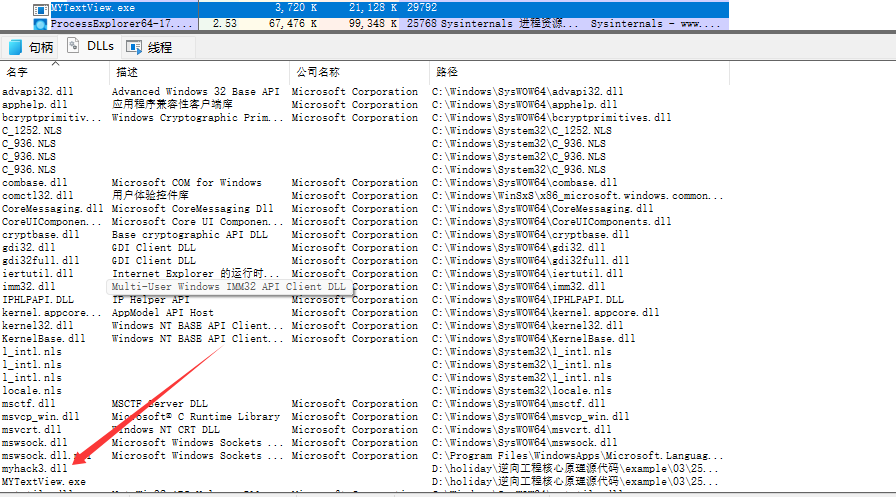
使用 Process Explorer 工具查看 TextView_Patch.exe 进程中加载的 DLL 文件,可以看到已经成功加载 myhack3.dll,且被加载的 myhack3.dll 文件下载了指定网站的 index.html 文件,并在 TextView_Patch.exe 中显示。
封面来自汐風HY